Tanium SBOM
Conosci le vulnerabilità della supply chain dei software in pochi secondi.
Non sapremo quale sarà la prossima vulnerabilità della supply chain, ma con Tanium saprai in anticipo come saranno colpite le tue applicazioni, così quando accadrà sarai pronto ad agire.
Le organizzazioni non sanno quale software open source viene utilizzato in tutte le loro applicazioni
Gli attuali strumenti SBOM non sono in grado di fornire informazioni aggiornate o accurate in modo rapido. Ciò significa che i responsabili IT e della sicurezza non possono rispondere a:
Dove si trova la vulnerabilità
nella nostra supply chain di software nell’ecosistema digitale?
Quanto tempo ci vorrà
per trovare le vulnerabilità zero-day, come Log4j, o quelle critiche, come OpenSSL, su tutti i nostri endpoint?
Quanto velocemente
possiamo rimediare a queste vulnerabilità?
I leader hanno bisogno di Tanium SBOM per valutare e proteggere rapidamente le loro organizzazioni
Non appena conosci il nome e la versione del pacchetto software vulnerabile, puoi identificare ogni applicazione software nel tuo ambiente e gli endpoint in cui è presente questo pacchetto vulnerabile e agire di conseguenza.
Conoscere ogni pacchetto software
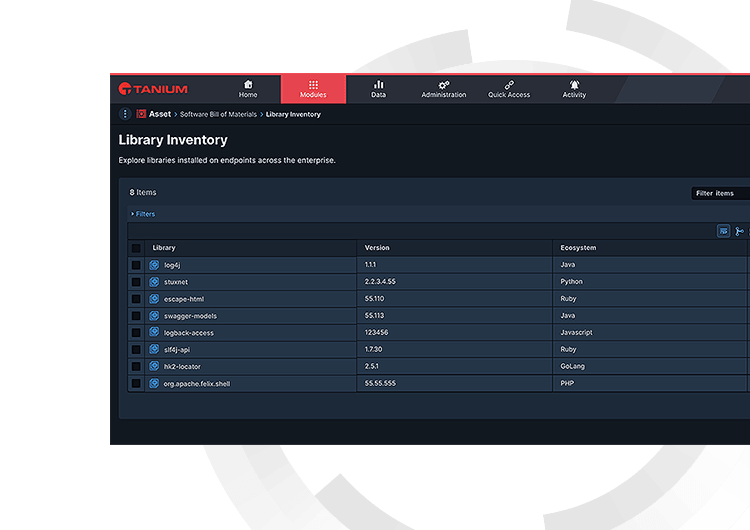
Identifica tutte le librerie di runtime, i freeware open source e i pacchetti software con un semplice clic.
Consenti un processo decisionale granulare
Prendi decisioni ponderate sulle tue applicazioni in base alla tolleranza al rischio della tua organizzazione.
Agisci in base alle tue esigenze
Risolvi la questione dello SBOM nel modo più adatto alla tua organizzazione, sfruttando la flessibilità di Tanium.
Metriche di valore di Tanium
Tanium può contribuire a migliorare concretamente l’igiene IT e l’efficienza organizzativa, riducendo al contempo rischi, complessità e costi operativi. I clienti Tanium avranno bisogno dei moduli dell’area di soluzione Asset Discovery e Inventory per ottenere il massimo valore da SBOM. Con questi moduli dell’area di soluzione, Tanium SBOM può raggiungere rapidamente e costantemente soddisfare le seguenti metriche di valore:
Altre risorse

Come utilizzare Tanium SBOM per proteggersi dall’ultima vulnerabilità critica di OpenSSL
Gli sviluppatori del toolkit open-source annunciano due vulnerabilità di gravità "Alta" in OpenSSL v3, e Tanium ha la soluzione per aiutare.
Tanium lancia un software per la software bill of materials che offre una visibilità senza precedenti per combattere le minacce provenienti dalla supply chain
Tanium ha lanciato oggi il Software Bill of Materials (SBOM) di Tanium per aiutare le organizzazioni a proteggere le risorse digitali dalle minacce esterne derivanti dal software open source, incluso OpenSSL v3. Tanium è la prima e unica soluzione che fornisce ai team IT e di sicurezza visibilità granulare e correzione in tempo reale dei pacchetti software per ogni applicazione su ogni endpoint in fase di esecuzione.
Come Tanium può aiutarti a identificare OpenSSL 3,0.X
Consulta la nostra guida su come identificare OpenSSL 3,0.X utilizzando Tanium Software Bill of Materials (SBOM)

