In primo luogo, esaminiamo le segnalazioni relative a un significativo aumento degli attacchi aggressivi e rapidi perpetrati dal malware Qakbot, che spesso comportano il rilascio di ransomware (Black Basta, per la precisione). Di seguito, CTI presenta una panoramica del divieto emanato dalla Federal Communications Commission (FCC) relativo all’importazione e alla vendita negli Stati Uniti di dispositivi prodotti dai fornitori cinesi Huawei, Hikvision, ZTE e Dahua. Infine, concludiamo con una sintesi di un recente rapporto del Threat Analysis Group (TAG) dell’ Google , che collega la scoperta di tre framework di malware (progettati per facilitare lo sfruttamento di vulnerabilità zero-day in Chrome, Microsoft Defender e Firefox) a un fornitore commerciale di servizi IT con sede in Spagna.
1. Campagna aggressiva di Qakbot/Black Basta rivolta alle organizzazioni statunitensi
Un recente post pubblicato sul blog di Cybereason fa luce sul crescente numero di infezioni da Qakbot, un , ampiamente segnalato negli ambienti dei clienti appartenenti principalmente ad aziende con sede negli Stati Uniti; secondo i ricercatori si tratterebbe di una “campagna di ransomware potenzialmente su larga scala condotta da Black Basta (si apre in una nuova scheda).”
Chi è Black Basta?
Black Basta è un gruppo di ransomware relativamente nuovo, apparso per la prima volta nell’aprile del 2022.
Black Basta ha dimostrato una propensione a prendere di mira organizzazioni negli Stati Uniti, in Canada, nel Regno Unito, in Australia e in Nuova Zelanda. È importante sottolineare che si tratta dei paesi che compongono l’alleanza di intelligence denominata “Five Eyes” (FVEY). Come praticamente ogni altra banda di ransomware che si rispetti, Black Basta è un sostenitore della tattica della “doppia estorsione”.
Dettagli della campagna
Nella sua ultima campagna, Black Basta sfrutta Qakbot per conquistare una testa di ponte — ovvero un punto di ingresso iniziale — e muoversi lateralmente all’interno delle reti prese di mira.
Qakbot (noto anche come QBot), come la maggior parte dei malware di questo calibro, è nato come trojan bancario progettato per sottrarre dati finanziari, principalmente attraverso l’acquisizione di credenziali e altre informazioni sensibili contenute nei dati del browser, nelle sequenze di tasti, ecc. Una volta che QakBot è riuscito a infettare un ambiente, il malware installa una backdoor che consente all’autore dell’attacco di introdurre ulteriore malware — spesso sotto forma di ransomware.
In un caso di attacco rilevato da Cybereason, un’infezione da Qakbot ha portato al caricamento di Cobalt Strike su diversi sistemi essenziali, il che ha infine determinato la diffusione su larga scala del ransomware Black Basta. Per ostacolare le operazioni di ripristino, gli autori dell’attacco hanno impedito alle vittime l’accesso alla rete disabilitando i servizi di “ DNS ” (una tattica osservata dai ricercatori del GSOC in diversi attacchi).
Punti chiave
- L'autore dell'attacco agisce con estrema rapidità. Nei diversi casi di compromissione individuati da Cybereason, l’autore dell’attacco ha ottenuto i privilegi di amministratore di dominio in meno di due ore e ha proceduto alla distribuzione del ransomware in meno di 12 ore.
- Gravità elevata. Il GSOC di Cybereason valuta il livello di minaccia come ELEVATO, vista la campagna potenzialmente su larga scala condotta da Black Basta.
- Campagna su larga scala di QBot che prende di mira aziende con sede negli Stati Uniti. Gli autori delle minacce che sfruttano il loader Qakbot hanno esteso il proprio raggio d’azione, prendendo di mira principalmente aziende con sede negli Stati Uniti, e hanno agito rapidamente nei confronti di tutte le vittime di attacchi di spear- -phishing che sono riusciti a compromettere. Nelle ultime due settimane, Cybereason ha rilevato che oltre 10 clienti diversi sono stati colpiti da questa recente campagna.
- Blocco della rete. Tra le numerose infezioni da Qakbot individuate, due hanno consentito all’autore dell’attacco di distribuire un ransomware e, successivamente, di impedire alla vittima l’accesso alla propria rete disabilitando il servizio “ DNS ”, rendendo il ripristino ancora più complesso.
- Implementazione di Black Basta. Le violazioni particolarmente rapide rilevate da Cybereason hanno portato alla diffusione del ransomware Black Basta.
- Implementazione di Qakbot. Cybereason non è l’unica organizzazione di ricerca nel campo della sicurezza informatica ad aver registrato un aumento delle campagne aggressive condotte da Qakbot. Le osservazioni di Red Canary (si apre in una nuova scheda) sulle minacce di tendenza per ottobre 2022 evidenziano che «la classifica delle prime 10 minacce di ottobre comprende minacce che non sono certo una novità nella nostra lista delle minacce di tendenza». "Qbot si è aggiudicato il primo posto per il secondo mese consecutivo."
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«Le collaborazioni tra il ransomware Black Basta e le principali famiglie di malware non sono di per sé una novità. Il punto fondamentale da sottolineare è che sembriamo trovarci di fronte a uno dei cicli di maggiore attività di Qakbot — e che tale attività è, per la maggior parte, limitata agli attacchi contro entità con sede negli Stati Uniti e nei paesi che fanno parte dei suoi alleati più stretti.”
2. Gli Stati Uniti vietano la vendita di apparecchiature prodotte da Huawei, Hikvision, ZTE e Dahua
Il governo degli Stati Uniti ha vietato la vendita di apparecchiature prodotte dalle società cinesi di telecomunicazioni (si apre in una nuova scheda) e dai fornitori di sistemi di videosorveglianza Huawei, ZTE, Hytera, Hikvision e Dahua (si apre in una nuova scheda) a seguito dei presunti “rischi inaccettabili per la sicurezza nazionale” rappresentati dai dispositivi creati e distribuiti dai produttori in questione.
La FCC definisce tale provvedimento come l’ultimo passo nell’ambito degli sforzi della Commissione volti a contribuire alla sicurezza delle reti di comunicazione nazionali.
I punti salienti
I punti seguenti riportano gli aspetti salienti emersi sulla base delle informazioni rese pubbliche al momento della stesura del presente rapporto:
- L'impatto. Alle società di telecomunicazioni ritenute meritevoli di essere incluse nell’elenco dei fornitori vietati dalla FCC è vietato importare e vendere la propria tecnologia (insieme a quella di eventuali fornitori terzi) o mantenere una presenza sul mercato statunitense.
- L'intera famiglia è nel mirino. Il divieto riguarda non solo le società madri sopra indicate, ma anche le loro controllate e affiliate.
- La legge è rivolta alle tecnologie che comportano un rischio inaccettabile. Il termine vago “rischio inaccettabile”, quando utilizzato in questo contesto, è l’etichetta che la FCC applicherà a qualsiasi fornitore cinese sospettato dal governo degli Stati Uniti di rubare proprietà intellettuale, dati di ricerca e sviluppo, di inserire backdoor nei propri prodotti che potrebbero consentire al governo di Pechino di condurre operazioni di spionaggio o di dedicarsi a qualsiasi altra combinazione di attività illecite. Se la situazione Le sembra familiare, è perché si tratta esattamente di ciò di cui le autorità federali avevano precedentemente accusato il fornitore di telecomunicazioni Huawei nel caso 2019, secondo un atto di accusa del Dipartimento di Giustizia ( 28 gennaio 2019 ).
- Una questione ancora irrisolta. Negli ultimi anni, le tecnologie di telecomunicazione sia di Huawei (in particolare il modello 5G ) che di ZTE sono state vietate o escluse in diversi paesi, tra cui l’Australia, la Nuova Zelanda, l’India, il Giappone, gli Stati Uniti, il Canada, la Romania e il Regno Unito.
- La decisione è stata presa all’unanimità. Tutti e quattro i membri della FCC, che hanno orientamenti politici diversi, hanno votato all’unanimità a favore dell’adozione delle nuove misure nei confronti delle cinque aziende tecnologiche cinesi.
- Non ha effetto retroattivo. Sebbene in precedenza alle aziende fosse vietato fornire sistemi al governo degli Stati Uniti e il settore privato fosse fortemente scoraggiato dall’utilizzare le loro apparecchiature, il divieto non ha effetto retroattivo, pertanto, in teoria, le aziende possono procedere con le vendite negli Stati Uniti già autorizzate in precedenza. Tuttavia, la FCC ha lasciato aperta la possibilità di revocare le autorizzazioni precedentemente concesse.
Allora, chi e cosa è coperto esattamente?
Ai sensi della Sezione 1,50002 delle norme della Commissione per la regolamentazione delle telecomunicazioni ( ) (si apre in una nuova scheda), l’Ufficio per la sicurezza pubblica e la sicurezza interna ha ricevuto l’incarico di pubblicare un elenco delle apparecchiature e dei servizi di comunicazione che si ritiene presentino un rischio inaccettabile per la sicurezza nazionale degli Stati Uniti o per la sicurezza e l’incolumità dei cittadini statunitensi.
Ecco l'elenco, così com'è attualmente:
- Apparecchiature di telecomunicazione prodotte da Huawei Technologies Company, compresi i servizi di telecomunicazione o di videosorveglianza forniti da tale entità o che utilizzano tali apparecchiature. A partire dal 12 marzo 2021
- Apparecchiature di telecomunicazione prodotte da ZTE Corporation, compresi i servizi di telecomunicazione o di videosorveglianza forniti da tale entità o che utilizzano tali apparecchiature. Al 12 marzo 2021
- Apparecchiature di videosorveglianza e telecomunicazioni prodotte da Hytera Communications Corporation, nella misura in cui siano utilizzate ai fini della sicurezza pubblica, della sicurezza delle strutture governative, della sorveglianza fisica delle infrastrutture critiche e per altri scopi di sicurezza nazionale, compresi i servizi di telecomunicazione o di videosorveglianza forniti da tale entità o che utilizzano tali apparecchiature. Al 12 marzo 2021
- Apparecchiature di videosorveglianza e telecomunicazioni prodotte da Hangzhou Hikvision Digital Technology Company, nella misura in cui siano utilizzate ai fini della sicurezza pubblica, della sicurezza delle strutture governative, della sorveglianza fisica delle infrastrutture critiche e per altri scopi di sicurezza nazionale, compresi i servizi di telecomunicazione o di videosorveglianza forniti da tale entità o che utilizzano tali apparecchiature. Al 12 marzo 2021
- Apparecchiature di videosorveglianza e telecomunicazioni prodotte da Dahua Technology Company, nella misura in cui siano utilizzate ai fini della sicurezza pubblica, della sicurezza delle strutture governative, della sorveglianza fisica delle infrastrutture critiche e per altri scopi di sicurezza nazionale, compresi i servizi di telecomunicazione o di videosorveglianza forniti da tale entità o che utilizzano tali apparecchiature. Al 25 marzo 2022
- Prodotti, soluzioni e servizi per la sicurezza informatica forniti, direttamente o indirettamente, da AO Kaspersky Lab o da uno qualsiasi dei suoi predecessori, successori, società controllanti, controllate o affiliate. Al 25 marzo 2022
- Servizi di telecomunicazioni internazionali forniti da China Mobile International USA Inc, ai sensi della sezione 214 del Communications Act del 1934. Al 25 marzo 2022
- I servizi di telecomunicazione forniti da China Telecom (Americas) Corp sono soggetti alle disposizioni della sezione 214 del Communications Act del 1934. Al 12 marzo 2021
- I servizi di telecomunicazioni internazionali forniti da Pacific Network Corp e dalla sua controllata al 100% ComNet (USA) LLC sono soggetti alle disposizioni della sezione 214 del Communications Act del 1934. Al 20 settembre 2022
- I servizi di telecomunicazioni internazionali forniti da China Unicom (Americas) Operations Limited sono soggetti alle disposizioni dell’articolo 214 del Communications Act del 1934. Al 20 settembre 2022
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«Per i nostri lettori che hanno seguito con una certa attenzione le varie controversie relative al delicato equilibrio geopolitico tra Stati Uniti e Cina — in particolare per quanto riguarda la tecnologia e la protezione dei dati — l’annuncio della FCC non risulterà probabilmente particolarmente sorprendente.»
“La notizia giunge sulla scia delle segnalazioni secondo cui TikTok, piattaforma social di proprietà cinese afflitta da preoccupazioni relative alla tutela della privacy dei dati personali (si apre in una nuova scheda) appartenenti a cittadini statunitensi, è stata recentemente sottoposta a una valutazione interna dei rischi, i cui risultati hanno praticamente confermato i timori più gravi di Washington.”
3. I framework progettati per sfruttare le vulnerabilità zero-day di Chrome, Defender e Firefox sono collegati a un’azienda informatica commerciale con sede in Spagna
Il Threat Analysis Group (TAG) di Google ha collegato una società informatica con sede a Barcellona, in Spagna, denominata Variston IT, alla vendita di framework software avanzati che sfruttano le vulnerabilità presenti in Chrome, Firefox e Windows Defender. (si apre in una nuova scheda)
Secondo un recente post pubblicato sul blog di Ars Technica, Variston «si presenta come fornitore di soluzioni su misura per la sicurezza informatica, tra cui tecnologie per sistemi SCADA (controllo di supervisione e acquisizione dati) integrati e integratori dell’Internet delle cose, patch di sicurezza personalizzate per sistemi proprietari, strumenti per l’individuazione dei dati, formazione in materia di sicurezza e lo sviluppo di protocolli sicuri per dispositivi integrati».
Tuttavia, secondo quanto riferito, l’azienda commercializza un altro prodotto che i ricercatori o i potenziali clienti non troveranno elencato sul sito web dell’azienda: framework software che forniscono ai clienti tutto ciò di cui potrebbero aver bisogno per installare in modo discreto malware sui dispositivi dai quali intendono raccogliere informazioni sensibili.
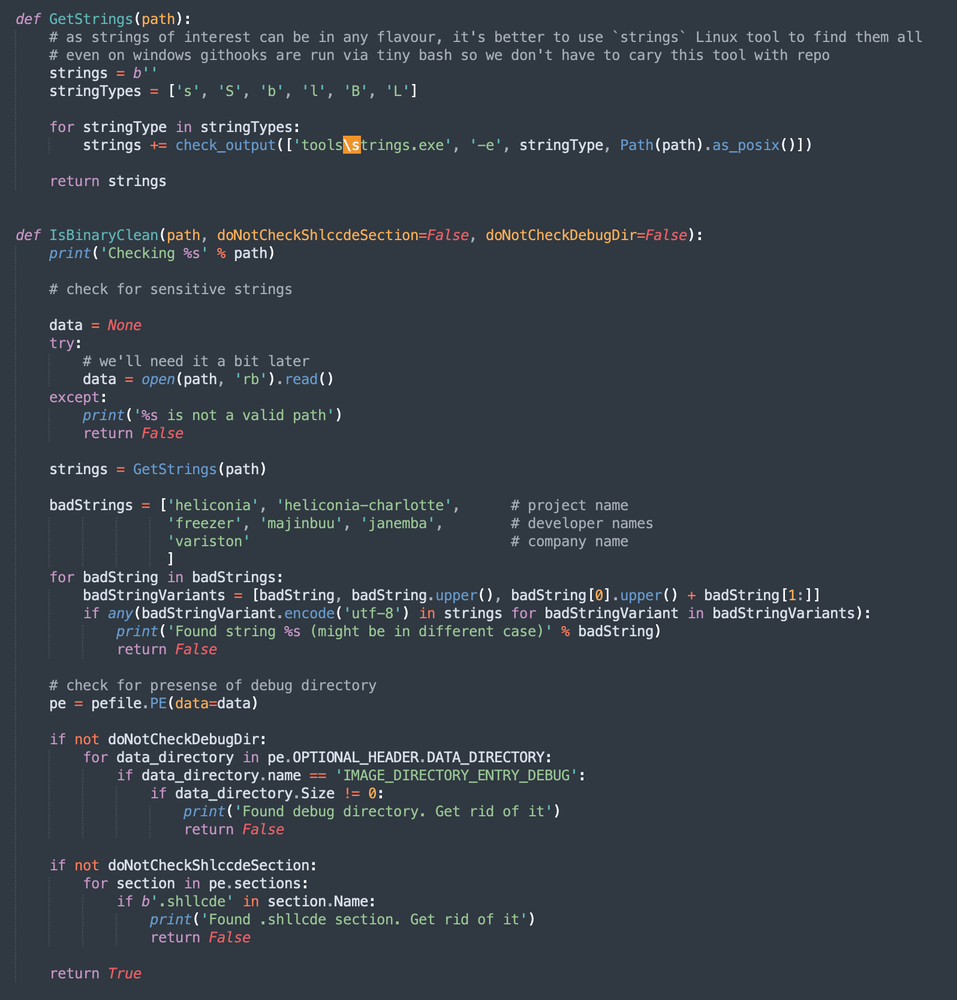
Il rapporto TAG di Google si concentra principalmente su un esempio specifico, ovvero il framework Heliconia.
Informazioni sul framework Heliconia
TAG ha scoperto il framework Heliconia grazie a una segnalazione anonima inviata al programma di segnalazione dei bug “ Chrome ” di Google. A quanto pare, l’autore della segnalazione ha segnalato tre bug, ciascuno accompagnato da istruzioni specifiche e da un archivio contenente il codice sorgente.
A seguito di un’analisi, i ricercatori del TAG sono riusciti a mettere in luce l’esistenza di framework progettati per facilitare la diffusione di exploit in ambiente reale. Si trattava di uno script presente nel codice sorgente che ha indirizzato gli analisti verso il probabile sviluppatore del framework: Variston IT.
I ricercatori di Google descrivono il framework di sfruttamento “Heliconia” di Variston IT come una soluzione progettata per consentire agli utenti di facilitare lo sfruttamento delle vulnerabilità 0-day presenti in Chrome, Firefox e Microsoft Defender. Heliconia fornisce tutti gli strumenti necessari per distribuire con successo payload dannosi sui dispositivi scelti dall’utente.
Google La ricerca di TAG riconosce che i framework hanno sfruttato vulnerabilità che Google, Microsoft e Firefox hanno risolto in diversi momenti tra le versioni 2021 e 2022.
I ricercatori di TAG tracciano un quadro convincente del panorama delle minacce informatiche, caratterizzato da un mercato degli exploit diventato sempre più caotico, con una preoccupante mancanza di organizzazione e l’assenza di una gerarchia regolatrice degna di nota. Variston è solo l’ultimo di una lunga serie di fornitori che si sforzano di mantenere una parvenza di legittimità mentre, sotto la superficie, vendono merci di dubbia natura ai migliori offerenti — una galleria di clienti poco raccomandabili che spesso comprende entità sostenute dallo Stato e coinvolte in conflitti armati tra loro. L'elenco dei fornitori coinvolti in questa attività losca comprende nomi noti quali NSO Group, Hacking Team, Accuvant e Candiru.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«ArsTechnica ha davvero colto nel segno:
"La ricerca di TAG evidenzia che il settore della sorveglianza commerciale è in forte espansione e si è ampliato in modo significativo negli ultimi anni, creando rischi per gli utenti di Internet in tutto il mondo." "Lo spyware commerciale mette a disposizione dei governi funzionalità di sorveglianza avanzate, che questi ultimi utilizzano per spiare giornalisti, attivisti per i diritti umani, esponenti dell’opposizione politica e dissidenti."
«Non solo questo tipo di prodotto finisce nelle mani di alcuni dei regimi più discutibili del mondo, ma i fornitori commerciali di spyware hanno anche trasformato una tecnologia, che un tempo era appannaggio esclusivo di governi dotati di ingenti risorse, in un bene di consumo a cui anche gli autori di minacce meno sofisticati (e meno discreti) possono accedere e che possono utilizzare a loro piacimento.» È ovvio che una circostanza del genere comporti un grave rischio per la sicurezza online.”
Per ulteriori informazioni sulle minacce informatiche, consulti qui la nostra raccolta di approfondimenti sulle minacce informatiche di .

