Il cambiamento rappresenta la nuova realtà per i responsabili odierni dei settori dell’informazione e della governance, della gestione dei rischi e della conformità (GRC). Normative di conformità in rapida evoluzione, sanzioni pecuniarie sempre più elevate e un’applicazione più rigorosa delle norme sono ormai all’ordine del giorno.
Questo nuovo ambiente viene sviluppato in parte in risposta alla trasformazione digitale delle organizzazioni moderne. Tuttavia, la crescente complessità dei sistemi tecnologici, a sua volta, rende sempre più difficile garantire la conformità.
Ad esempio, First American è stata citata in giudizio (si apre in una nuova scheda) dalle autorità di regolamentazione dello Stato di New York per aver lasciato esposti per oltre 15 anni centinaia di milioni di documenti dei clienti contenenti informazioni di identificazione personale (PII). Questo grave incidente relativo alla privacy è stato causato da un errore di progettazione di base del proprio sito web.
Questo episodio dimostra che le organizzazioni sono sottoposte a una pressione sempre maggiore per comprendere quali dati sensibili possiedono, dove si trovano e in che modo vengono protetti. Ma questo è solo un tassello del puzzle.
Come migliorare la propria strategia in materia di rischi legati ai dati e di protezione della privacy
Esaminiamo sette modi per migliorare la vostra strategia in materia di rischi legati ai dati e di privacy (si apre in una nuova scheda) al fine di ridurre al minimo i rischi aziendali e ottimizzare le iniziative di conformità.
1. Visibilità ovunque
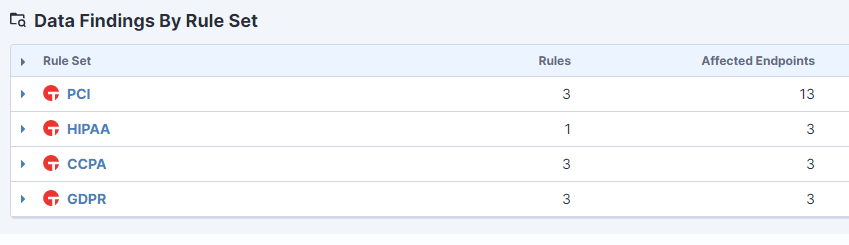
In un’azienda moderna, i dati sono ovunque. Ciò comporta difficoltà in termini di visibilità, dato che l’ambiente endpoint è eterogeneo. Potrebbe diffondersi attraverso le risorse legacy e quelle attuali basate su Linux, Mac e Windows, nonché attraverso macchine virtuali, container e infrastrutture cloud di vario tipo. È fondamentale comprendere quali dati siano presenti su tali endpoint: se le autorità di regolamentazione ritengono che non disponiate di tali informazioni, potreste incorrere in sanzioni più elevate in caso di incidente.
È pertanto necessario redigere un inventario accurato e aggiornato, per poi individuare le misure di controllo necessarie a proteggere tali endpoint e dati. La capacità di effettuare ricerche in modo rapido, semplice ed economico all’interno di questo inventario è essenziale per individuare dati non conformi e proprietà intellettuale (IP) sensibile. Non solo vi aiuterà a gestire il rischio in modo più efficace, ma potrebbe anche ridurre i costi di terzi associati ai certificati di distruzione dei dati nell’ambito dei progetti di off-boarding.
2. Crittografare tutti i dati inattivi
Una volta stilato un inventario accurato come quello sopra indicato, è il momento di considerare in modo più olistico i controlli che è possibile applicare ai dati e agli endpoint. Gli strumenti di prevenzione della perdita di dati (DLP) (si apre in una nuova scheda) sono adeguati in determinate circostanze. Tuttavia, non possono fare nulla se i ladri scollegano i computer portatili o i dispositivi rubati oppure rimuovono il disco rigido. Ecco perché una crittografia robusta di tutti i dischi rigidi dei dispositivi costituisce una misura di controllo di base efficace per mitigare i rischi legati ai dati. Oggigiorno molti sistemi operativi dispongono già di questa funzionalità integrata, pertanto non è necessario acquistare strumenti di terze parti. Tuttavia, è necessario gestirli su larga scala.
3. La minimizzazione dei dati inizia con le politiche
La minimizzazione dei dati costituisce un pilastro fondamentale del Regolamento generale sulla protezione dei dati ( GDPR ) dell’UE (si apre in una nuova scheda) ed è sempre più considerata una best practice dalle autorità di regolamentazione a livello globale. Si basa sull’idea che le organizzazioni debbano raccogliere e trattare solo i dati adeguati e pertinenti alle finalità perseguite, e nient’altro. In parole povere: se non ne ha bisogno, lo elimini. Oltre alle misure più tecniche, quali la crittografia e il DLP, essa può essere considerata di per sé un controllo altamente efficace, in quanto riduce al minimo il rischio che i dati sensibili vengano sottratti o utilizzati in modo improprio.
Sebbene la tecnologia sia fondamentale per aiutarvi a individuare ed eliminare eventuali dati superflui, il vostro lavoro dovrebbe sempre iniziare con la definizione di politiche amministrative. Ciò vale non solo per la minimizzazione dei dati, ma anche per qualsiasi aspetto, dalla gestione delle password all’ottenimento del consenso informato da parte dei clienti. Il passo successivo consiste nel trovare un modo per comunicare efficacemente tale politica ai Suoi dipendenti. Misure semplici come questa possono rivelarsi molto efficaci, anche se alla fine non riescono a impedire il verificarsi di un incidente. Qualora le autorità di vigilanza dovessero riscontrare che i controlli non sono stati attuati in modo efficace, il fatto che abbiate elaborato e comunicato le politiche ai dipendenti potrebbe comunque limitare l’entità di eventuali provvedimenti sanzionatori.
4. Effettuare valutazioni d’impatto sulla privacy
Le valutazioni dei rischi per la privacy o dell’impatto sulla protezione dei dati costituiscono inoltre principi fondamentali del “ GDPR ” e del “ CCPA”. Sebbene sia fondamentale comprendere i flussi di dati relativi alle applicazioni e agli endpoint esistenti, è altrettanto importante affrontare in modo proattivo gli stessi rischi nelle nuove applicazioni o nei nuovi progetti. Si prenda il tempo necessario per documentare quali dati verranno raccolti e dove saranno convogliati. Si proceda quindi a definire le politiche amministrative relative a tali dati. Si applichi il principio della minimizzazione dei dati per valutare se sia effettivamente necessario raccogliere determinati dati o se ciò comporti un rischio aggiuntivo non necessario e possa potenzialmente esporre l’azienda a ingenti sanzioni in materia di conformità.
5. Comprendere il rischio geografico
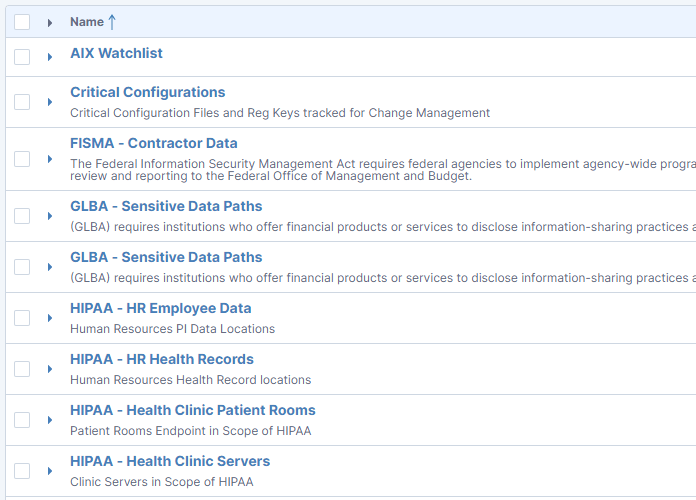
Oltre a , 120 leggi internazionali (si apre in una nuova scheda) disciplinano la protezione dei dati e la privacy, e il loro numero è in costante aumento. Solo negli Stati Uniti, alcuni singoli Stati hanno iniziato ad attuare una propria legislazione. Ciò comporta una notevole complessità per i responsabili GRC. Tuttavia, un punto su cui la maggior parte delle persone concorda è che i dati dovrebbero essere archiviati localmente. Infatti, la legge sulla protezione dei dati del 1998 ( GDPR ) prevede norme rigorose in materia di trasferimenti internazionali verso i “paesi terzi”.
Parte del processo di analisi deve quindi consistere nel comprendere dove siano archiviati geograficamente i dati all’interno della vostra organizzazione e dove dovrebbero essere collocati per garantire la conformità alle normative locali. I controlli tecnologici e amministrativi dovrebbero essere progettati in modo adeguato. Purtroppo, alcuni strumenti per la gestione dei rischi legati ai dati e della privacy possono aggravare il problema, in quanto copiano i dati e li inviano a un server centralizzato, che potrebbe trovarsi in un’altra giurisdizione. In questo contesto, le parole d’ordine dovrebbero essere “riduzione al minimo” e “localizzazione”.
6. Due diligence sui fornitori di servizi cloud
Il mercato del cloud offre ai responsabili IT di oggi una gamma di opzioni davvero sconcertante. Ma vi sono anche alcuni rischi nascosti. Sebbene i fornitori di dimensioni più ridotte possano proporre offerte a prezzi interessanti, il livello di maturità dei loro processi di gestione dei dati e di tutela della privacy potrebbe non soddisfare le vostre esigenze. L'implementazione di strumenti di terze parti può comportare costi elevati, poiché l'estrazione dei dati dagli ambienti cloud è solitamente costosa. Valutate inoltre se il fornitore disponga di data center nelle regioni di vostro interesse, in modo da poter adempiere agli obblighi relativi alla localizzazione.
7. Mettano insieme una squadra
Infine, tenete presente che il rischio legato ai dati e alla privacy non rappresenta in primo luogo una sfida tecnica, bensì un problema aziendale e normativo che la tecnologia può contribuire a risolvere. Ecco perché è fondamentale coinvolgere nell’elaborazione di una strategia non solo i responsabili tecnici, ma anche quelli legali, di conformità e aziendali. Non si tratta di una questione che uno qualsiasi di questi soggetti interessati possa risolvere da solo. Potrebbe essere necessario avvalersi di un team numeroso per individuare le varie normative internazionali a cui è soggetta la vostra organizzazione, elaborare politiche amministrative adeguate e, successivamente, applicare i controlli tecnici pertinenti.
È inoltre importante contrastare l’opinione di alcuni consigli di amministrazione secondo cui si tratterebbe di un centro di costo in cui è opportuno procedere a una riduzione del personale. Infatti, gli uomini e le donne che sceglierete per sostenere la strategia della vostra organizzazione in materia di rischi legati ai dati e di tutela della privacy si ripagheranno ampiamente, evitando multe normative potenzialmente ingenti e danni alla reputazione. Investire in loro significa investire nel futuro.
Per ulteriori informazioni sulla soluzione di Risk e tutela della privacy dei dati di Tanium , legga il nostro articolo sul blog 10 modi in cui Tanium migliora la Risk e la tutela della privacy dei dati (si apre in una nuova scheda).
Se siete pronti a vederlo in azione, registratevi per una demo (si apre in una nuova scheda) oggi stesso.

