Non puoi gestire quello che non riesci a vedere
Prima di poter installare un software, valutare la conformità, effettuare l’inventario o applicare le patch, è necessario conoscere e gestire il sistema. Quando collaboriamo con nuovi clienti di Tanium , capita fin troppo spesso di riscontrare che una percentuale significativa di endpoint non sia riconosciuta né gestita dallo strumento di gestione dei sistemi di cui dispongono attualmente. Una volta ho chiesto a un CIO quanti endpoint fossero presenti sulla rete e lui mi ha risposto che erano tra i 250.000 e i 400.000 . Si tratta di un potenziale divario di 150.000 endpoint!
Gli strumenti attualmente disponibili hanno una visione limitata
Allora, perché continuiamo a riscontrare discrepanze tra il numero di endpoint noti e il numero effettivo di endpoint? Strumenti quali System Center Configuration Manager (SCCM) si avvalgono spesso di Active Directory o del protocollo DHCP per individuare i dispositivi presenti sulla rete. Questo approccio escluderà i server applicativi autonomi o le workstation che non fanno parte di un dominio Active Directory. Qualsiasi modifica allo schema degli indirizzi IP può inoltre comportare una perdita di visibilità e di capacità di gestione dei client. Troppo spesso il processo di individuazione basato su AD non riesce affatto a identificare i sistemi di laboratorio, i dispositivi medici e i sistemi “nascosti sotto la scrivania” che funzionano da anni senza che nessuno si sia mai accorto della loro esistenza.
Un secondo approccio utilizza un metodo di forza bruta per eseguire una scansione centralizzata di tutti i dispositivi di rete. Sebbene questo possa rappresentare un metodo efficace per identificare i dispositivi, comporta un carico di rete elevato sulle connessioni WAN e può richiedere giorni o settimane per essere completato. I team addetti alle operazioni IT effettuano solitamente tali scansioni al di fuori dell’orario di lavoro, il che comporta ampie lacune nella copertura. Il risultato è un quadro incompleto e impreciso che non tiene conto dei cambiamenti avvenuti nel periodo intercorso tra le scansioni.
Ho collaborato con numerosi clienti che hanno affrontato fusioni, acquisizioni e cessioni. In genere dispongono di poco tempo per identificare tutti i dispositivi presenti sulla rete oggetto dell’acquisizione. Purtroppo, gli strumenti di gestione dei sistemi legacy spesso non rilevano le reti acquisite. SCCMe, ad esempio, richiede che i sistemi si trovino nello stesso dominio di Active Directory, cosa che spesso non si verifica in caso di acquisizione. Inoltre, vi sono sovrapposizioni di rete negli intervalli IP che limitano l’instradamento verso un servizio di scansione centralizzato.
Esiste un modo migliore
Grazie a , Tanium discover e , sfruttiamo l’architettura , Tanium , e gli endpoint gestiti esistenti per identificare qualsiasi dispositivo presente sulla rete. Esistono essenzialmente due metodi di rilevamento configurabili: attivo e passivo. Il rilevamento passivo si avvale delle informazioni raccolte dagli endpoint gestiti e dei dati relativi alle connessioni effettuate con essi. La scoperta attiva si avvale di meccanismi quali script basati su ping o NMAP.
Poiché l'approccio di Tanium è molto più efficiente rispetto agli strumenti tradizionali, è in grado di individuare l'intera rete endpoint più volte al giorno. Di conseguenza, gli amministratori dispongono di dati aggiornati e utilizzabili senza sovraccaricare la rete – a differenza del tradizionale modello di comunicazione “hub-and-spoke” utilizzato dagli strumenti di vecchia generazione, quali SCCM.
In occasione di una recente iniziativa di coinvolgimento dei clienti, abbiamo utilizzato Tanium discover per individuare 30.000 dispositivi aggiuntivi nel corso di un’operazione di fusione e acquisizione. Questo è stato un esempio lampante di come il loro strumento di gestione dei sistemi legacy, in funzione in parallelo, non fosse riuscito a fornire le stesse informazioni.
Esistono numerosi esempi in cui i clienti utilizzano i dati relativi alle risorse non gestite in modi innovativi. Un cliente ha recentemente integrato i dati relativi alle risorse non gestite, l’etichettatura automatica (in Discover) e i dati relativi alle connessioni TCP (da Tanium Core). Di conseguenza, hanno individuato una “stampante” che effettuava connessioni inspiegabili alla porta 22 verso i loro server Linux .
Gestione dello stato di integrità dei client Tanium e dei dispositivi non autorizzati
Lo stato di salute dei client rappresenta spesso un problema rilevante con strumenti obsoleti quali SCCM. Tanium offre tuttavia strumenti affidabili per il monitoraggio dello stato di salute dei client, al fine di evitare potenziali problemi. Se l’agente Tanium viene rimosso, se viene aggiunto un firewall che blocca la comunicazione o se, per qualsiasi motivo, il servizio Tanium non è più disponibile, Tanium discover contrassegnerà automaticamente tale dispositivo come “Interfaccia persa”. Ciò può comportare l'apertura di un ticket di assistenza per riparare il client su tali dispositivi.
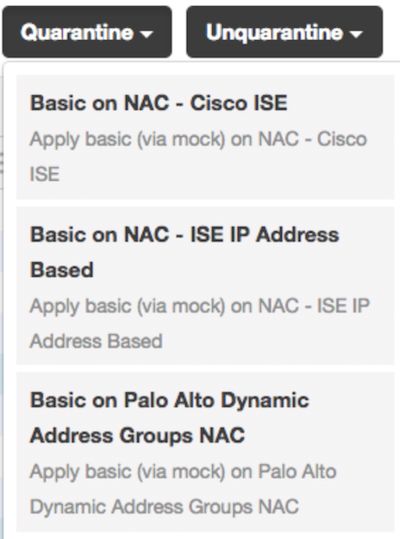
Tanium discover può inoltre consentirLe di gestire gli endpoint “non autorizzati”. Tanium dispone di integrazioni sia con Cisco ISE che con Palo Alto Networks per bloccare o mettere in quarantena.
Mettendo tutto insieme
Grazie a , Tanium , Architecture , , Tanium discovere , siamo in grado di garantire la visibilità su ogni dispositivo endpoint presente nella vostra rete, senza dipendere da altri strumenti di gestione o da servizi di scansione centralizzati. Tanium discover costituisce parte integrante della suite operativa “ Tanium ”, progettata per trasformare le operazioni IT grazie alla rapidità e alla semplicità.
Questo è il secondo articolo della nostra serie dedicata all’ Tanium e per le operazioni IT. Legga qui la prima puntata di “ ” all’indirizzo.
Per ulteriori informazioni su “ Tanium discover”, La invitiamo a visitare la nostra pagina dedicata al prodotto “ ” all’indirizzo, oppure a contattarci all’indirizzo , info@tanium.com, o .
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autore: Tim Mintner, direttore senior della gestione tecnica dei clienti. Negli ultimi oltre 20 anni, Tim ha lavorato nel settore delle operazioni IT presso organizzazioni di dimensioni variabili, da poche centinaia a diverse centinaia di migliaia di computer. Tim ha ricoperto ruoli sia come sviluppatore che come consulente per l’implementazione e ha tenuto interventi in occasione di conferenze organizzate dall’ Microsoft , negli Stati Uniti e in Europa, sui temi dell’implementazione dei sistemi operativi e della gestione IT.

