Il primo argomento trattato nel rapporto di questa settimana è l’analisi di uno studio condotto dalla società di ricerche Forrester, che illustra il grado di preparazione delle organizzazioni nell’affrontare i crescenti rischi legati alla catena di approvvigionamento. Segue un’analisi dettagliata di una recente campagna di spionaggio informatico attribuita al gruppo APT cinese Earth Preta (noto anche come Mustang Panda), nel corso della quale è stato osservato che gli autori della minaccia distribuivano malware personalizzato, archiviato in account di Google Drive e Dropbox, a enti governativi, di ricerca e accademici situati principalmente in Asia. Google È inoltre inclusa un’analisi puntuale su un nuovo e altamente sofisticato kit di phishing che sta imitando in modo convincente diversi grandi marchi del settore retail in vista dell’intensa stagione degli acquisti natalizi.
1. Sebbene le organizzazioni riconoscano la minaccia rappresentata dalla catena di approvvigionamento, gli esperti ritengono che le misure adottate per la gestione dei rischi legati alle terze parti non siano all’altezza della situazione
Forrester riferisce, sulla base di uno studio condotto tramite sondaggio, che, nonostante gli appelli degli esperti del settore a rafforzare e ottimizzare le catene di approvvigionamento sulla scia della pandemia di COVID-19, le imprese continuano ad aumentare la loro dipendenza dai servizi di terze parti.
Che la forza trainante di questo paradigma sia il desiderio delle organizzazioni di ottimizzare la produttività, di rimanere competitive o semplicemente di aumentare l’agilità aziendale, il punto fondamentale è che una maggiore dipendenza da soggetti terzi è spesso accompagnata da un livello proporzionale di rischio informatico — in particolare quando un’organizzazione non dispone di un programma maturo di gestione dei rischi legati ai soggetti terzi.
Sebbene gli intervistati abbiano riconosciuto i vantaggi aziendali legati ai prodotti e ai servizi di terze parti, non sempre hanno compreso appieno i rischi ad essi associati. Gli stessi intervistati hanno ammesso che resta ancora molto lavoro da svolgere per portare i propri programmi di gestione dei rischi legati a terze parti a un livello di maturità sufficiente.
Gli esperti sembrano concordare sul fatto che un livello accettabile di maturità di un programma sia il risultato di una combinazione ben equilibrata di sofisticazione tecnica, agilità e robustezza.
Principali risultati emersi dal sondaggio condotto da Forrester
- Un processo decisionale più efficace basato sui dati rappresenta una priorità aziendale fondamentale per il 72% degli intervistati.
- Il 71% ha affermato che l'adozione di processi aziendali digitali rappresenta una priorità assoluta.
- Il miglioramento della capacità di risposta dell’organizzazione ai cambiamenti aziendali e di mercato rappresentava una priorità assoluta per il 69% degli intervistati.
- Nell’anno precedente alla realizzazione dell’indagine, il 40% degli intervistati ha stimato che i livelli di rischio associati alle proprie catene di approvvigionamento fossero aumentati in modo significativo, mentre il 38% di tali intervistati ha attribuito l’aumento dei livelli di rischio a una maggiore dipendenza da soggetti terzi.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«I risultati del sondaggio di Forrester parlano da soli. Non occorre cercare lontano per trovare una miriade di esempi di violazioni di alto profilo che, in ultima analisi, sono state ricondotte allo sfruttamento di una vulnerabilità nel sistema di un appaltatore, sono state identificate come il risultato di una compromissione della catena di fornitura di un fornitore terzo oppure sono state collegate in qualche modo alla strumentalizzazione di pacchetti di codice o librerie nascosti tra le utility legittime archiviate nei repository utilizzati quotidianamente dagli sviluppatori. A titolo di esempio, si consideri la recente scoperta riportata da relativa a decine di pacchetti PyPI che diffondono W4SP malware finalizzati al furto di informazioni.
2. Gli hacker cinesi utilizzano Google Drive per introdurre malware nelle reti private
Un recente rapporto di Trend Micro descrive in dettaglio una campagna di spear-phishing su larga scala denominata “ ” , nell’ambito della quale è stato osservato che hacker cinesi sostenuti dallo Stato distribuivano malware personalizzato – archiviato in account di Google Drive o Dropbox – a organizzazioni governative, di ricerca e accademiche in tutto il mondo a fini di spionaggio.
Gli attacchi, che secondo quanto riferito avrebbero avuto luogo tra marzo e ottobre 2022o, sono stati ricondotti al gruppo di spionaggio informatico monitorato da Trend Micro con il nome di Earth Preta — più comunemente noto come Mustang Panda (alias Bronze President o TA416). L'autore dell'attacco ha preso di mira entità in tutto il mondo almeno dal 2012, tra cui organizzazioni governative, think tank, ONG e organizzazioni cattoliche presso il Vaticano.
Earth Preta, come molti APT legati alla Cina, è un gruppo di spionaggio informatico noto per sviluppare malware personalizzato e utilizzarlo in combinazione con strumenti già esistenti quali PlugX e Cobalt Strike. Earth Preta si è guadagnata una reputazione grazie ai suoi continui sforzi volti ad aggiornare il proprio arsenale, e la recente attività del gruppo sembra confermare tale valutazione.
A seguito dell’infezione iniziale, i documenti sensibili sottratti da Earth Preta dalle reti bersaglio potrebbero essere utilizzati per facilitare l’accesso iniziale durante la successiva ondata di intrusioni del gruppo. Tale metodologia ha l’effetto combinato di ampliare in modo significativo la portata delle campagne di spionaggio informatico condotte da Earth Preta, aumentando al contempo notevolmente l’estensione della superficie di attacco nella regione presa di mira.
Alla luce dei recenti obiettivi di Earth Preta, i paesi asiatici sembrano costituire l’attuale area di interesse del gruppo. I ricercatori di Trend Micro riferiscono che, nella sua campagna più recente, il gruppo malintenzionato ha preso di mira principalmente organizzazioni in Australia, Giappone, Taiwan, Myanmar e nelle Filippine.
Tale valutazione è in linea con i rapporti di Cisco Talos, che elenca le seguenti entità come obiettivi presenti nell’impressionante elenco delle vittime stilato da Earth Preta: , il governo taiwanese; , gli attivisti di Hong Kong; , le ONG in Mongolia e in Tibet; , il Myanmar; e persino , le società di telecomunicazioni afghane e , quelle indiane.
Dettagli della campagna "Earth Preta"
Trend Micro riferisce che, nel corso della campagna di spear-phishing su larga scala sopra citata, è stato osservato che Earth Preta ha fatto uso improprio di account falsi di Google per distribuire il malware tramite e-mail di spear-phishing; il malware era inizialmente contenuto in un file di archivio (con estensioni quali .rar, .zip e .jar) e distribuito tramite link di Google Drive all’indirizzo Google . Gli hacker hanno concentrato i propri sforzi principalmente su enti governativi e organizzazioni del settore legale, che ad oggi costituiscono il 84% delle vittime della campagna.
È stato inoltre osservato che Earth Preta ricorreva a una serie di tecniche volte a eludere il rilevamento e a contrastare l’analisi, quali l’offuscamento del codice e l’utilizzo di gestori di eccezioni personalizzati. Tali tecniche sono state utilizzate in combinazione con link incorporati che rimandavano a cartelle su Google Drive o Dropbox. Entrambe sono piattaforme legittime e affidabili, utilizzate da un gran numero di organizzazioni private e pubbliche a supporto delle operazioni quotidiane, e la loro buona reputazione contribuisce a ottenere l’effetto desiderato dagli autori degli attacchi: far apparire innocuo il traffico dannoso.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
“Earth Preta dispone di risorse considerevoli, con accesso agli strumenti condivisi preferiti dalle legioni di hacker sostenuti dallo Stato di Pechino, nonché alla capacità e al personale necessari per aggiornare costantemente il proprio arsenale e creare malware su misura. Le tecniche di contrasto all’analisi e di elusione delle difese adottate dal gruppo denotano una forte attenzione alla sicurezza operativa (OPSEC). In una certa misura, lo stesso vale per l’utilizzo da parte di Earth Preta di almeno tre diversi vettori di diffusione di malware in un’unica campagna di spear-phishing. Si proceda con cautela.”
3. Un kit di phishing si spaccia per marchi noti per prendere di mira i consumatori statunitensi durante le festività
Una recente ricerca sulla sicurezza condotta da Akamai ha portato alla luce un nuovo e kit di phishing altamente sofisticato, disponibile all’indirizzo , che sta imitando diversi marchi di vendita al dettaglio di grandi dimensioni e ben noti in vista delle festività natalizie.
Il kit si avvale di una combinazione di ingegneria sociale, tecniche multiple di elusione dei sistemi di rilevamento e funzionalità che consentono agli autori degli attacchi di aggirare le misure di sicurezza relative al controllo degli accessi.
Panoramica della campagna
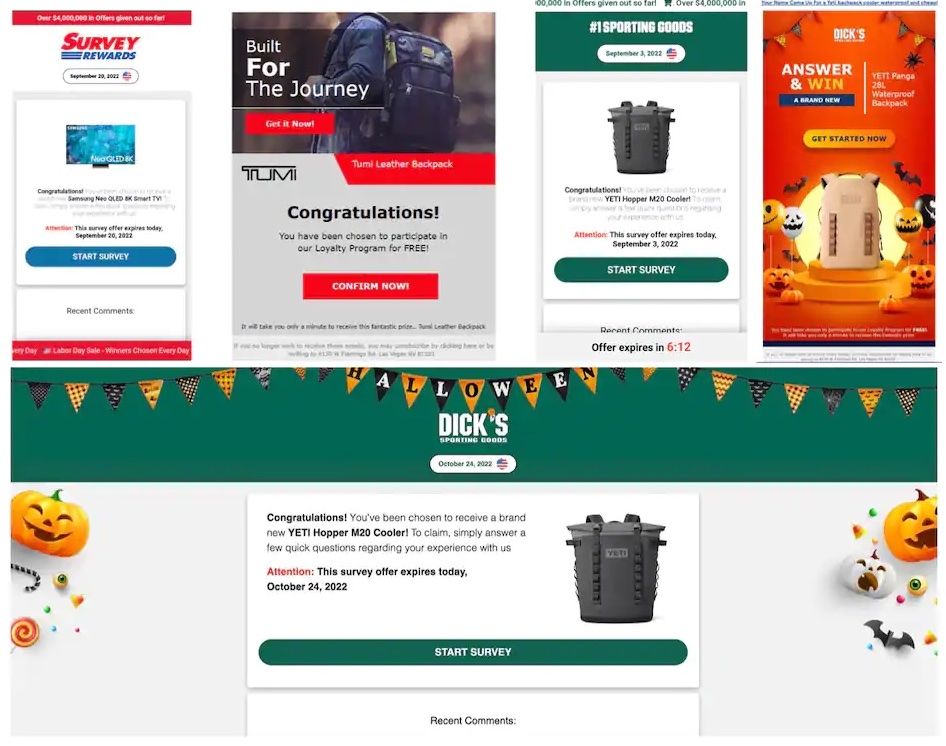
Akamai ha scoperto una campagna di phishing ancora in corso , avviata tra la metà delsettembre 2022 e il ottobre 2022 , che prendeva di mira gli acquirenti online desiderosi di approfittare delle offerte speciali delle festività. Questa campagna attirava le vittime con la prospettiva di vincere un premio, richiedendo i dati della carta di credito per “coprire le spese di spedizione”.
La tempistica della campagna – pensata per coincidere con le iniziative promozionali che gli e-retailer lanciano in occasione del Labor Day e di Halloween – contribuisce ad accrescerne la legittimità e sfrutta il fervore commerciale che tende a coinvolgere gli americani in questo periodo dell’anno. Oppure, per dirla in termini meno cinici, la campagna approfitta degli utenti facendo leva sullo spirito delle festività e imitando le legittime strategie di marketing del settore retail. Le e-mail di phishing relative all’ , all’indirizzo , sono particolarmente sofisticate per quanto riguarda l’uso improprio del marchio autentico, come potete vedere nell’esempio riportato di seguito.
Tecniche di ingegneria sociale
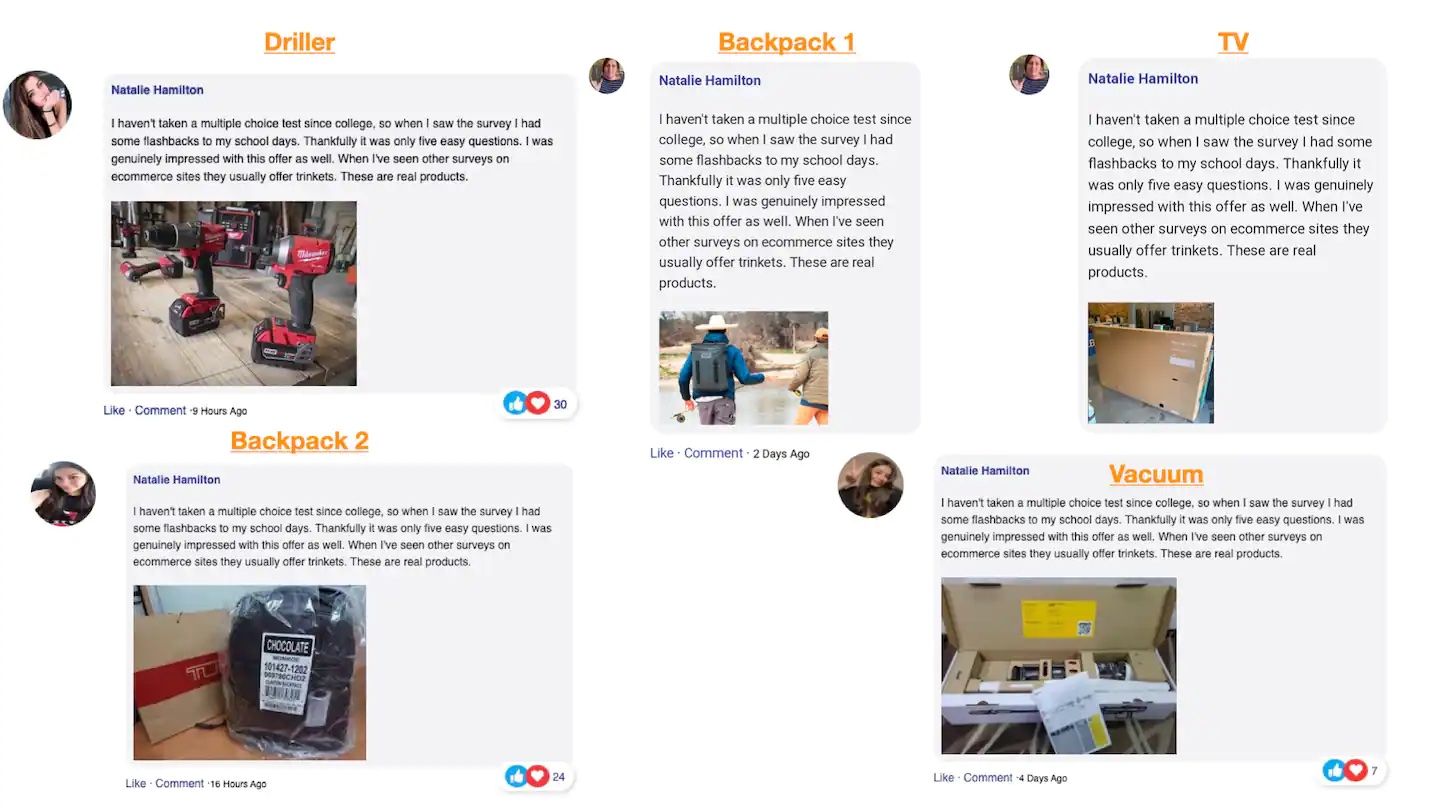
Le e-mail di phishing utilizzate in questa campagna imitano una vasta gamma di marchi. Un elemento in comune tra molte di queste e-mail era un utente falso di nome Natalie Hamilton. Questo utente è stato utilizzato in diverse truffe, lasciando commenti di valutazione sui premi per farli sembrare autentici. Questa tecnica viene utilizzata per instaurare un rapporto di fiducia con l'utente; di seguito sono riportati alcuni esempi.
Infrastruttura della campagna
Akamai è riuscita a identificare una catena annidata di reindirizzamenti, a partire dal link iniziale inviato alle vittime nell’e-mail di phishing. Questo link reindirizza infine le vittime alla pagina di destinazione finale della truffa. È proprio l’uso di una catena annidata di reindirizzamenti che ha indotto i ricercatori di Akamai a definire la campagna come «altamente sofisticata».
Tecniche di elusione del rilevamento
Questa campagna si avvale di diverse tecniche nel tentativo di eludere il rilevamento:
Abuso dei servizi di accorciamento dei link URL: URL I servizi di accorciamento dei link, come Bitly, sono ormai diventati talmente comuni, soprattutto grazie al loro uso diffuso sulle piattaforme dei social media, che molti consumatori non ci pensano due volte prima di cliccare su un link accorciato URL. È proprio questo il punto su cui il kit di phishing in questione mira a fare leva e a sfruttare a proprio vantaggio. Questo autore di minacce ha creato profili falsi su LinkedIn per pubblicare post che rimandano alla destinazione dannosa, assegnando loro gli URL abbreviati presenti nelle e-mail di phishing iniziali.
Sfruttamento della reputazione dei servizi web legittimi: Gli autori delle minacce utilizzano un fornitore di servizi legittimo per ospitare la propria funzionalità di reindirizzamento dannosa. Avvalendosi di servizi quali l’archiviazione cloud Google , i servizi di hosting AWS e l’archiviazione blob Azure , l’autore dell’attacco sta approfittando della fiducia che gli utenti ripongono nella reputazione di tali servizi. Ciò aumenta le probabilità di aggirare i meccanismi anti-phishing eventualmente in atto.
URL Reindirizzamento dell’identificatore di frammento: L’identificatore di frammento URL è un hash del link URI che indirizza il browser verso un punto specifico di una pagina o di un sito web. Questa tecnica viene comunemente utilizzata nell'indice per migliorare l'esperienza dell'utente. Nel contesto di una campagna di phishing, tuttavia, l’hash potrebbe essere ignorato o trascurato durante la scansione da parte dei prodotti di sicurezza. In questa campagna, il link originale inviato alle vittime contiene un segno di hash seguito da un token. Il token viene successivamente utilizzato da JavaScript per ricostruire un URI verso il quale la vittima verrà reindirizzata. L'utilizzo dei token consente inoltre all'autore dell'attacco di tracciare le vittime e di raccogliere dati statistici sul livello di coinvolgimento delle potenziali vittime.
URL generati in modo casuale: Un aspetto degno di nota di questa campagna è il tentativo di filtrare i visitatori indesiderati dalle pagine di reindirizzamento, dalle landing page e dai siti di phishing appositamente progettati. A tal fine, genera un URL casuale URL associato a un utente specifico e lo inserisce nella catena di reindirizzamenti. Una volta effettuato l’accesso al sito web di phishing, ogni indirizzo URL assegnato può essere utilizzato esclusivamente dall’utente specifico, il che comporta una riduzione dei tassi di rilevamento.
Il potere dell’ CDN: così come nel caso dei servizi di web hosting utilizzati in modo improprio, la pagina di destinazione della truffa si avvale di alcuni dei servizi offerti da un fornitore di CDN, tra cui la registrazione dei domini. L'autore dell'attacco sfrutta la possibilità di registrare domini in modo rapido e semplice per creare un'istanza e, successivamente, cambia il nome di dominio utilizzato per il phishing senza dover smantellare l'infrastruttura. Inoltre, alterna gli indirizzi IP associati alla CDN, eliminando la possibilità di bloccare l'attività in base all'indirizzo IP.
di geo-targeting: le pagine di destinazione sembrano variare in base alla posizione geografica della vittima, mentre alcune località non risultano soggette ad alcun blocco. La campagna monitorata da Akamai era rivolta principalmente a vittime situate negli Stati Uniti: il 89% delle vittime rilevate si trovava infatti negli Stati Uniti o in Canada. Lo stesso link iniziale di phishing reindirizza a vari siti web con personalizzazioni geografiche, il che sottolinea ulteriormente l’efficacia e la sofisticatezza della campagna.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«La campagna rilevata da Akamai è in linea con le tendenze storiche secondo cui gli autori delle minacce approfittano maggiormente dei consumatori durante il periodo delle festività. È probabile che questa campagna sia solo l’inizio di questo tipo di attività, ora che ci avviciniamo al periodo delle festività. Questa storia serve a ricordare a tutti di stare all’erta durante le festività natalizie. Si raccomanda di prestare particolare attenzione nell’aprire le e-mail promozionali relative alle festività, i biglietti di auguri elettronici, le conferme d’ordine online, le e-mail di tracciamento delle spedizioni, ecc. Si raccomanda di mantenere alta la vigilanza e di prestare attenzione a eventuali comunicazioni inaspettate o non richieste da parte dei rivenditori.”
Per approfondire l’argomento, vi invitiamo a consultare le nostre recenti sintesi informative sulle minacce informatiche pubblicate su .

