Secondo un recente sondaggio condotto da Frost & Sullivan su incarico di Tanium, i responsabili IT si trovano ad affrontare un divario tra percezione e realtà quando si tratta di comprendere cosa sta accadendo nei propri endpoint. Ecco cosa abbiamo scoperto riguardo alle pratiche di sicurezza informatica e cosa potete fare al riguardo.
Sebbene quasi tutti concordino sul fatto che le buone pratiche di sicurezza siano essenziali per proteggere le organizzazioni dagli attacchi informatici, la strada da seguire non è altrettanto chiara. Un recente rapporto di Frost & Sullivan intitolato “ ”, basato su un sondaggio condotto su 200 responsabili delle decisioni in ambito IT con sede in Nord America e commissionato da Tanium, rivela un netto divario tra le priorità IT e le attuali pratiche di sicurezza.
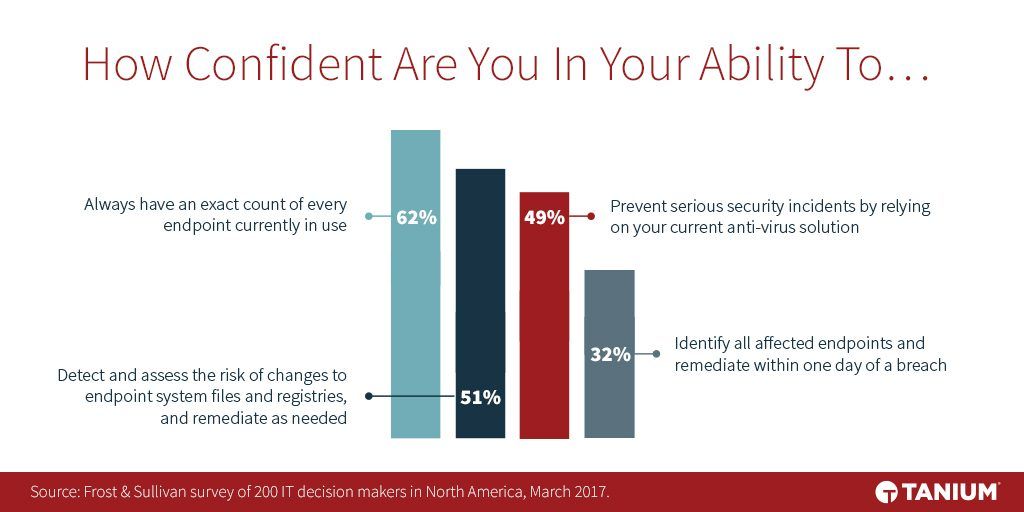
Ad esempio, mentre la stragrande maggioranza degli intervistati (94%) dichiara di essere estremamente o moderatamente sicura di conoscere il numero di endpoint presenti nelle proprie organizzazioni, più di un terzo riconosce la probabilità che vi siano endpoint non registrati.
Sapere quanti endpoint si possiedono – e cosa sta accadendo su di essi in qualsiasi momento – costituisce un elemento fondamentale dell’ delle migliori pratiche di sicurezza. Dopotutto, agli hacker basta individuare e compromettere un solo endpoint per ottenere l'accesso alla vostra rete. Lo sapete in teoria, eppure i risultati del sondaggio indicano che nella pratica c’è ancora molta strada da fare.
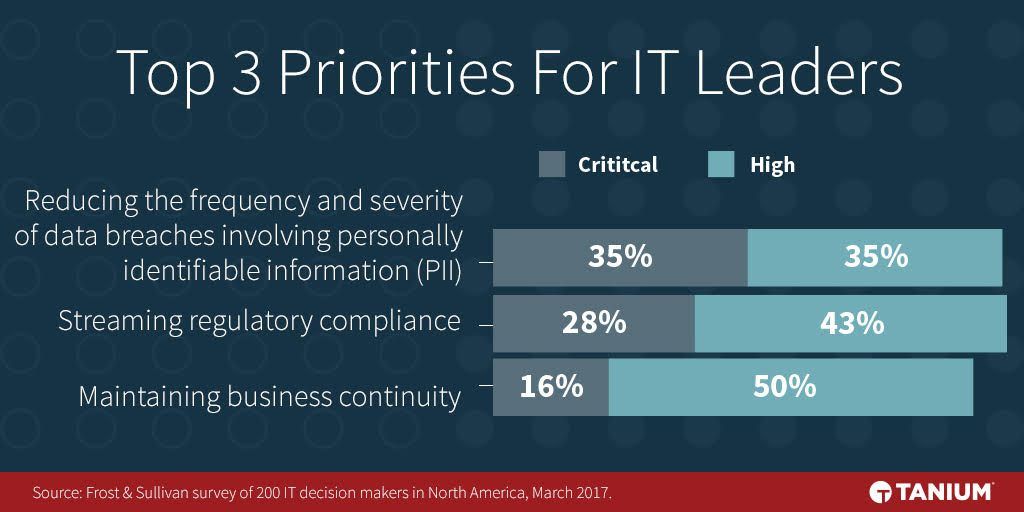
Infatti, il 70% degli intervistati ha indicato la riduzione della frequenza e della gravità delle violazioni dei dati che coinvolgono informazioni di identificazione personale (PII) come una priorità “critica” o “elevata” per le proprie organizzazioni. Anche l'ottimizzazione della conformità normativa e il mantenimento della continuità operativa rappresentano priorità fondamentali per la maggioranza degli intervistati.
Tuttavia, meno di un terzo degli intervistati (32%) è sicuro che, in caso di violazione, sarà in grado di identificare tutti gli endpoint interessati e di porre rimedio alla situazione entro un giorno dall’accaduto. Non si tratta di un dato sorprendente, ma meno della metà degli intervistati è convinta che la propria attuale soluzione antivirus garantisca loro la sicurezza.
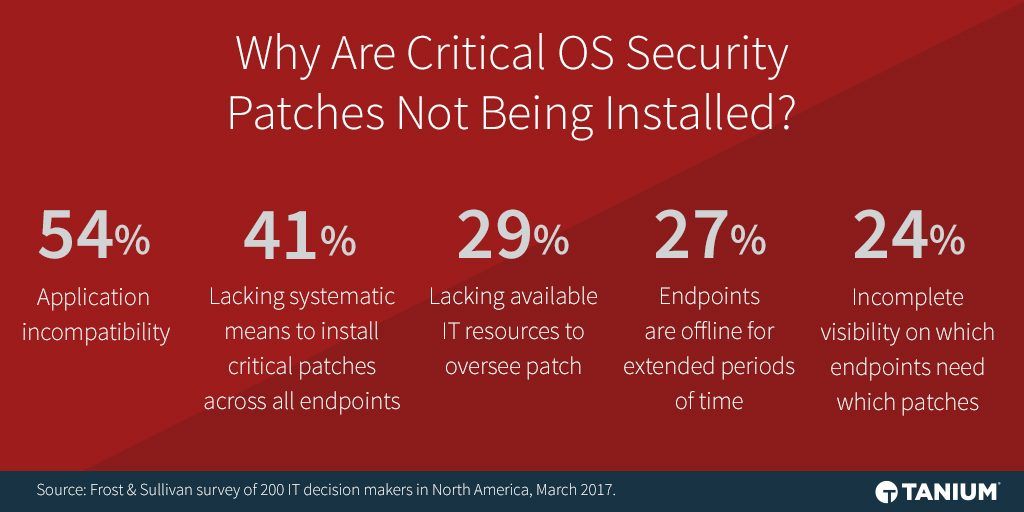
L'applicazione di patch al software per risolvere problemi critici di sicurezza è considerata una best practice di " " nell'ambito della cyberigiene. Tuttavia, anche in questo caso si riscontra un divario tra ciò in cui gli intervistati credono in teoria e ciò che stanno vivendo nella pratica. Quasi otto intervistati su 10 (79%) dichiarano di essere “estremamente” o “moderatamente” preoccupati per la mancanza di patch di sicurezza fondamentali del sistema operativo sui propri endpoint. Le ragioni sono diverse e includono fattori quali l’incompatibilità delle applicazioni, la mancanza di strumenti sistematici per l’installazione di patch critiche su tutti gli endpoint e la carenza di risorse IT disponibili per supervisionare i processi di gestione delle patch dell’ . I prodottie sono attualmente disponibili per rispondere proprio a questi ultimi due aspetti.
Più sistemi operativi, più problemi di sicurezza informatica
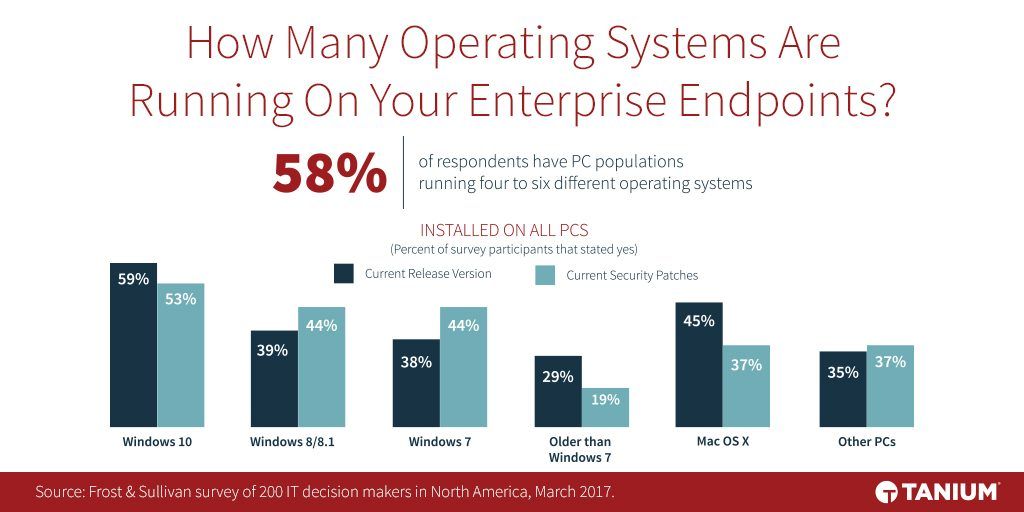
Perché ciò è così allarmante? Da un lato, la diversità dei sistemi operativi è in aumento sia per i PC aziendali che per i server.
La maggior parte degli intervistati dichiara di avere sei sistemi operativi sui propri PC e ben sette sistemi operativi in esecuzione sui propri server. Sebbene gli intervistati affermino che le versioni più recenti del sistema operativo Windows su PC e server siano aggiornate, lo stesso non vale per i PC basati su Mac, i server Linux e le versioni precedenti di Windows Server ancora in uso.
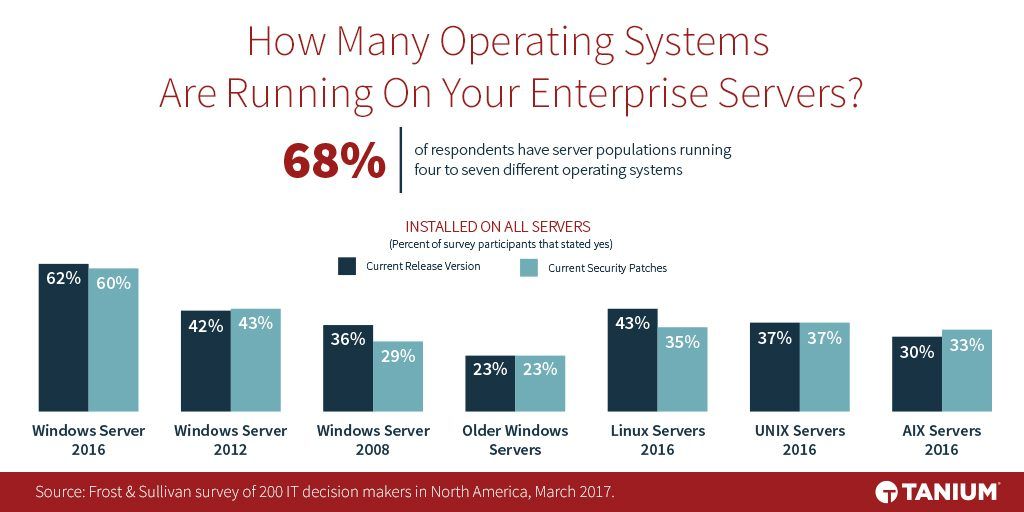
Oltre alle preoccupazioni relative all’aggiornamento delle versioni del sistema operativo e alle patch di sicurezza, la maggior parte dei partecipanti al sondaggio esprime anche livelli di preoccupazione per la sicurezza, da estremi a moderati, riguardo ad applicazioni di ampio utilizzo quali Java, Flash e Acrobat.
Scansione degli endpoint: un elemento fondamentale per le migliori pratiche di cyberigiene
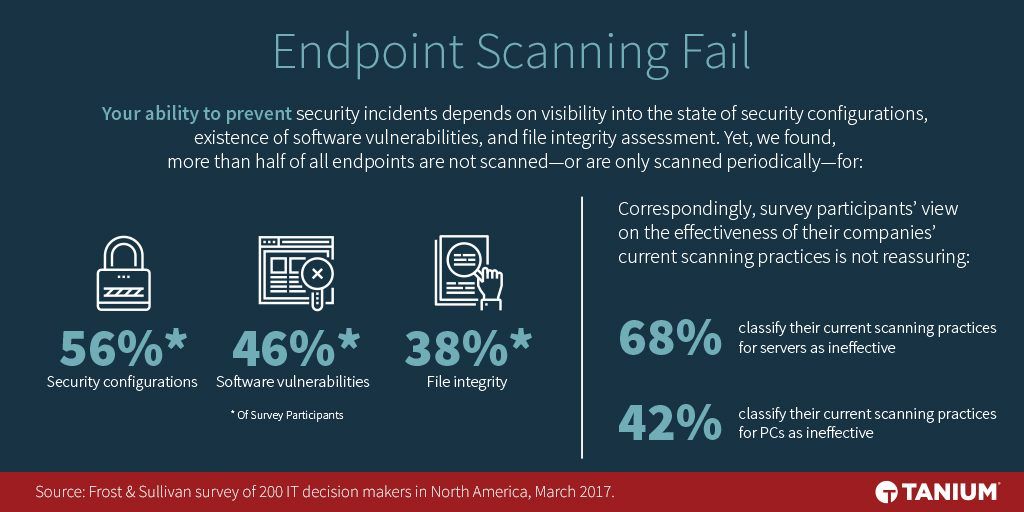
Ancora più preoccupante è il fatto che la maggioranza degli intervistati affermi che oltre la metà di tutti gli endpoint non venga sottoposta a scansione, oppure venga sottoposta a scansione solo periodicamente, per verificare le configurazioni di sicurezza, le vulnerabilità del software e l’integrità dei file. Oltre i due terzi degli intervistati (68%) ritengono che le loro attuali pratiche di scansione dei server siano inefficaci, mentre il 42% esprime lo stesso giudizio riguardo alle pratiche di scansione dei PC.
Le organizzazioni che si occupano di sicurezza informatica devono adottare misure volte a migliorare le pratiche fondamentali di sicurezza. Frost & Sullivan raccomanda alle organizzazioni di valutare in modo obiettivo i propri attuali strumenti di sicurezza informatica in base a ciò che riescono a garantire e a ciò che non riescono a garantire. Tale valutazione consentirà di stilare un elenco in ordine di priorità delle caratteristiche da ricercare negli strumenti di sicurezza, sia nuovi che sostitutivi, e di definire gli obiettivi che tali strumenti dovrebbero raggiungere.
Desidera saperne di più sulle buone pratiche di sicurezza? Legga questi articoli:
-Le cinque domande a cui è necessario rispondere per una corretta prassi di sicurezza
-Le tre fasi dell’igiene della sicurezza
Informazioni sull’autrice: Jennifer Ellard è responsabile delle attività di marketing dei prodotti di sicurezza e delle strategie di commercializzazione presso Tanium. Jennifer è entrata a far parte di Tanium nel 2016 e si occupa principalmente dello sviluppo dei contenuti, della gestione del flusso di opportunità, della collaborazione con i partner nel settore della sicurezza e del supporto ai team di vendita. In precedenza, la signora Ellard ha lavorato presso Hewlett-Packard e Symantec, dove ha guidato i team di marketing di prodotto e di marketing per i partner. Il percorso formativo di Jennifer comprende una laurea triennale in Marketing conseguita presso l’Università dell’Alabama a Huntsville e un master in Amministrazione aziendale conseguito presso la Santa Clara University.

