Tanium La strategia Essential Eight di supera i tradizionali approcci di reporting Essential Eight (E8) che prevedono l’uso di set di campioni di endpoint e/o audit point-in-time, con una soluzione che consente non solo di controllare, ma anche di risolvere i casi di non conformità con il semplice tocco di un pulsante. Reporting diventa semplicemente il risultato della gestione e della protezione efficace degli ambienti IT utilizzando Tanium.
In questo blog, illustreremo come Tanium consente alle organizzazioni di aumentare davvero la loro maturità Essential Eight entro giorni dall’installazione, eliminando la complessità e riducendo l’overhead delle risorse.
Cosa rende Tanium diverso?
Tanium fornisce accesso in tempo reale agli endpoint. Sono state create funzionalità complete di gestione e sicurezza che sfruttano l’accesso in tempo reale per recuperare i dati e apportare modifiche agli endpoint. Una volta che hai i dati (e il controllo), la segnalazione per E8 è la parte facile.
Tanium Il contenuto è aperto. Tutti gli script, la configurazione, le mappature di controllo e l’interpretazione non sono solo aperti ai clienti per l’ispezione, ma sono disponibili per la clonazione e/o la modifica come desiderato. In definitiva, l’ACSC fornisce indicazioni su come implementare e misurare i controlli, quindi non c’è alcun segreto lì, la “magia” fornita da Tanium è un framework per accedere agli endpoint a livello di proprietà.
Tanium consente la correzione in tempo reale in un’unica piattaforma. La capacità non solo di mettere in evidenza e segnalare E8 controlli, ma anche di fornire azioni correttive in grado di colmare rapidamente le lacune consente di ottenere un ciclo continuo di “Conformità fin dalla progettazione”.
La soluzione è reale. Siamo onesti, il mondo dei servizi e dei report E8 è grande sulle promesse e a corto di consegne (altrimenti probabilmente non staresti leggendo questo articolo). Apri il cofano sul reporting di Tanium e sarai felice di vedere un sacco di motore che ti sta fissando. Possiamo fare una demo, esaminare il codice, spiegare le mappature, parlare con eventuali avvertimenti e, infine, distribuire e cambiare il gioco!
Ma c’è di più in questa storia. Allarghiamo l’obiettivo e consideriamo il quadro generale.
Perché Essential Eight?
L’intento alla base del framework Essential Eight è quello di ridurre la superficie di attacco e, in ultima analisi, migliorare la postura di sicurezza. È una linea nella sabbia in base alla quale l’ACSC ha prescritto un insieme minimo di controlli che dovrebbero essere implementati per aiutare le organizzazioni a proteggersi.
Dato che gli ambienti IT sono altamente dinamici e volatili, il processo di gestione e protezione non è compreso in una serie di attività una tantum, è un processo altamente iterativo. Incorporare l’Essential Eight in questo processo è vantaggioso e può essere rappresentato graficamente come segue:
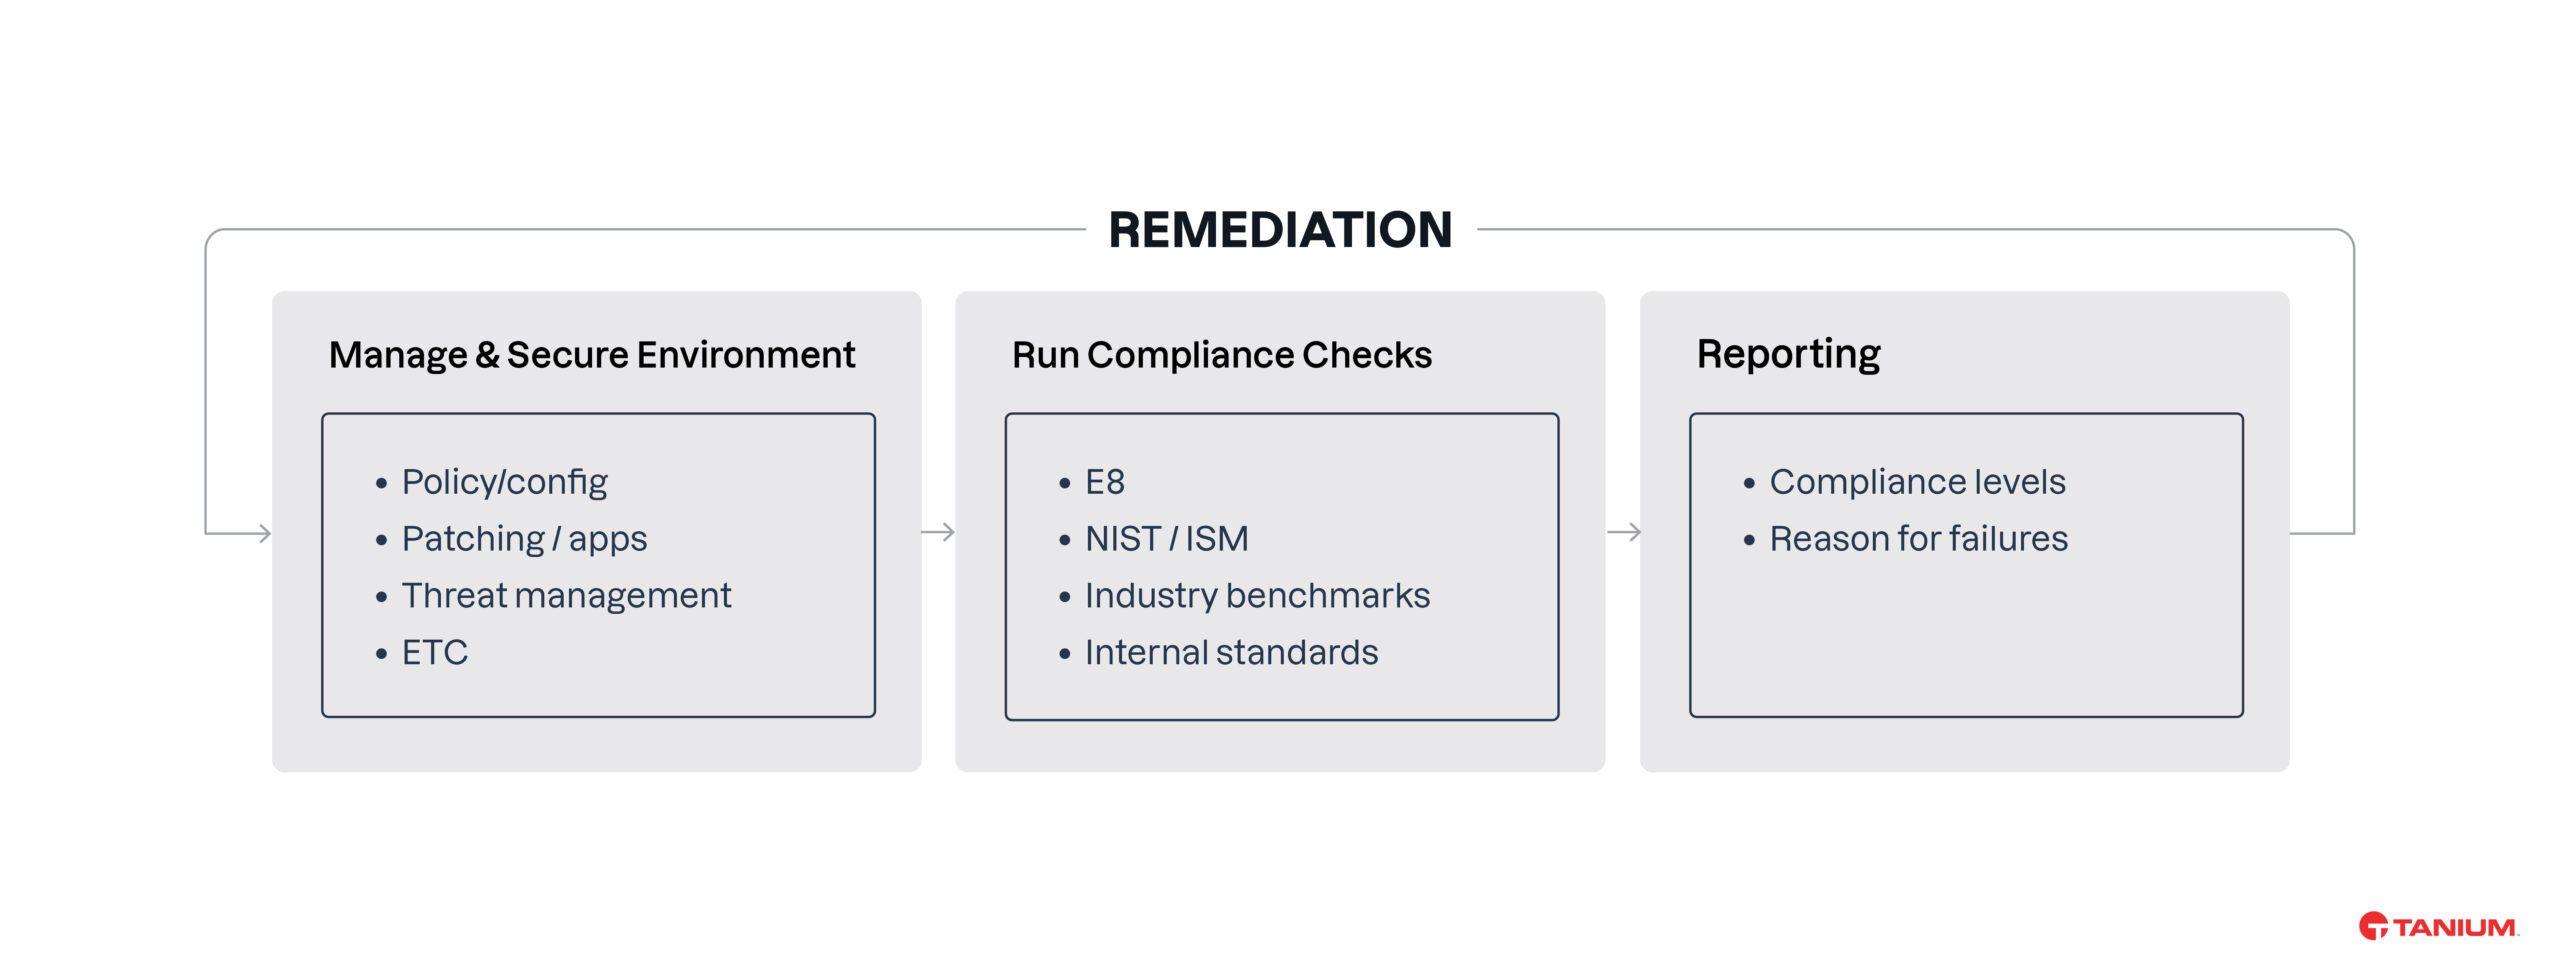
Analizziamo ciascuno di questi componenti:
Gestire e proteggere l’ambiente: Tanium fornisce una copertura immobiliare completa con accesso in tempo reale agli endpoint per raggiungere questo obiettivo.
Esegui controlli di conformità: Tanium è una piattaforma altamente flessibile che consente di eseguire controlli di conformità regolari su quasi tutti i controlli con report associati, rispetto all’intero patrimonio.
Reportistica E8: è stata pre-costruita una reportistica specifica per fornire E8 visualizzazioni di conformità sommarie e dettagliate per livello di maturità, oltre al contesto completo dei controlli specifici che non hanno funzionato sugli endpoint, in modo che l’azione correttiva possa essere compresa e intrapresa.
Risanamento: questa fase completa il ciclo e sfrutta la potenza di Tanium per eseguire le azioni di risanamento emerse semplicemente incorporandole nelle normali attività di gestione e sicurezza all’interno di un’unica piattaforma.
Le soluzioni di auditing tradizionali Essential Eight calcolano semplicemente una conformità riassunta e lasciano il cliente a chiedersi cosa fare dopo per la correzione. L’approccio Tanium evidenzia in modo specifico ciò che deve essere affrontato per raggiungere la conformità rispetto a ciascun livello di maturità e fornisce un chiaro percorso per colmare tali lacune all’interno della piattaforma.
Tanium panoramica
Design
Tanium Le funzionalità generali di gestione e sicurezza di includono numerose opzioni di reporting per garantire la visibilità dello stato, dello stato e delle attività che si verificano sulla rete. Oltre a fornire una visibilità di base dello stato e della configurazione generale degli endpoint, ciò include l’applicazione di patch al sistema operativo, l’installazione e l’ aggiornamento di applicazioni di terze parti, la gestione delle vulnerabilità e l’applicazione delle policy.
Il modulo Tanium Comply include la possibilità di eseguire la scansione rispetto ai benchmark di configurazione personalizzati per misurare la conformità. È questa funzione che viene sfruttata per valutare lo stato degli endpoint, interrogando gli endpoint stessi o recuperando i dati segnalabili dagli altri componenti all’interno di Tanium che gestisce tali endpoint.
I componenti principali della soluzione E8 di Tanium sono illustrati nel diagramma seguente:
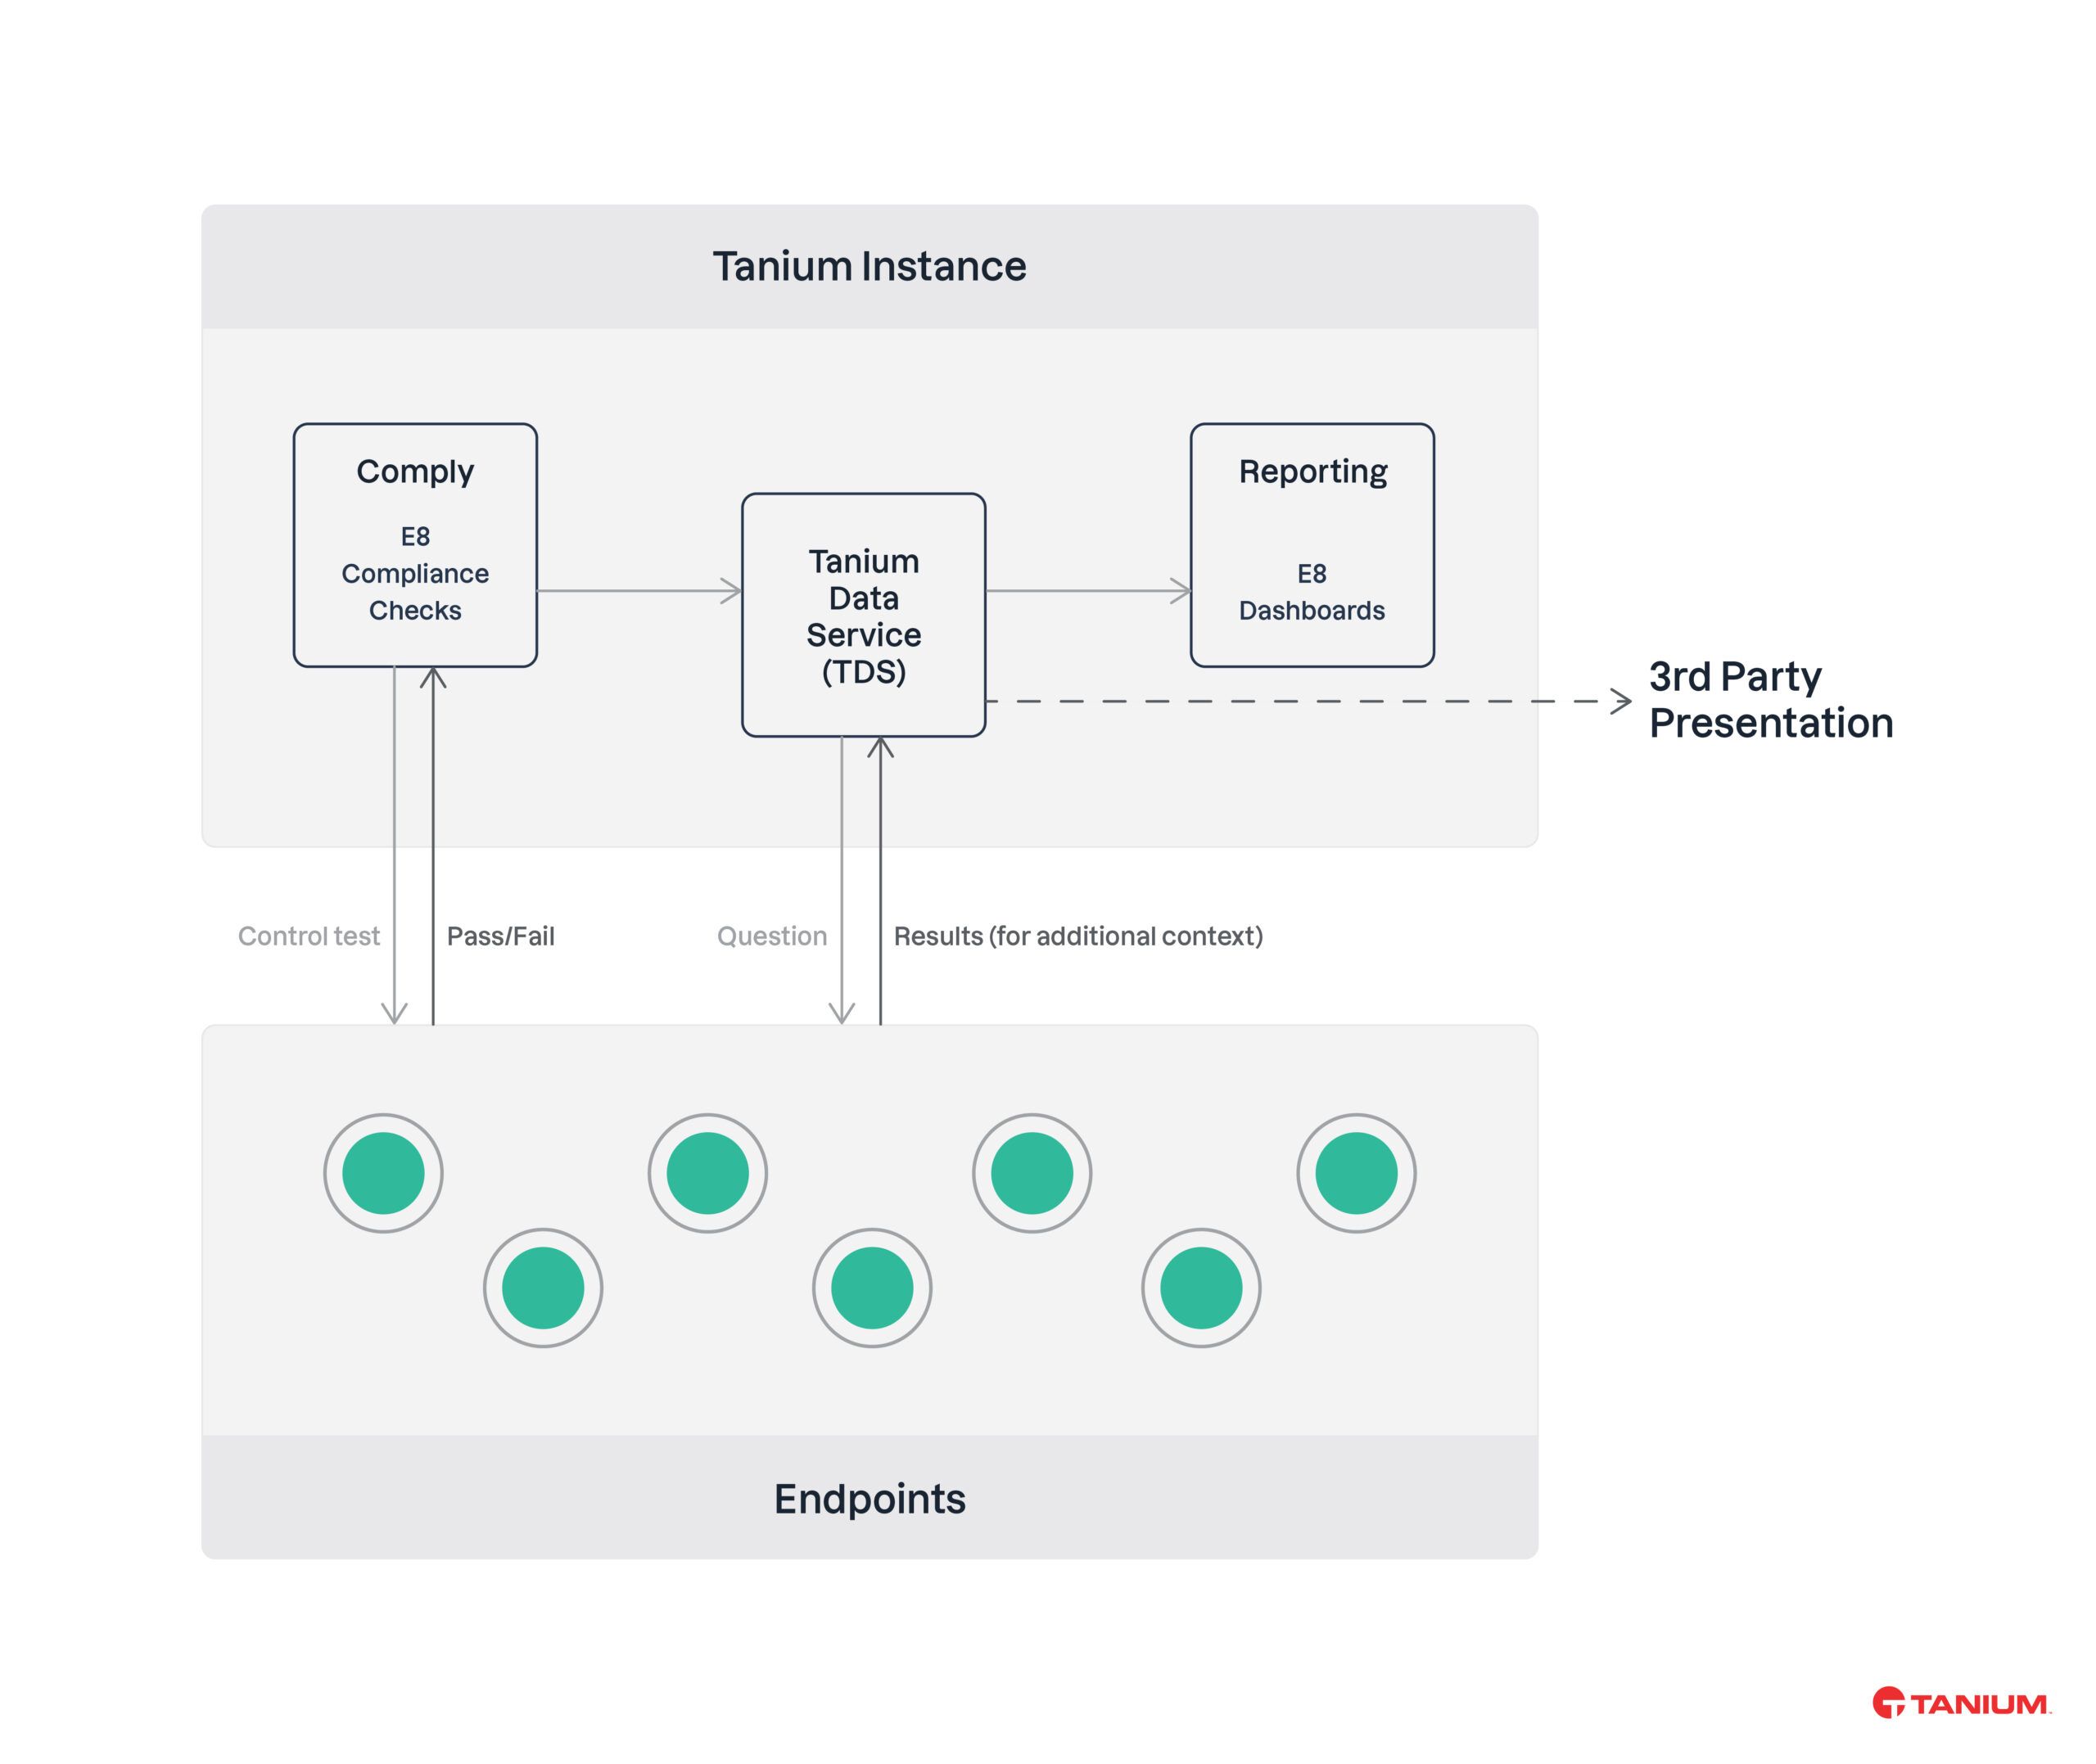
La soluzione è stata confezionata e può essere facilmente importata in ambienti con un’istanza Tanium esistente o appena distribuita.
Otto strategie e controlli di mitigazione essenziali
Esistono diverse distinzioni interessanti tra le otto strategie di mitigazione e i controlli sottostanti stessi che determinano come vengono applicate e riportate.
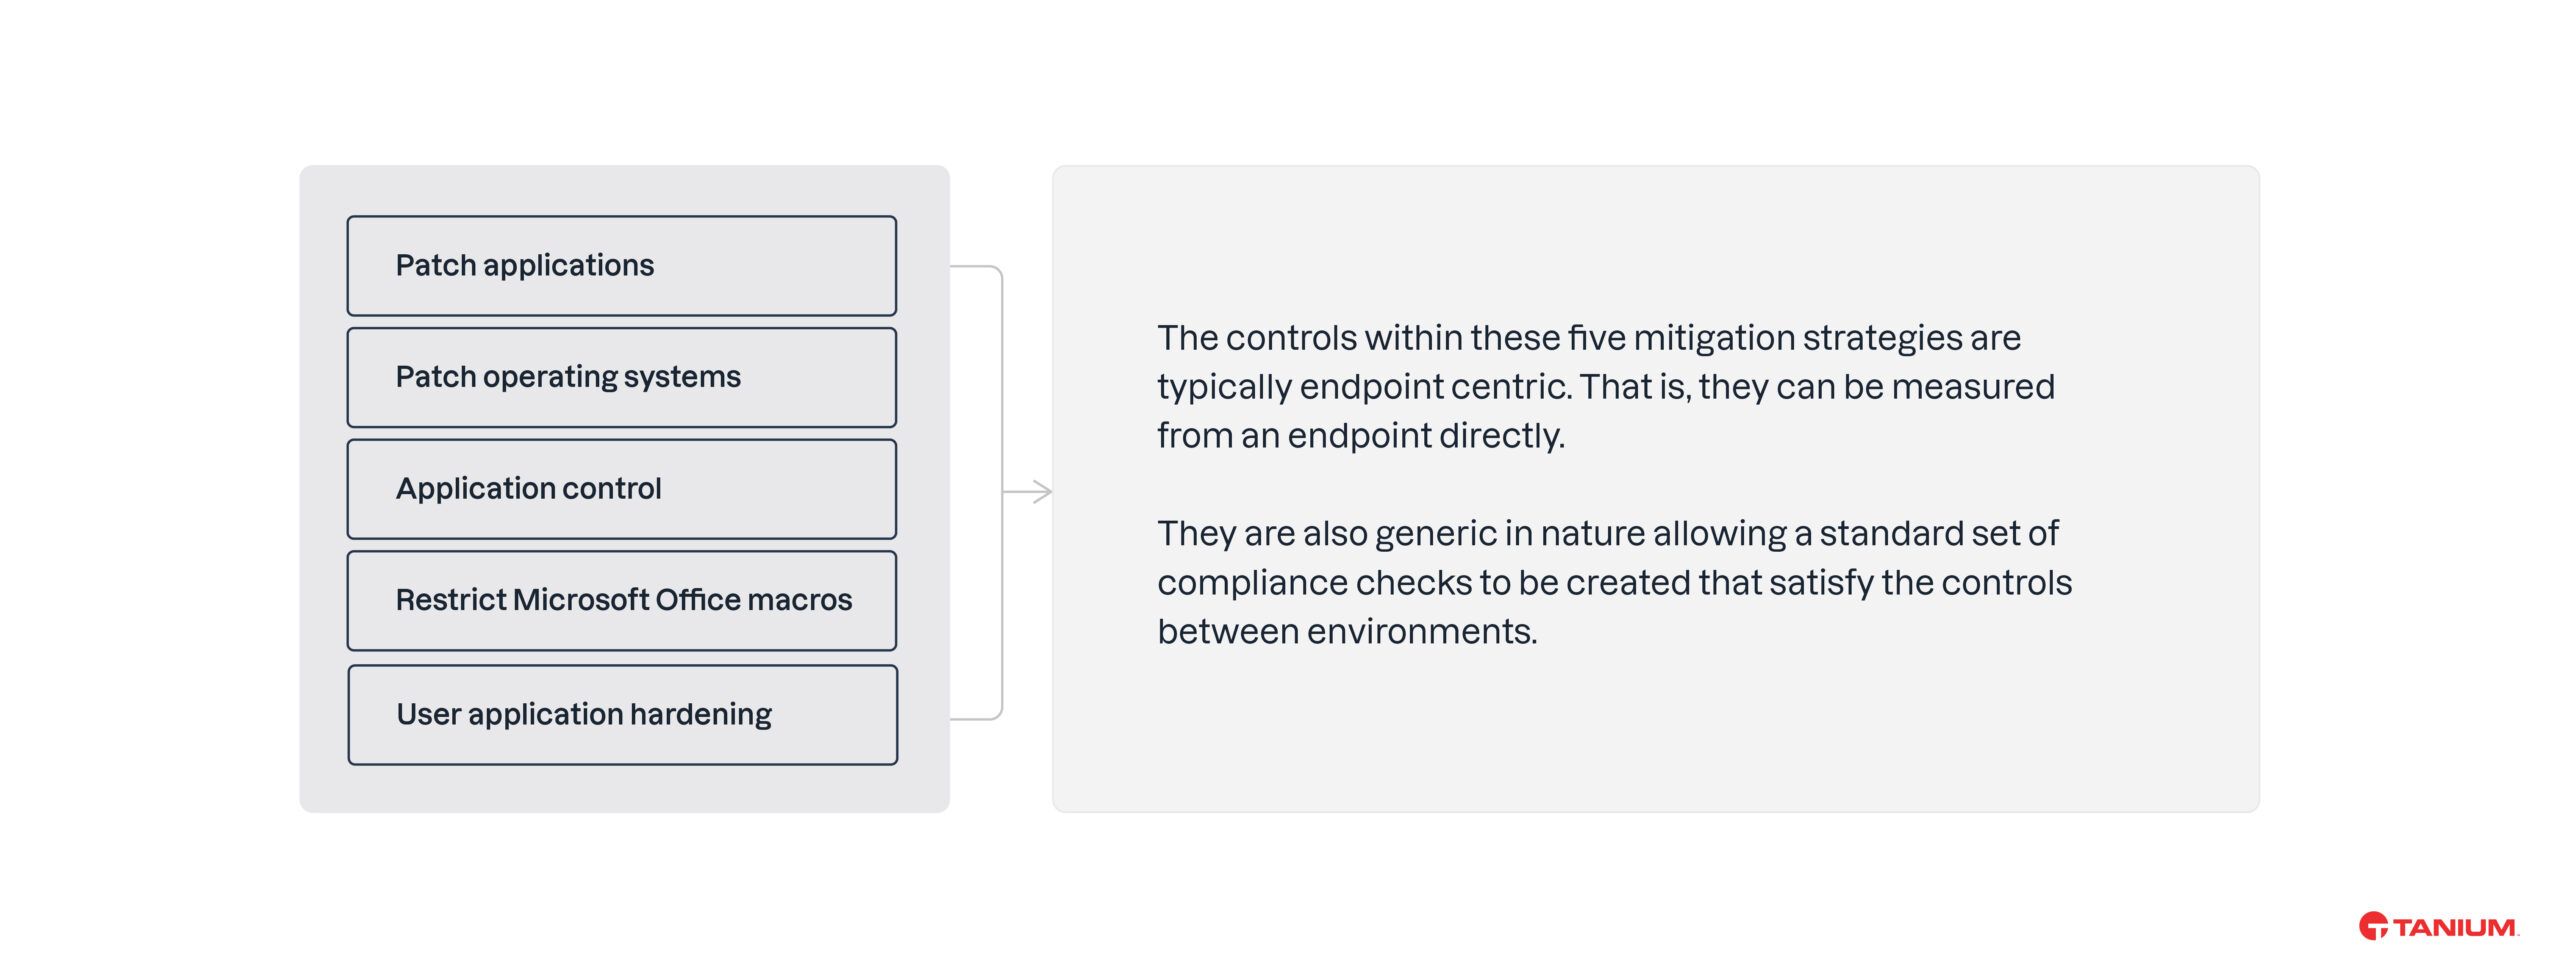
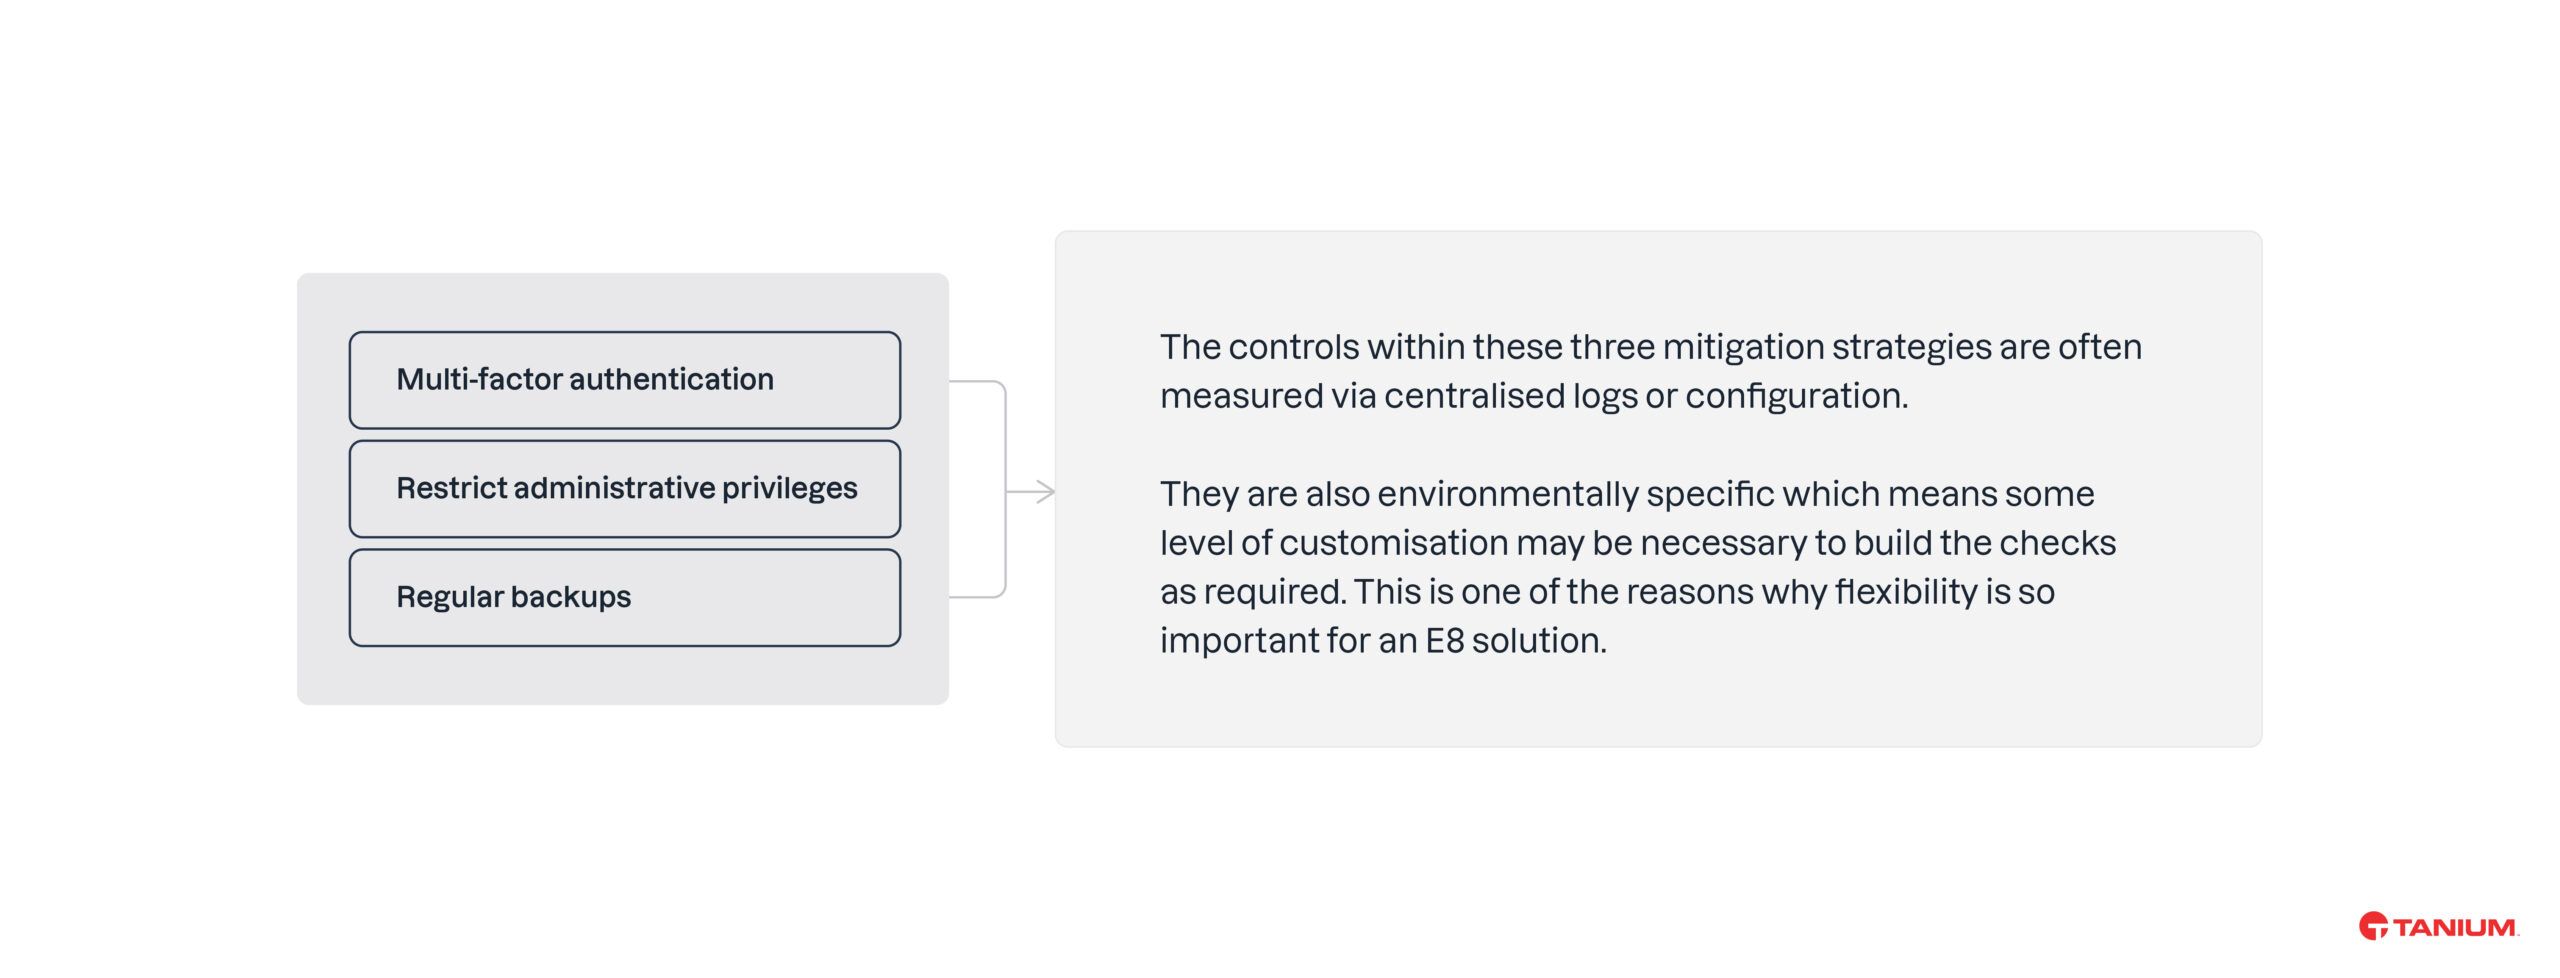
Esistono anche due categorie principali di controlli all’interno di queste strategie di mitigazione:
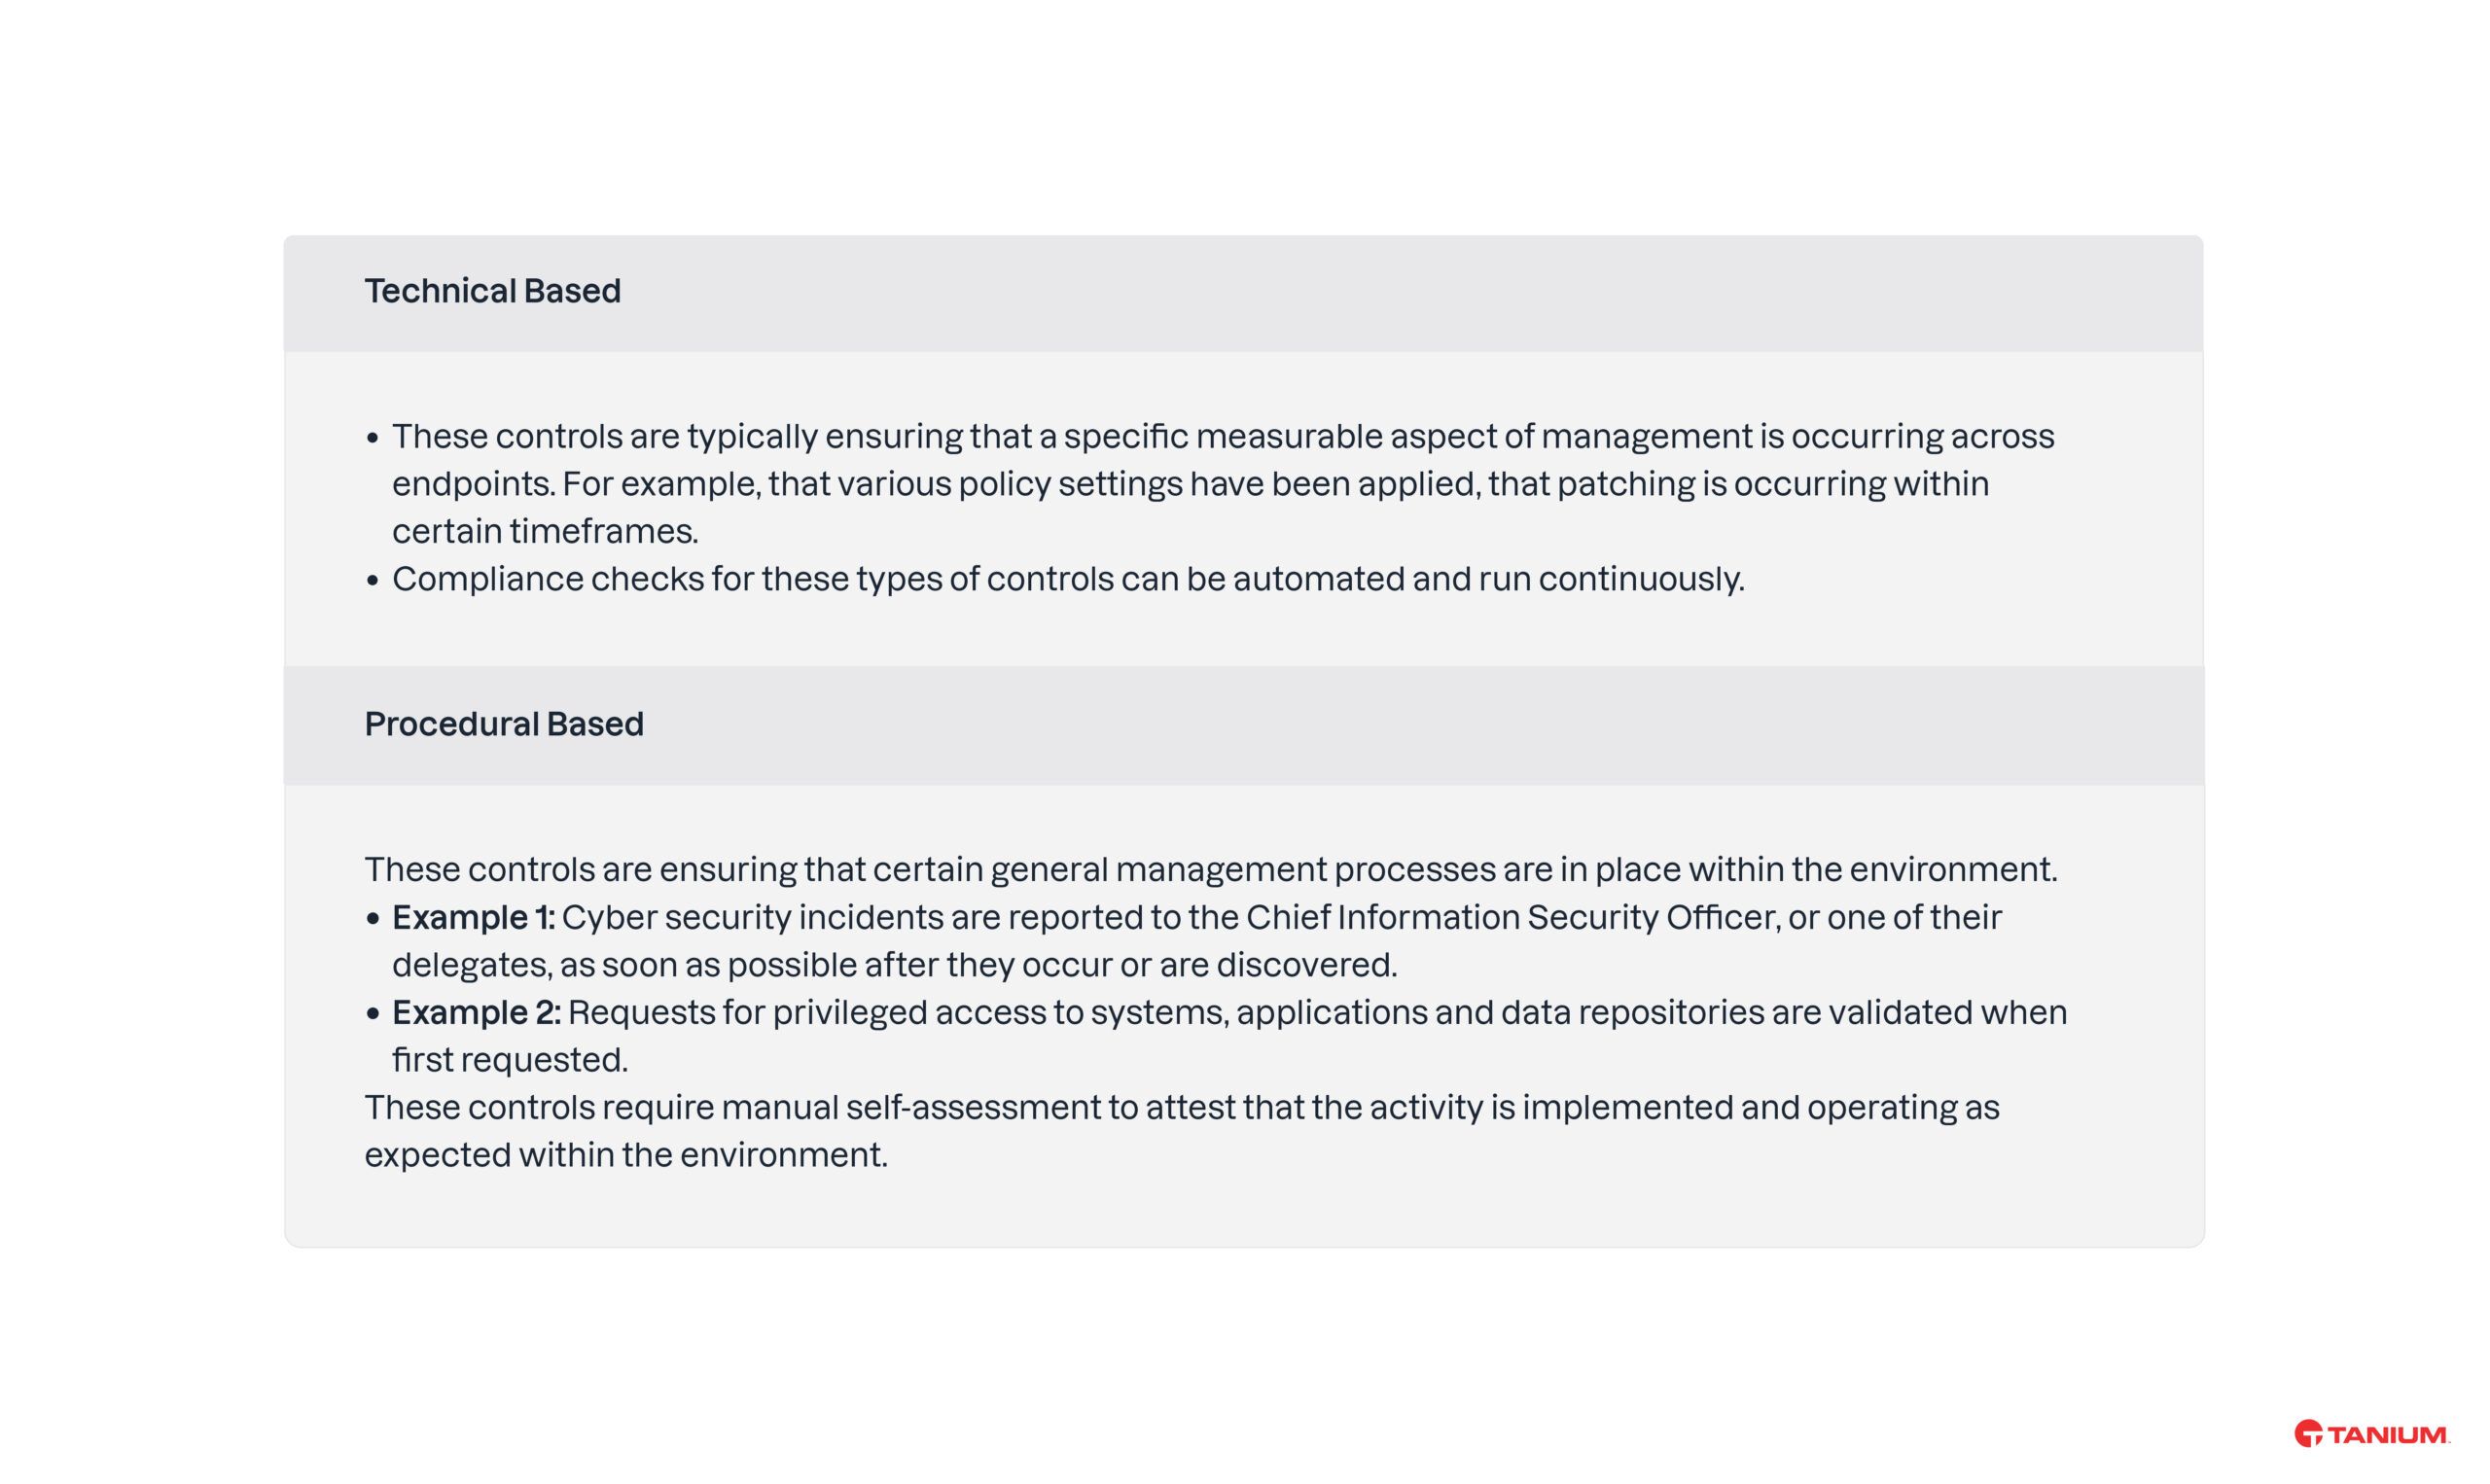
Tanium La soluzione Essential Eight di garantisce che tutte e otto le strategie di mitigazione e i relativi controlli sottostanti possano essere incorporati nei report. I controlli di conformità sono stati e/o possono essere creati per tutti i controlli basati su criteri tecnici e sono disponibili metodi di autovalutazione per i controlli basati su criteri procedurali che in ultima analisi si traducono in un quadro completo della conformità dell’ambiente.
Contattare Tanium per ulteriori informazioni sull’allineamento specifico dei controlli alle linee guida ACSC.
Endpoint connessi a Internet e non connessi a Internet
Otto controlli essenziali distinguono tra endpoint connessi a Internet e non connessi a Internet. Tanium soddisfa questa distinzione consentendo l'applicazione di tag personalizzati agli endpoint. L'applicazione di tag personalizzati può essere raggiunta automaticamente tramite criteri di targeting (ad esempio, convenzione di denominazione host, intervalli di sottorete host, presenza di applicazioni, appartenenza a gruppi di Active Directory, ecc.), O manualmente, se necessario.
Una volta applicati i tag, i controlli Tanium Essential Eight appropriati e le soglie associate vengono applicati automaticamente agli endpoint pertinenti in base alla loro designazione.
Report e dashboard
Una volta che i risultati di conformità sono stati valutati e raccolti dagli endpoint, i dati sono resi disponibili per la creazione di report tabellari e all’interno di una serie di dashboard/grafici. L'ambito dei report e dei dashboard può essere facilmente modificato in base alle esigenze o salvato in modo permanente in periodi diversi e in gruppi diversi di endpoint che possono appartenere a una particolare area geografica, team/reparto/agenzia o tipo di tecnologia. I dashboard possono anche essere esportati per il consumo al di fuori di Tanium.
Si noti che i dati dei risultati E8 non elaborati possono anche essere esportati in strumenti di terze parti, se lo si desidera.
Rapporti
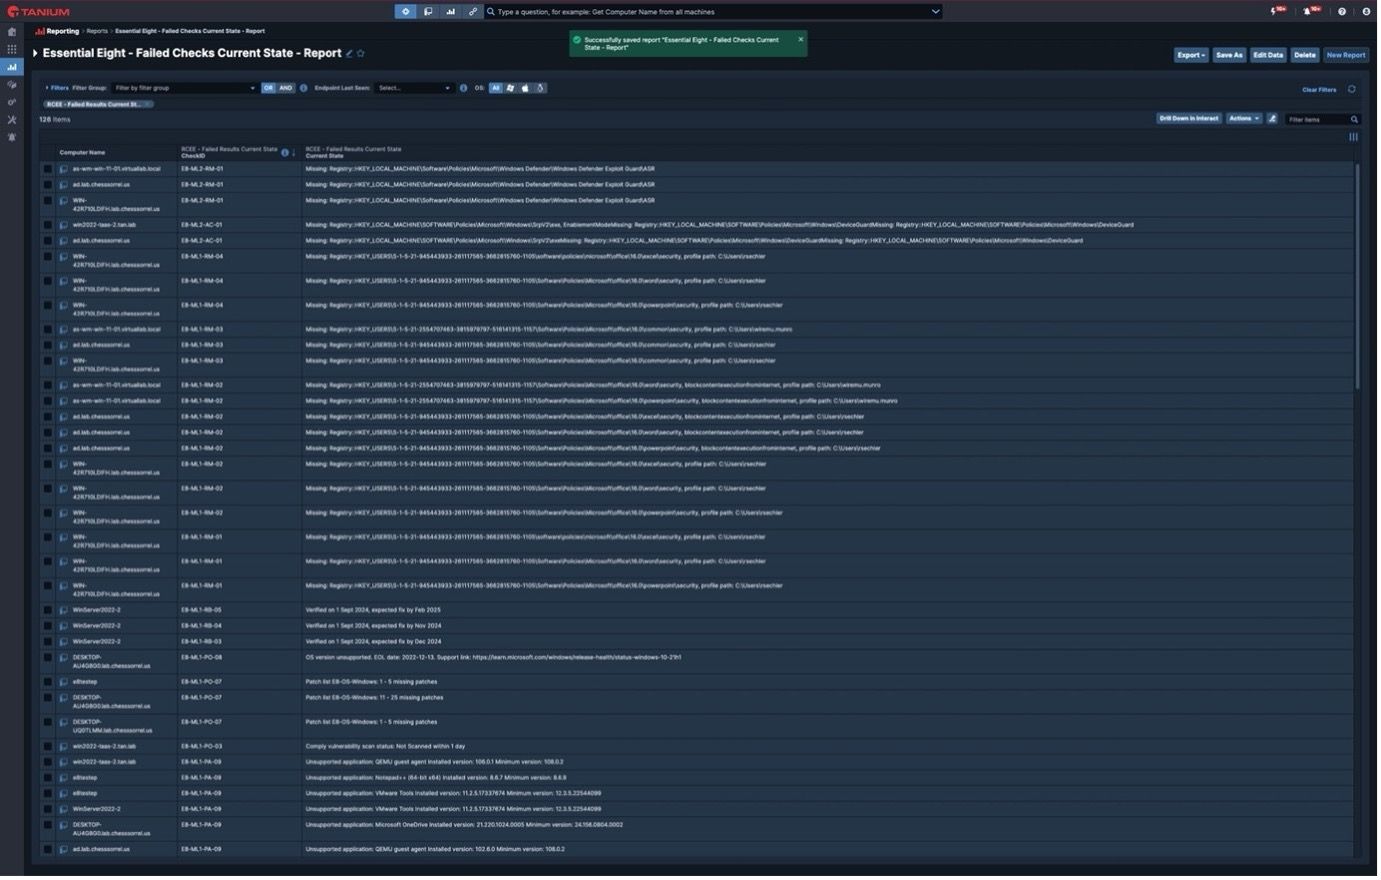
I report sono i dati grezzi dei risultati Essential Eight raccolti dagli endpoint e presentati in forma tabellare. Questi sono i dati che confluiscono nei dashboard. I report disponibili includono i risultati dei controlli di conformità e il contesto/motivo sottostante per un risultato positivo o negativo.
Si noti che tutti i controlli sono codificati con il corrispondente ID test secondo l’ACSC come segue: E8-[ID test]. Ad esempio, un identificatore di E8-ML1-RM-04 corrisponde a Essenziali Otto, Livello di maturità 1, Controllo restrizioni privilegi Admin 4.
Si prega di fare riferimento all’esempio di ACSC Essential Eight Test Plans che può essere trovato qui.
Esempio di report dei dati dei risultati:
I rapporti includono i dettagli correnti come ogni endpoint, l'ID controllo di controllo, lo stato corrente del controllo sull' endpoint. Altre visualizzazioni del rapporto possono includere i risultati riepilogativi dei controlli pass/fail o lo stato degli strumenti Essential Eight che eseguono i controlli.
Dashboard
Le dashboard forniscono una rappresentazione grafica dei tassi di superamento/non superamento per i controlli, oltre a una vista degli endpoint che non sono riusciti, dei controlli specifici che non sono riusciti e del motivo. Le visualizzazioni includono una panoramica e suddivisioni dettagliate per strategia di mitigazione e livello di maturità.
Sono disponibili numerosi dashboard con alcuni esempi mostrati di seguito.
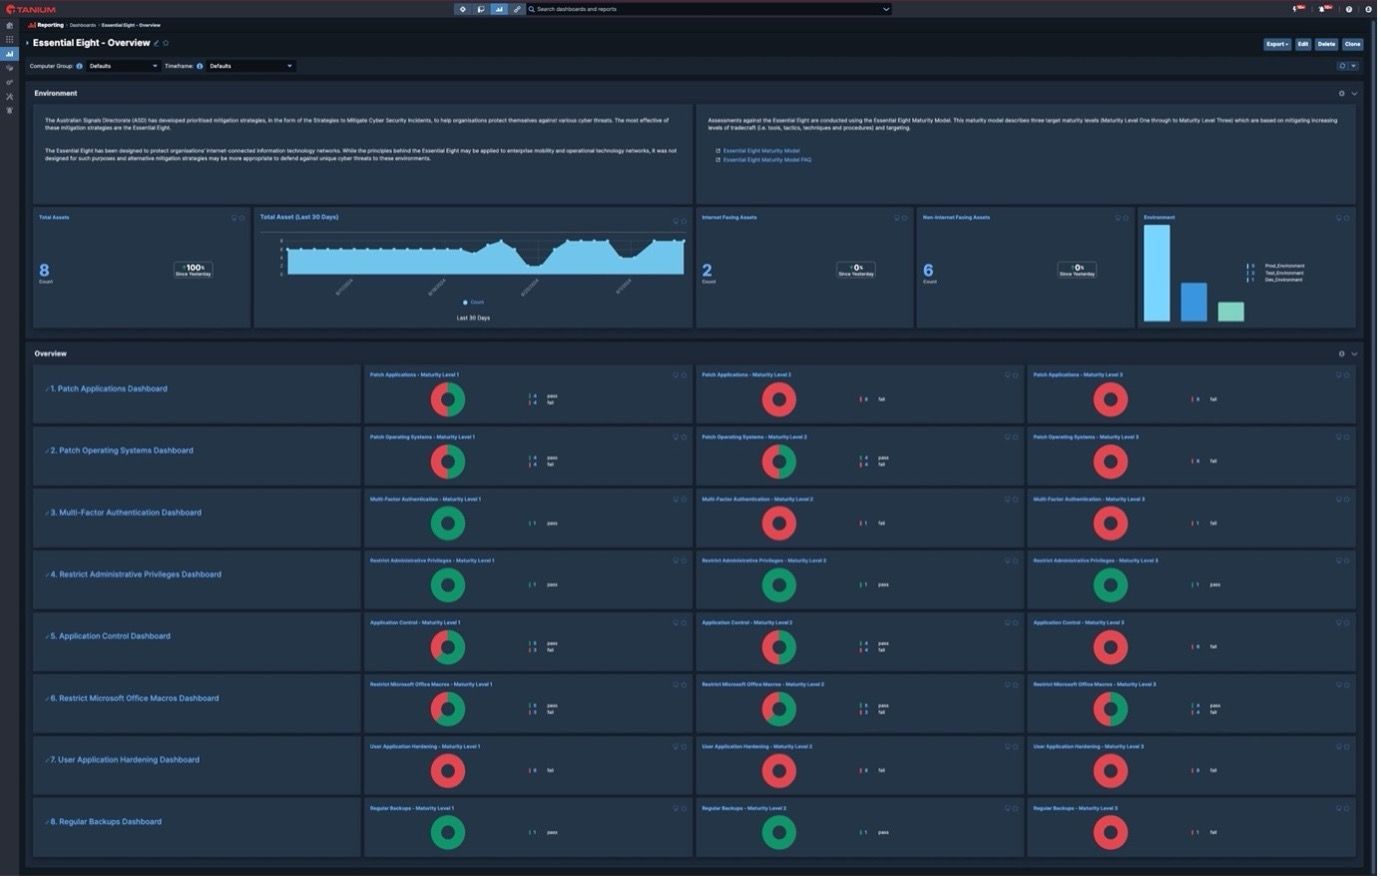
Esempio 1: Panoramica del dashboard
Una vista riepilogativa di tutte e otto le strategie di mitigazione che mostrano il tasso di superamento/non superamento degli endpoint per ciascun livello di maturità e i relativi controlli aggregati.
Esempio 2: Dashboard dettagliate per la mitigazione strategica
Questa visualizzazione è disponibile per ciascuna strategia di mitigazione e fornisce dettagli sul livello di controllo per ciascun livello di maturità. Laddove gli endpoint non abbiano superato una verifica di controllo, vengono forniti i dettagli di quale endpoint e cosa deve essere corretto.
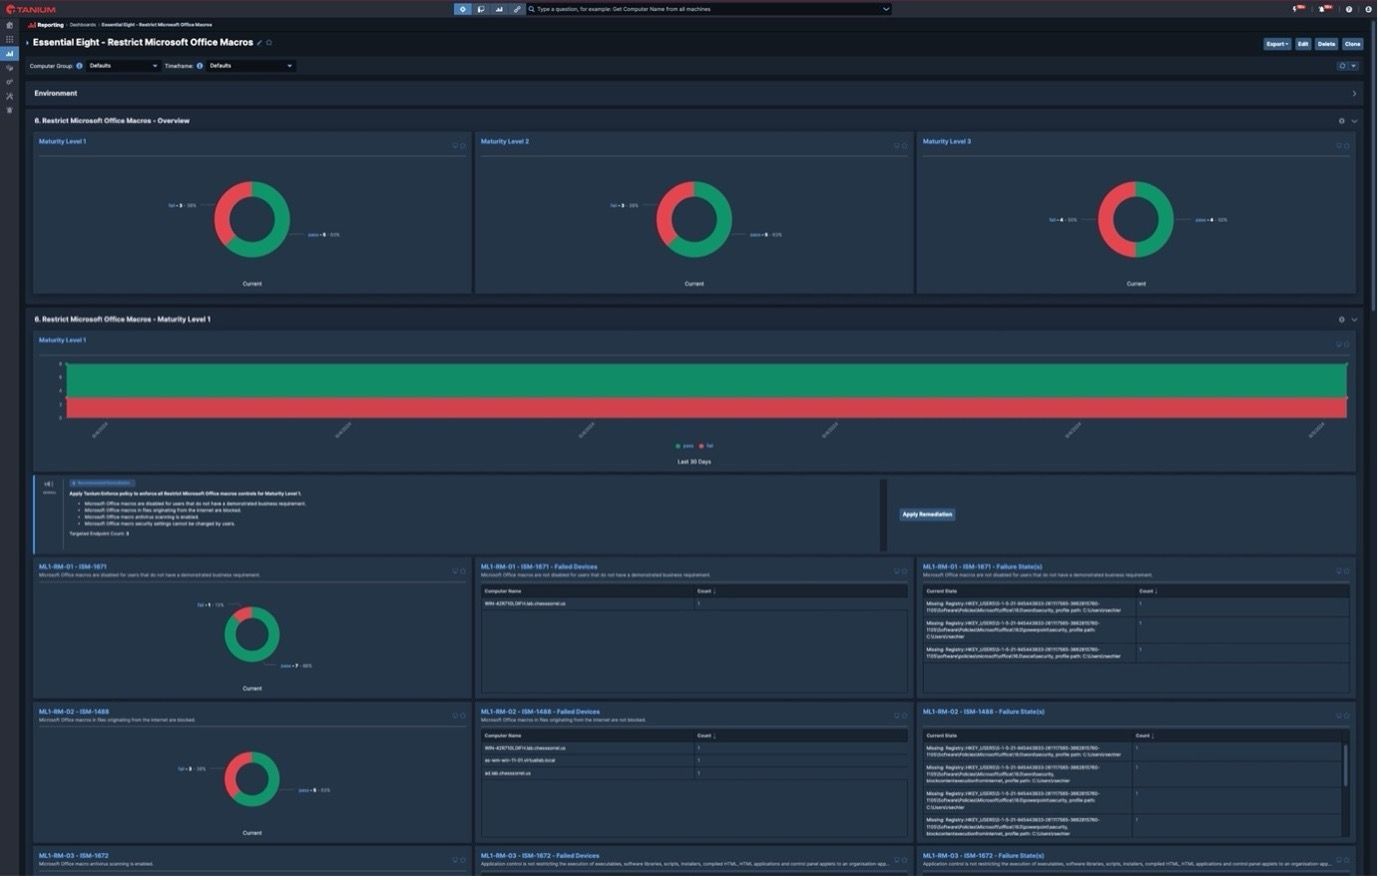
Si noti che per ogni strategia di mitigazione il superamento di tutti i controlli di livello di maturità 1 è un prerequisito per il superamento del livello di maturità 2 e il superamento di tutti i controlli di livello di maturità 2 è un prerequisito per il livello di maturità 3.
Ove applicabile, vengono fornite istruzioni su come risolvere e un pulsante “Applica correzione” per implementare la politica appropriata agli endpoint dall’interno di Tanium . L’applicazione della correzione in genere Enforce la politica necessaria agli endpoint per conformarsi al controllo pertinente o apre una pagina di distribuzione che consente l’applicazione di patch o aggiornamenti software.
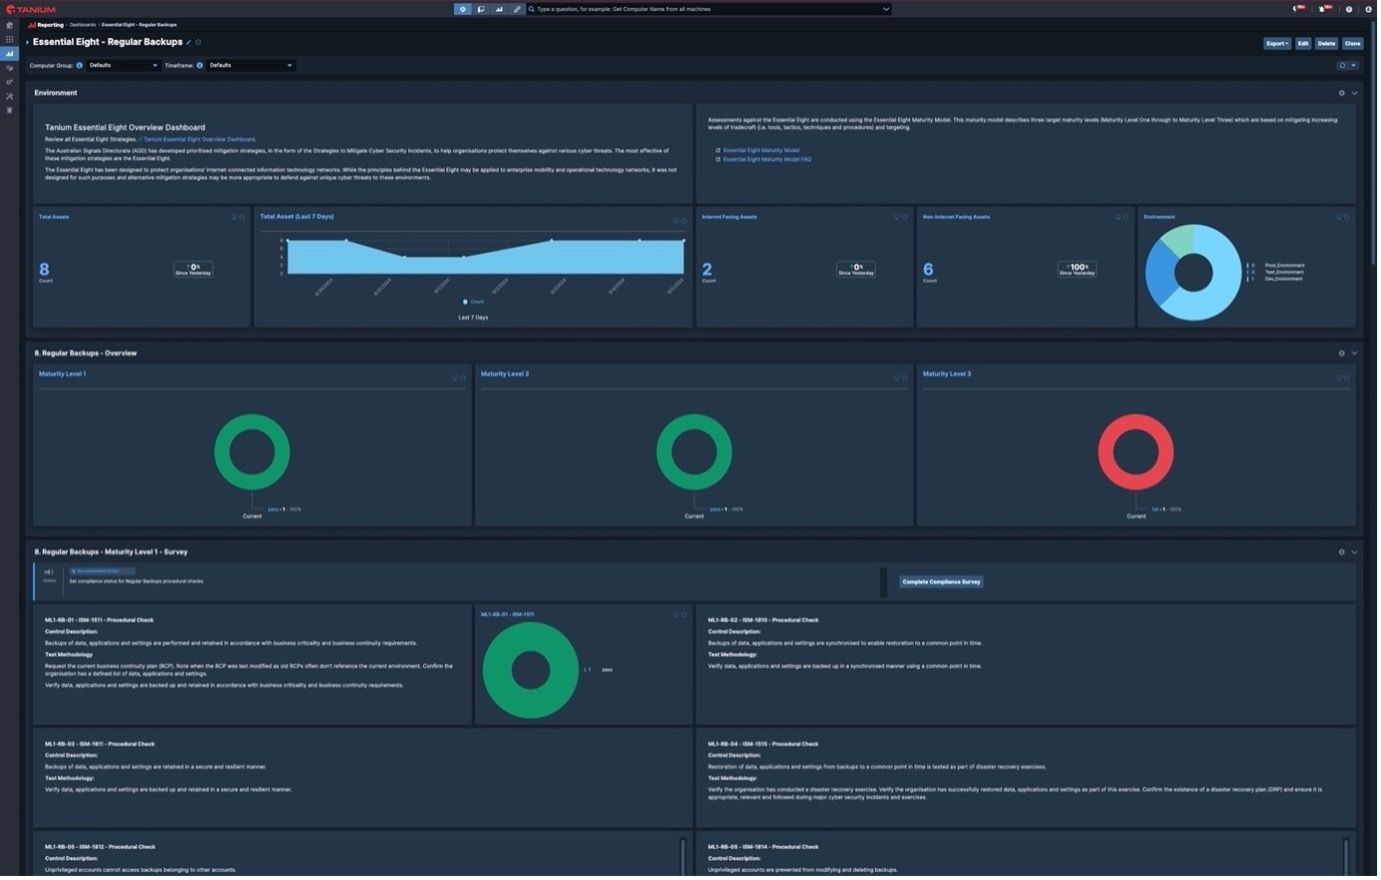
Esempio 3: Controlli procedurali
Alcuni controlli sono correlati alle procedure e devono essere misurati manualmente. Tanium Il reporting Essential Eight di include un meccanismo per consentire l’autovalutazione di questi controlli in modo che possano essere inclusi nel reporting generale.
All’interno dei report dettagliati sulla strategia di mitigazione, viene fornito un pulsante “Completa sondaggio sulla conformità” che consente all’utente di compilare i valori pass/fail nel report associato in base ai controlli manuali. Questo corrisponde alle linee guida ACSC su come valutare e segnalare questi tipi di controlli.
Punti chiave da ricordare
Tanium è una piattaforma altamente estensibile che fornisce un potente livello di sicurezza e gestione per il tuo ambiente IT. Sfruttando Tanium per queste funzioni, la segnalazione e l’aderenza alla compliance diventano un risultato naturale piuttosto che un onere aggiuntivo con costosi audit point-in-time e/o campionamento di una serie di endpoint e immaginare che il resto sia simile.
L’intento alla base del framework Essential Eight è garantire l’igiene IT, ridurre la superficie di attacco e costruire un comportamento di sicurezza. Per raggiungere questo obiettivo, nulla può sostituire la visione in tempo reale di Tanium dell’intero ambiente e la capacità di ruotare in modo rapido ed efficiente per apportare le modifiche necessarie in base a tale visione.
Risorse aggiuntive e informazioni sulle soluzioni
Aumenta la maturità della sicurezza Essential 8 più velocemente con Tanium

