Non se lo lasci sfuggire. Unitevi a noi per “ ”, “CONVERGE17” e “”, il 16-19 e 2017 ottobre a San Francisco.
E con questo si conclude “ Tanium”, “ ”, “”, “CONVERGE” e “16”, la nostra conferenza degli utenti inaugurale – e tutta esaurita! Non potremmo essere più grati agli oltre 450 clienti, partner ed esperti provenienti da oltre 170 aziende ed enti governativi che hanno trascorso la settimana a San Francisco insieme a noi. Come ha scritto il nostro “ CEO”, Orion Hindawi, in occasione dell’apertura della conferenza, abbiamo creato CONVERGE per promuovere un dialogo sincero sulle realtà del settore della sicurezza informatica e delle operazioni IT. A giudicare dalle conversazioni animate e appassionate che si susseguono nei corridoi e dal profondo coinvolgimento dimostrato durante le sessioni in programma, sembra che abbiamo centrato l’obiettivo.
CONVERGE ha rappresentato per noi un momento storico, come hanno sottolineato , , Forbese , segnando il passaggio da azienda specializzata in sicurezza informatica alla prossima grande piattaforma aziendale. While we’re already hard at work planning Tanium CONVERGE17, take a look at how this year’s conference unfolded and stay tuned for more details on next year’s event.
Momenti salienti della prima giornata
Dal palco principale
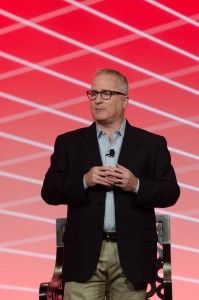
Martedì mattina ho avuto l’onore di dare il via al programma, incoraggiando i partecipanti a unirsi alla discussione che stavamo avviando.
La posta in gioco è alta: non passa giorno senza che si verifichi un’altra massiccia violazione dei dati, un attacco ransomware o un attacco informatico da parte di criminali o di uno Stato-nazione. SIATE PRONTI, il tema della conferenza, è un monito rivolto ai professionisti del settore, ai vertici aziendali e ai consigli di amministrazione:
Siate pronti per la crescita.
Si prepari ad affrontare delle difficoltà.
Siate pronti per il futuro
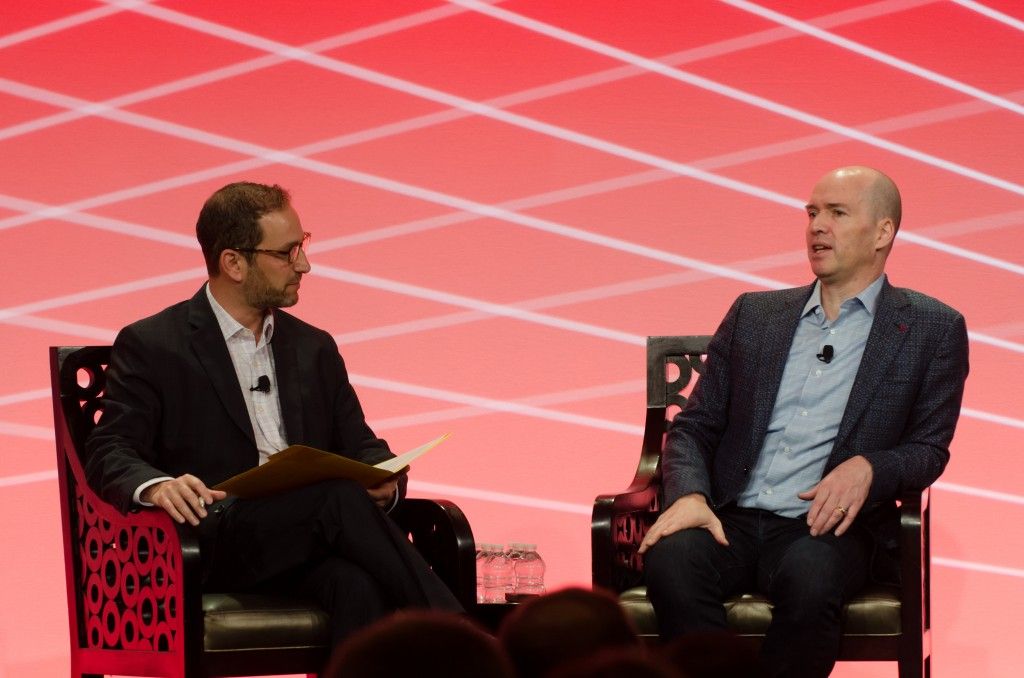
Forbes Miguel Helft, capo dell’ufficio di San Francisco, ha affiancato sul palco Ben Horowitz, cofondatore e socio accomandatario di Andreessen Horowitz, per una conversazione su come «il software stia programmando il mondo».
«Gli esseri umani, in genere, non sono molto bravi a prendere decisioni», ha affermato Ben. «Dal punto di vista architettonico, le decisioni devono essere prese in tempo reale a livello periferico, dove stanno emergendo sistemi e software altamente intelligenti.» Miguel si è posto la domanda: «Hanno ancora bisogno di me?» al che Ben ha risposto che dobbiamo avvalerci delle conoscenze collettive e delle relazioni umane e applicarvi la tecnologia, consentendo alle macchine di svolgere un lavoro sempre migliore nel corso del tempo.
Se viviamo in un mondo dominato dal software, ha chiesto Miguel, allora tutta la sicurezza rientra nella cybersecurity? «Nulla ha importanza se non si ha la sicurezza», ha affermato. «Ci sono cose che si sa di dover fare, e ci sono cose che rendono la vostra azienda decisamente vulnerabile: è questa la questione etica.»
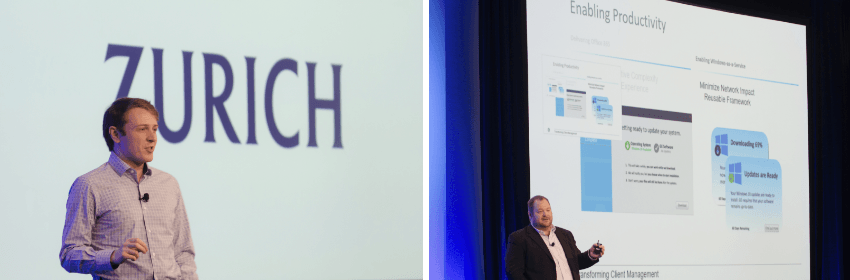
Molti dei nostri clienti hanno onorato il palco di CONVERGE con la loro presenza in occasione delle sessioni di approfondimento, degli incontri in studio e delle presentazioni dedicate ai clienti. Martedì, Eoghan McCarthy della Zurich Insurance ha condiviso la propria esperienza nell’implementazione di Tanium: «La prima domanda che tutti pongono è: “Possiamo farlo con Tanium?” «E di solito rispondo di sì.» Infatti, una delle nostre citazioni preferite dell’intera conferenza è stata pronunciata da Eoghan: «Tanium è limitato solo dalla vostra immaginazione». Anche Ryan Brumback di GE Digital ha condiviso le proprie esperienze, affermando che «i framework comuni di Tanium contribuiscono a definire il nostro modo di lavorare giorno dopo giorno».
Joseph Menn , famoso giornalista tecnologico di Reuters specializzato in " ", ha incontrato Orion per un'intensa conversazione incentrata sul panorama generale delle minacce e sulla necessità di “essere pronti” per il futuro.
Joe ha esordito nel corso della discussione chiedendo conferma a Orion sul fatto che la responsabilità del recente attacco DDoS ai servizi Dyn fosse da attribuire ai cinesi. Sebbene Orion si sia mostrato riluttante, ha comunque affermato di provare un senso di responsabilità nel fornire al nostro settore gli strumenti necessari per impedire che attacchi di questo tipo si verifichino in futuro. «Stiamo puntando a un mercato che risale a 10 anni fa; puntiamo alle imprese e non all’IoT.» Tanium sta cercando di colmare tale divario.” In sostanza, ha aggiunto, tutto si riduce a una buona igiene informatica.
Con questa ultima ondata di attacchi, la consapevolezza è aumentata, ma l’invito all’azione di Orion è quello di smettere di raggruppare le soluzioni in due categorie: “cose antiquate che non funzionano” e “cose nuovissime” che le aziende non sanno come gestire su larga scala. «Tanium funziona bene perché siamo partiti da zero pensando al futuro», ha affermato. David e il team di Orion sapevano che BigFix non si sarebbe adattato al nuovo contesto, quindi hanno “eliminato il superfluo e ricominciato da capo”.
Sebbene la natura degli attacchi sia cambiata nel corso del tempo, le cause principali sono rimaste le stesse. «Faccio questo lavoro da 18 anni e in tutto questo tempo abbiamo sempre parlato della stessa cosa.» Patch La gestione risolve il 99% dei problemi. È ora di smettere di preoccuparsi di quale edificio di Shanghai sia la sede di lavoro del vostro aggressore.”
Il San Francisco Business Times ha intervistato Orion in un’intervista a domanda e risposta al termine dell’evento. «Il nostro principio fondamentale è che desideriamo fornire assistenza in ambito informatico e desideriamo fornire assistenza anche a livello operativo. «Non vediamo una grande differenza tra le due cose», ha affermato Orion.
Il nostro , il signor I consulenti tecnici di Robot , il direttore della sicurezza Tanium , Andre McGregor e l’architetto capo della sicurezza Ryan Kazanciyan, hanno intervistato in diretta da Los Angeles il creatore della serie Sam Esmail, lo scrittore e produttore specializzato in tecnologia Kor Adana e il co-produttore esecutivo e sceneggiatore Kyle Bradstreet, , per offrire uno sguardo congiunto dietro le quinte della pluripremiata serie televisiva.
I cinque hanno parlato di come si svolge il processo creativo, di come nascono le nuove idee e di quando si rivolgono ad Andre e Ryan per attingere alle loro vaste conoscenze informatiche, al fine di prendere le decisioni più appropriate riguardo alle trame e agli aspetti logistici degli attacchi informatici.
Sam ha rivelato che per lui l’accuratezza tecnica è fondamentale: «Non ho mai capito perché i registi sentissero il bisogno di ricorrere a scene di hacking ridicole e di cattivo gusto».
Curiosità: il presidente Obama, Robert Downey Jr. e J.J. Abrams sono tutti grandi fan della serie. Il presidente ha addirittura chiesto che la stagione iniziasse in anticipo, e Sam, noto per la sua grande dedizione alla serie, ha immediatamente acconsentito. Quando chiama la Casa Bianca…
Nelle sessioni di approfondimento
Al termine degli interventi sul palco principale di martedì, i partecipanti hanno potuto scegliere tra 20 diverse sessioni parallele. A volte era difficile decidere dove recarsi, tra interventi di clienti quali , , PwC,e , o le affascinanti presentazioni dei nostri Technical Account Manager (TAM) sulle migliori pratiche relative agli IOC o su come domare la giungla rappresentata dal registro Windows .
Alcuni ulteriori esempi: Andre McGregor e Jason Truppi, direttore del reparto Endpoint Detection and Response, hanno presentato “Dagli hacktivisti agli Stati-nazione fino all’ISIS”, , in cui gli ex agenti dell’FBI, ora cyberhunter, hanno analizzato come la classifica delle minacce si sia completamente ridefinita tra il 2010 e il 2016, passando dalle truffe via e-mail nigeriane alla strumentalizzazione del malware. Ryan Kazanciyan ha parlato di «Hunting in the Dark», fornendo esempi concreti di analisi delle anomalie e suggerimenti su come raccogliere dati in modo efficace e ridurre il rumore. Abbiamo concluso la giornata con un intervento congiunto dei rappresentanti di Palo Alto Networks, VMware e Tanium , che hanno illustrato come le tre aziende collaborino secondo il motto “Better Together for Detection and Response”.
A proposito di una persona che ne ha viste di tutti i colori: Aon Il CSO Anthony Belfiore ha implementato Tanium in tre aziende.
Nel corso della sua intervista nella rubrica “Customer Spotlight”, Anthony ha raccontato che la prima volta che ha parlato con Orion non era sicuro di credere nell’approccio “ Tanium”. Non appena Orion gli ha mostrato il livello di visibilità di cui avrebbe potuto disporre sulla propria rete, ha avuto un momento di presa di coscienza.
«Wow, c’erano così tante cose che non sapevo sul mio ambiente. «Dio non voglia che si verifichi una violazione: non avremmo la minima idea di come reagire tempestivamente».
I membri dei team di prodotto, progettazione e sicurezza di Tanium – Joe Lea, Ryan Kazanciyan, Doug Van Der Molen e Dave Damato – hanno illustrato al pubblico il percorso futuro di Tanium, presentando nuove funzionalità, aggiornamenti e un nuovo modulo: Tanium trends. Trends è stato solo uno dei tanti aggiornamenti e lanci presentati sul palco — potete trovare ulteriori informazioni sugli annunci relativi ai prodotti CONVERGE nel post di Orion “ ” ().
Orion ha invitato il Wall Street Journal il giornalista specializzato in sicurezza informatica Bob McMillan, VMware il neo-nominato direttore operativo (COO) Sanjay Poonen, nonché il presidente di Palo Alto Networks e CEO Mark McLaughlin a unirsi a lui per una tavola rotonda dedicata alla sicurezza di ieri e ai problemi di domani.
Questi signori hanno affrontato l’argomento scottante di cui tutti parlavano ma che nessuno osava menzionare, ovvero l’attacco DDoS sferrato venerdì scorso contro Dyn, e hanno chiarito che questo rappresenta il lato oscuro dell’IoT – e che probabilmente lo vedremo ripetersi. «Quando si creano livelli di astrazione, si impara da alcune delle azioni compiute dai malintenzionati e si riesce a reagire più rapidamente», ha affermato Sanjay. Mark ha paragonato l'aspetto economico del business informatico a una “lotta all'arma bianca nell'era dell'automazione”. Il messaggio fondamentale di Orion: «Sappiate dove si trovano i vostri dati». Sappiate dove si trovano i vostri beni. “Si assicuri di destinare i fondi destinati alla sicurezza alla protezione dei beni che desidera proteggere.”
Nelle sessioni di approfondimento
Tra i contenuti più apprezzati dai clienti durante le sessioni del 2 ° giorno figuravano l’approfondimento sui motivi per cui ogni azienda dovrebbe adottare il Red Teaming, tenuto da Dave Hull di Tanium, e l’intervento di un ingegnere specializzato nella risposta agli incidenti presso un’agenzia governativa, che ha illustrato come abbia utilizzato Tanium in un’esercitazione per sconfiggere il Red Team così rapidamente che il suo superiore gli ha addirittura gridato: «Lasciategli fare un altro tentativo!» Abbiamo inoltre ascoltato il direttore senior della sicurezza informatica di un’importante catena di negozi, , in occasione dell’evento “ ”, che ha illustrato come il suo team sia passato dal concentrarsi sulla prevenzione al rilevamento delle violazioni perpetrate da “individui senza scrupoli”.
Tanium Labs
Le trentatré sessioni dell’ Tanium Labs — quali “Tracking Lateral Movement”, “Continuous Patch Management” e “Hunting for Persistence Mechanism” — hanno registrato il tutto esaurito e hanno riscosso un grande successo di pubblico. La richiesta dei nostri delegati: più Labs! L’anno prossimo vi offriremo contenuti ancora più approfonditi per gli utenti esperti. E noi rispondiamo: certo che sì.
Jack Madden di , BrianMadden.com di TechTarget , ha pubblicato un articolo introduttivo su Tanium in cui ha fatto eco alla propria esperienza maturata in occasione di CONVERGE, definendo la nostra prospettiva “rinnovatrice” e “l’opposto delle tipiche sciocchezze di marketing dei fornitori di soluzioni di sicurezza”.
Lo accetteremo. E continuate a svilupparlo nel corso del prossimo anno.
Scoprite altri contenuti di CONVERGE, un evento organizzato d Tanium , qui.
Informazioni sull’autore: Scott Rubin è Direttore Marketing presso Tanium, dove è responsabile delle attività di marketing, comunicazione, relazioni con il pubblico e politiche pubbliche. Prima di entrare a far parte di “ Tanium”, Scott era socio della società di venture capital Andreessen Horowitz, dove forniva consulenza alle società del portafoglio in materia di strategie di comunicazione e di marchio. Prima di entrare a far parte di Andreessen Horowitz, Scott ha ricoperto il ruolo di direttore presso Google, dove ha fatto parte sia del team dedicato alle politiche pubbliche che di quello dedicato alla comunicazione, occupandosi, più recentemente, della gestione della comunicazione aziendale a livello globale.

