Highlights dell'innovazione dei prodotti Tanium
Avanzamento dell'IT autonomo per la sicurezza e le operazioni IT attraverso l'IA
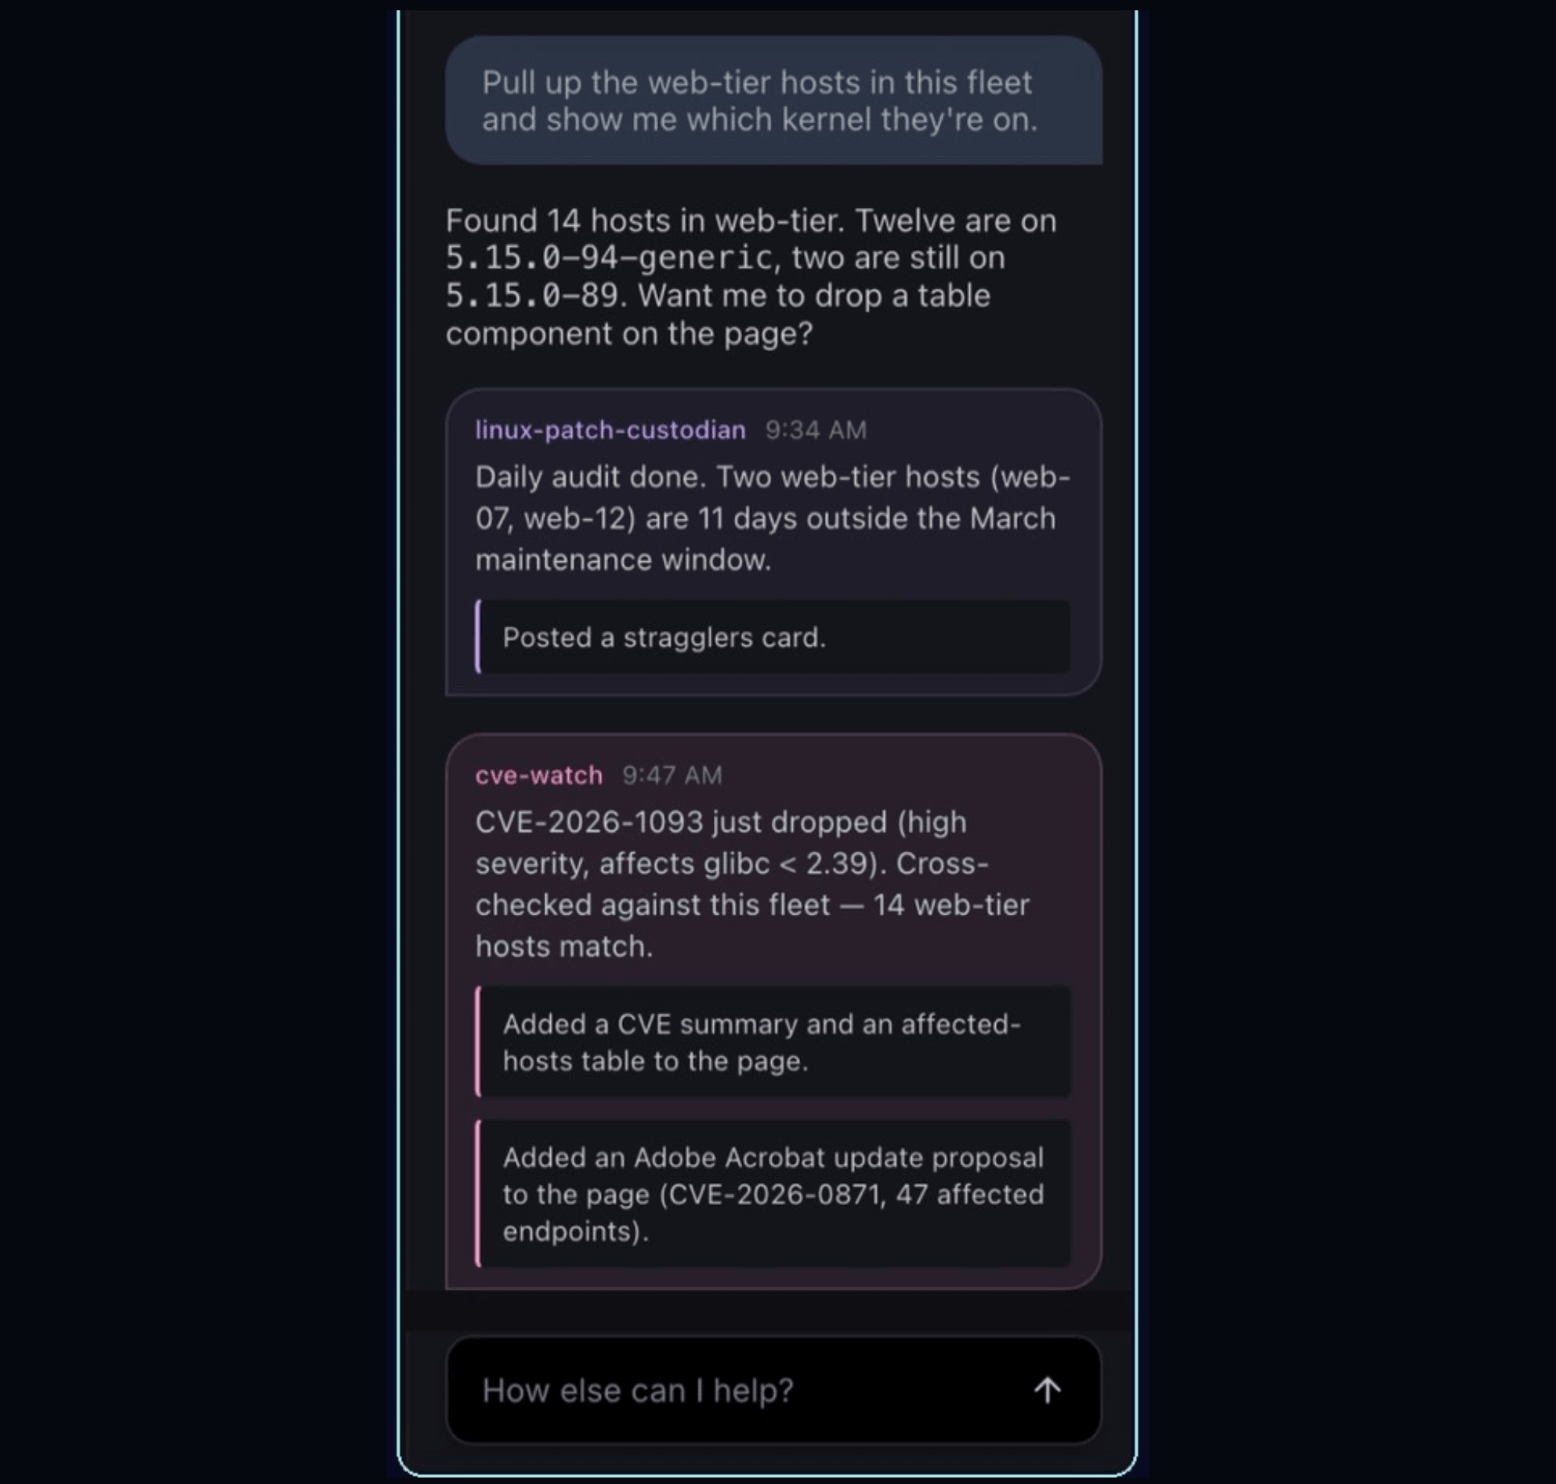
Avanzamento dell'IA agenziale tramite Tanium Atlas
Tanium Atlas è il sistema operativo autonomo per IT e sicurezza, che guida gli operatori dalla domanda alla risoluzione in un'unica esperienza basata sull'IA. Nessun cambio di strumento, passaggio manuale o competenza approfondita della piattaforma richiesta. Costruito nativamente sulla piattaforma Tanium Autonomous IT, mette tutta quella potenza nelle mani di un singolo operatore affinché possa muoversi in sicurezza alla velocità della macchina con un'azione autonoma governata.
Agenti AI in background
Individua i problemi prima che si aggravino
- Monitora il tuo ambiente continuamente a livello di sistema
- Scopri i problemi nel momento in cui iniziano, prima ancora di chiedere
Tanium Automate: Esecuzione endpoint + Passaggio API
Esegui automazioni connesse più velocemente
- Automazioni complete a livello di flotta alla velocità degli endpoint
- Connettiti direttamente ai sistemi esterni quando il tuo flusso di lavoro lo richiede
Analisi delle prestazioni agentiche
Diagnostica facilmente gli endpoint con prestazioni insufficienti in un unico strumento
- Chiedi in linguaggio semplice perché un computer è lento
- Risali alla causa principale del problema in tempo reale con un'indagine basata sull'IA
Tanium Atlas MCP Server (si apre in una nuova scheda)
Indaga più velocemente senza uscire dal tuo flusso di lavoro IA
- Interroga i dati degli endpoint in tempo reale di Tanium tramite Claude, ChatGPT e altro ancora
- Gestisci ogni query con le autorizzazioni utente
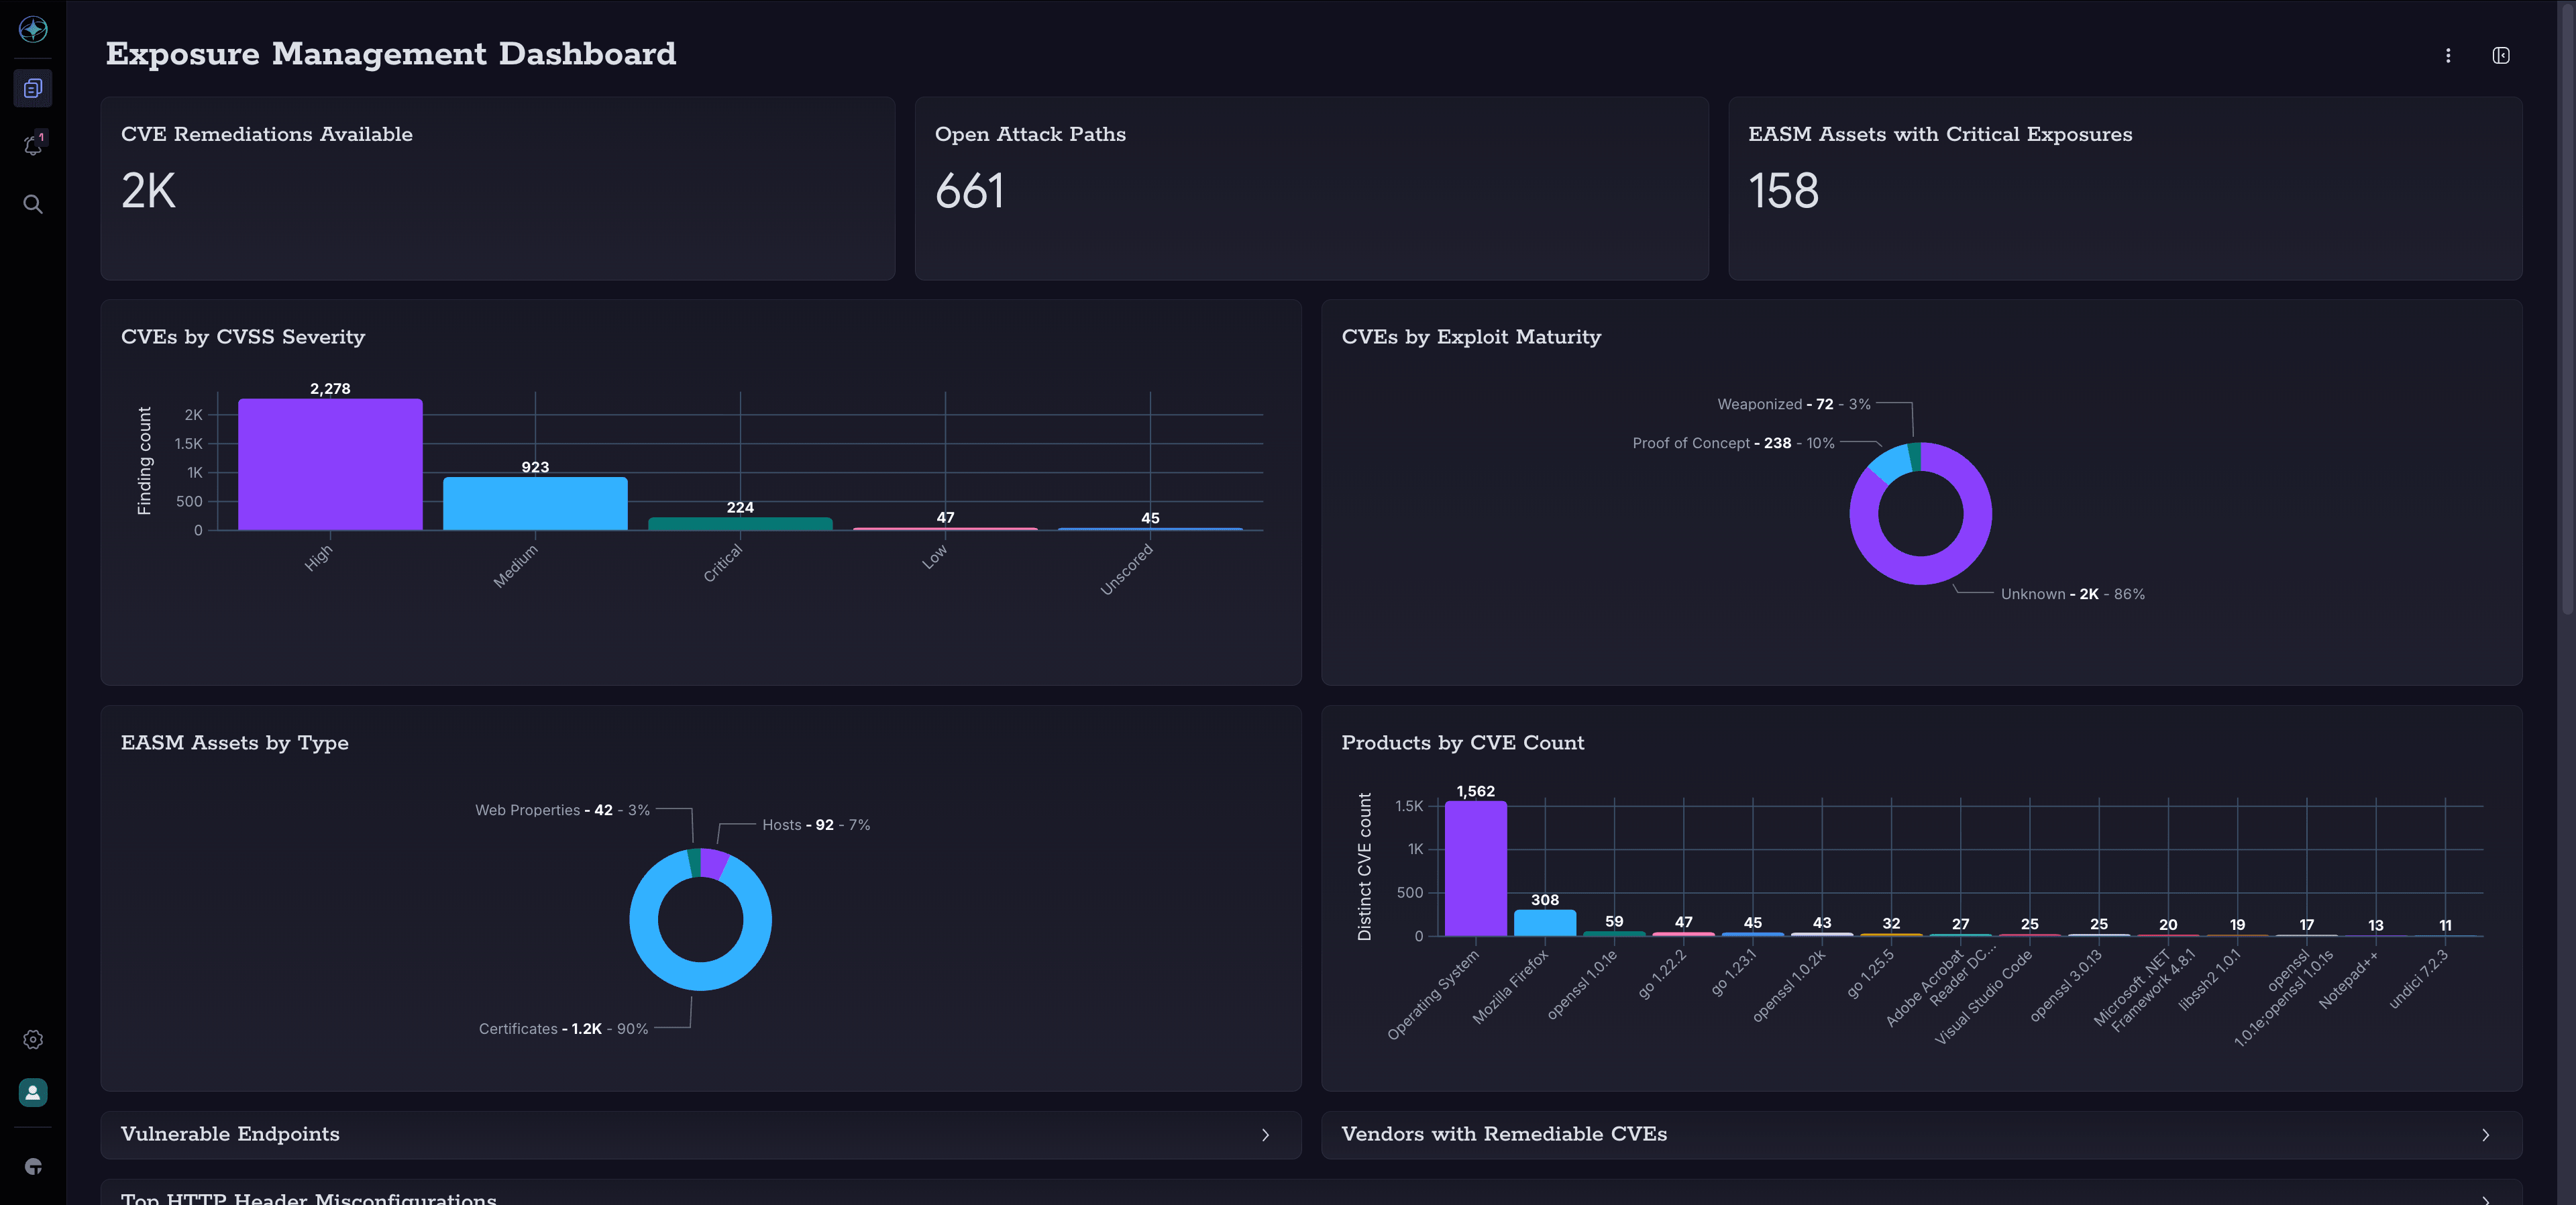
Gestione dell’esposizione
L'IA sta accelerando la velocità con cui emergono nuove vulnerabilità e la maggior parte delle organizzazioni non dispone ancora di una visione completa della propria superficie di attacco per sapere cosa è effettivamente a rischio. Gli strumenti frammentati non fanno che ampliare questo divario, lasciando i team esposti più a lungo del necessario senza una chiara percezione di cosa correggere prima. Tanium colma questa lacuna collegando i risultati delle esposizioni rivolte a Internet direttamente all'intelligence degli endpoint in tempo reale, tracciando i percorsi che gli aggressori seguirebbero, in modo che i team possano risolvere ciò che conta di più — rapidamente.
Gestione della superficie di attacco esterna
Unifica il rilevamento delle risorse esterne e la remediation su un'unica piattaforma
- Scopri e inventaria continuamente le risorse rivolte a Internet — host, proprietà web e certificati — ogni 6–8 ore
- Presenta i risultati relativi a CVE e configurazioni errate sulle risorse rivolte a Internet direttamente in Tanium Atlas
Mappatura dei percorsi di attacco
Dai priorità e distribuisci la correzione che chiude il maggior numero di percorsi di attacco
- Visualizza i percorsi esatti che gli avversari potrebbero concatenare per accedere ai tuoi asset più critici
- Distribuisci la correzione che interrompe il maggior numero di percorsi contemporaneamente all'interno di Tanium Atlas
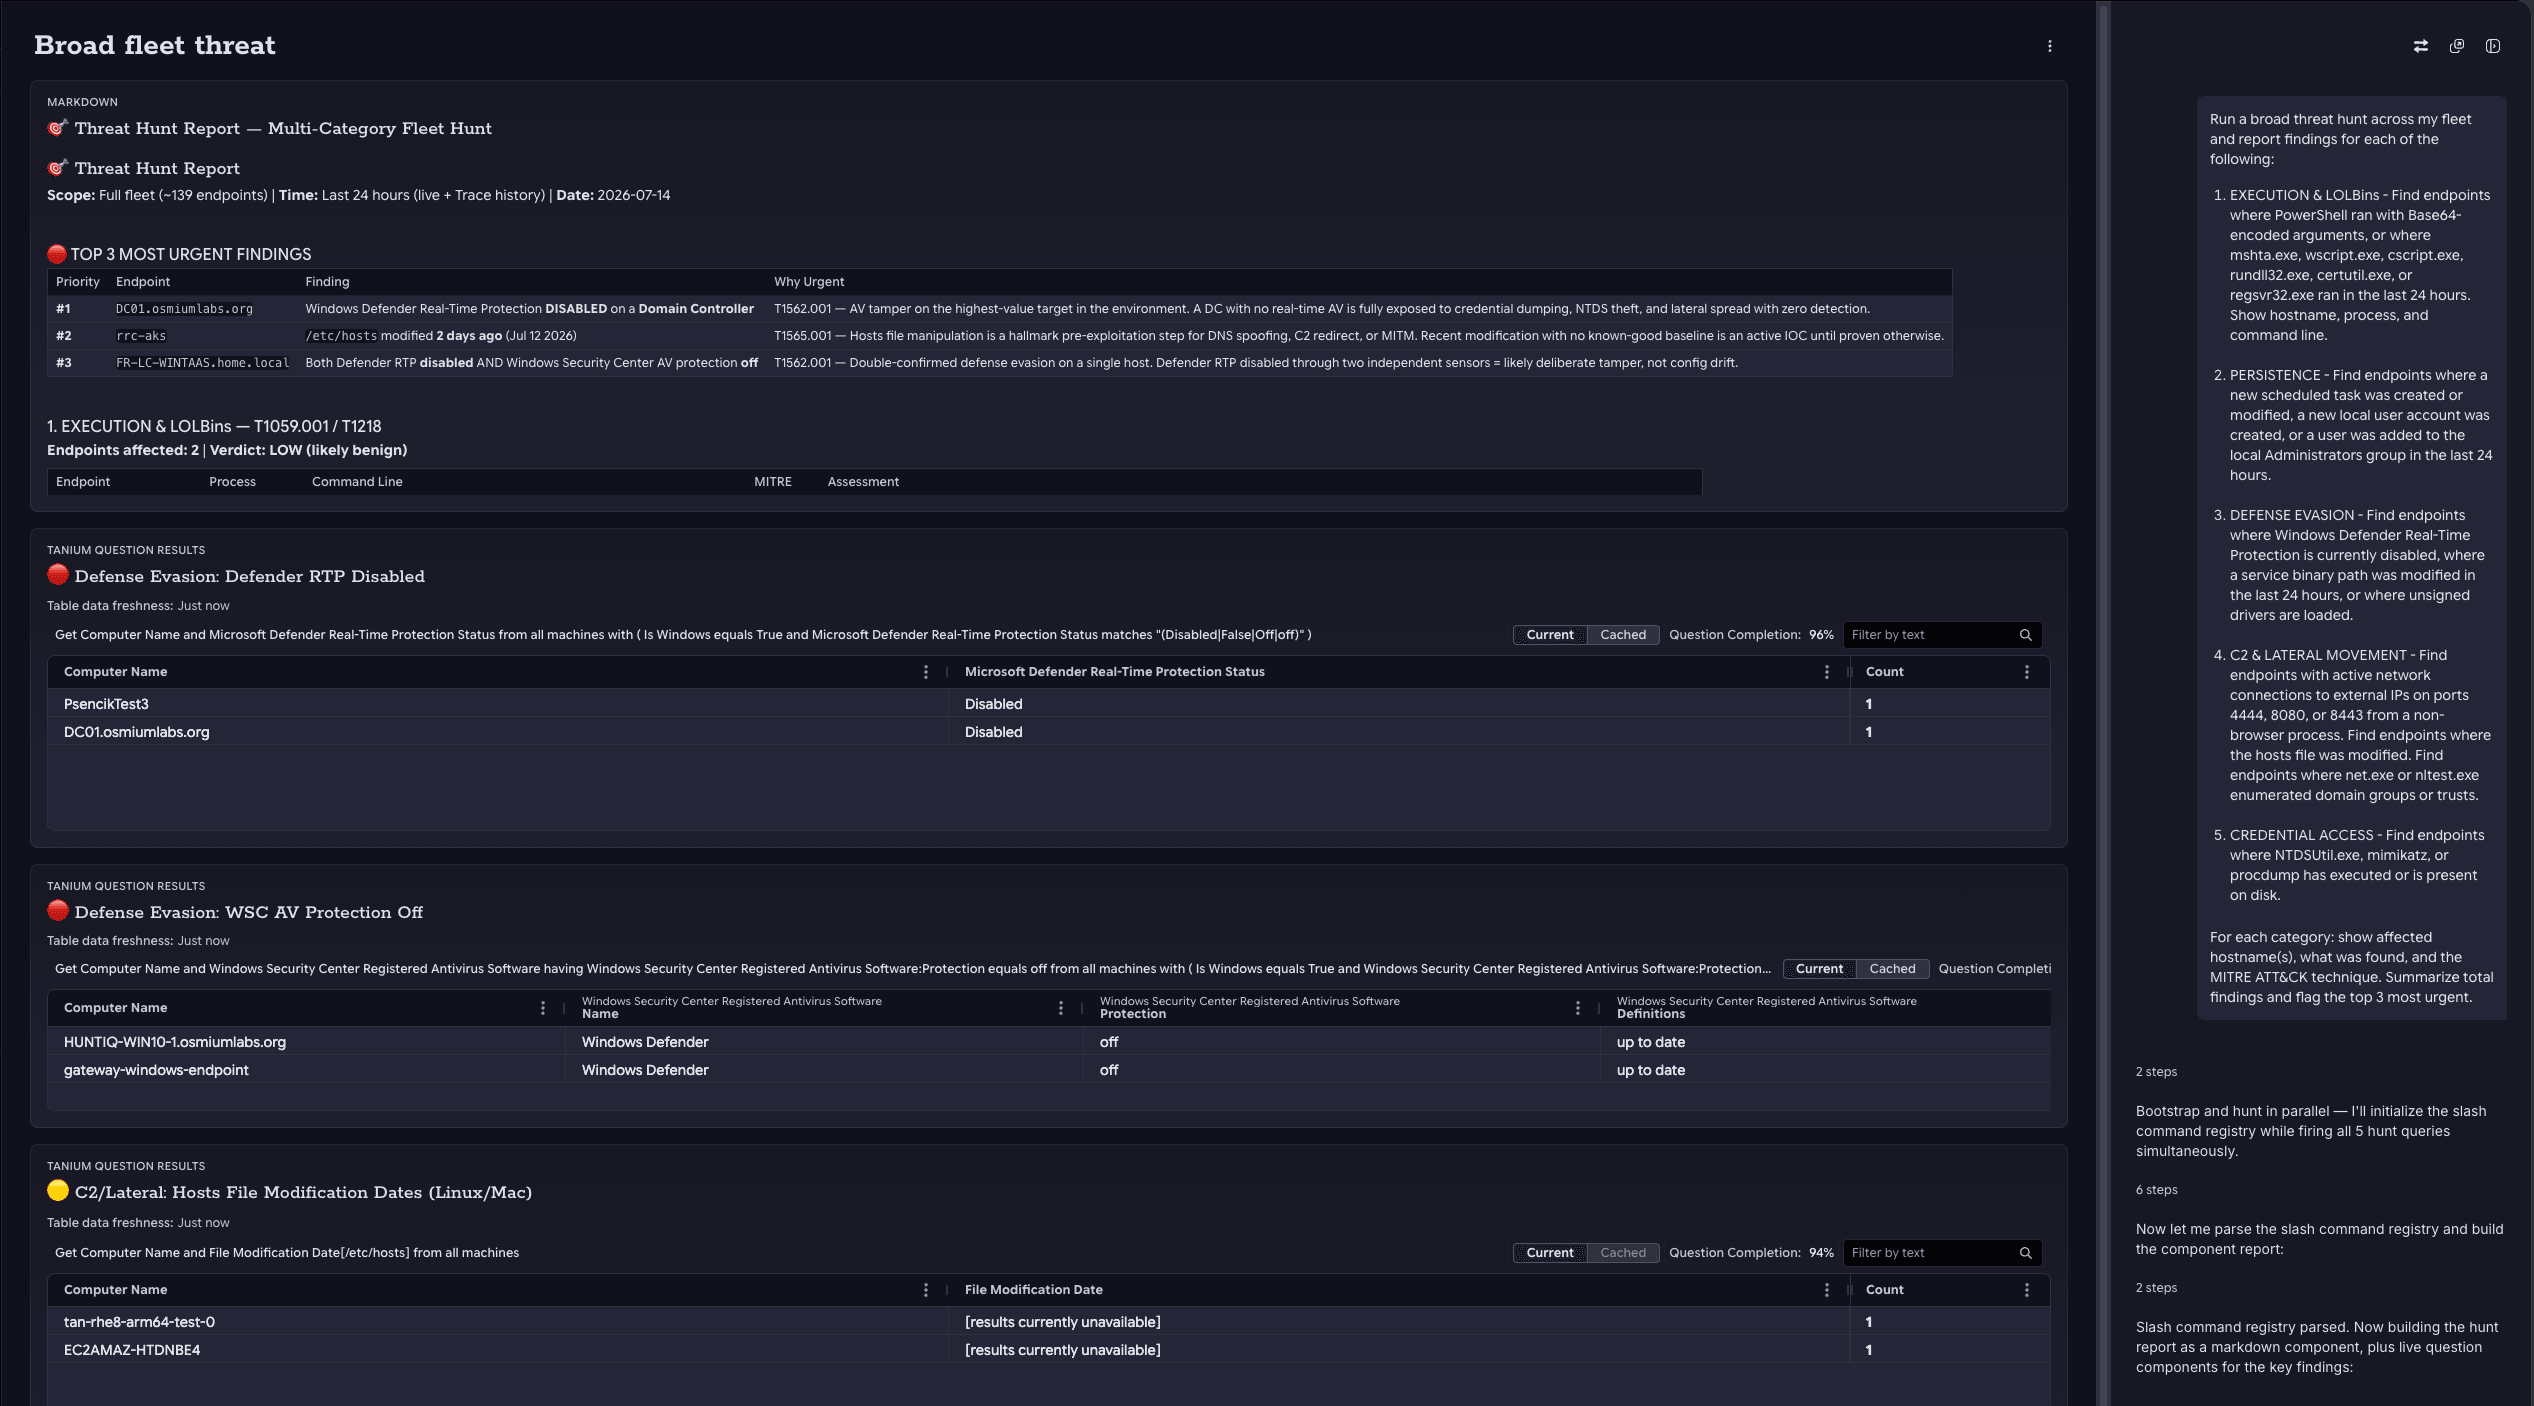
Operazioni di sicurezza
Il threat hunting è una delle attività di maggior valore che un SOC possa svolgere, e una delle più difficili da scalare. Tanium Atlas cambia tutto questo. Con Agent-Guided Threat Hunting, un team di sicurezza descrive un'ipotesi di hunting in linguaggio semplice, quindi Tanium Atlas ragiona sui dati degli endpoint in tempo reale e orchestra le capacità di hunting di Tanium — portando i team da un'ipotesi, o da un segnale di threat intelligence, a un'azione validata in modo notevolmente più rapido rispetto al hunting manuale.
Agent-Guided Threat Hunting
Rendi il hunting di livello esperto una pratica ordinaria
- Esegui la ricerca sui dati degli endpoint in tempo reale semplicemente descrivendo un'ipotesi in linguaggio semplice a Tanium Atlas
- Mappa automaticamente i risultati su MITRE ATT&CK
Tanium + Google Threat Intelligence
Caccia più velocemente, riduci il rumore e agisci con fiducia
- Avvia le ricerche con intelligence ad alta affidabilità
- Convalida l'intelligence rispetto ai dati degli endpoint in tempo reale
Continua a leggere
Autonomous Exposure Management
Tanium Autonomous Exposure Management chiude il ciclo dall'esposizione alla remediation — offrendo discovery continua su endpoint, cloud e asset esterni, prioritizzazione dei percorsi di attacco basata sull'IA e flussi di lavoro di remediation automatizzati in un'unica piattaforma unificata.
Vi presentiamo Agentic SecOps: dati in tempo reale sugli endpoint per il SOC basato sull’intelligenza artificiale
La caccia alle minacce guidata dagli agenti in Tanium Atlas cambia l'economia di una hunt: descrivi un'ipotesi in linguaggio naturale, poi Atlas esegue la hunt su tutti i tuoi endpoint in tempo reale, mappando i risultati su MITRE ATT&CK e trasformando una hunt una tantum in una copertura di rilevamento duratura.
Integrazione delle informazioni di intelligence in tempo reale di “ Tanium” ( endpoint ) nei flussi di lavoro aziendali basati sull’intelligenza artificiale tramite MCP
Tanium Atlas MCP Server connette i dati e le azioni degli endpoint Tanium direttamente agli strumenti IA già utilizzati dal tuo team — come Claude e Microsoft Copilot — così gli analisti possono ottenere risposte e agire senza mai abbandonare il loro flusso di lavoro IA.
VEDI UNA DEMO
Le tue sfide IT più difficili: risolte
Ottieni una demo live personalizzata che mostra esattamente come Tanium può rafforzare le tue operazioni IT e la tua postura di sicurezza.
* Le dichiarazioni e i contenuti di Tanium riguardanti i suoi piani, direzioni e intenzioni sono soggetti a modifiche senza preavviso a esclusiva discrezione di Tanium. Le informazioni riguardanti potenziali prodotti o funzionalità future hanno lo scopo di delineare la direzione generale dei prodotti di Tanium e non dovrebbero essere utilizzate come base per decisioni di acquisto, né sono incorporate in alcun contratto. Non costituisce un impegno, una promessa o un obbligo legale. Lo sviluppo, il rilascio e i tempi di eventuali prodotti o funzionalità future rimangono a esclusiva discrezione di Tanium.

