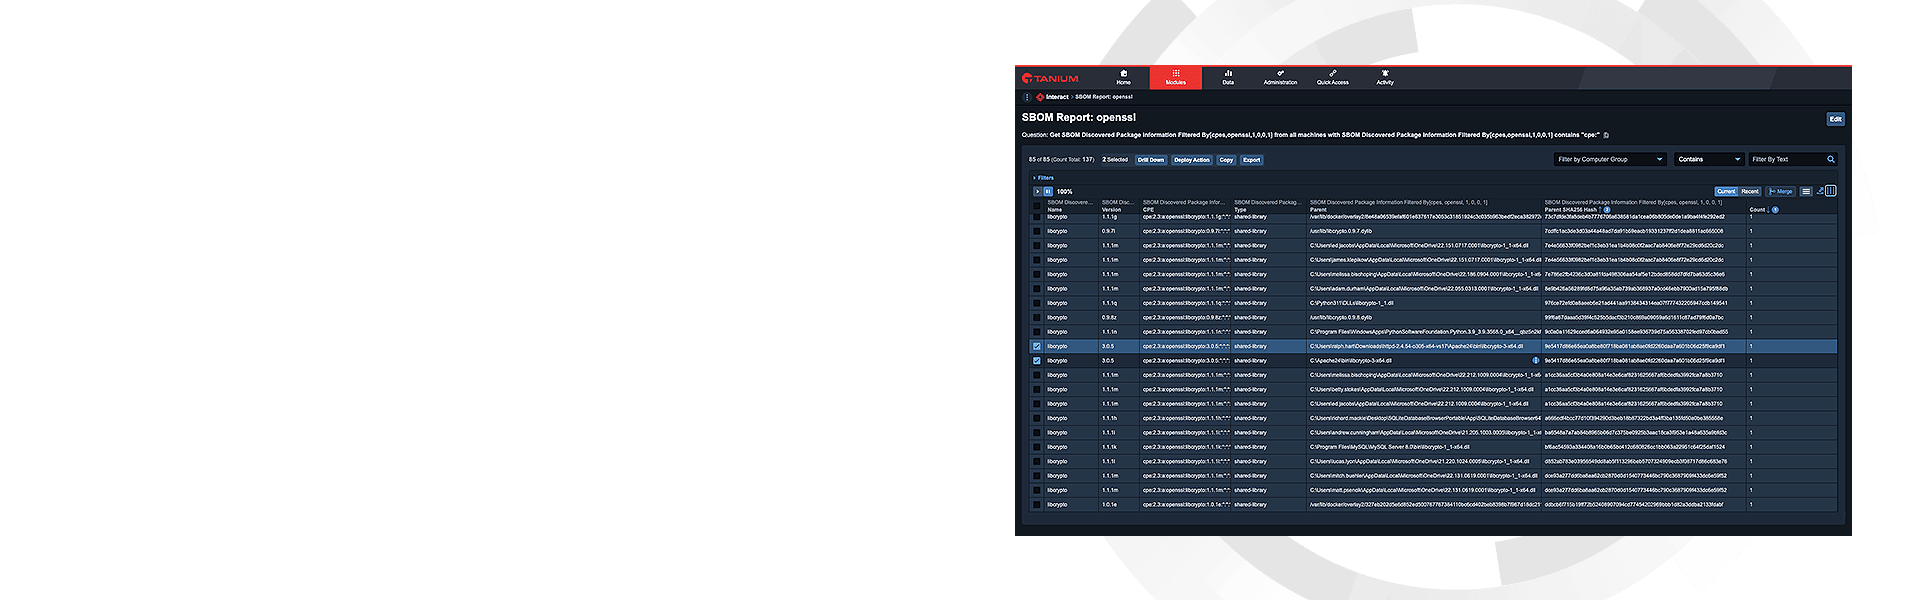
Proteggersi dalla vulnerabilità “ OpenSSL ”
Ecco cosa è necessario sapere sulle vulnerabilità ad alto livello di gravità presenti nelle versioni 3,0 e successive di “ OpenSSL ”.
In che modo la Sua organizzazione potrebbe essere interessata
In occasione dell’ 1 novembre (Giornata di rilascio delle patch), OpenSSL ha rilasciato la versione 3,0,7 per risolvere le vulnerabilità ad alto livello di gravità individuate nelle versioni 3,0 e successive. La chiave per ridurre il rischio della Sua organizzazione consiste nell’individuare, correggere e risolvere quanto prima eventuali implementazioni compromesse. Tuttavia, l’applicazione di patch a librerie open source di terze parti, come OpenSSL , può rivelarsi complessa.
Is this another Log4Shell?
No. La vulnerabilità non è così diffusa né così grave, ma è comunque opportuno applicare le patch sia per la vulnerabilità CVE-2022-3786 che per la CVE-2022-3602 il prima possibile.
Si tratterà di un fenomeno diffuso?
Sebbene la vulnerabilità “ OpenSSL ” sia presente sia nei dispositivi IoT che nelle applicazioni aziendali, le condizioni necessarie per lo sfruttamento della vulnerabilità sono specifiche e, pertanto, non si prevede che il fenomeno si diffonda su larga scala.
Perché è così difficile da trovare?
OpenSSL Si tratta di codice sorgente che può essere distribuito in modo statico o dinamico, il che comporta dipendenze difficili, talvolta impossibili, da individuare per i tradizionali strumenti di scansione delle vulnerabilità.
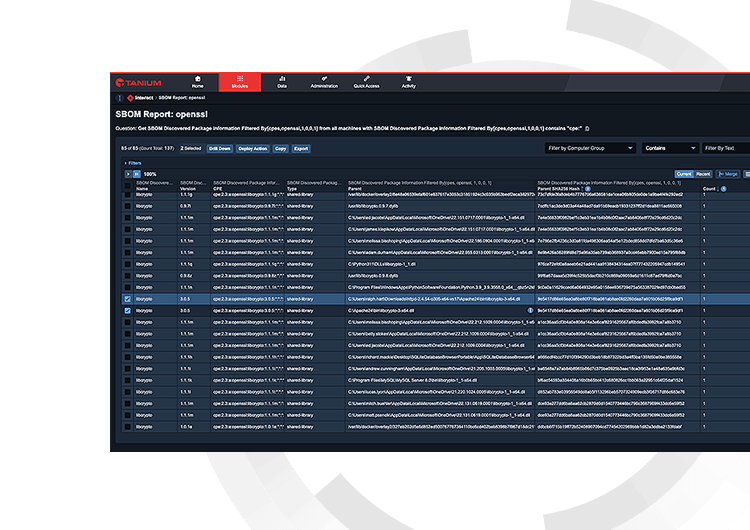
Individuate e risolvete rapidamente le vulnerabilità del vostro OpenSSL grazie all’SBOM di Tanium
L'applicazione delle patch alle librerie open source di terze parti ampiamente utilizzate, quali OpenSSL , all'interno della vostra organizzazione richiede un approccio su più livelli. Tanium L'SBOM è progettato per identificare ogni applicazione software presente nel Suo ambiente e gli endpoint in cui è presente il pacchetto vulnerabile.
Lo trovi
Indipendentemente dal fatto che sia installato come servizio a sé stante o come dipendenza ricompilata, individuate il pacchetto OpenSSL vulnerabile.
Prendi il controllo
In base alla tolleranza al rischio della vostra organizzazione, prendete decisioni dettagliate riguardo alle vostre applicazioni.
Si sistemi
Trovarli è solo metà dell’opera. All’interno della stessa console di Tanium , applichi le patch alle vulnerabilità relative a OpenSSL .
Ritiene di essere stato esposto al rischio?
Possiamo aiutarvi. Tanium è in grado di individuare rapidamente i pacchetti software vulnerabili, applicare le patch necessarie e monitorare costantemente l’evoluzione della situazione.
Altre risorse
Come utilizzare Tanium SBOM per proteggersi dall’ultima vulnerabilità critica di OpenSSL
Gli sviluppatori del toolkit open-source annunciano due vulnerabilità di gravità "Alta" in OpenSSL v3, e Tanium ha la soluzione per aiutare.
Come Tanium può aiutarti a identificare OpenSSL 3,0.X
Consulta la nostra guida su come identificare OpenSSL 3,0.X utilizzando Tanium Software Bill of Materials (SBOM)
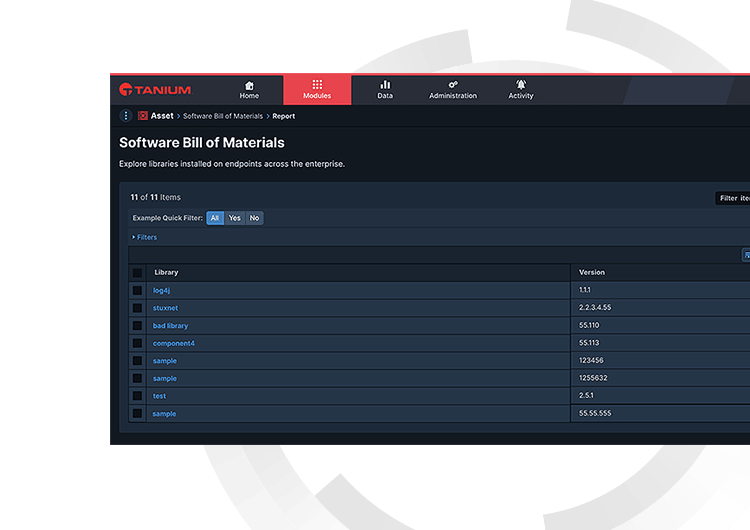
Tanium SBOM
Non sapremo quale sarà la prossima vulnerabilità della supply chain, ma con Tanium saprai in anticipo come saranno colpite le tue applicazioni, così quando accadrà sarai pronto ad agire.

