Non è certo un segreto che molte organizzazioni si avvalgano di numerosi strumenti per gestire le operazioni tecnologiche e la sicurezza. Acquistati nel corso degli anni per risolvere i problemi più urgenti, questi strumenti si combinano tra loro formando livelli di funzionalità che spesso si sovrappongono.
Naturalmente, il settore del software aziendale continua a trarre vantaggio da questa tendenza e a guidare la strategia di acquisto dei prodotti “best-of-breed”. Considerando che nel 2018 sono stati spesi 93 miliardi di dollari solo per la sicurezza informatica, non c’è da stupirsi che l’area espositiva della RSA sia diventata un vero e proprio circo. Se uno strumento “ottimale” è valido, allora ulteriori livelli di “ottimizzazione” non possono che essere ancora migliori. Vero?
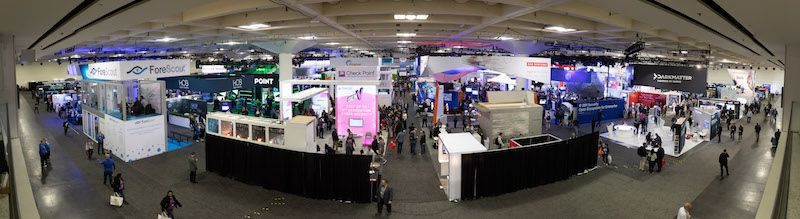
(Immagine: RSA® Conference US 2018. (Tutti i diritti riservati.)
Non necessariamente. Un nuovo studio commissionato da Tanium e condotto da Forrester rivela alcuni aspetti sorprendenti: l’integrazione di strumenti specializzati di eccellenza non garantisce necessariamente risultati eccellenti.
Lo studio evidenzia che la presenza di soluzioni frammentarie in materia di sicurezza e gestione genera ulteriore complessità in contesti tecnologici aziendali già di per sé complessi. Sorge una certa confusione riguardo a quale strumento, o quale team, disponga della versione più accurata della verità. Le squadre di intervento si organizzano in modo frammentario, anziché avanzare rapidamente all’unisono in formazione. Quando si tratta di riprendersi da un’interruzione, la complessità tecnologica rappresenta un ostacolo.
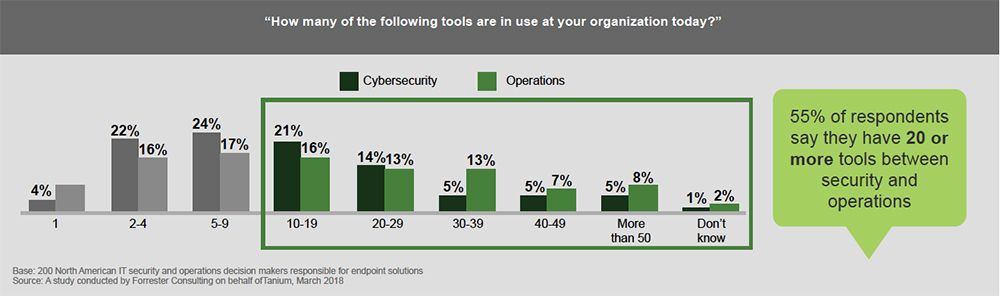
E il sondaggio rivela che…
Il 55 % degli intervistati dichiara di disporre di 20 o più strumenti tra sicurezza e operazioni
Al di là del numero complessivo di strumenti, dall’indagine è emerso che il 38 % degli intervistati ha dichiarato che tali strumenti provenivano da 10 o più fornitori. Ogni singolo strumento aggiuntivo comporta requisiti infrastrutturali e competenze operative specifiche che comportano un dispendio di risorse. Ma si tratta forse di un problema? Dobbiamo essere i migliori nel nostro settore, giusto?
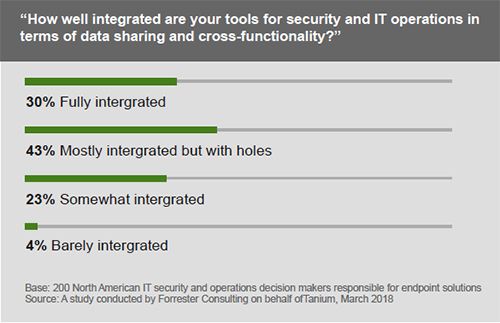
Il 70 % delle aziende afferma che i propri strumenti di sicurezza e operativi non sono pienamente integrati
Forse, in un mondo ideale, ogni strumento si integrerebbe pienamente con tutti gli altri e ciascuno di essi attingerebbe da una visione coerente dei sistemi gestiti. Il flusso di lavoro risulterebbe perfettamente fluido. Non viviamo però in un’utopia e lo studio dimostra che sono pochi coloro che riescono a realizzare una piena integrazione lungo l’intero stack tecnologico. Inoltre, il flusso di lavoro tra i vari strumenti è spesso considerato complesso dal 71 % degli intervistati. Data la natura dinamica delle reti, dei sistemi e delle applicazioni, si potrebbe anche sostenere che una vera integrazione potrebbe non essere nemmeno possibile con database pieni di dati obsoleti. Tale strategia di combinare le soluzioni migliori del settore sta, quantomeno ora, cominciando a destare qualche sospetto.
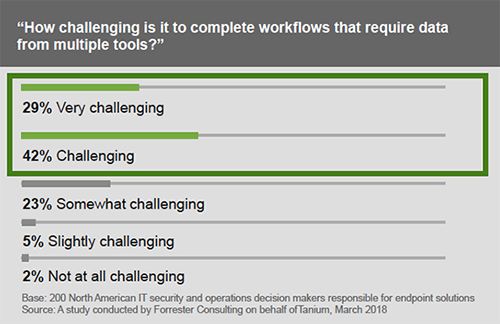
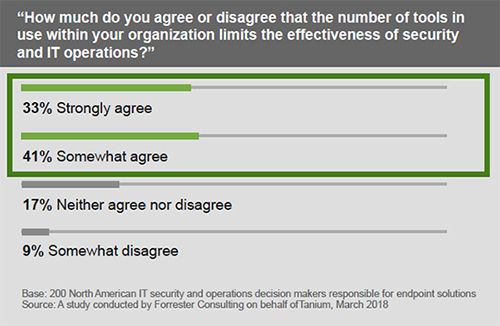
Il 74 % degli intervistati concorda sul fatto che il numero di soluzioni di “ endpoint ” di cui dispongono limiti l’efficacia dei propri team di sicurezza e operativi.
Più ce n’è, meglio è. Questo vecchio detto potrebbe valere per molte cose nella vita. Tra i partecipanti al sondaggio, sembra emergere in modo schiacciante che vi sia almeno una certa (e potenzialmente notevole) difficoltà legata alla necessità di utilizzare più strumenti. Problemi di integrazione, versioni discordanti della realtà, sovraccarico aggiuntivo del sistema: i fattori determinanti potrebbero essere molteplici. Pertanto, per quanto riguarda gli strumenti di sicurezza informatica e operativi, “di più” non sembra affatto sinonimo di “meglio”. Forse il concetto di “best-of-breed” non è proprio quello che pensavamo fosse.
Conclusione: l’adozione di soluzioni “best-of-breed” comporta un ingombro eccessivo (provate a ripeterlo cinque volte velocemente).
Al di là dell’inefficienza evidenziata dallo studio, le disconnessioni create all’interno dell’organizzazione dagli strumenti frammentati comportano che l’azienda e i risultati attesi siano esposti a perturbazioni causate dalla tecnologia. Quando si verifica un’interruzione, i team incaricati di collaborare rapidamente per affrontare una situazione complessa si trovano ad affrontare una sfida ancora più ardua a causa dei numerosi strumenti diversi da cui ciascuno di essi dipende.
Tanium si è rivelata una forza di trasformazione per i team addetti alla sicurezza e alle operazioni IT in numerosi ambiti funzionali. Grazie all’integrazione delle funzionalità in un’unica architettura e in un’unica fonte di verità, Tanium elimina la frammentazione dell’ambiente e supera i limiti di scalabilità che caratterizzano altri strumenti. Tanium È progettato per offrire ai team una visione completa e unificata che consenta un flusso di lavoro ottimale tra i vari gruppi.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento su per una dimostrazione individuale oppure rivolgetevi ai nostri esperti di Tanium in occasione dei nostri prossimi eventi .
Informazioni sull’autore: Erik Kristiansen è responsabile del marketing di prodotto presso Tanium. Erik è responsabile del lancio di nuovi prodotti sul mercato, nonché di numerosi aspetti relativi alla strategia di commercializzazione e alla sua attuazione. Prima di entrare a far parte di Tanium, Erik ha ricoperto diversi ruoli nei settori della gestione dei prodotti tecnologici, del marketing, dello sviluppo commerciale e della strategia.
Fonte: “Quantifying The Point Solution Nightmare”, uno studio commissionato da maggio 2018 e condotto da Forrester Consulting per conto di Tanium.

