Nel 2013, quando ricopriva la carica di direttore tecnico della CIA, Gus Hunt guidò uno dei progetti informatici più significativi degli ultimi 20 anni. Dopo decenni trascorsi a custodire i segreti più riservati degli Stati Uniti nei centri dati di proprietà del governo, “The Company” è passata al cloud.
Non si trattava del cloud pubblico, dove tutti noi condividevamo i nostri post su Facebook e archiviavamo le nostre e-mail e le foto del matrimonio. Hunt ha invece guidato una trattativa con Amazon Web Services che ha portato alla creazione di un’infrastruttura cloud autonoma del valore di 600 milioni di dollari, disponibile all’indirizzo , destinata a tutte le 17 agenzie di intelligence nazionali. Sebbene si trattasse di un contratto su misura per le attività di spionaggio, il progetto – che alla fine ha consentito alla CIA di risparmiare tempo e denaro nell’approvvigionamento dei server e ha accelerato le capacità di intelligence – è stato ampiamente salutato come la prova che il cloud era pronto per il grande pubblico. Dopotutto, se le venivano affidati tutti i segreti più delicati della nazione, era ritenuta all’altezza per… beh, praticamente tutti.
Hunt lasciò la CIA più tardi quello stesso anno per fondare la propria società di consulenza, prima di assumere la direzione della divisione “Federal Services Cyber Security” di Accenture nel 2016. Nel corso della sua carriera, ha aiutato aziende di tutti i principali settori verticali ad adattarsi a un mondo sempre più complesso e pericoloso.
Hunt, che è recentemente tornato a esercitare la propria attività privata, ha parlato con Endpoint dello stato dell’arte della gestioni endpoint e e delle migliori pratiche di sicurezza relative al lavoro da casa (WFH) che i responsabili IT aziendali possono apprendere dalla CIA e da altre agenzie del Dipartimento della Difesa (DOD).
Uno degli obiettivi dichiarati del passaggio al cloud era quello di riunire tutte le 17 agenzie di intelligence statunitensi su un’unica infrastruttura, al fine di favorire una condivisione più rapida delle informazioni. Vi erano altri vantaggi? E come avrebbe potuto sapere che sarebbe stato sicuro?
Il passaggio all’ AWS e mirava innanzitutto a promuovere la rapidità e l’agilità all’interno delle comunità di intelligence, nonché la capacità di sfruttare rapidamente le potenzialità emerse da questo nuovo mondo denominato “cloud”. Ma occorre anche tenere presente che non stavamo utilizzando la versione su cloud pubblico di AWS. Abbiamo collaborato con Amazon per creare una versione riservata del cloud AWS che potessimo gestire in modo rigorosamente controllato, come abbiamo sempre fatto.
Quanto era preoccupato, all’epoca, riguardo alla sicurezza dell’ endpoint ?
All’epoca non era una questione così importante come lo è oggi. Poiché quasi tutti i dispositivi erano PC desktop, ci siamo concentrati soprattutto sull’assicurarci che i sistemi operativi fossero mantenuti aggiornati e dotati delle patch necessarie, nonché sul mantenere uno stretto controllo sull’accesso a elementi quali le porte USB . Inoltre, all’interno dell’edificio non era consentito l’uso di dispositivi wireless. Abbiamo quindi fatto un buon lavoro nel limitare la capacità delle persone di compiere azioni riprovevoli, o anche solo di commetterle accidentalmente.
Le ricerche dimostrano che oltre il 90% delle violazioni informatiche è dovuto a “scarse pratiche di sicurezza”, quali una gestione non coerente delle patch. Ha riscontrato che ciò corrisponde al vero nella Sua esperienza?
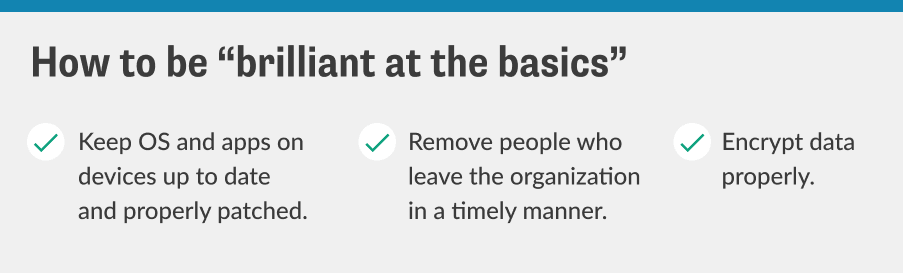
Avrei immaginato che la cifra fosse addirittura superiore, intorno ai 90s. Ecco perché in Accenture avevamo un principio guida denominato “Eccellere nelle basi”. Si assicuri che i Suoi sistemi operativi, le Sue applicazioni e i Suoi dispositivi siano aggiornati e dotati delle patch necessarie. Provveda a ripulire le Sue directory per rimuovere tempestivamente le persone che lasciano l’organizzazione. Si assicuri che i Suoi dati siano correttamente crittografati.
Ha parlato molto della necessità di mantenere sempre un “controllo positivo” sui dispositivi. Si tratta della capacità non solo di individuare se un dispositivo rappresenti un rischio, ma anche di intervenire di conseguenza — ad esempio, obbligando un utente a installare una nuova patch contro il malware prima di concedergli l’accesso alla rete.
Certamente. È necessario conoscere sempre lo stato di ogni dispositivo, compresi i contenuti scaricati su di esso e l’identità dell’utente. Solo così potrete prendere decisioni valide e automatizzate su chi può svolgere quali compiti. Quindi, se è davvero insolito che Gus acceda al sistema da uno Starbucks la domenica mattina, forse il sistema dovrebbe consentirmi solo di compilare il mio foglio presenze, senza però darmi accesso al sistema delle risorse umane né ad altri dati sensibili.
Oggi questi sono i principi fondamentali del “zero trust”, il modello di sicurezza che impone a un’organizzazione di verificare ogni dispositivo che tenti di connettersi ai propri sistemi, anche se si tratta di un dispositivo già noto. Nessuno avrà accesso finché non sarà stata effettuata la verifica. Il Dipartimento della Difesa (DOD) e l’ Community , l’agenzia di intelligence, seguono tale modello di verifica da molti anni. Semplicemente non l’abbiamo mai chiamato “zero trust”.
Una cosa è esercitare quel tipo di controllo quando si tratta di proteggere segreti di Stato, ma è davvero fattibile per un’azienda media mantenere sempre un controllo effettivo?
L’ Community , che si occupa di questioni militari e di intelligence, non ricorre molto al BYOD [bring your own device]. Ma è una pratica molto diffusa nel mondo aziendale americano, e questo può rappresentare un problema. La maggior parte delle aziende non intende acquistare per ogni dipendente un computer portatile, uno smartphone e tutti gli altri strumenti di cui non solo hanno bisogno per svolgere il proprio lavoro, ma che consentono all’azienda di Enforce un controllo effettivo in ogni momento. È qui che entrano in gioco endpoint i sistemi di gestione . Consente di suddividere in partizioni tali dispositivi, per definire le operazioni che gli utenti sono autorizzati a compiere con i propri dispositivi e i software che possono eseguire su di essi. Disporre della visibilità garantita da una gestione unificata è assolutamente fondamentale.
[Legga anche: Una conversazione sull’IT federale e lo Zero Trust]
Cosa risponderebbe ai responsabili IT che affermano di essere troppo oberati dal passaggio al lavoro da casa e dalla gestione della pandemia per potersi preoccupare, in questo momento, di istituire un controllo positivo?
Quando le persone dicono: «Wow, sembra che costerà un sacco», io rispondo loro che il costo necessario per risolvere un problema supera immancabilmente il costo di farlo bene fin dall’inizio.
L’esercizio di un controllo positivo ha ovviamente delle implicazioni su ciò che i dipendenti possono fare con i propri dispositivi. Le aziende devono ridefinire le aspettative nei confronti dei dipendenti?
I dipendenti devono accettare il fatto che ci saranno alcune limitazioni. Ci saranno ulteriori restrizioni. Se qualcuno desidera lavorare sul proprio PC desktop anziché sul portatile aziendale perché ha uno schermo più grande, potrebbe non riuscire ad accedervi a meno che il computer non sia stato aggiornato con le ultime patch. Oppure forse potranno accedere solo tra le ore 8 e 20, dal lunedì al venerdì, poiché il reparto IT intende bloccare l’accesso durante i fine settimana. Se dovesse verificarsi una riunione d’emergenza al di fuori di tali orari, potrebbe essere necessario chiamare un numero per ottenere l’accesso d’emergenza.
Ciò potrebbe comportare alcune difficili sfide culturali.
Non intendo assolutamente prendere alla leggera questa questione. Quando le aziende e le persone non sono abituate a operare in questo tipo di ambiente, la loro mente semplicemente non ragiona in quel modo. Mentre nel settore delle informazioni riservate, il personale riceve una formazione approfondita in materia di sicurezza. Sono programmati in modo da apporre, ad esempio, un contrassegno di classificazione adeguato su ogni documento, affinché possa essere gestito correttamente. Se lo si fa giorno dopo giorno, ci si abitua.
Non fraintendetemi. All’inizio ci saranno molte lamentele, gemiti e lamenti. Ma dopo un po’ diventa parte integrante del naturale ritmo di lavoro.

