Zerologon, EternalBlue, BlueKeep. Queste sono parole che possono far stringere il cuore a un responsabile della sicurezza informatica.
Si tratta di vulnerabilità informatiche catalogate dalla MITRE Corp., l’organizzazione senza scopo di lucro che opera per rendere il mondo un luogo più sicuro. Sebbene vulnerabilità come queste esistano sin dagli albori dell’informatica, MITRE ha iniziato a identificarle, definirle e catalogarle nel proprio elenco “ ” ( CVE) solo nel 2009. E la rivista specializzata in sicurezza informatica “ Community” iniziò a citarli regolarmente a partire dal numero 2014 circa.
Da allora, è stato facile fare riferimento a queste vulnerabilità identificate. Alcuni di essi hanno addirittura fatto notizia.
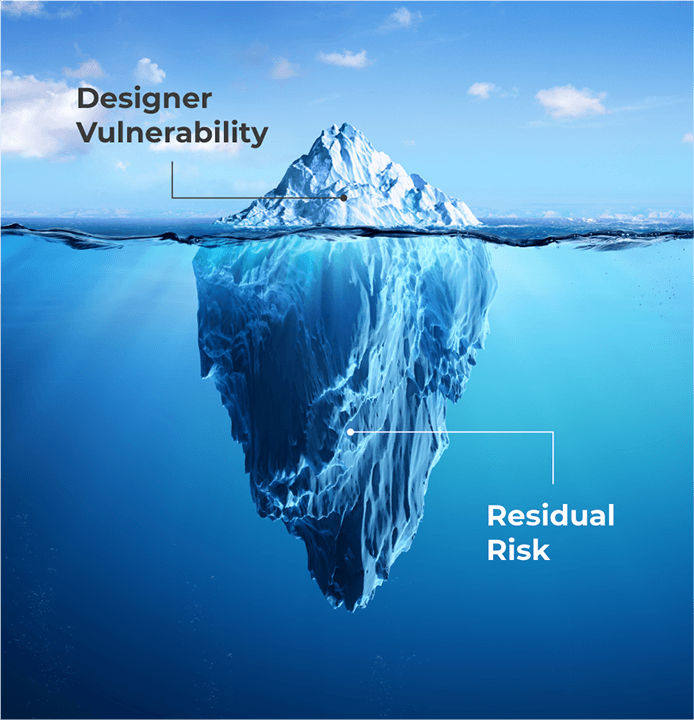
Eppure ogni anno vengono individuate molte altre vulnerabilità, e non poche potrebbero rivelarsi altrettanto dannose. Sebbene le vulnerabilità più note facciano notizia per qualche giorno, è proprio la combinazione di tutte queste vulnerabilità che potrebbe rappresentare il rischio maggiore per la vostra organizzazione. Inoltre, le vulnerabilità residue e non identificate raramente finiscono in prima pagina, ma permangono per mesi, se non addirittura anni.
Siamo onesti: possiamo davvero biasimare un’azienda che si trova a dover affrontare una vulnerabilità resa nota solo una settimana fa? E che dire di un’azienda che cade vittima di una vulnerabilità risalente a sette anni fa?
Maggiore sicurezza grazie alla conformità costante
Quindi, sto forse dicendo che non è necessario verificare la presenza di vulnerabilità di primo piano? No, affatto no. I vostri amministratori e dirigenti aziendali continueranno probabilmente a porvi domande sulle vulnerabilità specificate, e dovrete fornire loro una risposta tempestiva. Tuttavia, vale la pena sottolineare che molte di queste vulnerabilità esistevano già da anni prima di essere scoperte e rese note al pubblico.
Inoltre, alcune delle vulnerabilità indicate sono critiche e devono essere risolte tempestivamente. Ma ciò a cui la vostra organizzazione deve davvero dare la priorità è la conformità continua.
Il rispetto costante delle norme contribuisce a garantire che disponiate sempre di un inventario completo e aggiornato delle vulnerabilità. In questo modo, qualora in un secondo momento dovessero ripresentarsi delle vulnerabilità all’interno della vostra organizzazione, sarete in grado di individuarle. Inoltre, individuerete le vulnerabilità specificate che rivestono importanza nell’ambito delle vostre normali procedure.
Ciò vale anche nel caso in cui una vulnerabilità specifica venga inizialmente eliminata, ma si ripresenti nell’ambiente a seguito di un rollback, di un ripristino del sistema o di un altro processo, come ad esempio l’acquisizione di un’azienda, che ne determini il ritorno all’interno dell’organizzazione.
Dovrebbe inoltre dare priorità alle vulnerabilità più rischiose, ovvero quelle che consentono l’esecuzione di codice da remoto e per le quali sono disponibili exploit pubblici.
Ancora più rischiose sono quelle vulnerabilità legate agli autori delle minacce che prendono di mira il Suo specifico settore. Questi aspetti dovrebbero essere costantemente valutati e classificati in ordine di priorità per la loro risoluzione. Un buon esempio è la recente violazione subita dal toolkit “ ” del red team di FireEye . Molte delle vulnerabilità sfruttate in quel toolkit risalgono a diversi anni fa e avrebbero già dovuto essere corrette.
Come può stabilire le priorità relative alle vulnerabilità della propria organizzazione? Rispondere a queste sei domande vi aiuterà a muovere i primi passi:
- L'impatto della vulnerabilità potrebbe essere elevato?
- La vulnerabilità è presente su un numero elevato di endpoint?
- Esiste un exploit pubblico disponibile?
- È noto che questa vulnerabilità venga sfruttata dai miei avversari?
- Questa vulnerabilità è accessibile al pubblico?
- Tale vulnerabilità è presente nelle risorse che supportano funzioni aziendali critiche?
Più volte risponde “sì”, maggiore dovrebbe essere il livello di priorità attribuito alla vulnerabilità.
Ritorno alle origini
Le vulnerabilità degli endpoint vengono in genere risolte tramite l'applicazione di patch. Se non vengono risolti in questo modo, spesso vengono risolti mediante modifiche alla configurazione. Queste sono le procedure fondamentali che ogni organizzazione dovrebbe già mettere in atto.
Eppure, in qualche modo, nonostante il lavoro svolto, permangono dei rischi residui.
Dobbiamo tornare alle basi. Ciò significa prestare attenzione non solo alle vulnerabilità più evidenti, ma anche all’enorme rischio che si nasconde sotto la punta dell’iceberg.
Fortunatamente, il sito Tanium può esservi d’aiuto. Tanium Comply monitora costantemente la conformità e le vulnerabilità; inoltre, consente di tenere sempre sotto controllo i vostri endpoint.
È possibile utilizzare la piattaforma Tanium per individuare, quasi in tempo reale, i motivi per cui le vulnerabilità permangono sui propri endpoint. Hanno poco spazio su disco? È necessario un riavvio? Tanium può aiutarvi a trovare la risposta.
Potete inoltre utilizzare Tanium per far sì che il vostro team addetto alle vulnerabilità e il team operativo siano sulla stessa lunghezza d’onda… ehm… sullo stesso schermo.
Se avete difficoltà ad applicare le patch ai sistemi operativi o alle applicazioni di terze parti, anche in questo caso Tanium può esservi d’aiuto. Tanium Patch accelera la vostra capacità di applicare le patch al sistema operativo. Allo stesso modo, Tanium Deploy Le offre la rapidità e la flessibilità necessarie per gestire quelle fastidiose applicazioni di terze parti, che spesso rappresentano la principale fonte di vulnerabilità.
Le vulnerabilità di cui si parla nei titoli dei giornali rappresentano solo la punta dell’iceberg informatico. Assicuratevi che la vostra organizzazione sia davvero al sicuro, dando priorità ai rischi informatici che rivestono importanza per voi, anche a quelli che non fanno notizia.
Per ulteriori informazioni, consulti questo articolo della community di Tanium: Gestione delle vulnerabilità con Tanium: applicazione rapida, sicura ed efficiente delle patch di emergenza (sistemi operativi e applicazioni di terze parti)

