Questa è la seconda parte della nostra serie di quattro articoli sul blog dedicata all’analisi delle modalità con cui utilizziamo la piattaforma Tanium all’interno della nostra organizzazione. Nella prima parte, abbiamo illustrato in che modo monitoriamo le vulnerabilità critiche. In questa puntata, Greg Pothier, ingegnere SecOps, racconta come un controllo di conformità di routine abbia portato alla luce sei nuovi server che non erano stati sottoposti a valutazione in precedenza. Ecco cosa ha scoperto riguardo a quei server dopo aver seguito questi rapidi passaggi.
Com'è andato il Suo ultimo audit di conformità?
È riuscito a placare l’ansia di tutti fornendo risposte immediate alle domande più urgenti?
No? Non la pensavamo così.
Gli audit di conformità non sono affatto piacevoli. Qui presso Tanium, il nostro audit di conformità è previsto per il mese prossimo. Nel mio ruolo di ingegnere SecOps, sono direttamente coinvolto nel fornire risposte alle numerose domande che sorgono nel corso del processo, tra cui:
- Supereremo l’esame o verremo bocciati?
- Se dovessimo fallire, quanto gravi sarebbero le conseguenze?
- Esistono risorse nella nostra rete di cui non siamo nemmeno a conoscenza?
- Quanto sono obsoleti e imprecisi gli ultimi risultati delle scansioni che stiamo utilizzando?
Quando il mio team dirigenziale chiede: «Qual è la percentuale del nostro ambiente conforme alla nostra configurazione di riferimento?» Il mio lavoro risulta notevolmente semplificato grazie all’utilizzo dei seguenti siti: Tanium Comply (si apre in una nuova scheda). Grazie a Comply, il team addetto alla sicurezza è in grado di eseguire scansioni di conformità e vulnerabilità a livello aziendale con un impatto minimo sulla nostra rete e sugli utenti finali. Ecco da dove partiamo:
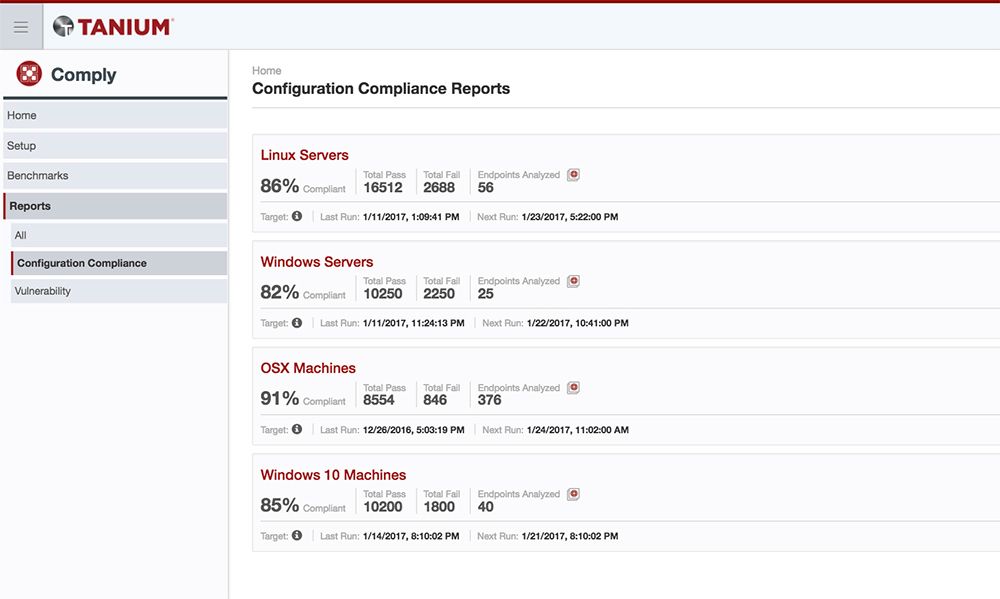
Nella console di Tanium è possibile visualizzare i risultati di tutte le nostre scansioni, sia che si tratti di scansioni di conformità basate sul " Benchmark" del Center for Internet Security (CIS) sia di scansioni delle vulnerabilità CIS OVAL. Alla luce dei risultati sopra riportati, i punteggi sembrano soddisfacenti. Tuttavia, come possiamo essere certi che un audit non riveli la presenza di dispositivi sconosciuti che operano sulla nostra rete?
Tanium Discover
Utilizziamo Tanium discover (si apre in una nuova scheda) per eseguire una scansione proattiva di tutte le sottoreti interessate all’interno dell’azienda e configuriamo degli avvisi che ci informano quando vengono rilevati nuovi computer. Consideri " Discover " come uno strumento di monitoraggio in tempo reale per le risorse non gestite. Discover ci fornisce informazioni sul sistema operativo e sul nome host, oltre a eventuali porte aperte che potrebbero risultare di interesse.
Dopo aver verificato i risultati relativi alla conformità, riceviamo un’e-mail di avviso da Tanium discover che ci informa che sei nuovi computer Windows sono apparsi online:
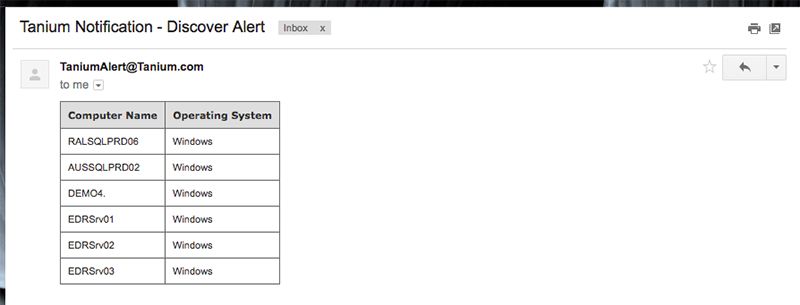
Pochi minuti dopo la connessione, Tanium ci ha segnalato la presenza di questi nuovi dispositivi sulla nostra rete. Dobbiamo esaminare questi sei dispositivi Windows per assicurarci che non compromettano la nostra percentuale di conformità e, soprattutto, il nostro livello di sicurezza. Dopo aver consultato il nostro reparto IT, ci è stato comunicato che tali macchine sono state create per un progetto temporaneo e ci è stato assicurato che sono state completamente aggiornate e protette.
Abbiamo fiducia nei nostri colleghi, ma grazie a “ Tanium” possiamo anche effettuare delle verifiche; pertanto, abbiamo deciso di installare Tanium ed eseguire alcune scansioni di conformità su questi computer.
In primo luogo, creiamo un gruppo di computer a cui rivolgere l’attenzione. Iniziamo con il gruppo “ Windows ” dedicato a “ Windows Server 2012 R2”. Dopo aver configurato il gruppo di computer, si fa clic sul menu “ Comply ” per preparare la distribuzione. A tal fine, abbiamo creato i benchmark CIS CAT dell’ (si apre in una nuova scheda), che mettono a confronto la configurazione dei sistemi con i benchmark CIS e forniscono report sui punteggi di conformità.
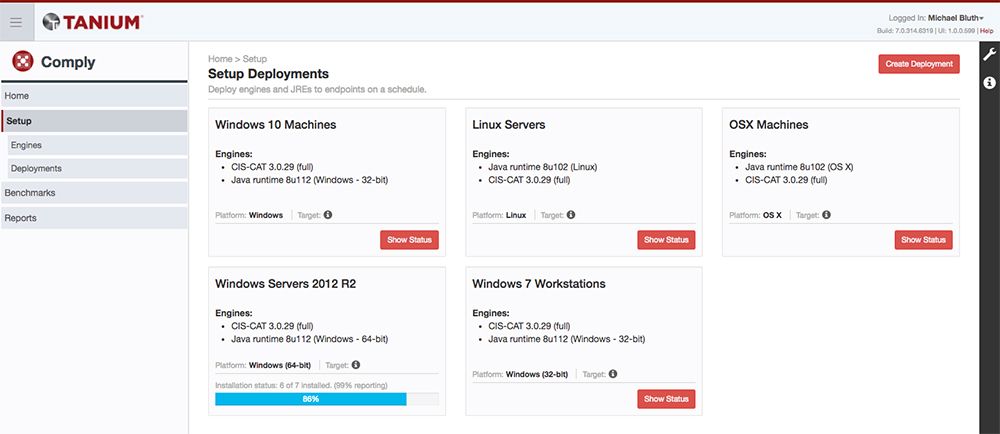
Ora selezioniamo il gruppo di computer di riferimento, in questo caso i server " Windows ", ed eseguiamo i nostri report di conformità. Si acceda alla scheda “Report”, si inseriscano il nome e la descrizione, si selezioni la piattaforma “ Windows” e si scelga il gruppo di computer da sottoporre a scansione.
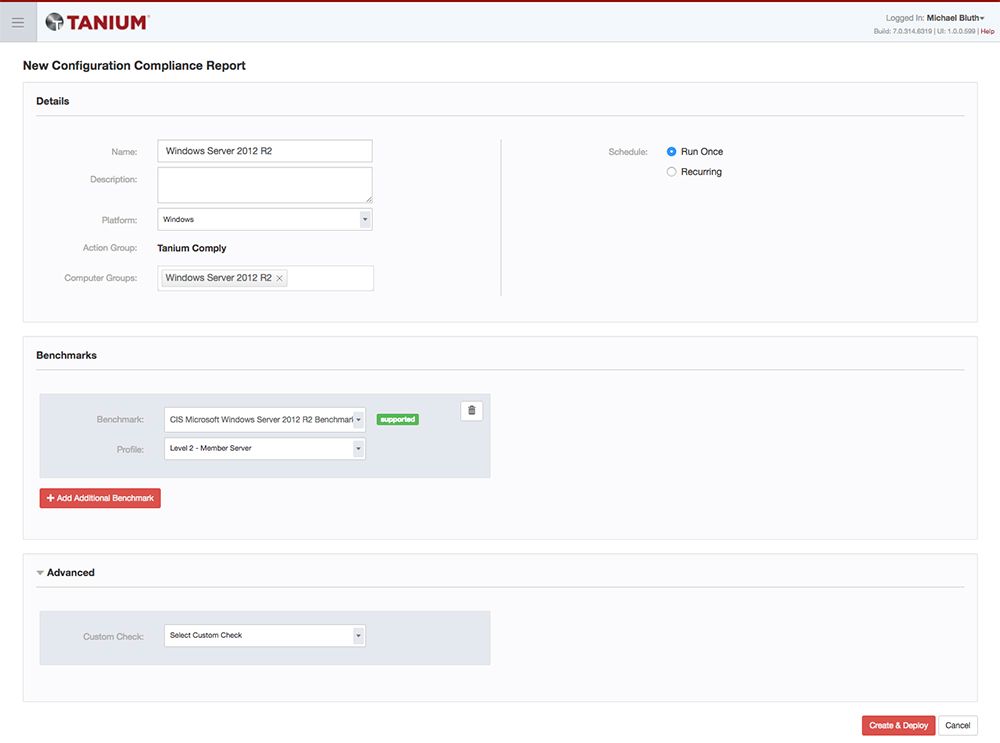
Dopo aver selezionato l’ Benchmark, creiamo e distribuiamo la scansione facendo clic sul pulsante “Create & Deploy ” nell’angolo in basso a destra. (Nota: è possibile ripetere questa analisi con la frequenza desiderata, il che risulta molto utile per monitorare l’andamento nel tempo.) Dopo pochi minuti, la scansione è terminata e i risultati sono disponibili. Dal rapporto di conformità si evince che la percentuale complessiva di conformità dei sei endpoint analizzati è pari al 25%, con un totale di 466 risultati positivi e 1.373 risultati negativi.
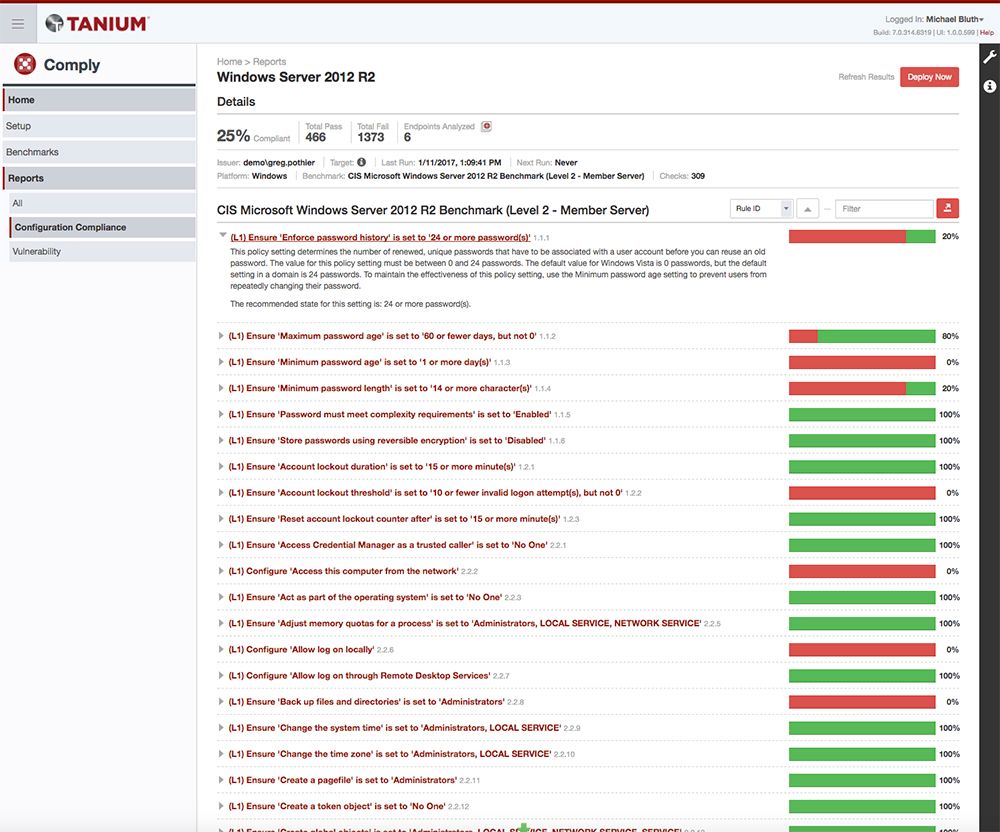
Sotto la panoramica sono riportati il tempo di esecuzione, l’emittente, la piattaforma e l’ Benchmark e utilizzato; è inoltre possibile approfondire i risultati effettivi, ciascuno dei quali è corredato da un menu a tendina che illustra il controllo effettuato e lo stato raccomandato.
Un'analisi di conformità porta a risultati inaspettati
Questi risultati sono stati inaspettati ed è immediatamente evidente che tali server non fossero stati adeguatamente protetti prima della messa in servizio. Dato che tali sistemi non hanno seguito il corretto processo di compilazione, è probabile che non siano state applicate le patch appropriate. All’interno di “ Comply”, possiamo eseguire una scansione delle vulnerabilità su questi sistemi per confermare tale sospetto.
A tal fine, si passa alla scheda “Vulnerabilità” e si fa clic su “Crea un rapporto”. Successivamente, selezioniamo le caselle di configurazione, e il gioco è fatto. A differenza degli scanner, i risultati vengono ottenuti direttamente dall’ endpoint , garantendo così l’assenza di impatto sulla rete e l’accuratezza dei risultati, senza che sia necessario disporre di un account locale per l’autenticazione.
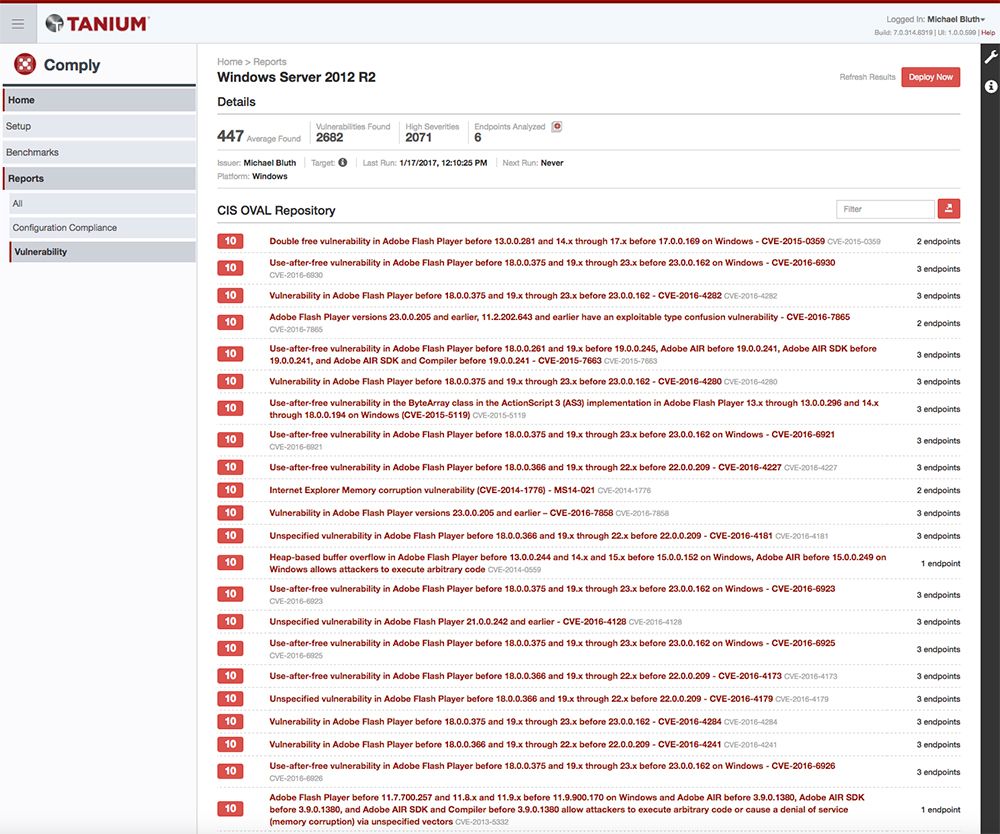
Nel giro di pochi minuti, i risultati sono disponibili e possiamo constatare che i sistemi presentano diverse vulnerabilità che devono essere risolte – analogamente ai risultati della verifica di conformità. È possibile visualizzare il numero medio di vulnerabilità rilevate per sistema, nonché il numero totale di vulnerabilità, quelle ad alto livello di gravità e gli endpoint analizzati.
Nella pagina “Risultati delle vulnerabilità” sono elencate tutte le vulnerabilità in base al titolo e al codice Common Vulnerabilities & Exposures (CVE), oltre al numero di endpoint interessati. È sufficiente un semplice clic sul titolo per visualizzare i nomi e i risultati effettivi dell’ endpoint . Da qui, possiamo avvalerci di Tanium Protect (si apre in una nuova scheda) per chiudere il cerchio e garantire la sicurezza di questi nuovi sistemi.
In questo esempio, Tanium non solo ci ha avvisati nel giro di pochi minuti dal primo collegamento dei nuovi dispositivi alla nostra rete, ma ci ha anche consentito di eseguire scansioni di conformità e di vulnerabilità. Tanium ci ha fornito informazioni utili ai fini operativi e la capacità di proteggere tali macchine e mantenere uno stato di sicurezza.
Questa è la seconda parte di una serie composta da quattro parti. Nella prima parte di “ ”, vi svelo in che modo noi di Tanium monitoriamo le vulnerabilità critiche. Nella terza parte di “ ”, illustro come utilizzare congiuntamente Tanium e Splunk per fornire dati relativi alla gestione delle patch. Nella quarta parte di “ ”, fornisco alcune linee guida sul tempo medio di risposta e spiego perché tempi di risposta rapidi sono fondamentali per ogni azienda.
Informazioni sull’autore: Greg Pothier è un ingegnere della sicurezza presso Tanium e vanta esperienza nei settori dell’automazione della sicurezza, dell’analisi dei dati, dei test di penetrazione e dello sviluppo software. Prima di entrare a far parte di Tanium, Greg ha ricoperto il ruolo di ingegnere senior presso diverse agenzie governative e di intelligence statunitensi. Greg ha conseguito il master in Informatica presso la George Mason University, dove gli è stata conferita la borsa di studio “NSA Information Assurance Cyber Scholarship”.

