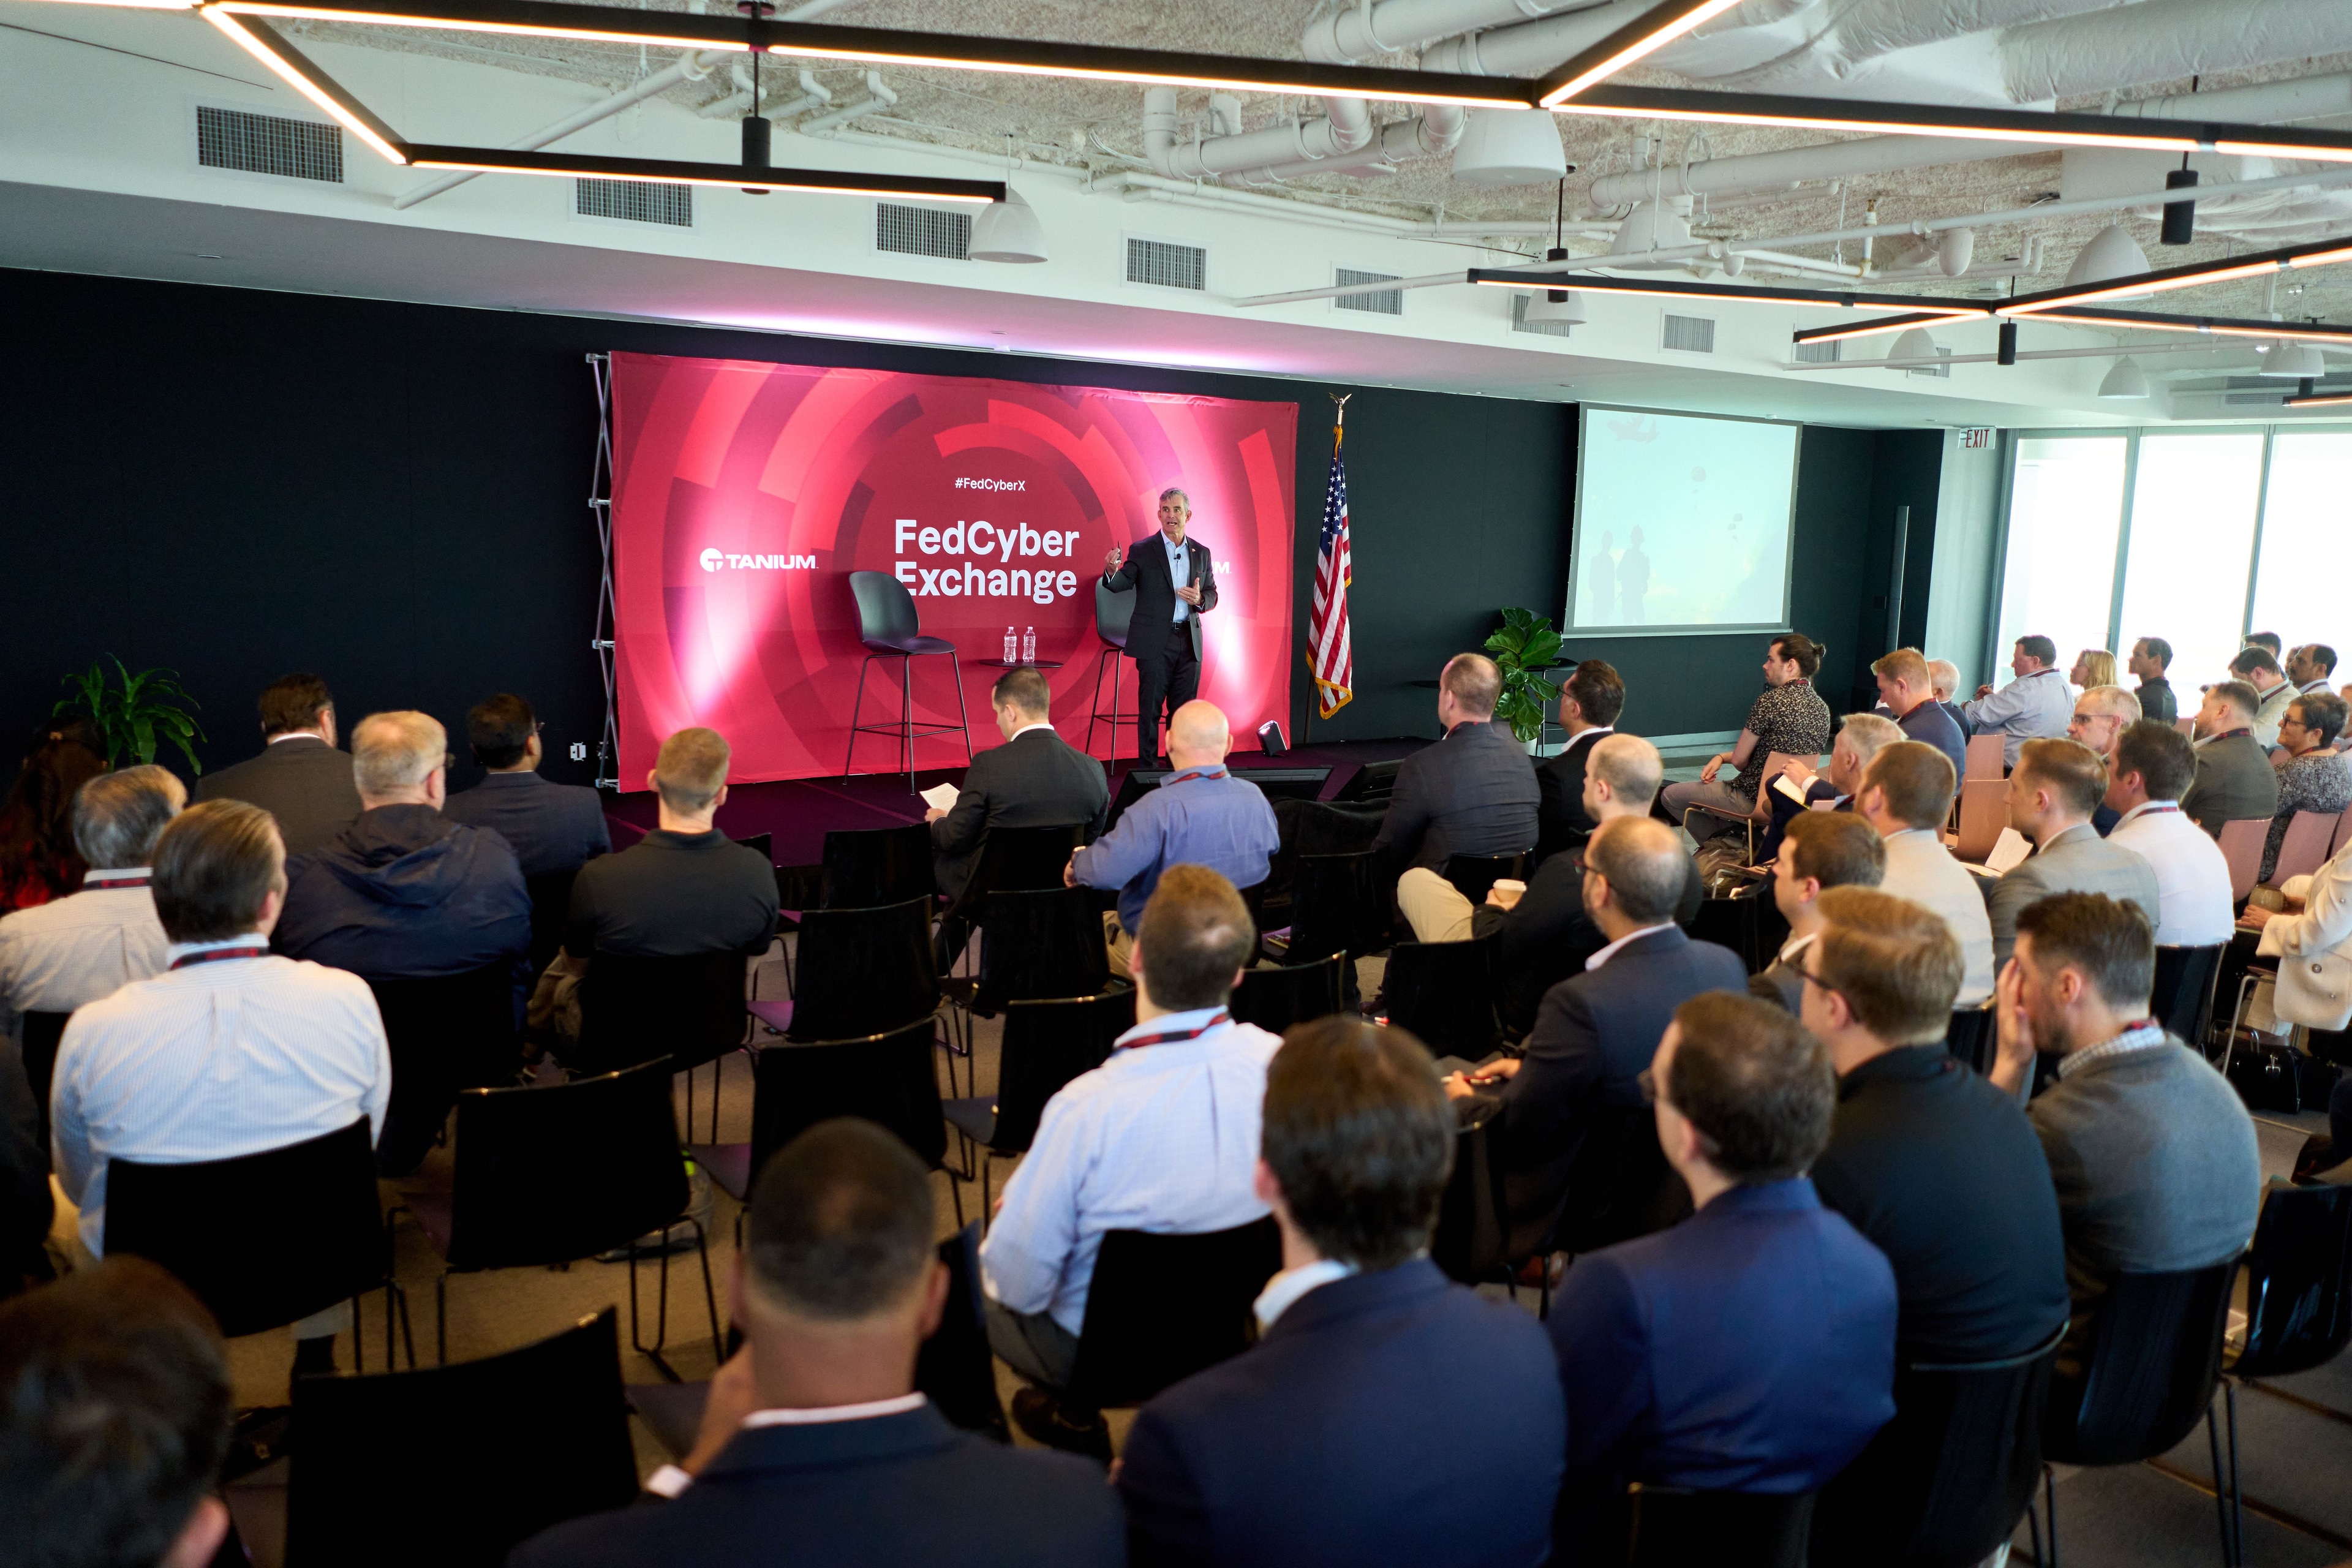
Tanium'L’evento “FedCyber Exchange”, tenutosi su 18 aprile, ha riunito responsabili, esperti e partner federali nel campo dell’IT e della sicurezza informatica per discutere approfondimenti chiave e migliori pratiche volte a ottimizzare la preparazione informatica e l’efficacia delle risposte, con l’obiettivo di rafforzare la resilienza informatica nazionale contro le minacce.
Di seguito sono riportati alcuni dei punti salienti dell’evento:
Dall’obiettivo alla certezza: una guida per i responsabili federali dei settori IT e della sicurezza
Tanium CEO Dan Streetman (si apre in una nuova scheda) ha aperto la giornata con un intervento programmatico sull’importanza di garantire certezza a ogni organizzazione in tempi di incertezza. Ha sottolineato l’obiettivo di Tanium'di essere al servizio delle organizzazioni più innovative e attente alla sicurezza a livello mondiale – quali quelle del governo federale – per aiutarle a superare le sfide poste dai requisiti normativi, dalla trasformazione digitale, dai vincoli di bilancio e dalle minacce informatiche.
Ha inoltre sottolineato i valori fondamentali di Tanium'— integrità, tenacia, empatia ed eccellenza — e il modo in cui essi guidano le azioni e le decisioni dell’azienda a sostegno del settore pubblico.
Velocità, portata e immaginazione sono fondamentali per affrontare le sfide odierne
Cory Simpson (si apre in una nuova scheda), CEO dell’Istituto per le tecnologie delle infrastrutture critiche (ICIT) dell’ (si apre in una nuova scheda), si è unito a Streetman per una conversazione informale incentrata sull’evoluzione delle minacce informatiche e sulle modalità per contrastarle. Simpson ha sottolineato come gli avversari sferrino attacchi su larga scala, prendendo di mira sia le infrastrutture umane che quelle digitali, e che chi si occupa della difesa deve fare ricorso all’immaginazione, all’innovazione e alle partnership strategiche per creare sistemi e società migliori, in grado di affrontare tali sfide con rapidità.
Ha inoltre sottolineato la necessità di rapidità e agilità nel rispondere agli incidenti, nonché il valore dell’intelligenza artificiale nel potenziare l’intelligenza umana al fine di ottenere un vantaggio tattico.
Dalla standardizzazione alla scalabilità: i CIO condividono le strategie per la trasformazione digitale
Nel corso di una conversazione informale e stimolante, i CIO federali hanno fatto luce sulla miriade di sfide che li tengono svegli la notte. Dallo sviluppo della forza lavoro alle questioni relative alla sicurezza informatica, il gruppo di esperti ha approfondito le complessità legate alla modernizzazione dell’infrastruttura tecnologica federale. Moderata da Renata Spinks (si apre in una nuova scheda), illustre veterana dell’Esercito degli Stati Uniti ed ex membro del SES (Senior Executive Service) – Vice CIO del IC4 ° Reggimento del Corpo dei Marines degli Stati Uniti, la discussione ha offerto preziose riflessioni sul panorama in continua evoluzione dell’IT governativo.
Kenneth McNeill (si apre in una nuova scheda), CIO dell’Ufficio della Guardia Nazionale, ha sottolineato l’importanza dei protocolli di sicurezza informatica e dell’adozione di strumenti adeguati per mitigare efficacemente i rischi. Ha sottolineato la necessità di impegnarsi costantemente in questo settore cruciale, in particolare per quanto riguarda la collaborazione trasversale e la condivisione delle informazioni con altre agenzie. Data la struttura altamente decentralizzata della Guardia Nazionale e la natura peculiare del suo operato, McNeill ha sottolineato l’importanza di agire in stretta sintonia con le autorità locali e statali per quanto riguarda la risposta agli eventi e il coordinamento della condivisione delle informazioni – il che ha richiesto ingenti investimenti, interventi di modernizzazione e l’ampliamento dei protocolli di sicurezza.
Facendo eco alle considerazioni di McNeill, Winston Beauchamp (si apre in una nuova scheda), vice CIO dell’Aeronautica Militare degli Stati Uniti, ha sottolineato l’importanza delle soluzioni aziendali nella gestione della trasformazione digitale. Ha sottolineato l’importanza dell’allineamento agli standard del Dipartimento della Difesa (DoD) e il valore della standardizzazione nel promuovere la coesione tra i diversi corpi delle forze armate.
Beauchamp ha inoltre sottolineato l’obiettivo del dipartimento di garantire l’allineamento delle capacità di comando e controllo con quelle delle forze alleate, consentendo meccanismi di risposta rapida e di feedback.
Nel corso della discussione sulle iniziative strategiche, Beauchamp ha accennato al programma di migrazione al cloud dell’Aeronautica Militare come a un passo fondamentale verso il miglioramento della scalabilità e della sicurezza informatica. Ha sottolineato l’importanza delle misure di prevenzione ambientale e della scelta di dispositivi commerciali adeguati per rafforzare la resilienza.
La fiducia è la via e il fondamento di ciò che è possibile
Steve Daheb (si apre in una nuova scheda), Tanium , CMO, ha tenuto un intervento programmatico in cui ha illustrato come l’approccio “ Tanium ” consenta alle organizzazioni di agire con sicurezza di fronte all’incertezza. Ha citato alcune statistiche allarmanti, come un recente rapporto secondo cui il 70% delle organizzazioni subisce violazioni attraverso risorse sconosciute, quali computer, telefoni, server, ecc.
Daheb ha sottolineato che i dati incompleti sono dati pericolosi e che le soluzioni puntuali aumentano i costi e la complessità senza rendere le organizzazioni più sicure. Ha spiegato come Tanium offra una piattaforma unificata in grado di garantire una visibilità completa e accurata, approfondimenti utili e flussi di lavoro automatizzati in tutti i settori dell’IT e della sicurezza.
Per orientarsi nel panorama delle minacce moderne sono necessari gli strumenti adeguati
Nel corso di un'interessante conversazione informale con il colonnello Thomas J. Cleaver (si apre in una nuova scheda), responsabile delle operazioni presso il Marine Force Cyberspace Command, e Tanium il direttore della gestione dei clienti tecnici il colonnello Edward Debish (si apre in una nuova scheda) (in pensione), i due hanno approfondito le capacità fondamentali necessarie per affrontare il panorama delle minacce in continua evoluzione con cui devono confrontarsi le agenzie federali.
La discussione ha messo in evidenza il fatto che gli enti federali continuano a essere presi di mira da soggetti malintenzionati e ha evidenziato l’ampia gamma di minacce che colpiscono sia le reti del Dipartimento della Difesa (DoD) sia quelle civili. Con il rapido progresso di tecnologie quali l’intelligenza artificiale generativa, l’ , l’apprendimento automatico e i bot, la natura delle minacce informatiche è diventata sempre più sofisticata e dinamica.
Secondo il colonnello Cleaver, «È fondamentale il modo in cui modernizziamo e difendiamo le nostre reti (dagli avversari)». "La presenza di un punto di riferimento centrale per la selezione degli strumenti continua ad avere un impatto."
Il colonnello Cleaver ha inoltre sottolineato come l’ Tanium i una componente indispensabile del loro arsenale di strumenti, in quanto consente di svolgere efficacemente le operazioni quotidiane di difesa della rete e svolge un ruolo cruciale nel raggiungimento degli obiettivi della loro missione.
Tanium e ServiceNow ridefiniscono l’accuratezza e la completezza di CMDB
Tavola rotonda dei partner di FedCyber con Tanium, vicepresidente dei partner strategici ; Shawn Gallagher (si apre in una nuova scheda); , ServiceNow , architetto esecutivo principale; Tanium, CTO sul campo ; Arunkumar (Arun) Iyer (si apre in una nuova scheda) e Tanium Direttore della gestione tecnica dei clienti Col. Sam Kinch (si apre in una nuova scheda) (USAF, in pensione) hanno esaminato in che modo le soluzioni congiunte delle aziende collaborino per migliorare la gestione dei dati, l’automazione e la correzione degli errori nei flussi di lavoro IT federali.
La conclusione principale è stata che un sistema di gestione delle risorse IT ( CMDB ) garantisce un’unica fonte di verità per tutti i dati relativi alla gestione IT, ma deve essere aggiornato con dati accurati e in tempo reale. Durante la tavola rotonda è stato illustrato in che modo , Tanium , ServiceNow e stiano collaborando in modo strategico per consentire alle organizzazioni di avvicinarsi a un modello “zero-trust”, integrando i dati dei dispositivi in tempo reale nel processo di concessione degli accessi. L'alleanza adotta un approccio più proattivo e sinergico in materia di operazioni IT e di sicurezza, trasformando i database statici in soluzioni dinamiche e potenti per le agenzie, in grado di supportare numerosi processi IT.
Secondo Iyer, «La rapidità con cui si riesce a riprendersi da una violazione è fondamentale». "La governance e l'automazione consentono di acquisire i dati, ma per misurarli e comprenderli sono necessarie soluzioni come Tanium , abbinate a ServiceNow ."
I partecipanti hanno inoltre acquisito esperienza pratica con Tanium Asset (si apre in una nuova scheda) e Discover (si apre in una nuova scheda) e si sono esercitati a rendere il ServiceNow CMDB accurato e completo. Durante la sessione pratica dell’evento, i partecipanti hanno appreso come utilizzare il connettore Service Graph di ServiceNow per Tanium e Tanium Connect come metodi di integrazione standard per i dati di Tanium Asset e Discover . Hanno inoltre appreso come Tanium supporti pienamente il Common Services Data Model (CSDM) di ServiceNow', un metodo standardizzato per organizzare e archiviare le informazioni relative ai servizi IT e ai loro componenti.
Il futuro della visibilità è autonomo
Matt Quinn (si apre in una nuova scheda), Tanium CTO, Melissa Bischoping (si apre in una nuova scheda), Direttrice della ricerca sulla sicurezza degli endpoint presso Tanium e Harman Kaur (si apre in una nuova scheda), Vicepresidente per l’Intelligenza Artificiale presso Tanium, ha illustrato come Tanium Automate (si apre in una nuova scheda) offra un’interfaccia semplice e senza codice per creare potenti playbook finalizzati all’automazione di sequenze di attività che integrano soluzioni e funzionalità della piattaforma, al fine di realizzare casi d’uso interfunzionali con coerenza e precisione. Hanno affermato che Tanium Automate ottimizza le operazioni IT e l’attuazione delle misure di sicurezza per migliorare notevolmente l’efficienza operativa, mitigare continuamente i rischi e ridurre i costi.
Hanno inoltre illustrato in che modo Tanium Automated Endpoint Management sfrutterà l’intelligenza artificiale per individuare le raccomandazioni e le analisi più rilevanti in materia di cyberigiene, consentendo alle organizzazioni di intraprendere con sicurezza le azioni che garantiranno il massimo impatto.
L’igiene informatica è fondamentale per il dominio del dominio da parte dei combattenti
Nel corso della sua sessione di approfondimento, il Sergente Maggiore Richard Noon, Capo Squadra della Sezione per la sicurezza informatica presso il Centro di prontezza operativa della Guardia Nazionale Aerea, ha illustrato l’importanza di una visibilità in tempo reale dell’ endpoint e per gli operatori della guerra cibernetica.
Il Sergente Maggiore Noon ha illustrato in che modo il Cyber Awareness Dashboard (CAD) raggruppi le vulnerabilità in diverse viste logiche e geografiche e come le funzionalità di correzione automatizzata e di individuazione delle Asset (ARAD) aiutino la Guardia Nazionale Aerea a comprendere le vulnerabilità evidenziate dal CAD e ad agire di conseguenza. Ha inoltre illustrato come gli operatori di primo livello possano utilizzare ARAD per porre domande in tempo reale e dare priorità alle azioni preapprovate relative agli endpoint presenti nel proprio ambiente, al fine di mantenere la migliore igiene informatica possibile mentre si preparano alle ispezioni da parte del comando.
[Legga anche: Che cos’è la “cyber igiene”?] E perché è importante?] (si apre in una nuova scheda)
L'importanza dell'SBOM nell'individuazione delle vulnerabilità nascoste
I partecipanti hanno acquisito esperienza pratica con Tanium Comply (si apre in una nuova scheda) e hanno appreso in che modo la Software Bill of Materials (SBOM) contribuisca a identificare le librerie presenti sugli endpoint, probabilmente fornite insieme ad altro software. Hanno appreso in che modo Tanium Comply esegua scansioni per verificare la conformità e individuare le vulnerabilità del sistema operativo, al fine di analizzare la distinta dei materiali (BOM) e determinare quali librerie siano vulnerabili — sia in fase di esecuzione che in fase di compilazione.
Hanno inoltre appreso come applicare gli aggiornamenti ai prodotti interessati per risolvere le vulnerabilità e come utilizzare , Tanium Asset , (si apre in una nuova scheda),, e Reporting per illustrare le versioni vulnerabili e le misure correttive che hanno completato.
È giunto il momento del “Zero Trust”
Alla luce dei recenti aggiornamenti sui progressi compiuti dal Dipartimento della Difesa (DoD) nell’ambito del quadro “ ” basato sul modello Zero-Trust (si apre in una nuova scheda), durante l’intero evento è emersa chiaramente la necessità di rispettare le linee guida Zero-Trust, ora che il Dipartimento sta entrando nella fase di implementazione.
L'adozione di un'architettura Zero-Trust implica l'applicazione del principio del privilegio minimo. Tuttavia, fin troppo spesso le organizzazioni non attribuiscono sufficiente importanza all’ endpoint e che richiede l’accesso e alle sue condizioni. Poiché la nostra forza lavoro moderna considera l’ endpoint e come il nuovo perimetro, è più importante che mai verificare lo stato di sicurezza dei dispositivi e l’identità degli utenti nell’ambito del vostro approccio Zero-Trust.
Con l’avvicinarsi della scadenza fissata dal Pentagono per il raggiungimento dei 2027 obiettivi relativi al modello Zero Trust, la nostra sessione di approfondimento con il mio collega di Tanium, , Brian Siapno (si apre in una nuova scheda), RVP per la gestione tecnica dei clienti, e me stesso ha permesso di esaminare in modo più approfondito come Tanium si inserisca in questo approccio nel suo complesso, analizzando alcune delle nostre integrazioni più diffuse che consentono alle agenzie federali di integrare i dati dei dispositivi in tempo reale nel processo di concessione degli accessi.
In definitiva, il modello Zero Trust non è ciò che si pensa. Non si tratta di una soluzione puntuale. Si tratta di una strategia che ci impegniamo ad aiutare tutte le agenzie a mettere in atto.
Nel complesso, è stato un evento straordinario che ha offerto un grande valore aggiunto, non solo grazie ai contenuti di leadership di pensiero, ma anche alle presentazioni pratiche dei prodotti di Tanium , alle anteprime e a molto altro ancora. Se quest’anno non avete avuto modo di partecipare, vi invitiamo a tenere d’occhio il sito Exchange per l’edizione del FedCyber del prossimo anno e a iscrivervi per tempo per assicurarvi un posto.

