Alla domanda sulla convergenza tra i team operativi IT e quelli di sicurezza, i partecipanti hanno fornito alcuni dati inaspettati. I partecipanti hanno riferito che, negli ultimi due anni, sono stati segnalati meno attacchi informatici. Considerato che molti operatori del settore si sono ormai abituati al fatto che il numero di attacchi informatici segnalati aumenti di anno in anno, il sorprendente risultato emerso da questa indagine ha spinto Gabe Knuth, analista senior presso l’Enterprise Strategy Group (ESG) e autore del rapporto, ad approfondire l’analisi dei dati.
In questo articolo mettiamo in evidenza alcuni dati salienti tratti dal rapporto ESG intitolato “ ” () e dall’articolo “The Growing Role of AI in Endpoint Management and Security Convergence” (), insieme ad alcune considerazioni di Knuth sui risultati emersi. Infine, allarghiamo lo sguardo per esaminare le questioni più ampie relative alla visibilità dei sistemi informatici e al divario di competenze nelle operazioni di sicurezza sollevate dal presente rapporto.
Il rapporto tra la visibilità IT e il divario nelle competenze operative
Parlando con il team dell’ Tanium in merito ai risultati del sondaggio, Knuth ha sottolineato in particolare una domanda del sondaggio: «La Sua organizzazione ha subito un qualche tipo di attacco informatico in cui l’attacco stesso ha avuto inizio attraverso lo sfruttamento di un’ endpoint sconosciuta, non gestita o gestita in modo inadeguato?» Grafico 1, Elemento del grafico
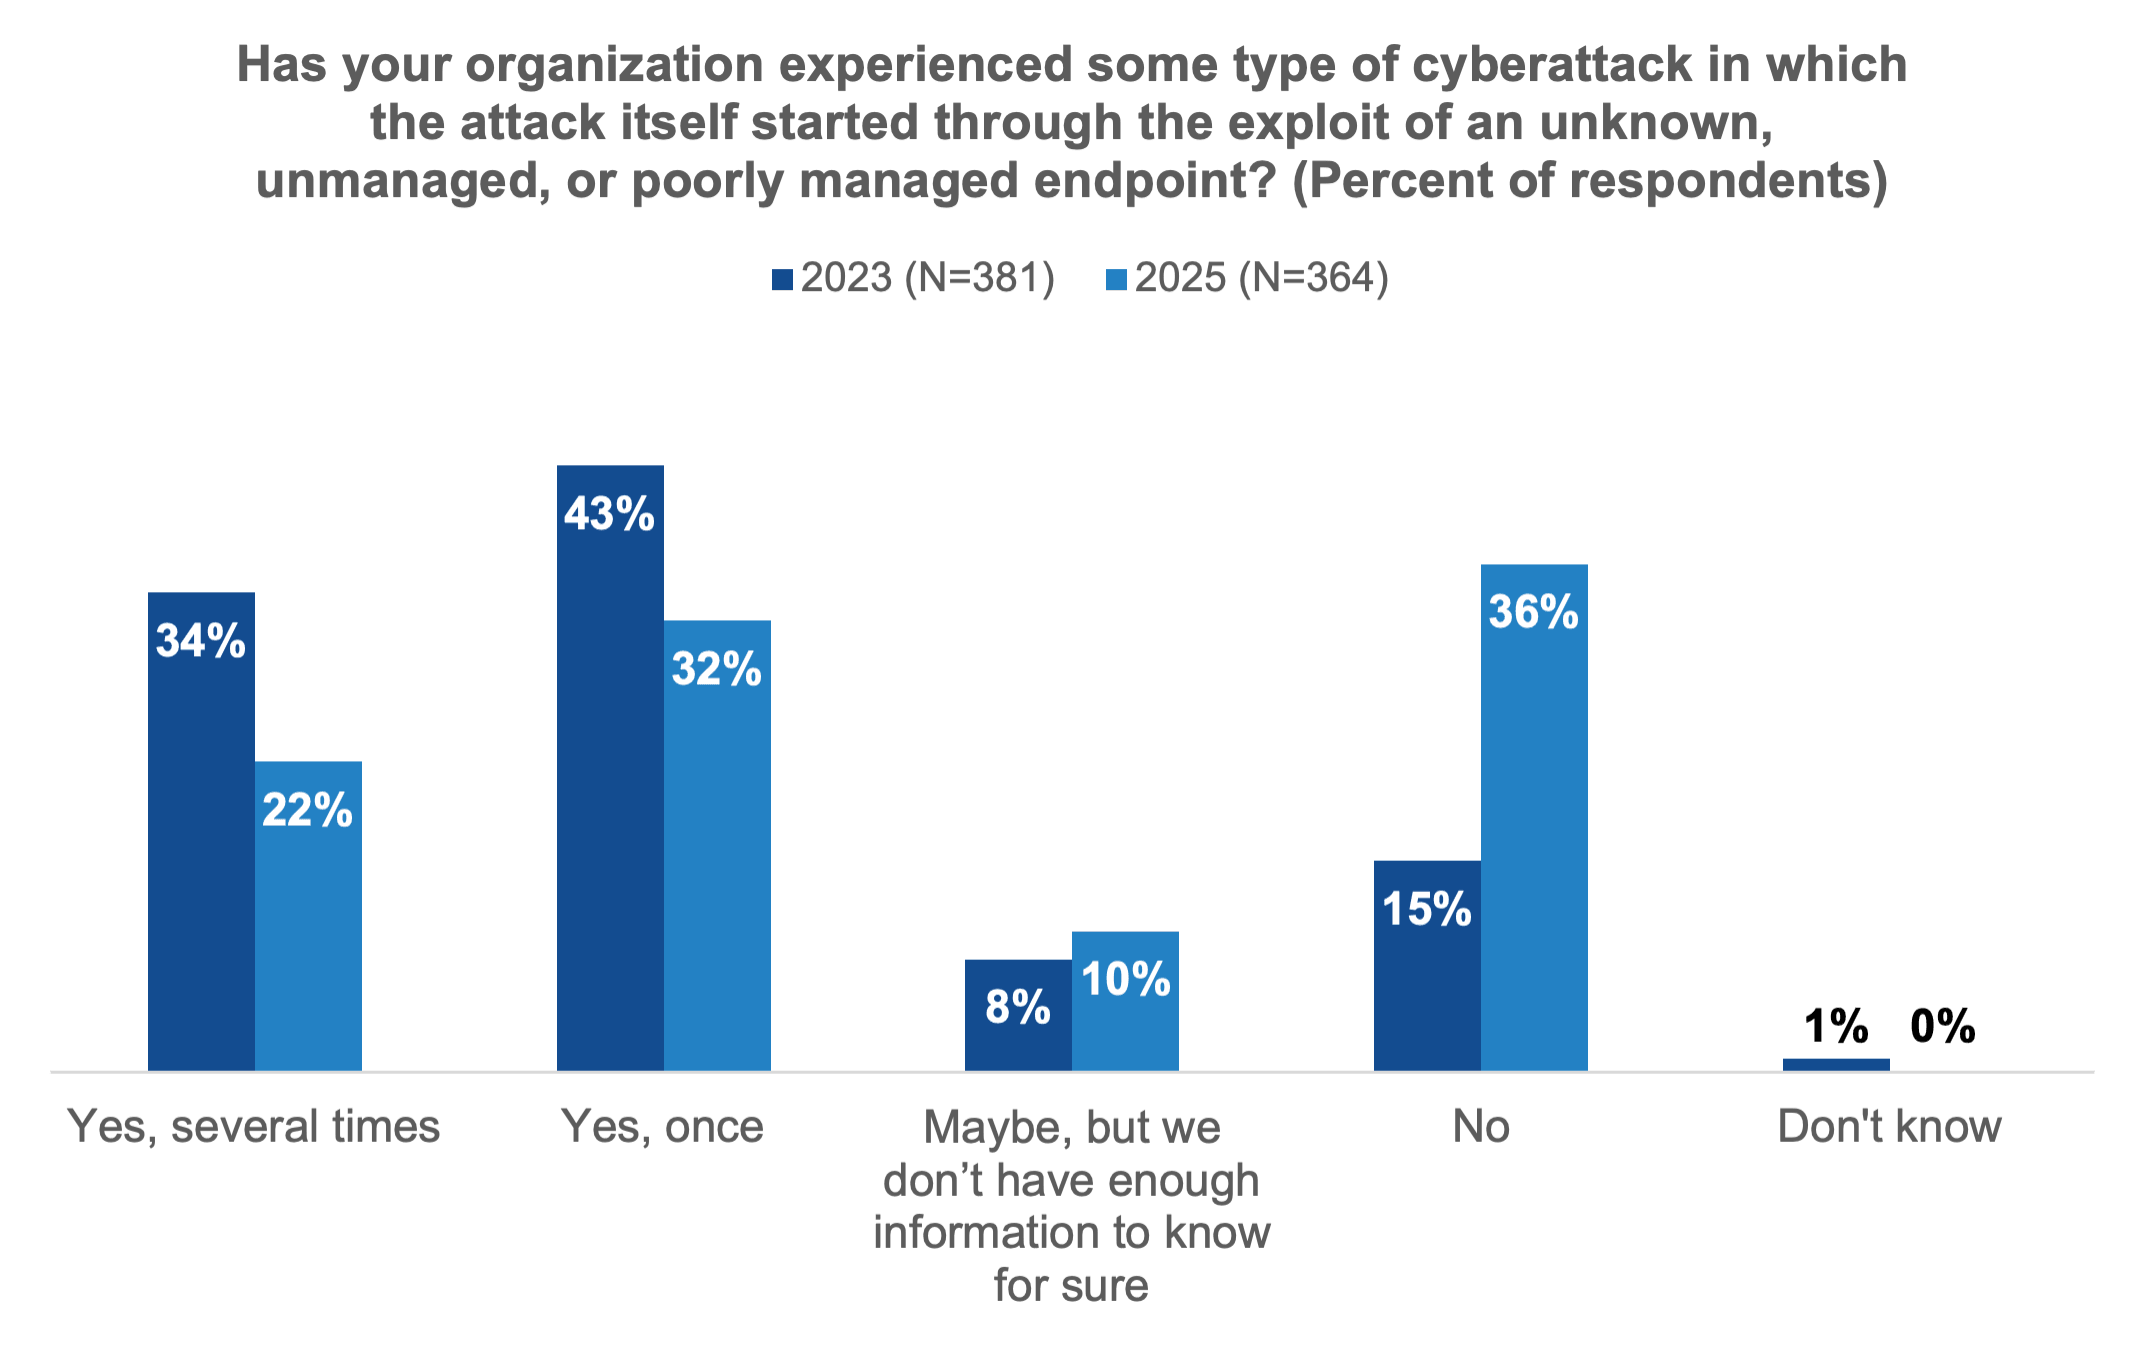
Il 54% degli intervistati ha dichiarato di aver subito almeno un attacco informatico di questo tipo, e di questi il 22% ha segnalato di averne subiti diversi. Ciò rappresenta un calo significativo rispetto al 77% degli intervistati che aveva segnalato uno o più attacchi di questo tipo nel 2023—a , con una diminuzione del 23%.
Non solo è stato segnalato un numero complessivamente inferiore di attacchi, ma anche la percentuale di intervistati che ha dichiarato di non aver subito alcun attacco informatico è più che raddoppiata, passando dal 15% nel 2023 al 36% nel 2025.
È fantastico, vero? Missione compiuta! Complimenti ai team delle operazioni IT e della sicurezza.
Ebbene, non così in fretta, avverte Gabe Knuth. Dobbiamo innanzitutto considerare ciò che è emerso dalla sua ulteriore analisi.
Confrontando questi dati tra le organizzazioni consolidate e quelle che segnalavano lacune nelle competenze, Knuth ha dichiarato al team dell’ Tanium : «Le persone che hanno dichiarato di avere lacune nelle competenze in ambiti quali la gestione delle vulnerabilità e la segnalazione degli incidenti erano anche piuttosto propense a rispondere “forse” o “no”». Inoltre, i team più esperti «hanno segnalato un maggior numero di attacchi informatici perché ne rilevano un numero maggiore».
È interessante notare che Knuth ipotizza che i team più maturi tendano a segnalare un numero maggiore di attacchi informatici, non perché siano presi di mira più spesso, ma perché la loro maggiore visibilità e consapevolezza dei propri ambienti IT consentono loro di Detect un numero maggiore di incidenti.
In altre parole, i team con una visibilità limitata e lacune nelle competenze potrebbero semplicemente non cogliere i segnali. Non è che gli attacchi non avvengano: è che passano inosservati, mascherati dalla mancanza di consapevolezza e di capacità di rilevamento.
Perché questo è importante per Tanium
Tanium considera la trasparenza e la certezza elementi fondamentali della propria missione. Infatti, i dati indicano che uno dei principali vantaggi derivanti dal coordinamento degli sforzi dei team operativi IT e di sicurezza è una maggiore consapevolezza, che porta a:
- Maggiore visibilità sui potenziali problemi
- Una maggiore probabilità di individuare, prevenire e risolvere i problemi
Condividere una visione comune attraverso strumenti e processi unificati contribuisce ad abbattere i compartimenti stagni e a migliorare la consapevolezza della situazione.
Ma chiariamo un punto: la semplice fusione dei team non colma il divario di competenze sottostante. Inoltre, in un contesto in cui si richiede di “fare di più con meno”, individuare e trattenere personale qualificato rimane una sfida.
La visibilità è consapevolezza: ecco come rafforzarla
Se i team più esperti rilevano un maggior numero di attacchi informatici semplicemente perché sono meglio attrezzati per individuarli, allora la visibilità non è solo un indicatore tecnico, ma rappresenta un vantaggio strategico.
Per colmare il divario tra la sicurezza percepita e quella effettiva, le organizzazioni dovrebbero dare priorità alla visibilità sia a livello di infrastruttura che di operazioni.
Ecco due modi pratici per contribuire a rafforzare la visibilità:
- Unificare le operazioni IT e le attività di sicurezza: eliminare i silos coordinando questi team attorno a strumenti, dati e flussi di lavoro condivisi. Una visione centralizzata del proprio ambiente consente il rilevamento in tempo reale delle minacce e risposte più rapide ed efficaci. Questa integrazione consente ai team di Detect are i problemi in modo più efficace e di rispondere agli incidenti con maggiore agilità e precisione.
- Verifichi la propria visibilità in materia di endpoint e asset: esamini con occhio critico le proprie pratiche relative all’ endpoint , al rilevamento e alla gestione degli asset. Dispone di un inventario affidabile dei dispositivi che accedono alla Sua rete? Sono aggiornati, conformi e monitorati? Ogni servizio endpoint sconosciuto o non gestito costituisce un potenziale vettore di attacco. Se non sapete cosa possedete, non potete gestirlo né proteggerlo.
Migliorare la visibilità è un primo passo fondamentale, ma la visibilità da sola non è sufficiente. Una volta che le organizzazioni sono in grado di comprendere cosa sta accadendo nei propri ambienti, la sfida successiva consiste nell’agire sulla base di tali informazioni in modo rapido e coerente. È qui che entra in gioco la gestione autonoma dell’ endpoint e (AEM).
Il ruolo della gestione autonoma dell’ endpoint
L’AEM sta riscuotendo sempre maggiore successo poiché affronta direttamente la crescente complessità degli ambienti di “ endpoint ” e il divario di competenze sempre più ampio.
E la buona notizia? Gabe ritiene che l'interesse per l'AEM sia alle stelle.
Con l’intelligenza artificiale e l’automazione al centro della propria strategia, AEM è destinato ad aiutare le organizzazioni a passare dalla consapevolezza all’azione, su larga scala e con sicurezza.
L’urgenza è evidente: il 46% degli intervistati ha individuato nell’implementazione dell’intelligenza artificiale e dell’apprendimento automatico una delle principali lacune nelle competenze, superando persino la sicurezza del cloud e dei servizi SaaS (che si è classificata al secondo posto con il 38%). Di fronte a questa carenza, le organizzazioni stanno ricorrendo all’automazione non solo per migliorare l’efficienza, ma anche per garantire la resilienza.
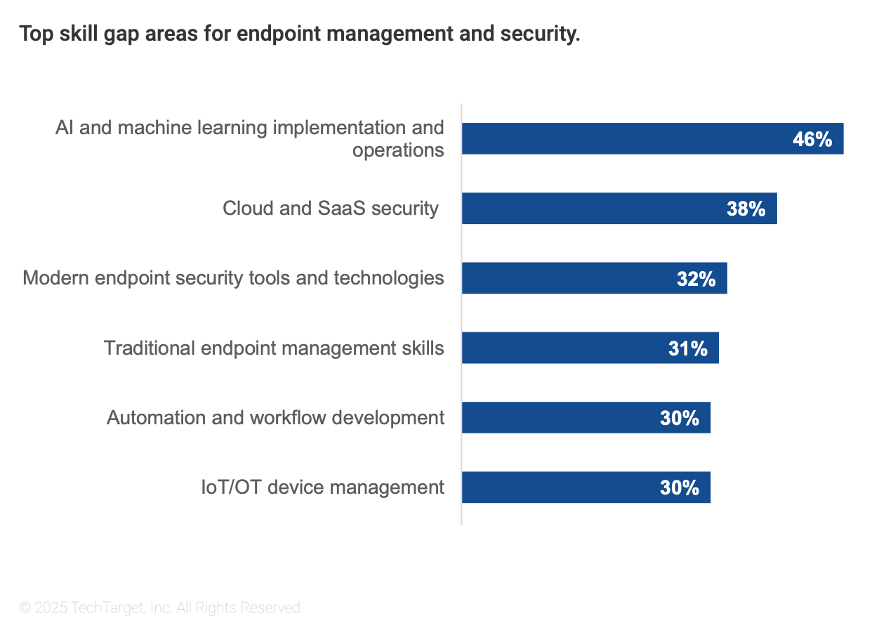
Questa panoramica delle principali lacune nelle competenze evidenzia quanto siano ormai sovraccarichi i team IT e di sicurezza. Con l’aumentare della complessità e la crescente difficoltà nel reperire competenze specialistiche, le organizzazioni sono alla ricerca di soluzioni più intelligenti e scalabili per stare al passo con i tempi.
Ed è proprio qui che AEM inizia a dare i suoi frutti.
Colmare il divario di competenze grazie all’automazione
Uno dei modi più promettenti per colmare questo divario è l’automazione no-code e low-code. Questo approccio consente al personale meno esperto di gestire — e persino di creare — flussi di lavoro automatizzati che tradizionalmente richiedono una profonda competenza tecnica. Sgravandosi dei processi che richiedono un elevato impegno manuale, sono ripetitivi e soggetti a errori, i team possono concentrarsi su iniziative di maggior valore che migliorano i risultati e l’efficienza.
Ma l’automazione non è una soluzione “plug-and-play”. Coordinare le azioni su più prodotti è di per sé complesso: ogni strumento dispone infatti delle proprie API, dei propri modelli di dati e dei propri presupposti ambientali. Non ci si può aspettare che le organizzazioni sostituiscano completamente tutto da un giorno all’altro. È proprio in questo ambito che AEM, già pronto all’uso, fornisce gli strumenti necessari per abbandonare in modo graduale quei processi di workflow manuali e poco affidabili.
Attenuare le preoccupazioni relative al controllo e al rischio
È naturale che alcuni membri del team nutrano delle riserve riguardo all’automazione. Si può avere la sensazione di perdere la visione d’insieme e di rinunciare al controllo.
Per instaurare un clima di fiducia e garantire un'adozione sicura, le organizzazioni dovrebbero:
- Fornire analisi in tempo reale, basate su dati concreti, relative al tasso di successo previsto di azioni automatizzate quali l’applicazione automatica delle patch o la distribuzione degli aggiornamenti. Ciò infonde ai team la fiducia necessaria per premere il tasto Invio.
- Assicurarsi che le modifiche possano essere implementate in modo sicuro, attraverso un processo attentamente monitorato e graduale, distribuendole inizialmente a un piccolo gruppo di endpoint e estendendole poi progressivamente a gruppi più ampi sulla base di chiari criteri di avanzamento. Ciò comporta azioni impreviste e potenzialmente dannose solo per un numero limitato di endpoint e riduce al minimo le interruzioni della produttività e della sicurezza.
- Mantenete la supervisione in ogni fase del processo automatizzato con un controllo completo. Questo livello di controllo garantisce il coinvolgimento degli operatori umani in ogni fase del processo, consentendo loro di convalidare, mettere in pausa, riprendere o interrompere le azioni e di intervenire qualora i criteri di avanzamento del flusso di lavoro non vengano soddisfatti e l’esecuzione si interrompa.
Cosa ci rivelano realmente i dati
Il presente rapporto ESG mette in luce una realtà preoccupante: la carenza di competenze e la mancanza di visibilità si traducono in una mancanza di sicurezza. È incoraggiante constatare che molte organizzazioni stiano dando priorità all’AEM nell’ambito della propria strategia volta a colmare tali lacune. Altri ancora sono riluttanti a causa dei timori di perdere visibilità e controllo. La buona notizia è che ora si sta affrontando tali sfide.
Per approfondire l’argomento, potete leggere il rapporto completo, “ ” () “The Growing Role of AI in Endpoint Management and Security Convergence” (Il ruolo crescente dell’intelligenza artificiale nella gestione degli endpoint e nella convergenza della sicurezza). Offre una panoramica, ricca di dati e basata sulle analisi degli esperti, su come i responsabili IT e della sicurezza stiano affrontando le crescenti sfide legate alla gestione dell’ endpoint . Dalla crescente proliferazione dei dispositivi e dal sovraccarico di strumenti al divario di competenze sempre più ampio e alle minacce sempre più sofisticate, il rapporto analizza in che modo l’intelligenza artificiale e l’automazione stiano ridefinendo sia le strategie offensive che quelle difensive. Inoltre, mette in evidenza in quali ambiti le organizzazioni intendono investire in futuro e quali strategie si stanno rivelando efficaci per migliorare la visibilità, consolidare gli strumenti e promuovere la maturità operativa.
Se desiderate Benchmark il vostro approccio, individuare le tendenze emergenti o prendere decisioni più oculate su quali siano i prossimi ambiti su cui concentrarvi, questa lettura è indispensabile.
Potrete inoltre unirvi a Erik Gaston, vicepresidente del settore Global Executive Engagement presso Tanium, e a Gabe Knuth, analista senior per l’ESG, per una conversazione informale e schietta sui motivi per cui l’AEM sta acquisendo slancio e su cosa ciò significhi per il futuro dell’IT e delle operazioni di sicurezza.
Attingendo a nuove ricerche e a approfondimenti tratti dall’esperienza pratica, analizzeranno le sfide legate alla visibilità, alla complessità e alle lacune nelle competenze, ed esploreranno in che modo AEM sta aiutando le organizzazioni a modernizzare la gestione delle patch, a migliorare il coordinamento e a rispondere più rapidamente alle minacce. Si registri al webinar qui.
Discover In che modo un AEM ( Tanium ) può aiutare la vostra organizzazione a colmare le lacune in termini di visibilità e competenze, fornendo al contempo al vostro team la conferma e la supervisione necessarie per mantenere il controllo. Prenoti oggi stesso una demo gratuita all'indirizzo.

