In sintesi: il settore IT non viene utilizzato in modo efficace per gestirsi e valutarsi autonomamente
E, no, non mi riferisco qui all’intelligenza artificiale avanzata, all’apprendimento automatico né all’autoguarigione (sebbene queste soluzioni “AIOps” possano rivelarsi straordinarie se supportate da basi adeguate); mi riferisco piuttosto a alle nozioni fondamentali relative alla conoscenza e alla gestione delle risorse IT. Si tratta di un aspetto fondamentale di , ovvero di quella che viene definita “igiene informatica”.
I computer, per loro stessa natura, sono dispositivi che possono essere interrogati, esaminati e modificati in modo automatico e tramite programmi. Il DevOps moderno e il cloud sono ottimi esempi di come l’automazione possa generare risultati aziendali avvalendosi di strumenti quali l’Infrastructure as Code (IaC). Tuttavia, nella maggior parte dei casi, ancora oggi i computer vengono catalogati manualmente attraverso procedure farraginose e inefficienti. Perché dovremmo affidarci a processi manuali per gestire e controllare le risorse tecnologiche? Questi aspetti sono già digitalizzati, ma la loro gestione necessita urgentemente di una trasformazione. La situazione sta inoltre iniziando a incidere pesantemente sulle grandi organizzazioni: la mancanza di una reale visibilità rende quasi impossibile garantire l’agilità aziendale e una gestione efficace dei rischi e, dal punto di vista finanziario, crea una situazione caotica, a causa delle numerose inefficienze a livello di personale, processi e tecnologia.
Come siamo arrivati a questo punto?
Si tratta di una classica situazione del tipo “i figli del calzolaio vanno in giro con le scarpe rotte”. Spesso il settore IT è talmente concentrato sulla creazione di valore aziendale diretto che non dispone né del tempo né del budget necessari per gestire meglio il proprio stesso settore. Tuttavia, la situazione diventa estremamente imbarazzante per le organizzazioni quando subiscono una violazione a causa della mancata osservanza delle misure di base di igiene informatica (tra cui l’applicazione delle patch, la configurazione e la manutenzione dei sistemi) e il team IT si rende conto di non aver mai avuto piena visibilità sulle risorse di cui dispone l’organizzazione. È possibile che intervengano poi dei revisori esterni per effettuare una verifica informatica e, in molti casi, l’unico modo per farlo è che i consulenti si rechino sul posto muniti di blocchi per appunti e fogli di calcolo per fare chiarezza sulla situazione, al fine di valutare lo stato di salute dei controlli di un’organizzazione o il suo livello di conformità.
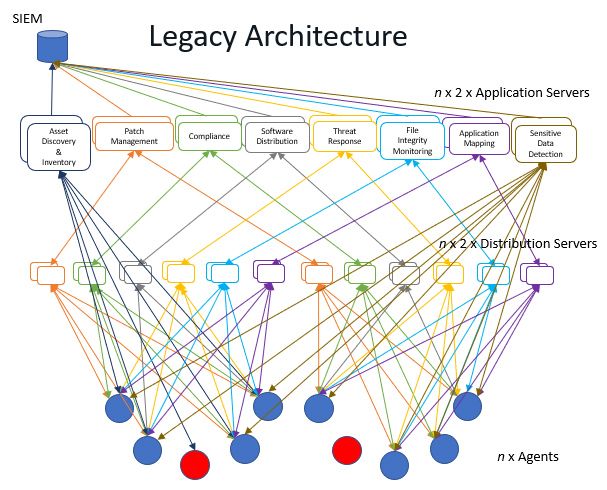
Ma noi non abbiamo questo problema! Abbiamo già risolto il problema con ITSM/SCCM/ABC/XYZ!
Forse alcuni di voi staranno pensando. «Abbiamo risolto la questione avvalendoci delle soluzioni e dei modelli esistenti per la gestione dei sistemi e la gestione dei servizi IT (ITSM), quali il IT4IT dell’Open Group e l’ITIL.» Questi elementi, in effetti, spesso costituiscono parte della risposta. Tuttavia, molti di questi sistemi spesso non funzionano correttamente o non riescono ad adattarsi alle dimensioni delle organizzazioni. Perché mai? È il modo in cui sono costruiti. Si basano sulla centralizzazione dei dati – ma i dati hanno una loro “gravità” – e lo spostamento di gigabyte di dati risulta inefficiente e costoso. E, cosa fondamentale, non riescono a mantenere la promessa dell’automazione quando si basano su dati inseriti manualmente e soggetti a errori, su processi instabili e/o su file CSV eterogenei che devono essere importati.
È sorprendente che si tratti di un problema che molte grandi aziende tecnologiche non siano riuscite a risolvere in modo realmente affidabile, in grado di adattarsi efficacemente al vasto numero di dispositivi di cui dispongono oggi le imprese e di offrire una soluzione completa. La realtà è che molte organizzazioni si sono affrettate a implementare soluzioni puntuali di natura tattica volte a risolvere un problema specifico (o semplicemente perché attratte dall’entusiasmo suscitato da un nuovo strumento all’avanguardia), senza rendersi conto che in realtà non fanno altro che rendere la gestione IT ancora più difficile, aggiungendo ulteriore complessità e un’infrastruttura IT più ampia necessaria per supportare tutte queste soluzioni puntuali.
Questa situazione non ha fatto che peggiorare negli ultimi tempi, a causa dell’aumento delle normative e della crescente attenzione rivolta alla sicurezza informatica. Sono state implementate sempre più soluzioni puntuali per risolvere problemi quali la fuga di dati, le minacce interne, il malware avanzato, la conformità alle normative “ PCI”, le minacce zero-day, la gestione dei firewall e l’applicazione di patch virtuali (e l’elenco potrebbe continuare); in molti casi, tuttavia, tali soluzioni non hanno fatto altro che aggravare il problema, aggiungendo ulteriore complessità e spesso distogliendo i team operativi IT dalla gestione degli aspetti fondamentali dell’ambiente informatico. E come ha osservato Gartner: «Ricordate: la maturità del programma di analisi della sicurezza non è correlata al numero di strumenti».
Un approccio basato su una piattaforma intelligente
Sono stati compiuti sforzi notevoli per creare piattaforme aziendali e sono stati scritti numerosi libri su questo argomento; tuttavia, l’adozione di un approccio basato sulle piattaforme per risolvere il problema della visibilità e del controllo nell’ambito dell’IT è relativamente recente. In molti dei miei incontri periodici con i responsabili del settore IT, occorre fornire maggiori spiegazioni di quanto mi sarei aspettato per immaginare un mondo che assomigli maggiormente a questo:
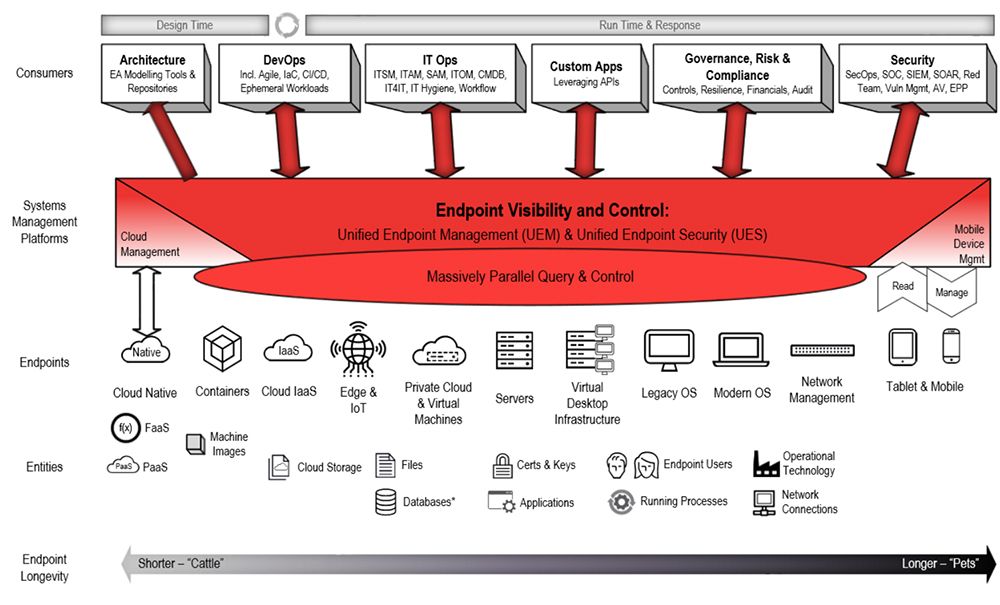
È utile riflettere nuovamente su questo aspetto considerando come le piattaforme siano state introdotte per semplificare altri aspetti dell’attività aziendale, ma non ancora la gestione IT. Altri reparti hanno capito già da tempo che non vale la pena dedicare tempo e risorse alla progettazione e all’integrazione di numerose soluzioni puntuali separate, se è possibile gestire efficacemente le proprie sfide con un numero minore di piattaforme strategiche. Non solo la gestione del parco informatico risulta più semplice, più automatizzata e più efficace, ma i team traggono ulteriori vantaggi, quali:
- Risposta proattiva agli incidenti
Maggiore visibilità sul panorama IT grazie alla conoscenza esatta dell’hardware, delle applicazioni e di tutti gli altri elementi attualmente in uso (non quelli della settimana scorsa né l’età del database) e alla conseguente capacità di avviare azioni proattive (e automatizzate) sulla base di tali dati. Quando si dispone della base fondamentale, ovvero la consapevolezza di ciò che si ha a disposizione, la risposta agli incidenti informatici risulta molto più semplice e si riduce drasticamente il tempo che intercorre tra il rilevamento e la risoluzione. - Riduzione dei costi e della complessità
I costi relativi alle infrastrutture e al funzionamento delle soluzioni puntuali sono davvero elevati. Soprattutto quando hanno bisogno di 100s o 1000s server per adeguarsi alle dimensioni dell’organizzazione. La loro riduzione e eliminazione comporta una riduzione comprovata dei costi e della complessità. - Dati integrati
Eliminare i compartimenti stagni tra i team grazie a un’unica fonte di verità e alla possibilità di agire in modo collaborativo. Tali dati possono essere integrati in altri sistemi, quali l’ CMDB , al fine di migliorare i processi operativi informatici. - Miglioramento delle prestazioni di computer e reti
Le soluzioni puntuali richiedono spesso l’esecuzione di uno o più agenti specifici sugli endpoint. Queste soluzioni generano un sovraccarico, gravando sulla CPU e sulla memoria dei vostri computer e rallentandone le prestazioni. Inoltre, molte di queste soluzioni generano ingenti volumi di traffico di rete, rallentando la velocità di Internet e della rete.
In uno dei miei prossimi articoli, analizzerò il motivo per cui i data lake sono talvolta come un martello alla ricerca di chiodi – e non contribuiscono necessariamente ad affrontare le sfide legate alla complessità gestionale. Ci contatti all’indirizzoo se desidera saperne di più o condividere le Sue opinioni!
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

