Per mitigare i rischi informatici al giorno d’oggi, le organizzazioni devono impegnarsi costantemente su diversi fronti. Devono disporre di visibilità e controllo sull’intero parco endpoint . Devono ottimizzare la sicurezza e la conformità, evitando al contempo eventuali scostamenti. E, naturalmente, richiedono anche capacità di rilevamento e risposta per identificare le violazioni e porvi rimedio.
Grazie a una collaborazione recentemente ampliata con Microsoft, i nostri clienti comuni potranno ora avvalersi delle nostre funzionalità congiunte in modo più unificato e semplificato, consentendo ai reparti di sicurezza e alle operazioni IT di ottenere risultati migliori e in tempi più rapidi.
La invitiamo a guardare questa videointervista a Rob Jenks, vicepresidente senior per la strategia e lo sviluppo aziendale di Tanium, per saperne di più sull’integrazione tra Tanium e Microsoft .
https://youtu.be/8MC5QmRMVAE
Sotto pressione
I CISO erano già sotto pressione anche prima della pandemia. Tuttavia, l’avvento del lavoro ibrido e gli investimenti su larga scala nella trasformazione digitale non hanno fatto altro che ampliare la superficie di attacco digitale. Allo stesso tempo, i team addetti alla sicurezza e alle operazioni IT faticano a gestire numerose soluzioni puntuali, il che può comportare lacune nella sicurezza, una maggiore complessità e un sovraccarico di avvisi.
La gestione del rischio informatico in questo nuovo contesto richiede innanzitutto l’adozione di una serie di best practice di base in materia di igiene informatica , fondate su una visibilità e un controllo completi del patrimonio informatico endpoint . Tuttavia, troppo spesso le organizzazioni dispongono di numerosi endpoint non gestiti, il che può comportare la presenza di risorse prive di patch e configurate in modo errato, nonché uno scostamento dei controlli di sicurezza dallo stato desiderato. Pertanto, quando si verificano degli incidenti, la mancanza di dati in tempo reale e utilizzabili, nonché di analisi forensi, può rallentare i tempi di risposta proprio quando la rapidità è fondamentale. Una volta che un attacco è stato bloccato con successo, tali endpoint devono essere ripristinati e riportati in uno stato conforme, ma sono pochi gli strumenti progettati per gestire questa fase del ciclo di vita.
Molti team addetti alla sicurezza e alle operazioni IT sono costretti a gestire l’intero ciclo di vita in modo manuale e frammentario, passando da uno strumento all’altro e disponendo di una visione e di informazioni limitate e incoerenti sul proprio ambiente. Inoltre, numerose organizzazioni internazionali utilizzano diversi strumenti di sicurezza e operativi per gestire i propri ambienti IT. Ironia della sorte, ciò può aprire la strada a un aumento dei rischi, delle violazioni e dei tempi di permanenza degli aggressori, con conseguente aumento del rischio finanziario e reputazionale.
Lavoriamo insieme
Microsoft Tanium è stata recentemente nominata e ammessa all’ Microsoft Intelligent Security Association (MISA) grazie all’integrazione di Tanium con la sicurezza Microsoft . L'approccio di Tanium all'integrazione della propria piattaforma XEM ( Converged Endpoint Management ) con le soluzioni cloud-native SIEM e XDR di Microsoft semplifica l'esperienza dei professionisti delle operazioni IT e della sicurezza. Offre ai clienti i seguenti vantaggi:
- Maggiore sicurezza e conformità grazie a “ endpoint”: Tanium aiuta i clienti a individuare opportunità per migliorare la sicurezza e risolvere i problemi di conformità nell’intero parco sistemi con rapidità e su larga scala, compresi i controlli di sicurezza non più allineati.
- Miglioramento dello stato di salute e delle prestazioni del sistema: Tanium contribuirà a garantire che tutti i controlli e le funzioni di sicurezza di Microsoft funzionino come previsto.
- Indagini più rapide e ricerca delle minacce: i dati in tempo reale endpoint di Tanium, combinati con le informazioni di intelligence fornite dagli strumenti Microsoft , consentiranno ai team di valutare con maggiore precisione e rapidità la profondità, l’ampiezza e l’impatto complessivi di un attacco.
- per la correzione automatizzata: il piano di controllo e i dati in tempo reale di Tanium consentiranno agli analisti di correggere automaticamente gli endpoint su larga scala a seguito di un incidente, riportandoli a uno stato conforme e funzionante.
- per l’ottimizzazione delle operazioni di sicurezza e IT: ridurre al minimo il numero di soluzioni puntuali in uso consentirà di ridurre i costi e aumentare la produttività dei team, permettendo loro di convergere attorno a un’unica fonte di verità altamente affidabile e in tempo reale.
“Ritengo che la collaborazione tra Microsoft e Tanium'sia destinata a trasformare il futuro della sicurezza informatica e delle operazioni IT della mia organizzazione”, Mark Wantling, Chief Information Officer (CIO), Università di Salford. “Grazie alla combinazione della visibilità e del controllo in tempo reale offerti da Tanium'con i servizi avanzati di intelligence sulle minacce, orchestrazione e analisi di Microsoft', posso identificare e risolvere rapidamente e facilmente le vulnerabilità, neutralizzare le minacce e gestire il mio ambiente su una moltitudine di piattaforme, senza dover ricorrere a decine di soluzioni puntuali per farlo.”
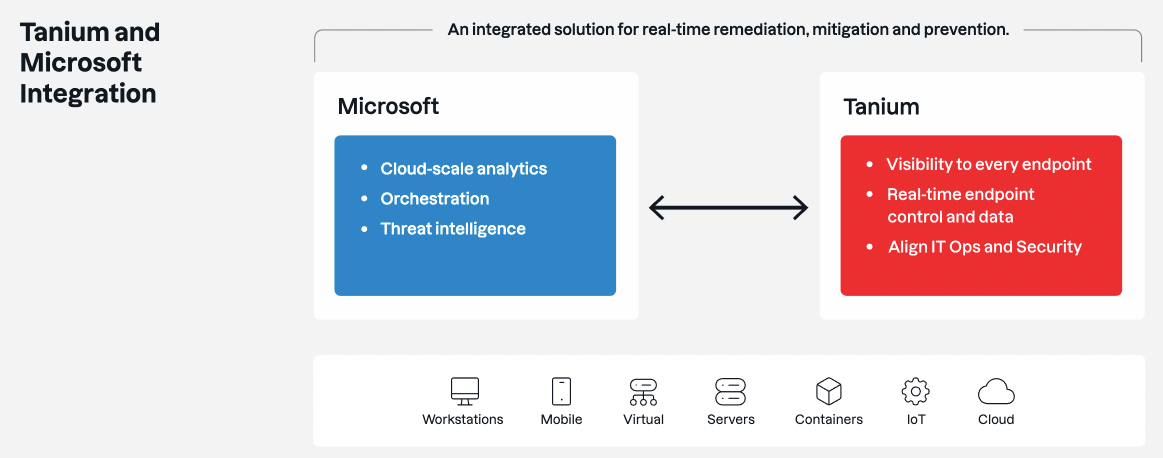
La potenza combinata di Tanium e Microsoft va oltre la tipica integrazione di prodotti, che solitamente si limita a una semplice condivisione di informazioni tra i sistemi tramite connettori e simili. La piattaforma aperta di Microsoft offre a Tanium l’opportunità di andare oltre.
Tanium può integrare i propri dati e controlli in tempo reale direttamente nelle esperienze utente dell’ Microsoft , al fine di ottimizzare i processi e creare opportunità per una maggiore automazione. Ad esempio, i professionisti della sicurezza che si occupano della risposta agli incidenti in Microsoft Sentinel potranno operare direttamente sui dati delle indagini di Tanium senza dover uscire dalla console di Sentinel. E gli stessi dati possono poi essere utilizzati per potenziare le funzionalità di correzione di Sentinel. I team addetti alla sicurezza e alle operazioni IT sono rimasti sulla difensiva per troppo tempo. È giunto il momento di cambiare un po’ le cose.
Scoprite come integrare “ Tanium ” nella vostra implementazione di “ Microsoft” visitando il sito , prenotando una demo all’indirizzo (si apre in una nuova scheda) oppure , oppure approfondendo la partnership all’indirizzo (si apre in una nuova scheda).
Per ulteriori informazioni sull’ampliamento della collaborazione tra l’ Tanium e l’ Microsoft, consultate il sito , il presente comunicato stampa (si apre in una nuova scheda),e .