Venerdì, 30 ottobre, Tanium ha rilasciato una versione aggiornata del nostro modulo “Incident Response”. Sono entusiasta di diverse nuove funzionalità introdotte da questo aggiornamento puntuale, tra cui la possibilità di individuare i consumatori di eventi WMI dannosi, di condurre analisi su larga scala delle attività pianificate e di cercare file inattivi in pochi secondi. In questo articolo illustrerò i fondamenti tecnici e i casi d’uso alla base di ciascuna di queste funzionalità.
Rilevamento di malware persistente tramite WMI
Windows La Management Instrumentation (WMI) è una tecnologia fondamentale per la gestione del sistema, presente in tutte le versioni di Windows a partire da XP e Server 2000. Tra le sue numerose funzionalità, WMI include un potente framework di gestione degli eventi in grado di monitorare gli eventi di sistema di basso livello e di avviare automaticamente delle azioni quando questi si verificano. Tali azioni vengono implementate sotto forma di “consumatori di eventi” che, una volta attivati, eseguono una riga di comando arbitraria o uno script dell’ Windows Scripting Host (VBScript o JScript). Sebbene la complessità del sistema di eventi WMI ne abbia determinato una diffusione relativamente limitata, recenti ricerche[1] hanno evidenziato come gli autori degli attacchi possano sfruttarlo come meccanismo occulto di archiviazione e persistenza per il malware.
Fortunatamente, l’identificazione dei consumatori di eventi WMI malevoli rappresenta un ottimo caso d’uso per le funzionalità di ricerca e raggruppamento in tempo reale di “ Tanium”. Un ambiente tipico di Windows dispone solo di una manciata di consumer di eventi predefiniti, e le applicazioni di terze parti installano raramente consumer aggiuntivi. Abbiamo quindi sviluppato una soluzione per aiutare i nostri clienti sia a individuare immediatamente, all’interno dei propri endpoint, eventuali consumatori di eventi non autorizzati, sia a monitorare in modo proattivo l’introduzione di nuove voci dannose.
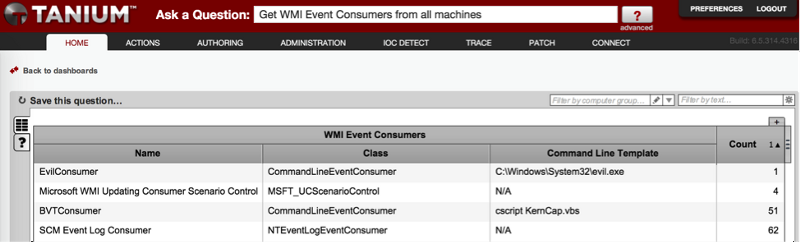
Il nostro nuovo sensore di risposta agli incidenti, “WMI Event Consumers”, esamina tutti i consumer di eventi presenti in un sistema e restituisce tre campi chiave: nome del consumer, classe (che ne definisce il tipo) e modello di riga di comando (che contiene la riga di comando per un CommandLineEventConsumer oppure lo script da eseguire per un ActiveScriptEventConsumer). Per impostazione predefinita, si tratta di un sensore di “conteggio” — il che significa che Tanium conta ogni combinazione univoca di questi campi in tutti i sistemi oggetto della query. Ciò consente di individuare facilmente i valori anomali con una bassa frequenza di occorrenza.
La schermata riportata di seguito mostra un esempio dei dati forniti dal sensore WMI in un piccolo ambiente di laboratorio composto da circa 75 sistemi Windows . Abbiamo configurato un "Event Consumer" da riga di comando chiaramente dannoso, ma si noti come la colonna "Count", abbinata agli altri campi, ne faciliti l'individuazione.
Analisi delle attività pianificate
A differenza di WMI, “Attività pianificate” è una funzionalità ampiamente nota di Windows Windows che viene da tempo sfruttata in modo improprio dagli autori degli attacchi. Le attività pianificate ricorrenti possono fungere da meccanismo di persistenza per il malware, mentre le attività remote rappresentano un modo semplice per eseguire un comando o un’applicazione durante il movimento laterale. Sebbene la versione precedente di “ Tanium ” includesse già dei sensori che consentivano agli utenti di cercare attività specifiche, abbiamo voluto aggiungere la possibilità di raggruppare e analizzare rapidamente tutti i file relativi alle attività (“job”) presenti in ogni sistema all’interno di un ambiente. Gli addetti alla gestione degli incidenti devono spesso individuare attività che eseguono determinati schemi di comandi, seguono specifiche convenzioni di denominazione o che, in altro modo, risultano anomale rispetto alle attività installate legittimamente dal sistema operativo o da applicazioni di terze parti.
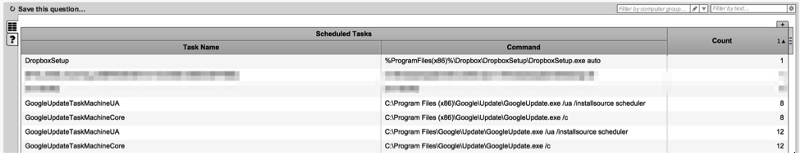
Il nostro nuovo sensore “Attività pianificate” supporta proprio questo caso d’uso. Elenca tutte le attività presenti in ciascun sistema, indipendentemente dal fatto che siano state create tramite il comando “at” o “schtasks”. Per ogni attività individuata, visualizza il nome del processo e la riga di comando completa relativa a qualsiasi operazione venga eseguita. Oltre alla ricerca di base, ciò consente di distinguere facilmente le attività che si verificano con elevata frequenza da quelle meno comuni e di valutare la riga di comando eseguita alla ricerca di voci potenzialmente anomale.
La schermata riportata di seguito mostra un esempio dei dati forniti da questo sensore. In questo specifico ambiente di dimostrazione non sta accadendo nulla di particolare, ma possiamo notare che un singolo sistema ha il compito di eseguire il programma di installazione di Dropbox, mentre diversi altri sistemi dispongono tutti dei componenti di aggiornamento di Google Chrome .
Ricerca avanzata dei file inattivi
Gli addetti alla gestione degli incidenti si trovano spesso nella necessità di cercare file che potrebbero trovarsi in qualsiasi punto del disco — e su tutti i sistemi — utilizzando criteri di base, quali un nome parziale o completo, un percorso o un hash. Molti prodotti affrontano questo caso d’uso analizzando l’intero contenuto di un’unità, esaminando i file e calcolando gli hash ogni volta che è necessario eseguire una ricerca. Questo processo tende ad essere sia lento che dispendioso in termini di risorse.
Noi di Tanium volevamo risolvere questo problema rimanendo fedeli ai nostri principi fondamentali di velocità e scalabilità. La nostra soluzione si chiama semplicemente “Tanium index” ed è inclusa nei nostri moduli “Incident Response” e “ IOC Detect”. Una volta installato, Index utilizza un meccanismo leggero per creare un catalogo iniziale di tutti i file presenti sul disco, insieme ai relativi metadati. Successivamente, ricorre al monitoraggio di basso livello per aggiornare in modo efficiente l’ Index man mano che vengono creati, modificati, rinominati o eliminati nuovi file. In media, il programma “ Index ” occupa solo poche decine di megabyte di spazio su disco.
Qual è il vantaggio per un investigatore? Ciò significa che potete utilizzare Tanium per effettuare ricerche su tutti gli endpoint in base a qualsiasi combinazione dei seguenti criteri e ottenere i risultati in pochi secondi:
- Nome del file, estensione e percorso
- Hash del file (MD5, SHA-1 o SHA-256)
- "Numero magico" del file (primi quattro byte)
- Data e ora di creazione e modifica
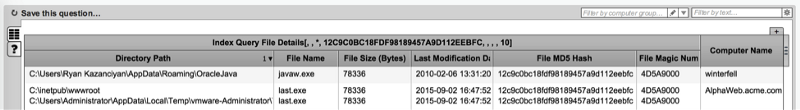
A titolo di esempio, la schermata riportata di seguito mostra il risultato di una semplice ricerca nell’indice all’interno di un ambiente per individuare un hash MD5 dannoso (la data e l’ora di creazione del file sono state omesse dalla visualizzazione per motivi di spazio).
Svilupperemo numerose funzionalità aggiuntive di “ Tanium ” che sfruttano Index per la risposta agli incidenti, la ricerca “ IOC ” e altri casi d’uso — quindi restate sintonizzati!
Edificio situato in cima all’ Tanium Platform
Queste nuove funzionalità che vanno ad arricchire le nostre capacità di risposta agli incidenti, come qualsiasi altra funzionalità di “ Tanium ”, possono essere utilizzate per effettuare ricerche, eseguire il “ Detect” e intervenire su ambienti di qualsiasi dimensione — il tutto da un unico server Tanium . Queste ricerche richiedono pochi secondi per essere completate, indipendentemente dal fatto che si stia lavorando con 1.000 o 400.000 sistemi. Gli utenti possono approfondire l'analisi o formulare domande combinate per raccogliere immediatamente ulteriori dati dai sistemi, ottenendo risultati interessanti. È inoltre possibile automatizzare le interrogazioni dei sensori in modo che vengano eseguite a cadenza regolare e che i risultati aggregati nel tempo vengano visualizzati su una dashboard di Tanium . Infine, l’output di qualsiasi domanda salvata può essere facilmente reindirizzato a un sistema di gestione delle richieste ( SIEM ) o a un sistema di ticketing tramite Tanium Connect, sfruttando la nostra funzionalità di “apprendimento” per visualizzare solo i nuovi risultati o le modifiche, se lo si desidera.
Ci impegniamo a continuare a potenziare la capacità di Tanium di Detect, analizzare e porre rimedio alle più recenti tecniche di attacco e minacce. Vi invitiamo a seguire questa pagina per futuri aggiornamenti e novità.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

