Oggi siamo lieti di annunciare la disponibilità generale di Tanium discover versione 3,0, che include nuovi profili di scansione Discover , nuove posizioni dell’interfaccia e autorizzazioni migliorate per la visibilità degli endpoint gestiti e non gestiti.
Tanium discover esegue la scansione delle reti per individuare risorse nascoste e non gestite, anche all’interno di reti globali estese e distribuite con centinaia di migliaia di endpoint. Gli amministratori possono scegliere di bloccare i dispositivi oppure di inserirli nella gestione, al fine di garantire che i dispositivi connessi alla rete siano registrati e sotto controllo.
Con i nuovi profili “ Discover ” abbiamo semplificato e migliorato la procedura di configurazione delle scansioni “ Discover ”. È possibile configurare facilmente scansioni di rilevamento attive o passive in modo che utilizzino metodi di rilevamento diversi e vengano eseguite in orari diversi. È possibile configurare le scansioni in modo da includere o escludere reti specifiche, sottoreti isolate, VPN o gruppi di computer.
Novità di “ Discover ” 3,0
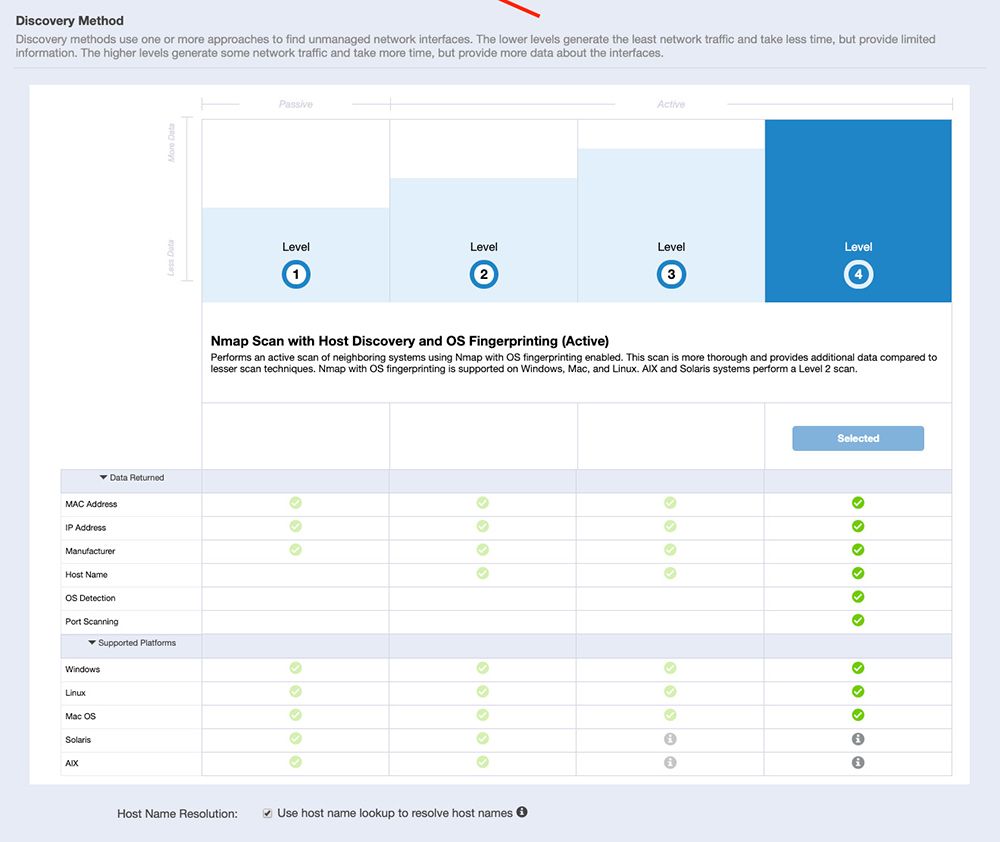
Il nuovo selettore visivo dei metodi mostra i diversi metodi di scansione, nonché le funzionalità e i dati disponibili per ciascuno di essi. Questa nuova panoramica semplifica la scelta dei metodi di scansione più adatti alle vostre reti e consente di comprendere quali dati verranno raccolti.
Inoltre, Discover ora supporta la funzione “Scan” Windows. Con la funzione "Scan Windows" (Scansione in base a intervalli di tempo), è possibile scegliere di eseguire le scansioni solo in determinati intervalli di tempo, al fine di ridurre l'utilizzo della rete nei momenti critici.
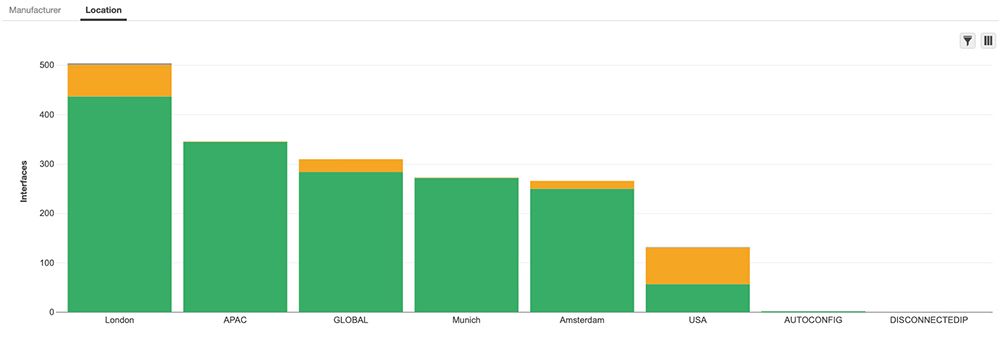
Grazie alla nuova funzionalità "Posizioni" di Discover, è possibile raggruppare gli endpoint gestiti e non gestiti in base alla loro posizione fisica o logica. Le sedi possono costituire una gerarchia di valori, consentendo di configurare relazioni quali paese, città, edificio, piano, ecc. Le località vengono create importando un file CSV contenente intervalli di indirizzi, indirizzi NAT e valori relativi alle località. Successivamente, man mano che le interfacce vengono individuate, vengono assegnate alle posizioni appropriate in base agli intervalli da voi configurati.
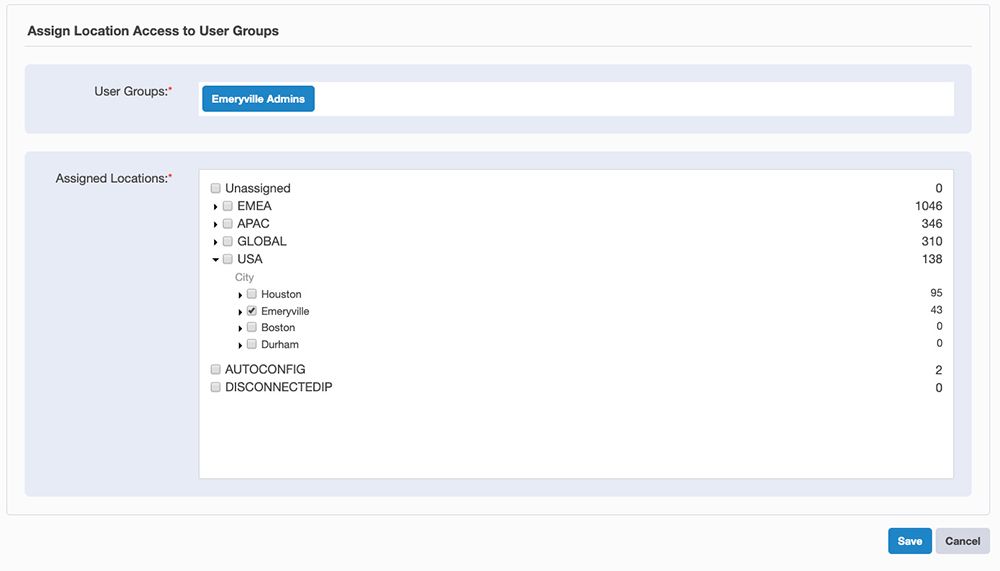
Una volta assegnati gli endpoint alle sedi, potrà impostare le autorizzazioni di visibilità relative alle sedi, controllando quali gruppi di utenti possano visualizzare quali sedi. In questo modo potrete utilizzare Discover con diversi team che potrebbero aver bisogno di visualizzare solo le risorse relative alla propria regione.
In “ Discover 3,0” potrete inoltre usufruire di ulteriori controlli nella vista “Riepilogo interfaccia”, che migliorano l’usabilità e le funzionalità di reportistica. Il controllo del filtro consente di scegliere se visualizzare le interfacce gestite o non gestite oppure se visualizzare solo un sottoinsieme di etichette. Potete inoltre scegliere quali colonne visualizzare, in modo da visualizzare solo determinati produttori o sedi.
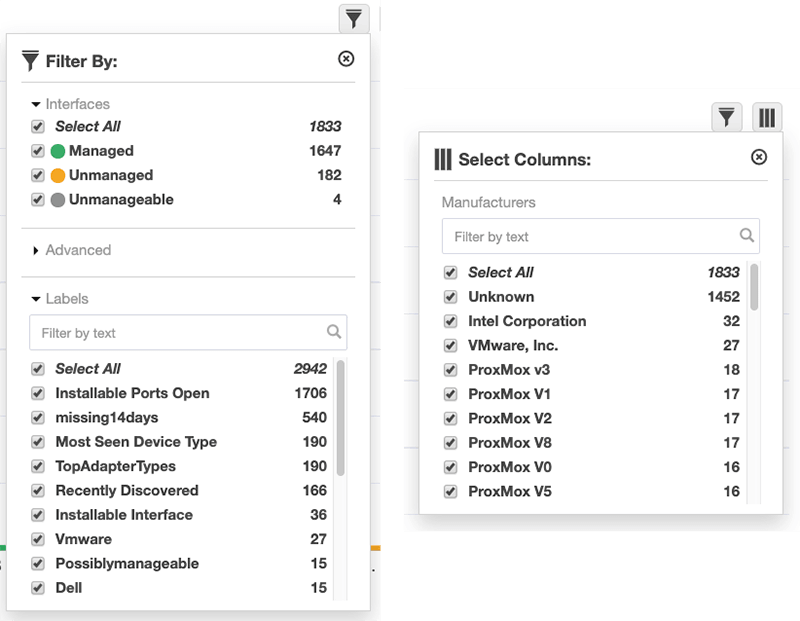
I controlli specificano quali interfacce vengono visualizzate sia nei grafici che nell'elenco delle interfacce. Anche l'esportazione dei dati di “ Discover ” è soggetta a tali controlli, consentendo agli utenti di creare diversi report di esportazione.
Per una spiegazione più dettagliata di queste nuove funzionalità di Discover (e molto altro ancora!), la invitiamo a visitare la community di Tanium .
Per ulteriori informazioni su “ Tanium discover 3,0 ” e su questa ultima versione, La invitiamo a contattare il Suo responsabile commerciale oppure a scrivere all’indirizzo per fissare una demo oggi stesso.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

