È fondamentale che le aziende effettuino una verifica dei propri server SSL/TLS nell’ambito di un processo regolare di valutazione delle misure di sicurezza. La mancata osservanza di tale disposizione può comportare violazioni della sicurezza e interruzioni del servizio.
Ogni anno assistiamo a casi di grande risonanza che vedono aziende vittime di interruzioni del servizio a causa della scadenza dei certificati. Le notizie della scorsa settimana relative a gravi interruzioni di servizio in Europa e in Giappone evidenziano come i certificati scaduti possano avere un impatto enorme sulle attività aziendali. Se la tecnologia smette di funzionare, anche l’azienda si fermerà – con conseguenze potenzialmente disastrose per le vendite, la fiducia dei clienti e il valore del marchio, per non parlare della produttività.
Sin dalla sua creazione da parte di Netscape nel 1994, il protocollo SSL/TLS ha subito una serie di attacchi di notevole entità. Nel corso del tempo, organismi di normazione e conformità quali PCI-DSS, NIST, CIS e IETF hanno pubblicato linee guida relative ai protocolli SSL/TLS e alle suite di cifratura da utilizzare per evitare di cadere vittime di attacchi quali DROWN, POODLE, BEAST, CRIME e ROBOT.
Adottare misure per garantire la preparazione alla conformità
Le presenti linee guida vengono costantemente aggiornate e l’ultima versione dello standard DSS ( PCI) non considera più sicuri i protocolli SSL 2,0, SSL 3,0 e TLS 1,0 . Sebbene la versione 1,1 di “ TLS ” sia ancora accettabile, la versione 1,2 del protocollo “ TLS ” è considerata una best practice in quanto include il supporto per le moderne suite di cifratura AEAD. A partire dall’ giugno 2018, l’utilizzo di qualsiasi elemento diverso da TLS 1,1 o TLS 1,2 comporterà la mancata conformità dell’azienda alle disposizioni del PCI .
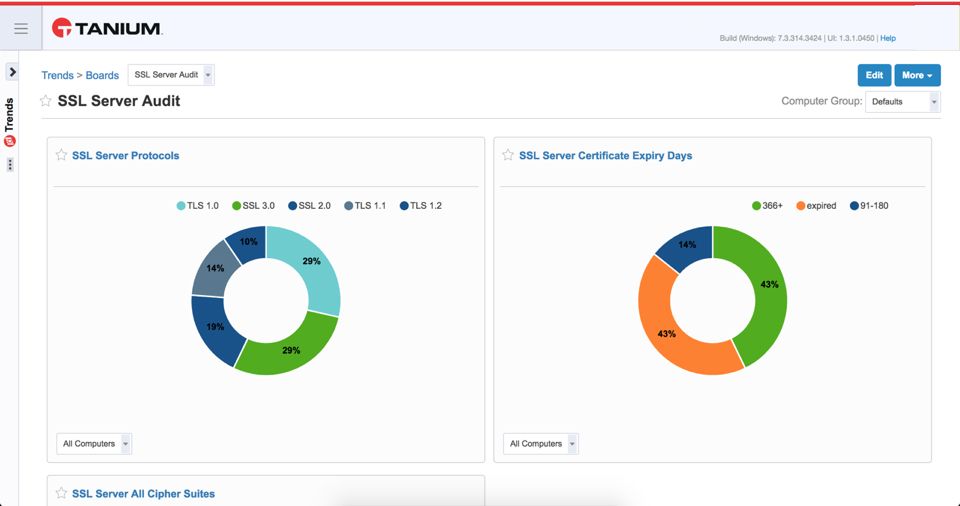
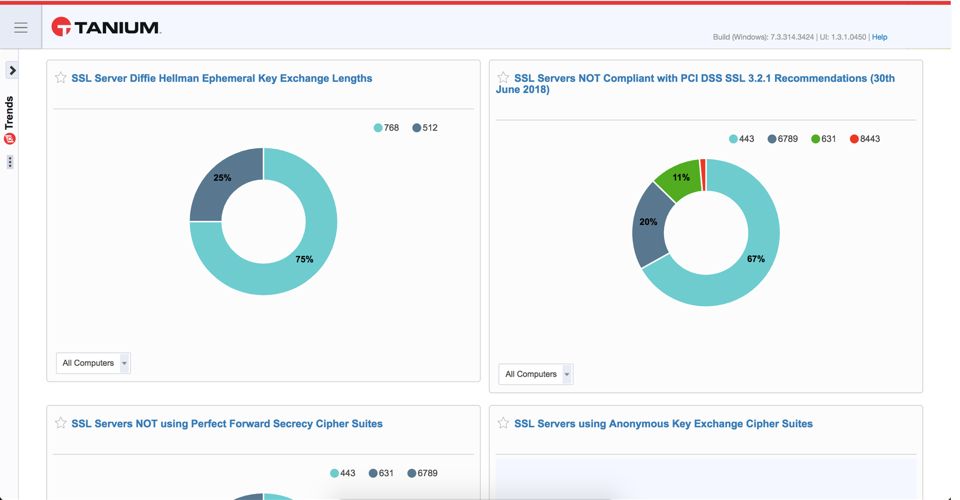
La resilienza aziendale inizia con una corretta prassi di sicurezza e una visibilità completa del proprio ambiente. Effettuare una verifica dell’ambiente per assicurarsi di essere pronti per la conformità può risultare molto difficile, ma utilizzando Tanium è possibile dimostrare immediatamente:
- Ogni server del Suo ambiente che offre esclusivamente TLS 1,1 e TLS 1,2 e che, pertanto, soddisfa i requisiti di conformità PCI-DSS
- Certificati in scadenza a breve
- Se un server SSL offre il protocollo TLS 1,2, ovvero la versione più sicura del protocollo TLS attualmente disponibile
- I server che offrono SSL 2,0, SSL 3,0 e TLS 1,0, esponendovi così al rischio di non conformità e di una violazione dei dati
La resilienza aziendale va oltre la semplice prevenzione. È molto più di una semplice ripresa. Si tratta di una prassi condivisa che riunisce i team IT, operativi e di sicurezza al fine di garantire che solidi principi di sicurezza siano integrati nell’intera rete aziendale. Solo così le organizzazioni potranno agire – e reagire – in tempo reale alle minacce e alle interruzioni di servizio.
Scoprite su come la conformità e le buone pratiche di sicurezza vadano di pari passo
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

