La sicurezza sta diventando sempre più complessa.
Gli attacchi stanno aumentando in termini di numero e sofisticazione a un ritmo sempre più rapido. Allo stesso tempo, la superficie di attacco continua ad ampliarsi con l’aggiunta di nuove risorse IT vulnerabili.
Oggi è inevitabile trovarsi coinvolti in un incidente e, quando si subisce un urto, ogni secondo è fondamentale. Indagare sulla minaccia, fermarla e porvi rimedio diventa una corsa contro il tempo.
Fortunatamente, esiste un nuovo metodo — più rapido — per prevenire gli incidenti, reagire ad essi e porvi rimedio.
In questo blog approfondiremo i seguenti argomenti:
- Perché l’approccio standard, che prevede l’implementazione di un’ampia gamma di soluzioni puntuali a complemento dei servizi principali dell’ Microsoft, non è sufficiente a prevenire gli incidenti prima che causino danni significativi.
- In che modo la nuova integrazione di " Tanium" con " Microsoft Sentinel" accelera la prevenzione, la risposta e la risoluzione degli incidenti e offre una soluzione integrata end-to-end per le funzionalità di sicurezza e gestione IT.
Perché l’approccio tradizionale alla prevenzione delle minacce non sta funzionando
Molte organizzazioni adottano un approccio simile per potenziare le proprie capacità in materia di sicurezza. Inizialmente, utilizzano i servizi principali di Microsoft come base per le proprie capacità in materia di sicurezza informatica. Successivamente, aggiungono sempre più strumenti di sicurezza di terze parti quando ritengono necessario ampliare e potenziare ulteriormente le funzionalità di sicurezza di Microsoft. In alcune organizzazioni potreste riscontrare che vengono implementate diverse decine di soluzioni di sicurezza aggiuntive.
A prima vista, questo approccio sembra sensato. Microsoft offre un'ampia gamma di servizi e software di sicurezza avanzati che costituiscono una solida base di funzionalità di sicurezza. Tuttavia, gli strumenti aggiuntivi di terze parti raramente funzionano come pubblicizzato per ampliare e potenziare tali funzionalità.
La maggior parte degli strumenti di sicurezza di terze parti sono:
- lento. Utilizzano un’architettura tradizionale di tipo “hub-and-spoke” che consuma molta larghezza di banda e limita la rapidità con cui possono monitorare e controllare gli endpoint.
- , non vedente. Hanno difficoltà a individuare gli endpoint non gestiti e spesso non rilevano nemmeno i dispositivi collegati alla rete di un’organizzazione.
- Manuale. Mancano i dati accurati, completi e in tempo reale necessari per automatizzare in modo affidabile tali funzionalità, e gli esperti di sicurezza devono eseguire le operazioni e verificarne i risultati manualmente.
Il risultato? Nonostante abbiano investito ingenti risorse in questo approccio, le organizzazioni continuano a:
- Non dispongono della visibilità necessaria per proteggere tutti i propri endpoint, lasciando così delle lacune nella propria superficie di attacco che gli aggressori possono sfruttare.
- Impiegano troppo tempo per indagare su potenziali incidenti, reagire agli attacchi in corso e ripristinare completamente la situazione riportando i propri endpoint a uno stato stabile e sicuro.
- Aumentano notevolmente la complessità del loro stack di strumenti di sicurezza, creando al contempo una visione frammentaria del proprio ambiente.
In sintesi: seguendo questo approccio, i team addetti alla sicurezza e alle operazioni IT faticano a garantire al proprio ambiente il livello di sicurezza necessario, mantenendo al contempo i livelli di prestazione richiesti.
Le organizzazioni adottano questo approccio poiché — storicamente — rappresentava l’unico modo per ampliare e potenziare i servizi di sicurezza fondamentali di Microsoft. Tuttavia, oggi le organizzazioni dispongono di un nuovo approccio che possono adottare per garantire una sicurezza più rapida ed efficace.
La soluzione: bloccare le minacce con Microsoft e Tanium
Tanium è la piattaforma leader per la gestione dell’ endpoint e. Si tratta di una soluzione moderna e integrata che sostituisce innumerevoli strumenti puntuali di terze parti e offre una gamma completa di funzionalità di sicurezza e gestione endpoint all’interno di un’unica piattaforma. Attualmente, Tanium è in fase di stretta integrazione con Microsoft Security e, nella prima fase del nostro lavoro, con Microsoft Sentinel.
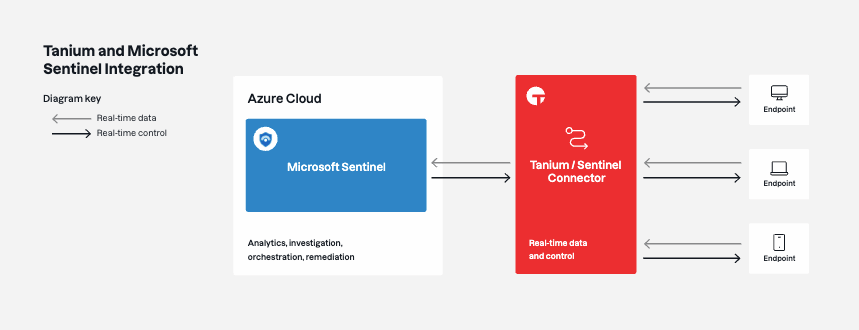
Microsoft Tanium , inoltre, funzionano meglio insieme e potenziano ed estendono reciprocamente le proprie funzionalità. Microsoft offre Tanium analisi avanzate, apprendimento automatico e una suite più ampia di strumenti di sicurezza complementari. Tanium fornisce a Microsoft dati in tempo reale ad alta fedeltà e una suite completa di controlli scalabili e quasi istantanei endpoint .
Grazie alla loro integrazione, Microsoft e Tanium offrono un’ampia gamma di nuovi vantaggi e funzionalità per la protezione dell’ambiente IT. Insieme, possono offrirLe:
- con sicurezza avanzata. Adottate un approccio basato sul rischio per identificare in modo proattivo e migliorare la conformità e la sicurezza di tutti i vostri endpoint, assicurandovi al contempo che tutte le tecnologie di gestione e sicurezza siano in buono stato e funzionino correttamente.
- Indagini più rapide. Portate a termine rapidamente le indagini e le attività di individuazione delle minacce avvalendovi di dati ed esperienze in tempo reale, e definite con precisione l’intera portata, profondità e impatto di qualsiasi attacco subiate.
- Rimedio automatizzato. Utilizzi i dati in tempo reale e il pannello di controllo di " Tanium" per prevenire le derive di configurazione e per " Enforce " il vostro stato di massima conformità e sicurezza. A seguito di un'indagine, risolva i problemi e riporti la Sua organizzazione a uno stato di conformità e solidità — con sicurezza ed efficienza, su qualsiasi scala.
- Soluzioni convergenti. Ottimizzate il vostro insieme di strumenti per la sicurezza e le operazioni IT eliminando le 3rd-party soluzioni puntuali e disparate, ottenendo al contempo una fonte unica di informazioni accurate e in tempo reale sull’intero patrimonio digitale della vostra azienda.
Grazie all’integrazione di Microsoft e Tanium, le organizzazioni possono sostituire innumerevoli strumenti puntuali di terze parti, ottimizzare le proprie funzionalità di sicurezza, nonché potenziare ed estendere i servizi di base di Microsoft per rispondere in modo più rapido ed efficace — e per risolvere numerose sfide operative e di sicurezza. Ecco come funzionano insieme.
Un’integrazione completa per la sicurezza end-to-end e i flussi di lavoro IT
Tanium non è uno strumento “aggiuntivo” a sé stante che opera in parallelo con Microsoft. Tanium , invece, è una soluzione profondamente integrata in grado di offrire le proprie funzionalità nell’ambito delle esperienze di “ Microsoft ”. Tanium Ora è integrato con Microsoft Sentinel, e i team addetti alla sicurezza e alle operazioni IT possono ora visualizzare i dati in tempo reale di Tanium — ed eseguire determinate azioni Tanium — direttamente dalla console di Sentinel. Questo, ovviamente, è solo l’inizio del processo di integrazione.
Grazie all’estensione e al potenziamento degli strumenti nativi di Microsoft — nonché alla loro combinazione con i dati in tempo reale di Tanium e i controlli di endpoint — questa integrazione offre un approccio completo volto a migliorare una serie di funzionalità di sicurezza, tra cui:
- Prevenzione degli incidenti. Adottate un approccio basato sul rischio per identificare in modo proattivo e migliorare la sicurezza di ogni endpoint. Garantite la conformità agli standard di settore e alle politiche interne, applicate le patch ai dispositivi in tempo reale e individuate le minacce zero-day più gravi non appena si presentano, rafforzando immediatamente la sicurezza contro di esse.
- per le indagini sugli incidenti. Detect are rapidamente gli incidenti e comprendere la portata complessiva della catena di attacco. Per individuare i casi in cui gli autori degli attacchi manomettono i servizi Microsoft , si avvalga dell’ endpoint e dei dati forensi di Tanium per potenziare le indagini tramite Microsoft Sentinel ed esegua ricerche in tempo reale al fine di identificare i dispositivi compromessi che non hanno generato alcun allarme.
- Risoluzione degli incidenti. Passate rapidamente dall’analisi di un incidente in Microsoft Sentinel alla sua risoluzione con Threat Response di Tanium. Attuare un’ampia gamma di misure correttive per bloccare gli attacchi, allontanare gli autori degli attacchi e riportare gli endpoint allo stato di sicurezza e alle prestazioni elevate che caratterizzavano la situazione precedente alla violazione.
Tuttavia, questi rappresentano solo una serie dei risultati che Microsoft e Tanium sono in grado di garantire. Insieme, danno vita a una soluzione end-to-end che riunisce ogni endpoint, ogni flusso di lavoro relativo alla sicurezza e alle operazioni IT e ogni team all’interno di un’esperienza che, col tempo, apparirà sempre più come un’unica piattaforma.
Grazie alla combinazione dei servizi e dei software avanzati di Microsoft con i dati in tempo reale e l’architettura distribuita di Tanium, questa integrazione è in grado di trasformare il modo in cui i team addetti alla sicurezza e alle operazioni IT proteggono e gestiscono il proprio ambiente.
Insieme è meglio: integrate “ Tanium ” nei servizi principali di “ Microsoft ”
Utilizzando congiuntamente gli strumenti di sicurezza di Microsoft e Tanium , otterrete una soluzione integrata che garantisce maggiore visibilità, prestazioni e automazione alle funzionalità di sicurezza IT, e operative.
Faccia il passo successivo per integrare “ Tanium ” nella Sua implementazione di “ Microsoft ”, a partire da oggi.
Demo su: Prenotate una demo su (si apre in una nuova scheda) per vedere Microsoft e Tanium in azione insieme.
Scoprite “”: Visitate il nostro sito web per saperne di più sulla partnership tra “ ”, Tanium e Microsoft, (si apre in una nuova scheda),e .
Notizie su “”: Legga il nostro ultimo comunicato stampa su “ ” all’indirizzo (si apre in una nuova scheda).

