Durante una conversazione
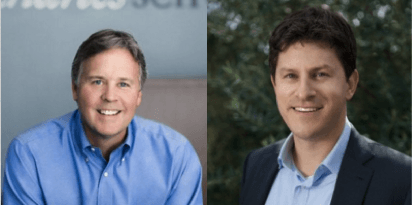
Di fronte a una grave violazione dei dati, lo status quo di un’azienda — e forse la sua stessa esistenza — può svanire nel giro di pochi secondi. Tanium Il cofondatore e direttore tecnico (CTO) Orion Hindawi e Brad Peterson, vicepresidente esecutivo e direttore informatico (CIO) del Nasdaq, comprendono meglio di chiunque altro che innumerevoli aziende si trovano sull’orlo di una catastrofe che si potrebbe evitare.
Orion e Brad si sono recentemente incontrati per discutere di quelle che, a loro avviso, sono le sei domande principali che gli amministratori dovrebbero porsi. Di seguito è riportato un riassunto della loro conversazione.
Question #1 Quanto spendete per la sicurezza informatica? Quale percentuale della vostra spesa per gli strumenti di sicurezza informatica è destinata ai fornitori tradizionali e quale percentuale alle tecnologie più recenti?
Brad: Posso innanzitutto rispondere alla domanda relativa al Nasdaq e, successivamente, esporre le mie riflessioni sull’argomento in generale sulla base delle mie interazioni con altri CIO/CTO.
Per quanto ci riguarda, negli ultimi tre anni la nostra spesa per la sicurezza informatica ha continuato ad aumentare, mentre la nostra spesa complessiva per la tecnologia è rimasta invariata. Questo settore e le nuove tecnologie relative ai dati hanno rappresentato per noi i settori in crescita. Per quanto riguarda il confronto tra fornitori tradizionali e tecnologie più recenti, abbiamo introdotto una serie di nuove tecnologie, poiché gli investimenti e l’innovazione nel campo delle soluzioni per la sicurezza informatica hanno effettivamente dato vita a un elenco davvero impressionante di nuovi operatori. Si registrano ancora ingenti investimenti e un livello significativo di innovazione, ma l’attenzione degli strumenti si è spostata dalla protezione — ritenuta insufficiente — verso capacità di rilevamento e risoluzione più rapide. Questi aspetti sono diventati una priorità, sia per loro che per noi.
Il vettore continua a registrare un aumento della spesa. Gli amministratori delegati e i consigli di amministrazione devono trasmettere ai propri responsabili tecnologici la sensazione di avere carta bianca: «A cosa potete rinunciare per fare spazio nel bilancio?» In passato era una tendenza diffusa: i nuovi fornitori avrebbero ridotto i costi e i costi della tecnologia sarebbero diminuiti. Nel campo della sicurezza informatica, invece, le cose stanno diversamente. Le potenzialità sono molto maggiori, ma la spesa complessiva è in aumento.
Orion: Molti dei nostri clienti dispongono di reparti informatici all’avanguardia; sono consapevoli di dover affrontare nuove minacce — come quelle emerse da uno o due mesi fa, che gli antivirus non sono in grado di gestire. Non è possibile contrastare una minaccia risalente a due mesi fa con una tecnologia vecchia di 20 anni.
Question #2: Ha quantificato il costo che dovrebbe sostenere in caso di perdita di dati e/o proprietà intellettuale a seguito di un attacco informatico e lo ha confrontato con la Sua spesa per la sicurezza informatica?
Brad: Attualmente sono disponibili diversi rapporti che quantificano il costo medio di una violazione informatica. Ad esempio, l’ultimo rapporto commissionato dall’ IBM ha stimato il costo medio consolidato del 2015 a 3,8 milioni di dollari. Esistono alcuni studi legali specializzati nell’assistenza ai consigli di amministrazione e alle aziende vittime di violazioni dei dati, i quali ritengono che il numero di casi sia superiore a quello indicato in un rapporto dell’ IBM . Ad esempio, una legge riportava che la media ammontava a 7 milioni di dollari. Ritengo che comprendere fin dall’inizio i costi e instaurare un dialogo con il proprio consiglio di amministrazione contribuirà a preparare tutti a valutare il giusto equilibrio tra gli investimenti nella funzione di sicurezza informatica, l’ammontare della copertura assicurativa necessaria e il rischio aziendale che l’azienda è disposta ad assumersi. I costi a lungo termine per il marchio o la reputazione derivanti da una violazione sembrano essere i più difficili da quantificare e modellare.
Orion: In caso di violazioni su larga scala, il costo complessivo, tra spese dirette e perdita di reputazione del marchio, può ammontare a miliardi. La quantificazione è un’analisi rigorosa, condotta caso per caso, che va dal problema alla soluzione — dipende dal tipo di attività, dal fatturato, dai dati, ecc.
Question #3: Come valuta il rischio dell’azienda? Sa quanti endpoint ci sono nella rete e in che modo li gestisce?
Orion: È sorprendente quanti CIO non siano in grado di rispondere alla domanda: «Quanti endpoint avete?» Se non si sa cosa si possiede, non si ha alcuna possibilità di proteggerlo — ed è dovere del consiglio di amministrazione ottenere una risposta.
Brad: Orion ha ragione: oltre a conoscere il numero di endpoint, è necessario disporre degli strumenti necessari per comprendere cosa sta accadendo su tali endpoint. Quali versioni del software sono installate, quali modifiche vengono apportate, quali funzionalità vengono aggiunte. Pertanto, al fine di valutare il rischio, il consiglio di amministrazione dovrebbe accertarsi che il team dirigenziale disponga degli strumenti e delle risorse necessarie per individuare e monitorare l’insieme dinamico di endpoint dell’azienda. L’ultimo aspetto da valutare è la capacità del team dirigenziale di reagire a un rischio emergente per l’ambiente. Con quale rapidità è possibile risolvere il problema una volta individuata una vulnerabilità?
Question #4: Qual è il piano di intervento dell’azienda in caso di grave perdita di dati?
Orion: I migliori team di sicurezza informatica stanno sviluppando la capacità di rispondere alle minacce internamente, anziché ricorrere a un partner esterno. Quando si ricorre a una parte esterna, in sostanza ci si esonera da ogni responsabilità. E in caso di violazione su larga scala, non si ha il controllo delle risorse se ci si avvale di soggetti esterni. La reattività interna è ormai una competenza fondamentale, non più un semplice elemento auspicabile.
Brad: Gestiamo le richieste principalmente con risorse interne. Ritengo che i fornitori terzi rappresentino una risorsa valida quando si acquista un’azienda: occorre un aiuto per comprendere rapidamente i rischi legati a una potenziale acquisizione. Altrimenti, occorre fare attenzione a non affidarsi eccessivamente a soggetti esterni, pensando di essere più protetti di quanto non si sia in realtà. Il Nasdaq dispone di un centro operativo di sicurezza (SOC) 24/7, situato nella stessa sede del centro operativo di rete globale.
Question #5: Qual è la nostra situazione assicurativa? Disponiamo di una copertura assicurativa contro le perdite derivanti da un attacco informatico? Quanto è ampia?
Orion: Tre anni fa, nessuno disponeva di un’assicurazione contro i rischi informatici.
Brad: Ritengo che la stipula di un’assicurazione contro i rischi informatici sia un’iniziativa utile che il management dovrebbe intraprendere e di cui dovrebbe riferire al consiglio di amministrazione. Si tratta di un approccio proattivo che avvia un dialogo costruttivo sui potenziali costi di una violazione e induce l’azienda a comprendere i rischi specifici a cui è esposta in caso di violazione. Come per qualsiasi tipo di assicurazione, l’ammontare della franchigia e i limiti di copertura possono mettere in luce modalità più efficaci di impiego dei fondi, quali il potenziamento degli strumenti di sicurezza informatica e del personale. Che la soluzione consista in una maggiore copertura assicurativa o in maggiori investimenti nella funzione di sicurezza informatica, la valutazione del livello di protezione assicurativa dovrebbe costituire un processo annuale ricorrente.
Orion: Ho parlato con numerosi amministratori delegati di banche che riconoscono che la sicurezza informatica rappresenta la minaccia numero uno per la loro attività. Può portare al fallimento una società di servizi finanziari, e non è difficile immaginare che ciò possa accadere. C’è un motivo esistenziale di grande rilevanza per cui gli amministratori delegati sono preoccupati.
Non esiste una soluzione perfetta, ma esistono soluzioni migliori. Potranno anche essere costose, ma la maggior parte delle aziende ha investito troppo poco e ora sta cercando di recuperare il ritardo. Sappiamo tutti cosa dovremmo fare. Beni non gestiti, scorte… avremmo dovuto occuparcene fin dall’inizio.
Question #6: Il nostro team di sicurezza è in grado di ottenere tutte le informazioni necessarie da soggetti terzi? Sono in grado di utilizzare efficacemente tali dati per gestire o mitigare le minacce?
Brad: La nostra peculiarità risiede nel fatto che siamo soggetti a regolamentazione e considerati un’infrastruttura critica; pertanto, il Nasdaq opera in stretta collaborazione con partner governativi quali il Dipartimento per la Sicurezza Interna, l’FBI e altre agenzie governative. Siamo inoltre abbonati ai principali servizi commerciali di notifica delle vulnerabilità e delle minacce, al fine di completare le nostre informazioni.
Orion: Ci sono due aspetti molto importanti in questa domanda: dispone delle relazioni necessarie per ottenere dati dal governo e dai canali di informazione sulle minacce pertinenti? Inoltre, cosa altrettanto importante, dispone degli strumenti necessari per utilizzare tali dati in modo efficiente?
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

