Quindici anni fa, la maggior parte delle organizzazioni era preoccupata per attacchi informatici molto stereotipati (si apre in una nuova scheda) progettati per colpire qualsiasi azienda o qualsiasi computer esistente. Gli aggressori lo facevano per la gloria. Stavano cercando di ottenere visibilità e di provocare notevoli disagi.
Ma i tempi sono cambiati. Oggi esaminiamo attacchi molto mirati e sofisticati, molti dei quali perpetrati da Stati-nazione o da gruppi di professionisti.
Gli autori degli attacchi mirano ai dati che possono vendere o utilizzare per paralizzare le organizzazioni e i governi.
In questo blog spiegheremo perché gli strumenti tradizionali di risposta agli incidenti (si apre in una nuova scheda) non sono in grado di far fronte a questi attacchi. Vi illustreremo inoltre come Tanium possa fornirvi gli strumenti necessari per gestire minacce complesse ed emergenti, garantendovi la visibilità e il controllo richiesti per Detect, reagire alle minacce e porvi rimedio, prima che causino danni rilevanti.
«Una delle maggiori sfide in materia di sicurezza dal punto di vista tecnologico è rappresentata dal vecchio adagio secondo cui “il perimetro è morto”», afferma Kris McConkey, Cyber Threat Operations Lead Partner presso PwC.
La maggior parte degli strumenti di risposta agli incidenti non riesce a svolgere il proprio compito
Qual è la portata della criminalità informatica? Ebbene, si prevede che causi danni per 6 .000 miliardi di dollari USA (si apre in una nuova scheda) a livello globale nel 2021. In termini economici, ciò la collocherebbe al terzo posto, superata solo dagli Stati Uniti e dalla Cina.
Le organizzazioni hanno cercato di difendersi da questa ondata di minacce nuove e complesse adottando numerosi nuovi strumenti di sicurezza. Eppure è ormai evidente che questi strumenti siano troppo rigidi e troppo limitati nella loro portata per risultare efficaci, sia in termini di rilevamento che di risposta.
“Nel collaborare con i clienti nell’ambito di incarichi di ricerca e individuazione delle minacce, Booz Allen (si apre in una nuova scheda) ha rilevato un tempo medio di permanenza — ovvero il tempo durante il quale un avversario avanzato rimane inosservato nella rete della vittima — pari a 200-250 giorni prima di essere scoperto.”
Ciò è in linea con quanto riportato nel “ ” ( 2019 ° Rapporto di indagine sulle violazioni dei dati di Verizon) (si apre in una nuova scheda), secondo cui solo il 3 % delle organizzazioni rileva una violazione quando questa si verifica.
Gli strumenti tradizionali di risposta agli incidenti solitamente non riescono a garantire un miglioramento significativo in termini di endpoint sicurezza poiché il loro approccio è viziato. E tra questi difetti figurano:
- Capacità di rilevamento e indagine lente, compartimentate e limitate
La maggior parte degli strumenti offre un contesto minimo per le indagini di sicurezza e si basa su finestre temporali ristrette di dati telemetrici storici — con un limite massimo di 7-30 giorni — costringendo i team ad analizzare le minacce utilizzando dati incompleti, obsoleti e imprecisi.
- Capacità di bonifica frammentate, con un ambito di applicazione ristretto e isolate tra loro
La maggior parte di esse consiste in soluzioni puntuali incentrate su casi d’uso limitati, che costringono le organizzazioni ad ampliare continuamente il proprio arsenale di strumenti per difendersi dalle singole minacce, senza migliorare il proprio livello di sicurezza nel suo complesso.
- Risultati insoddisfacenti contro le minacce moderne in contesti moderni
La maggior parte di essi non ha adeguato il proprio approccio per far fronte a minacce che non seguono schemi semplici e prevedibili e non dispone della flessibilità necessaria per contrastare minacce dinamiche che prendono di mira i moderni ambienti distribuiti di “ endpoint ”.
Non solo questi strumenti non garantiscono la protezione di cui le organizzazioni hanno bisogno, ma sovraccaricano inoltre i reparti IT con una gamma sempre più ampia di soluzioni monouso difficili da gestire. I team di sicurezza si trovano costretti ad adottare un approccio reattivo, sommersi da avvisi e dati sulle minacce, ma senza la possibilità di migliorare il proprio livello di esposizione al rischio.
Sette modi in cui Tanium può esservi d’aiuto
L’approccio di Tanium alla risposta agli incidenti offre una visibilità completa sull’ambiente endpoint , consentendo alle organizzazioni di individuare indicatori di compromissione sottili che suggeriscono attacchi innovativi — attacchi che gli strumenti tradizionali rischiano di non rilevare. I team di sicurezza possono indagare sulle minacce con maggiore rapidità e confrontare i dati storici con quelli attuali per ottenere un quadro chiaro di come una minaccia sia emersa e si sia sviluppata, nonché degli obiettivi che essa sta cercando di raggiungere. Tanium combina queste funzionalità di rilevamento con una solida suite di azioni correttive, il tutto all’interno di un’unica piattaforma.
Grazie a " Tanium", il Suo team IT potrà:
- Ridurre il tempo medio necessario per analizzare e risolvere le minacceIdentificare, analizzare e mappare rapidamente la portata di ciascuna minaccia e determinare la risposta adeguata in tempo reale. Eliminate più rapidamente le minacce presenti nel vostro ambiente, impedendo loro di raggiungere i propri obiettivi e limitandone i danni. Valutare l’entità di una violazione — e contenerla — avvalendosi di dati storici relativi a un periodo massimo di un anno.
- Riducete i rischi nel vostro ambiente endpointRiducete la superficie di attacco e migliorate il profilo di rischio complessivo del vostro ambiente endpoint . Individuare le minacce, sia note che sconosciute, e reagire non appena si presentano. Creare un ambiente endpoint più sicuro e protetto contro eventuali attacchi futuri.
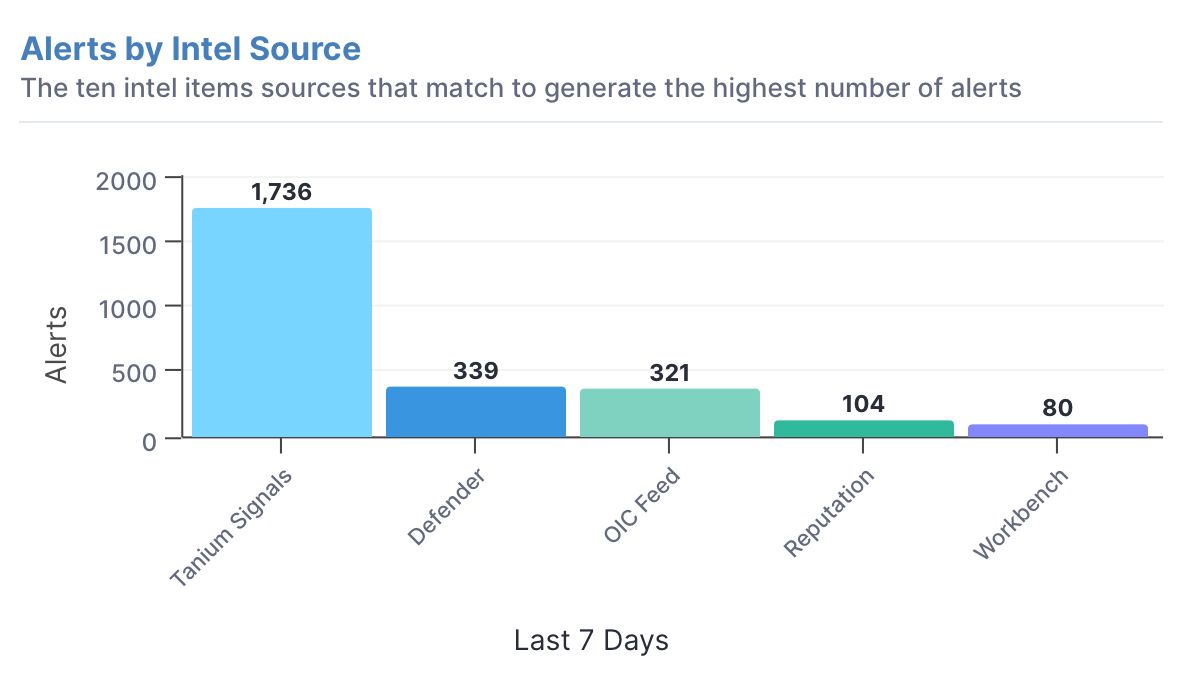
- Si integra con un’ampia gamma di feed di intelligence sulle minacceTanium ed è in grado di adattarsi alle specificità del Suo ambiente endpoint . È possibile personalizzare i dettagli delle informazioni sulle minacce che si implementano, fino alle regole granulari utilizzate sia dalle soluzioni “ endpoint ” che da quelle “ SIEM ”, al fine di determinare cosa costituisca un vero e proprio incidente. Approfittate del connettore " " di Tanium con OpenCTI (Open Cyber Threat Intelligence) (si apre in una nuova scheda), una piattaforma open source che consente alle organizzazioni di gestire le informazioni relative alle minacce informatiche.
- Riducete i tempi di ripristinoEseguite le attività di correzione nell’intero ambiente endpoint in poche ore, anziché in settimane o addirittura mesi.
- Migliorate l’efficienza su larga scalaOffrite ai vostri team di sicurezza una soluzione più efficace e automatizzate il maggior numero possibile di azioni fondamentali nella risposta agli incidenti. È possibile estendere rapidamente le indagini da un singolo endpoint all’intero ambiente senza soluzione di continuità.
- Ottimizzate la vostra infrastruttura ITEliminate le soluzioni puntuali e consolidate le diverse funzioni di risposta agli incidenti in un unico agente flessibile ed estensibile.
- Integrare i flussi di lavoro relativi alla sicurezza e alle operazioni di endpointEseguire la maggior parte delle azioni di rilevamento, risposta e correzione all’interno di un’unica console sulla stessa piattaforma.
Quattro semplici passaggi per una maggiore sicurezza e una migliore gestione degli incidenti
Tanium garantisce la risposta agli incidenti attraverso una sicurezza unificata di tipo “ endpoint ”, la cui efficacia aumenta con il protrarsi del suo utilizzo. Molti dei nostri clienti seguono un processo in quattro fasi che consente loro di individuare immediatamente ( Detect ) e reagire alle minacce presenti nel proprio ambiente, rafforzando al contempo la sicurezza dei propri endpoint e migliorando il proprio profilo di rischio complessivo.
Ecco come procedere in soli quattro passaggi:
- Garantite la visibilità in tempo reale creando un quadro più completo dell’ambiente endpoint e istituendo un monitoraggio continuo delle minacce. Tanium di solito individua il 10-20 % in più di endpoint rispetto a quelli di cui i nostri clienti erano a conoscenza.
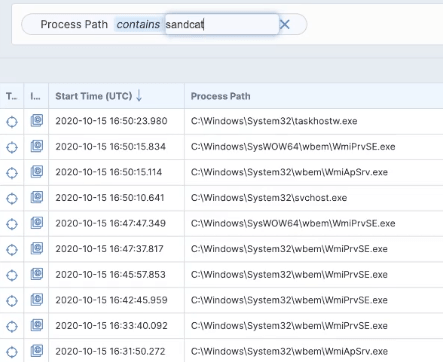
- Individuare e contenere le minacce consentendo lo svolgimento di indagini ad hoc o avvisando automaticamente il personale addetto alla sicurezza quando vengono individuati dei modelli ricorrenti. Tanium è in grado di effettuare rapidamente ricerche nell’ambiente endpoint alla ricerca di modelli di attacco noti o comportamenti sospetti.
- Risolvere le minacce e rafforzare la sicurezza dell’ambiente applicando i controlli appropriati agli endpoint compromessi o a rischio in tutta l’azienda. Tanium è in grado di eseguire le comuni operazioni di risoluzione dei problemi — quali l’applicazione di patch, la gestione dei firewall o l’applicazione delle configurazioni.
- Istituire un monitoraggio continuo per garantire che ogni minaccia risolta non si ripresenti facilmente né si diffonda all’interno del proprio ambiente. Tanium può utilizzare i risultati ricavati dagli incidenti e sfruttarli su larga scala tramite i controlli di sicurezza nativi del sistema operativo, al fine di rafforzare e proteggere costantemente gli endpoint.
Tanium Incident Response I flussi di lavoro e le soluzioni fanno parte di un’ampia piattaforma unificata di gestione e sicurezza " endpoint "
L’ Tanium Platform offre una suite modulare di soluzioni che possono essere adottate singolarmente o nella loro interezza — sia per colmare le lacune nelle capacità esistenti di un’organizzazione in materia di endpoint, sia per fornire soluzioni complete di gestione endpoint attraverso un’unica piattaforma.
L'accesso basato sui ruoli consente agli utenti appartenenti a diversi gruppi di utilizzare la soluzione in modo sicuro e simultaneo, apportando vantaggi all'intera organizzazione. Tanium riduce il rischio di subire una violazione, limita i danni subiti in caso di violazione e migliora il Suo profilo di rischio complessivo.
Team operativo IT
Discover e risolvere le vulnerabilità presenti nel Suo ambiente, riducendo il numero di violazioni e rendendo più difficile l'accesso agli autori di attacchi malevoli.
Gruppo dirigente
Riducete il ricorso a soluzioni puntuali e consolidate la maggior parte delle azioni relative alla sicurezza e alla gesti endpoint e all’interno di un’unica piattaforma unificata e snella.
Team per la sicurezza delle informazioni
Acquisite una suite completa di strumenti per individuare ( Detect), analizzare, reagire e risolvere le minacce prima che causino danni significativi.
«Qualsiasi cosa che valga la pena rubare e che si trovi su un computer, prima o poi qualcuno la ruberà — oppure gli verrà impedito di rubarla», spiega Orion Hindawi, cofondatore e direttore tecnico (CTO) dell’ Tanium . «La domanda che le organizzazioni devono porsi è: “Abbiamo qualcosa che valga la pena di essere rubato?”» La maggior parte risponderà: «Sì».
Tanium è stato progettato per affrontare le sfide odierne
Tanium è in grado di fornire una risposta agli incidenti completa, olistica ed efficace per gli ecosistemi operativi più esigenti e complessi. Nella maggior parte dei casi, le nostre soluzioni pronte all’uso, i nostri moduli e i nostri flussi di lavoro forniscono ai nostri clienti gli strumenti necessari per ottenere una visibilità più completa e contestualizzata sulle loro operazioni IT.
Scoprite di più sulla soluzione “ ” Tanium Incident Response , e ; registratevi oggi stesso per una demo (si apre in una nuova scheda) .