Un tempo, le preoccupazioni relative alla sicurezza informatica potevano essere di competenza esclusiva del reparto IT. Tuttavia, nell’attuale contesto economico post-pandemico, tali questioni hanno raggiunto i vertici del processo decisionale aziendale. Da un recente studio condotto da PwC è emerso che un numero maggiore di dirigenti statunitensi ha classificato gli attacchi informatici come un rischio grave rispetto a qualsiasi altro fattore, tra cui l’acquisizione di talenti, l’inflazione e gli elevati costi di produzione.
Tuttavia, rendersi conto che il rischio informatico rappresenta una delle principali preoccupazioni e disporre delle conoscenze e degli strumenti necessari per affrontarlo sono due cose ben diverse. Le organizzazioni spendono milioni ogni anno in materia di sicurezza informatica, ma le violazioni gravi non sono ancora rare.
Ecco a cosa servono Tanium Benchmark (si apre in una nuova scheda) . È stato progettato per fornire alle organizzazioni parametri di riferimento di settore relativi alle principali metriche in materia di rischio aziendale, sicurezza e operazioni, un piano concreto per migliorare la gestione del rischio e un pannello di controllo di facile comprensione che consenta di monitorare i progressi compiuti.
Guardi questo video dimostrativo per saperne di più su Benchmark di Tanium :
https://youtu.be/4GOGLJ-BQik
Dove si trova il rischio
L’ endpoint è il luogo in cui oggi si svolgono le attività commerciali. Allo stesso modo, è proprio in questo ambito che il rischio informatico è più grave, poiché gli autori delle minacce prendono di mira i dati aziendali a scopo di furto ed estorsione. Questa superficie di attacco si è rapidamente ampliata nel corso della pandemia grazie agli investimenti nel digitale volti a sostenere il lavoro ibrido, a snellire i processi aziendali e a migliorare l’esperienza degli utenti finali.
Molte organizzazioni ritengono che questa superficie di attacco stia sfuggendo al controllo a causa dell’esplosione del numero di endpoint non gestiti e delle lacune in termini di visibilità e controllo che rendono la gestione delle patch e delle configurazioni così complessa. La minaccia rappresentata dal ransomware ha aumentato notevolmente la posta in gioco. Basta un solo sito endpoint compromesso per causare danni finanziari e reputazionali disastrosi a un’organizzazione.
Considerato che le normative in materia di protezione dei dati stanno diventando sempre più rigorose in tutto il mondo, non c’è da stupirsi che i vertici aziendali desiderino tenere sotto controllo i rischi informatici.
Laddove gli strumenti attuali si rivelano insufficienti
Purtroppo, esistono pochi strumenti integrati progettati specificamente per monitorare e gestire i rischi informatici. Le organizzazioni sono state costrette a mettere insieme soluzioni puntuali e strategie isolate per cavarsela. E anche in quel caso, spesso mancano dati aggiornati, accurati, completi e contestualizzati. Il risultato è l’opacità, proprio laddove le organizzazioni hanno un disperato bisogno di chiarezza.
In sintesi, le organizzazioni non sono in grado di:
- Misurare e confrontare il punteggio di rischio aziendale con quello delle altre aziende del settore
- Passare all’azione dopo aver valutato il rischio
- Definire gli obiettivi per la risoluzione dei problemi di vulnerabilità
- Stabilire le priorità relative alle aree su cui concentrare le limitate risorse destinate alla sicurezza
- Spiegare alla dirigenza l’importanza degli investimenti nella sicurezza e nelle operazioni
- Connect capacità di individuare e valutare le condizioni igieniche, con relative misure correttive
Tanium Benchmark è diverso
È qui che entra in gioco il Benchmark “ Tanium ”. È basato sulla piattaforma “ Converged Endpoint Management ” (XEM) di Tanium — una soluzione dall’architettura unica che offre alle organizzazioni la sicurezza necessaria per rispondere con precisione a domande quali:
- Quanto sono vulnerabili le mie risorse fondamentali per la missione?
- Stiamo raggiungendo i nostri obiettivi di miglioramento della postura?
- Come ci posizioniamo rispetto alle altre aziende del settore?
- Cosa dovremmo fare per garantire una maggiore sicurezza?
Tanium Benchmark è l’unica soluzione che offre alle organizzazioni confronti in tempo reale con le aziende del settore in ambiti quali la vulnerabilità dei sistemi, le patch non ancora installate e il rischio di movimento laterale. I team possono avvalersi di oltre 20 metriche diverse per adottare misure correttive, il tutto monitorando in tempo reale lo stato attuale della sicurezza. Tuttavia, il Benchmark “ Tanium ” va oltre, fornendo informazioni utili che consentono alla dirigenza di concentrarsi in modo dinamico sulla riduzione al minimo della superficie di attacco e sul raggiungimento degli obiettivi aziendali di riduzione del rischio.
Tanium Benchmark opera sulla base di tre pilastri fondamentali: visibilità, controllo e fiducia:
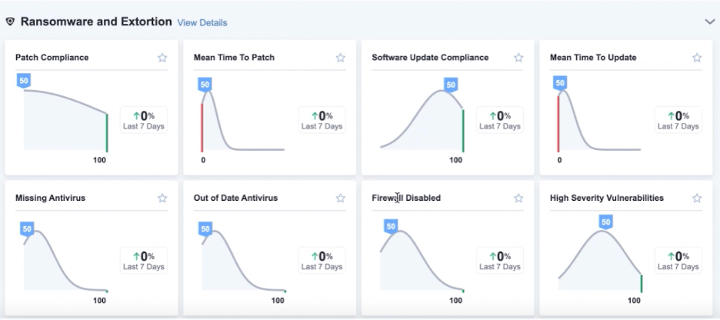
Visibilità
Individuare le vulnerabilità e le lacune di conformità su tutti gli endpoint. Il livello di dettaglio approfondito consente alle organizzazioni di dare priorità alle questioni che presentano il rischio maggiore, di visualizzare le relazioni complesse tra le risorse e di raccogliere feedback in tempo reale.
Tracciate ogni risorsa raccogliendo in tempo reale informazioni complete su tutti gli endpoint. Ciò potrebbe includere versioni software non aggiornate, antivirus obsoleti o mancanti, firewall disattivati, ecc.
Controllo
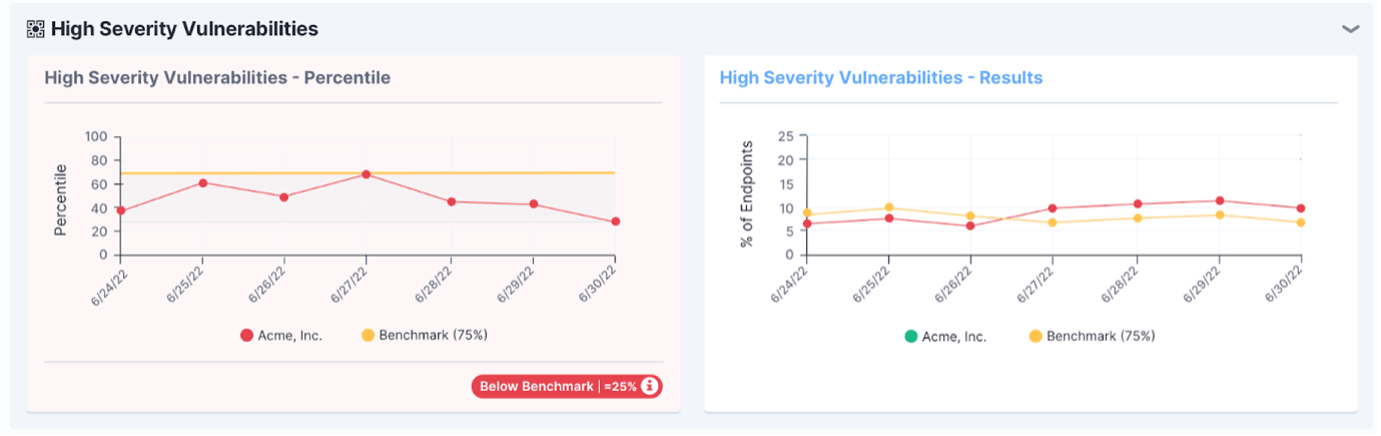
Migliorate la cyberigiene e riducete la superficie di attacco gestendo su larga scala patch, aggiornamenti software e configurazioni tramite un unico strumento. Utilizzate gli indicatori per verificare i progressi nel tempo, migliorare negli ambiti in cui l’organizzazione registra prestazioni inferiori rispetto ai concorrenti e concentrare gli interventi correttivi dove sono più necessari.
Fiducia
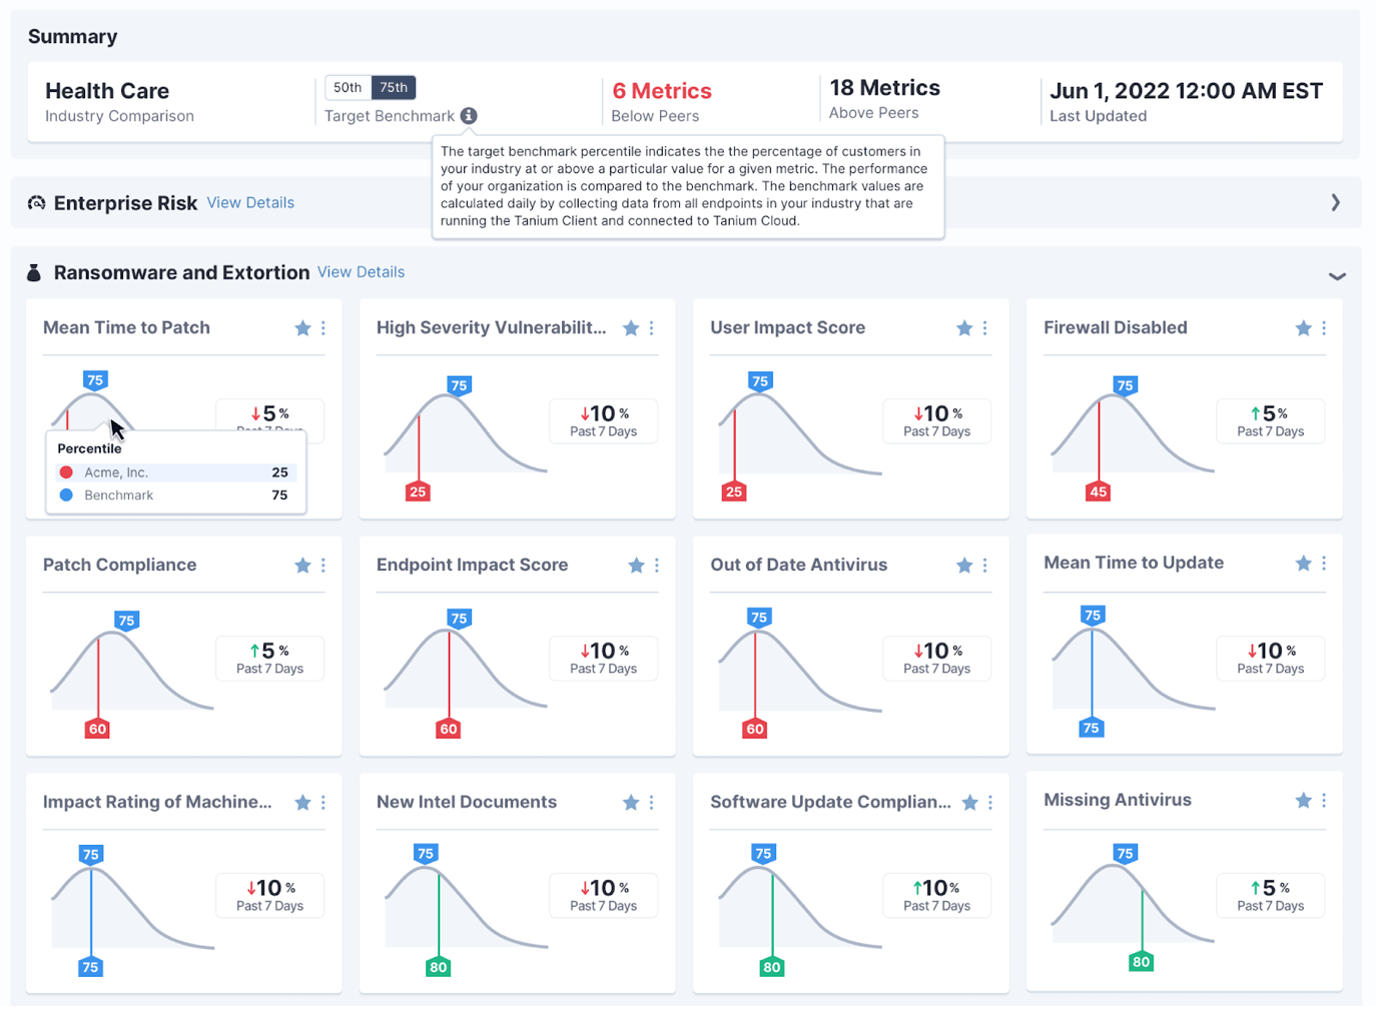
Allineare i team attorno a una visione unica, accurata e orientata all’impatto dei rischi. La rendicontazione di tipo esecutivo e la valutazione olistica del rischio favoriranno una migliore collaborazione in merito agli indicatori di sicurezza.
Allineare i principali stakeholder al valore generato dai team IT e di sicurezza, avvalendosi di parametri di riferimento del settore per ottenere aumenti di budget. Una semplice visualizzazione sotto forma di dashboard contribuisce a illustrare le metriche e i concetti relativi alla sicurezza, nonché l’andamento storico, ai dirigenti non esperti di informatica.
Tanium Benchmark (si apre in una nuova scheda) è ora disponibile nell’ambito della nostra soluzione “ ” Risk & Compliance (si apre in una nuova scheda). Se è pronto a provare Benchmark in prima persona, fissi un appuntamento per una demo (si apre in una nuova scheda) con noi per capire in che modo Tanium Benchmark possa aiutare la Sua organizzazione.

