Quando si tratta di sicurezza informatica, agire rapidamente è fondamentale. Le organizzazioni devono essere in grado di attuare modifiche in tutto il proprio ambiente IT in pochi secondi, anche qualora tale ambiente contasse milioni di endpoint. Il Dipartimento della Difesa degli Stati Uniti ne è pienamente consapevole e sta adottando misure per garantire che i propri team informatici dispongano di tale capacità.
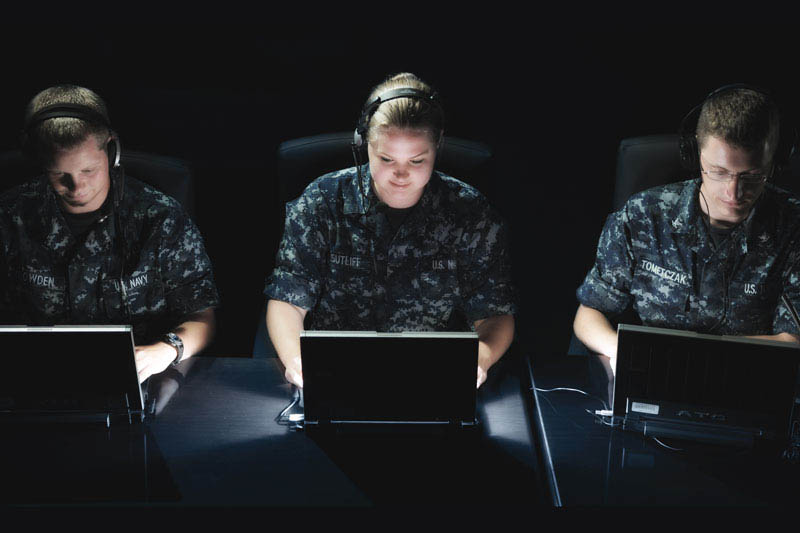
(Immagine: Marina degli Stati Uniti)
Agire con rapidità, attuare il cambiamento
All’inizio di novembre, il Dipartimento della Difesa degli Stati Uniti ha dichiarato che i team di sicurezza informatica dell’Esercito e della Marina avevano raggiunto la piena capacità operativa nell’ambito dell’iniziativa “ ” (), con circa un anno di anticipo rispetto al previsto. Ciò significa che le squadre dispongono di organico completo, sono adeguatamente addestrate e pronte ad adempiere alle missioni definite dalla Cyber Mission Force del Cyber Command degli Stati Uniti. Si tratta di una tappa fondamentale per il Dipartimento della Difesa, che riflette un cambiamento più ampio in atto all’interno dell’intero Dipartimento, il quale è costantemente alla ricerca di modi per agire con maggiore rapidità, operare in modo più efficiente ed essere più efficace.
Quando si tratta di sicurezza informatica, agire rapidamente è fondamentale. Le organizzazioni devono essere in grado di attuare modifiche in tutto il proprio ambiente IT in pochi secondi, anche qualora tale ambiente contasse milioni di endpoint. Il Dipartimento della Difesa ne è pienamente consapevole e sta adottando misure per garantire che i propri team informatici dispongano di tale capacità.
Un’agenzia del Dipartimento della Difesa che sta innovando i propri processi operativi è la Marina, il cui team di esperti di sicurezza informatica sta collaborando con l’ Tanium (CENTCOM). Il loro lavoro sta cambiando radicalmente il modo in cui gestiscono e proteggono i propri endpoint, nell’ambito di un più ampio sforzo da parte della Marina Militare volto a difendere in modo più efficace la propria rete.
La piattaforma Tanium garantisce una visibilità completa su ogni singolo punto terminale ( endpoint ) presente nella propria rete e interviene tempestivamente su tali endpoint. Grazie a “ Tanium”, i responsabili della sicurezza informatica possono ora eseguire una scansione dell’intera rete, Detect individuare le intrusioni e porvi rimedio automaticamente — il tutto nel giro di pochi minuti.
All’avanguardia nell’innovazione
Una delle difficoltà maggiori per un esperto di sicurezza informatica consiste nel distinguere il rumore di fondo dai segnali che indicano un attacco grave. Molte organizzazioni continuano a non Detect le intrusioni per settimane o mesi dopo che si sono verificate, moltiplicando in modo significativo i danni causati da un’intrusione. Tuttavia, grazie alla visibilità e alla rapidità senza precedenti di cui dispongono ora i difensori informatici della Marina, questi ultimi sono in grado di individuare immediatamente le intrusioni che richiedono la loro attenzione.
Tanium può inoltre contribuire a garantire che i dispositivi dispongano costantemente delle patch necessarie per garantire la loro sicurezza. Siamo in grado di distribuire rapidamente le patch su un’intera rete, senza rallentare l’operato dei difensori informatici della Marina.
Prima dell’implementazione della piattaforma “ Tanium ”, la Marina impiegava mesi a preparare le verifiche di conformità, quali le ispezioni sulla prontezza informatica condotte dai comandanti. Molti degli strumenti utilizzati per prepararsi a tali verifiche non erano in grado di fornire rapidamente dati accurati ed esaustivi su ogni “ endpoint ” all’interno dell’organizzazione. Ora, il processo richiede pochi minuti. Ciò consente agli esperti di sicurezza informatica della Marina di concentrare la propria attenzione su questioni di maggiore rilevanza che richiedono le loro competenze.
L'adozione di soluzioni e processi innovativi sta inoltre aiutando la Marina a attrarre nuovi talenti. Alcuni dei migliori talenti del settore tecnologico del Paese hanno storicamente esitato a entrare a far parte della pubblica amministrazione a causa della percezione che se ne ha come entità burocratica. I team informatici della Marina stanno andando controcorrente rispetto a questa tendenza, alla ricerca delle tecnologie più all’avanguardia, e non esitano a sperimentare nuovi approcci per aiutare la Marina a portare a termine la propria missione. La possibilità di utilizzare gli strumenti più all’avanguardia in un ambiente complesso e di importanza cruciale risulta particolarmente allettante per i giovani e talentuosi professionisti della sicurezza.
La Marina è affiancata dagli altri rami delle forze armate — l’ , l’Esercito, l’Aeronautica Militare e il Corpo dei Marines — nell’adozione di approcci nuovi e innovativi per la protezione e la gestione dei propri endpoint. Mentre le minacce informatiche si evolvono a un ritmo vertiginoso, queste agenzie mantengono un vantaggio sugli autori degli attacchi e rafforzano costantemente le proprie reti, riuscendo al contempo a gestire le proprie infrastrutture IT a costi notevolmente inferiori. Siamo orgogliosi di aiutare le Forze Armate del nostro Paese a raggiungere i propri obiettivi in materia di difesa informatica.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autore: Ralph Kahn è vicepresidente del settore federale presso Tanium. In tale ruolo, sta rispondendo all’esigenza del governo degli Stati Uniti di disporre di una consapevolezza situazionale in tempo reale su larga scala. Ralph vanta oltre 25 anni di esperienza nel settore tecnologico. In precedenza, Ralph ha ricoperto il ruolo di vicepresidente per l’ Intel e e le tecnologie emergenti presso McAfee, dove era responsabile della guida di un gruppo di tecnologia avanzata incaricato di svolgere ricerche lungimiranti nel campo della sicurezza informatica. Sotto la sua guida, questo gruppo ha individuato diversi nuovi vettori di minaccia e ha sviluppato un modello di condivisione delle informazioni e di interazione tra sistemi informatici che costituisce il fulcro dei prodotti McAfee e che viene attualmente esteso per includere altri prodotti di sicurezza informatica.

