I requisiti di conformità stanno cambiando rapidamente
Tanium è qui per aiutarvi. Oggi siamo lieti di annunciare la disponibilità limitata di Tanium Reveal, il nostro modulo di rilevamento dei dati sensibili inattivi.
Le organizzazioni hanno sempre dovuto affrontare una complessità e una portata in costante aumento, ma l’intricato intreccio odierno di normative settoriali e legislative rappresenta una nuova sfida da superare. PCI I requisiti sono più rigorosi che mai, l’applicazione delle norme GDPR sta per avere inizio e CCPA è ormai alle porte. Dagli Stati Uniti al Canada e all’Australia, diverse leggi in materia di notifica delle violazioni e di privacy digitale sono ormai diventate la norma. In che modo le organizzazioni possono individuare al meglio le informazioni necessarie per determinare il proprio stato di conformità e, di conseguenza, evitare i danni derivanti da una mancata conformità?
Siamo costantemente alla ricerca di modi per ampliare la piattaforma Tanium al fine di risolvere alcune delle vostre sfide più complesse. Il nostro obiettivo è migliorare il livello di resilienza aziendale all’interno della vostra organizzazione. Abbiamo ascoltato con grande attenzione i nostri clienti mentre descrivevano le sfide di oggi e di domani e, per quanto riguarda la conformità normativa, la gestione dei dati sensibili dispersi risulta più difficile che mai.
Nelle nostre conversazioni emergono continuamente tre aspetti critici relativi alla conformità:
- Piattaforme multi-agente intrusive. Abbiamo riscontrato una forte insoddisfazione nei confronti degli strumenti tradizionali di prevenzione della perdita dei dati, che interferiscono con le attività degli utenti, compromettono la stabilità dei sistemi operativi e gravano sull’infrastruttura hardware.
- Gestione impropria dei dati sensibili. Molti strumenti DLP sono stati sviluppati con una progettazione che risale a prima dell’entrata in vigore delle leggi sul trasferimento dei dati sensibili che alcuni paesi hanno iniziato a rendere obbligatorie. Questi prodotti copiano liberamente dati potenzialmente sensibili in un archivio centralizzato, comportando un rischio significativo e consumando al contempo risorse preziose.
- di un flusso di lavoro complesso. Lo sforzo richiesto ai team per mettere a punto le regole, gestire i falsi positivi e convalidare i risultati positivi reali parte da un livello “elevato” e diventa “estenuante” man mano che le organizzazioni ridistribuiscono i propri strumenti in più aree per far fronte ai requisiti legali e alle sfide legate alla scalabilità.
Tanium aiuta i clienti a superare queste sfide avvalendosi della visibilità senza pari offerta da Tanium Platform, nonché da potenti moduli quali Comply, Map e, ora, Reveal. Tanium è in grado di individuare le violazioni della conformità più rapidamente e di facilitare le misure correttive in modo più efficace rispetto a qualsiasi altro prodotto analogo. Tanium rappresenta uno strumento ideale per aiutare le organizzazioni ad adempiere ai propri obblighi di conformità.
Salutate tutti i vostri dati sensibili, in un istante
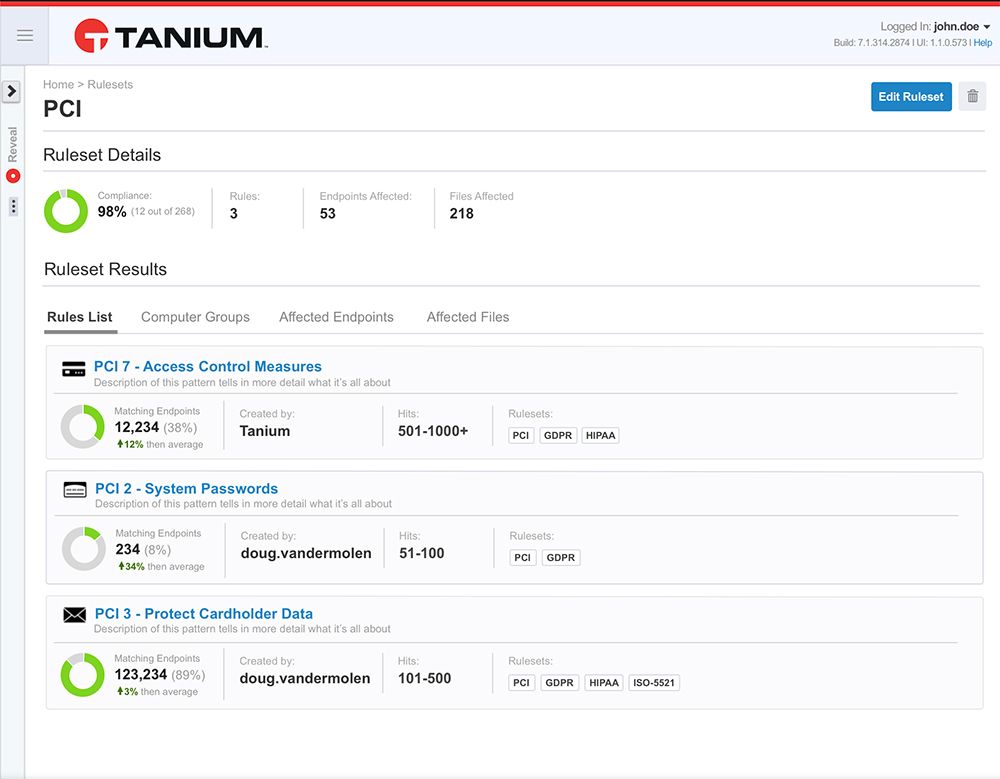
Grazie a “ Tanium Reveal”, le organizzazioni possono sfruttare ulteriormente la piattaforma “ Tanium ” per ottenere visibilità e informazioni dettagliate sui dati sensibili inattivi presenti sugli endpoint. Tanium Reveal consente di definire modelli di dati sensibili, monitorare costantemente i propri endpoint alla ricerca di elementi corrispondenti e, successivamente, classificarli, inviare notifiche, generare avvisi e intraprendere azioni. Reveal utilizza l’infrastruttura “ Tanium ” per Index i dati non strutturati presenti sugli endpoint gestiti, al fine di consentire l’esecuzione continua di query. Inoltre, gli utenti possono classificare i documenti sensibili in categorie ai fini di un’ulteriore analisi e attivare avvisi o flussi di lavoro per ripristinare la conformità.
Tanium Reveal fornisce inoltre contenuti pronti all’uso, in modo che la vostra organizzazione possa raccogliere le informazioni necessarie per soddisfare alcuni dei requisiti di conformità più rigorosi del settore. I contenuti di supporto relativi a PCI, HIPAA, GDPR, CCPA e gli strumenti avanzati di tracciamento del ciclo di vita e del movimento dei file di Tanium rendono Reveal un punto di svolta in questo settore.
Inoltre, l’architettura “ Tanium ”, incentrata sul cliente, evita la creazione di una cache lato server, costosa e pericolosa, contenente dati sensibili. Ciò esclude Tanium dall’ambito degli audit di conformità, riducendo così il tempo dedicato alla verifica degli strumenti a scapito di quello dedicato all’analisi dei sistemi delle linee di business.
Il risultato finale consiste in un’analisi, una classificazione, una rendicontazione e una risoluzione immediate ed esaustive dei problemi relativi ai dati sensibili in tutto il loro ambiente IT.
Di seguito sono riportate alcune delle caratteristiche principali di “ Tanium Reveal”:
- per il rilevamento dei dati sensibili: individuate, classificate e gestite le informazioni di identificazione personale, le informazioni sanitarie personali e le parole chiave sensibili relative ai progetti in un’ampia varietà di formati di file comuni sugli endpoint Windows e Mac .
- per la monitorabilità del ciclo di vita dei file: visualizzate la cronologia dei movimenti e delle modifiche di un file nel tempo all’interno di un’ endpointe, comprese le variazioni relative alla proprietà e alle autorizzazioni, le modifiche allo stato di classificazione e altro ancora.
- dei contenuti predefiniti: utilizzi i contenuti predefiniti per migliorare la visibilità in relazione ai casi d’uso relativi a GDPR, PCI, HIPAA e CCPA . Rileva informazioni personali, finanziarie e stringhe di testo in formato libero in file precedentemente non gestiti.
Una visibilità di livello superiore per rendere l’azienda più resiliente
Considerato l’aumento dei costi e della frequenza delle interruzioni operative legate alla tecnologia, riteniamo che il miglioramento della resilienza aziendale debba costituire la priorità assoluta di un CIO. Gli incidenti, come quelli legati alla compromissione o al furto di dati sensibili, comportano costi elevati; secondo lo studio del Ponemon Institute intitolato “ : Cost of a Data Breach Study 2018” (: lo studio 101 sul costo di una violazione dei dati), il costo medio per le organizzazioni è pari a 148 dollari per ogni record rubato. La resilienza aziendale consiste nell’adottare misure volte a garantire che la tecnologia su cui si basa l’attività sia in grado di adattarsi alle interruzioni, salvaguardando al contempo le risorse. L'attuazione della resilienza aziendale ha come risultato, in ultima analisi, la riduzione della frequenza delle interruzioni e, quando queste si verificano inevitabilmente, una drastica riduzione dei tempi che intercorrono tra l'interruzione e il ripristino.
La visibilità condivisa tra i team operativi e quelli di sicurezza è al centro della resilienza aziendale. Tanium Reveal può eliminare la necessità di un’ennesima soluzione puntuale che offre solo una visibilità frammentaria e comporta un aumento dei costi e della complessità dell’infrastruttura, nonché la necessità di processi manuali che risultano obsoleti non appena vengono implementati.
Restate sintonizzati per ulteriori aggiornamenti!
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autore: Jack Coates è direttore della gestione dei prodotti presso Tanium. È fortemente impegnato a promuovere la visione di Tanium in materia di gestione della resilienza aziendale e a introdurre sul mercato prodotti di eccellenza, al fine di supportare i clienti in contesti applicativi quali la sicurezza, la gestione dei rischi e le operazioni IT.

