L'Autorità di certificazione (CA) di Dell
È stata recentemente diffusa la notizia secondo cui Dell avrebbe fornito un certificato di autorità di certificazione (CA) autofirmato e la relativa chiave privata su un’ampia gamma di sistemi basati su Windows. Ciò ha offerto agli autori degli attacchi l’opportunità di utilizzare l’autorità di certificazione (CA) per generare certificati contraffatti per siti web molto frequentati e, successivamente, di intercettare il traffico da e verso tali siti su reti aperte (come ad esempio una caffetteria). Gli utenti dei sistemi Dell interessati non riceverebbero alcun avviso indicante che il certificato SSL/TLS , utilizzato per crittografare le loro sessioni, fosse falso, poiché tale certificato sarebbe stato firmato da un’autorità di certificazione (CA) attendibile. Questa tecnica funzionerebbe anche per i siti che utilizzano l’HTTP Public Key Pinning, poiché browser quali Chrome e Firefox considerano deliberatamente attendibili i certificati radice installati su un sistema.
Purtroppo, questa situazione non riguarda solo Dell. Lenovo ha riscontrato un problema simile all’inizio di quest’anno, denominato “Superfish”, e anche altri fornitori sono stati colpiti da violazioni o errori da parte delle autorità di certificazione che hanno portato al rilascio di certificati considerati affidabili, ma in realtà illegittimi, che mettono a rischio la sicurezza online.
In che modo ciò influisce sui clienti di “ Tanium ”?
Fortunatamente, i clienti di Tanium dispongono di un potente strumento che consente loro di effettuare una verifica dei propri ambienti in pochi secondi, al fine di determinare se siano presenti certificati non autorizzati su server, postazioni di lavoro, computer portatili o tablet. Jason Moras, Direttore della Gestione tecnica dei clienti presso Tanium, ha utilizzato le informazioni disponibili al pubblico relative all’autorità di certificazione “eDellRoot”, insieme alle funzionalità di gestione dei certificati di Tanium, per effettuare una semplice ricerca a livello aziendale volta a verificarne la presenza.
Nello screenshot riportato di seguito, potete notare che la CA eDellRoot è stata rilevata su 12 dei circa 1400 computer. (I nomi degli host sono stati omessi da questo output per motivi di privacy). Come qualsiasi query di tipo “ Tanium ”, questa ricerca è stata completata in pochi secondi, senza ricorrere a dati precedentemente memorizzati nella cache e ormai obsoleti.
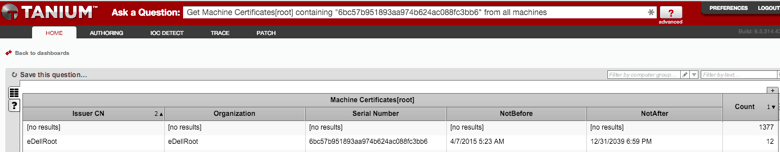
In questo esempio è stato utilizzato il numero di serie del certificato come criterio di ricerca, ma avremmo potuto utilizzare altrettanto facilmente come parametri di ricerca il nome comune (CN) dell’emittente del certificato o il nome dell’organizzazione.
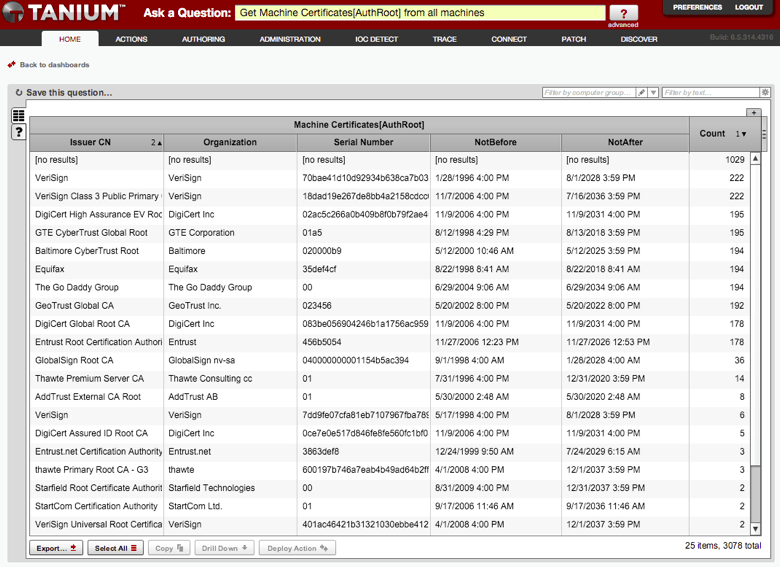
Oltre a cercare un certificato specifico, Tanium è in grado di elencare tutti i certificati presenti negli “archivi” di tutti gli endpoint, al fine di individuare eventuali valori anomali e voci inattese. La schermata riportata di seguito mostra il risultato di una query ` Tanium ` volta a elencare tutti i certificati presenti nell'archivio AuthRoot. Il numero complessivo dei certificati rilevati nell'ambiente può essere facilmente utilizzato per individuare eventuali anomalie.
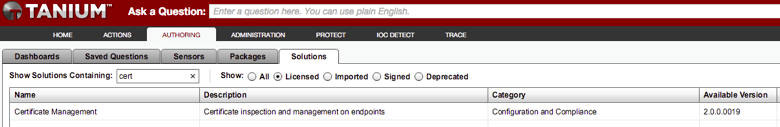
Per utilizzare questo contenuto, gli amministratori di Tanium possono accedere alla scheda “Authoring” nella Tanium Console, fare clic su “Solutions” e importare la soluzione denominata “Certificate Management”.
I contenuti relativi alla gestione dei certificati di Tanium rappresentano un ottimo esempio della flessibilità della piattaforma Tanium e della sua capacità di Detect, reagire e proteggere da un ampio spettro di minacce alla sicurezza online.
Dave Hull, Direttore
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

