Il primo argomento trattato nella rassegna di questa settimana è una sintesi relativa a una nuova vulnerabilità di amplificazione di attacchi denial-of-service (DoS) di tipo riflessivo – che interessa un protocollo ampiamente utilizzato – la quale potrebbe aprire la strada ad attacchi DDoS su larga scala. Successivamente, CTI analizza una campagna di diffusione di un loader del malware Bumblebee, nell’ambito della quale gli autori delle minacce sfruttano gli annunci pubblicitari di Google per promuovere versioni infettate da trojan dei programmi di installazione di applicazioni molto diffuse. Infine, CTI analizza in dettaglio un rapporto di Palo Alto su una nuova variante del malware PingPull, progettata per colpire i sistemi Linux .
Un nuovo bug SLP può causare attacchi DDoS di amplificazione su vasta scala
BitSight ha recentemente descritto una nuova vulnerabilità di amplificazione DoS di tipo “reflective” (si apre in una nuova scheda) nel protocollo SLP (Service Location Protocol), che, secondo quanto riferito, consentirebbe agli autori delle minacce di sferrare attacchi DDoS (Distributed Denial of Service) su vasta scala con un fattore di amplificazione superiore a 2.200x.
La vulnerabilità — CVE-2023-29552 (si apre in una nuova scheda) — consente ad aggressori remoti non autenticati di registrare servizi arbitrari. Ciò consente potenzialmente agli autori degli attacchi di sfruttare il traffico UDP (User Datagram Protocol) contraffatto per sferrare attacchi DDoS con vettori di amplificazione significativi.
Da BleepingComputer:
Questa vulnerabilità, identificata con il numero CVE-2023-29552, è stata scoperta dai ricercatori di BitSight e Curesec, i quali affermano che oltre 2.000 organizzazioni utilizzano dispositivi che espongono circa 54.000 istanze SLP vulnerabili, utilizzabili per attacchi DDoS di amplificazione.
Qual è il rischio derivante dalla CVE-2023-29552?
Secondo le informazioni disponibili, i servizi vulnerabili comprendono un’ampia gamma di piattaforme, tra cui gli hypervisor VMware ESXi, le stampanti Konica Minolta, i moduli di gestione integrata ( IBM ), i router Planex, SMC IPMI e altri ancora.
BitSight ha stabilito che, data la gravità della vulnerabilità e le potenziali conseguenze di un suo sfruttamento riuscito, la falla di sicurezza giustificasse il coordinamento delle iniziative di divulgazione pubblica con la Cybersecurity and Infrastructure Security Agency (CISA) e con le organizzazioni notoriamente interessate. La CISA ha successivamente pubblicato un avviso, disponibile all’indirizzo , consultabile qui: (si apre in una nuova scheda).
Come riportato nell’articolo di BleepingComputer, i casi di vulnerabilità più noti si concentrano negli Stati Uniti, in Gran Bretagna, in Giappone, in Germania, in Canada, in Francia, in Italia, in Brasile, nei Paesi Bassi e in Spagna. Secondo quanto riferito, un numero significativo di tali casi riguarda varie aziende della classifica Fortune 1000 operanti nei settori della tecnologia, delle telecomunicazioni, della sanità, delle assicurazioni, della finanza, del settore alberghiero e dei trasporti.
SLP e la minaccia di attacchi DDoS ad amplificazione
SLP fornisce un meccanismo di configurazione dinamica per le applicazioni all’interno delle reti locali (LAN). In definitiva, è stato progettato per fornire servizi condivisi alle reti aziendali.
Da BleepingComputer:
Il Service Location Protocol (SLP) è un protocollo Internet di vecchia generazione creato nel 1997 per l’utilizzo nelle reti locali (LAN), che consente una facile connessione e comunicazione tra i dispositivi tramite un sistema di disponibilità dei servizi che utilizza i protocolli UDP e TCP sulla porta 427... Sebbene non fosse mai stato previsto che fosse esposto alla rete Internet pubblica, nel corso degli anni le organizzazioni hanno reso accessibile SLP su decine di migliaia di dispositivi.
Purtroppo, la vulnerabilità individuata in questo protocollo di lunga data — nonché la natura stessa dello SLP — lo rende uno strumento perfetto attraverso il quale aggressori non autenticati possono registrare servizi arbitrari sui server SLP. Manipolando le dimensioni e il contenuto delle risposte dei server presi di mira, gli autori degli attacchi possono potenzialmente raggiungere un fattore di amplificazione DDoS massimo pari a 2.200x.
Il numero considerevole di server esposti a livello mondiale potrebbe consentire agli autori delle minacce di condurre campagne DDoS su vasta scala rivolte a organizzazioni private, governi e infrastrutture critiche, in grado di interrompere servizi essenziali o di renderli del tutto inaccessibili o inutilizzabili.
Che cos’è un attacco DDoS di amplificazione?
Nel corso di un attacco DDoS di tipo “ ” (si apre in una nuova scheda), un autore dell’attacco invia una richiesta con l’indirizzo IP di origine della vittima a un dispositivo vulnerabile. Ciò consente ai dati di crescere all’interno del servizio oggetto di abuso, fino a un limite massimo. Successivamente, invia una risposta alla vittima.
Da BleepingComputer:
Di norma, la dimensione di un pacchetto di risposta tipico di un server SLP (si apre in una nuova scheda) è compresa tra 48 e 350 byte; pertanto, in assenza di manipolazioni, il fattore di amplificazione può raggiungere i 12x ... Tuttavia, sfruttando la vulnerabilità CVE-2023-29552, è possibile aumentare la dimensione della risposta UDP del server registrando nuovi servizi fino a riempire il buffer di risposta.
Aumentando con successo la dimensione della risposta UDP del server, gli autori degli attacchi possono ottenere un fattore di amplificazione massimo semplicemente trasformando una richiesta, normalmente di soli 29 byte, in una risposta di ben 65.000-byte byte diretta verso un bersaglio a loro scelta.
Come proteggere la Sua attività
- Disattivate il protocollo SLP su tutti i sistemi connessi a Internet ed esposti al pubblico.
- Secondo BleepingComputer, «si raccomanda di configurare un firewall che filtri il traffico sulla porta UDP e TCP 427, che costituisce il principale punto di ingresso per la richiesta dannosa che sfrutta i servizi SLP».
- VMWare ha inoltre pubblicato un bollettino (si apre in una nuova scheda) in merito alla questione, chiarendo che il problema riguarda esclusivamente le versioni precedenti di ESXi della piattaforma che non sono più supportate e consigliando agli amministratori di evitare di esporle a reti non affidabili.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«Se tutto ciò che è stato riportato dovesse rivelarsi vero, questa situazione rappresenterebbe una minaccia enorme. Si invitano i professionisti della sicurezza a seguire le linee guida disponibili, secondo quanto opportuno, e a farlo il più rapidamente possibile.”
2. Google Gli annunci pubblicitari diffondono il malware “BumbleBee”, utilizzato da gruppi di autori di ransomware
Un recente rapporto di Secureworks mette in evidenza una nuova campagna in cui gli autori delle minacce utilizzano gli annunci pubblicitari di Google per promuovere versioni infettate da trojan dei programmi di installazione di applicazioni molto diffuse e per distribuire alle vittime ignare il loader del malware BumbleBee (si apre in una nuova scheda) .
BumbleBee è stato molto probabilmente sviluppato dal team Conti per sostituire la backdoor BazarLoader, al fine di aiutare gli autori degli attacchi ad accedere alle reti e a distribuire ransomware e altri payload secondari. Secondo BleepingComputer, una nuova versione del loader del malware “ ” (si apre in una nuova scheda) è stata rilevata in circolazione all’indirizzo settembre 2022 con una catena di attacco più occulta che sfrutta il framework PowerSploit e supporta l’iniezione di DLL nella memoria.
In alcune campagne recenti, il malware BumbleBee, che prende di mira le aziende, è stato distribuito tramite annunci pubblicitari su Google , avvalendosi di tecniche di “avvelenamento” della SEO (Search Engine Optimization) per creare promozioni volte ad attirare gli utenti desiderosi di scaricare facilmente software popolari, quali Zoom, Cisco AnyConnect e Citrix Workspace.
Dettagli sugli attacchi del malware BumbleBee
Secondo la Counter Threat Unit (CTU) di Secureworks, i ricercatori hanno osservato che il malware BumbleBee veniva distribuito tramite programmi di installazione compromessi di software molto diffusi — non solo sulle piattaforme sopra citate, ma anche tramite programmi di installazione infetti relativi al tanto pubblicizzato ChatGPT dell’.
L’attacco a ChatGPT rappresenta probabilmente un tentativo da parte degli autori dell’attacco di sfruttare l’ampia polemica e l’interesse pubblico che circondano il rivoluzionario chatbot basato sull’intelligenza artificiale di OpenAI.
La CTU lo afferma chiaramente nel proprio rapporto:
L’inserimento di trojan nei programmi di installazione di software particolarmente di attualità (ad esempio, ChatGPT) o di software comunemente utilizzato dai lavoratori da remoto aumenta la probabilità di nuove infezioni.
Un’altra campagna rilevata dai ricercatori ha avuto inizio con un annuncio pubblicitario su Google che promuoveva una pagina di download fraudolenta del Secure Mobility Client di Cisco AnyConnect , creata su 16 febbraio e ospitata sul dominio dall’aspetto legittimo appcisco[.]com.
"Una catena di infezione iniziata con un annuncio pubblicitario dannoso su Google ha reindirizzato l’utente a questa pagina di download fasulla tramite un sito WordPress compromesso", spiega il rapporto di SecureWorks.
La pagina di destinazione contraffatta invita l'utente a scaricare un programma di installazione di MSI infettato da un trojan, denominato cisco-anyconnect-4_9_0195.msi, che installa il malware BumbleBee. All’esecuzione del file dannoso, sul dispositivo della vittima vengono copiati sia una copia del programma di installazione legittimo sia uno script dannoso PowerShell (cisco2.ps1).
CiscoSetup.exe — il programma di installazione ufficiale di AnyConnect — installa l’applicazione legittima sul dispositivo dell’utente per dissipare preventivamente ogni sospetto da parte di quest’ultimo. Purtroppo, lo script allegato, denominato in modo appropriato “ PowerShell ”, installa BumbleBee e inizia a svolgere attività dannose sul sistema ormai compromesso.
Ciò comprende l'installazione di un payload codificato del malware BumbleBee, che viene caricato in memoria tramite riflessione. In sostanza, ciò significa che BumbleBee continua a utilizzare lo stesso modulo del framework di post-exploit per caricare il malware in memoria, senza far scattare alcun allarme da parte delle soluzioni di sicurezza e dei prodotti antivirus esistenti.
Come spiega Secureworks, i ricercatori del CTU hanno individuato ulteriori pacchetti software contenenti coppie di file dai nomi simili, quali ZoomInstaller.exe/zoom.ps1, ChatGPT.msi/chch.ps1 e CitrixWorkspaceApp.exe/Citrix.ps1.
Minaccia intrinseca rappresentata dal ransomware
Poiché gli attacchi osservati che finora hanno caratterizzato questa campagna hanno preso di mira utenti aziendali — oltre al fatto che BumbleBee ha storicamente gettato le basi per operazioni di estorsione — esiste un’elevata probabilità che i dispositivi infettati nel corso di tali attacchi vengano considerati dagli autori delle minacce come candidati ideali per fungere da punti di partenza per la diffusione di ransomware.
Da BleepingComputer:
Secureworks ha esaminato attentamente uno dei recenti attacchi di BumbleBee. È emerso che l’autore dell’attacco ha sfruttato il proprio accesso al sistema compromesso per muoversi lateralmente all’interno della rete circa tre ore dopo l’infezione iniziale... Tra gli strumenti utilizzati dagli autori dell’attacco nell’ambiente compromesso figurano la suite di test di penetrazione Cobalt Strike, gli strumenti di accesso remoto AnyDesk e DameWare, utilità per la scansione della rete, un programma per l’estrazione dei dati dal database AD e uno strumento per il furto delle credenziali Kerberos.
Sulla base delle segnalazioni precedenti, il profilo dell’attacco in questione sembra indicare che gli autori del malware stiano cercando di assicurarsi punti di accesso alla rete affidabili dai quali possano espandersi ad altri sistemi, sottrarre informazioni sensibili e, infine, distribuire ransomware — o, quanto meno, tentare di estorcere denaro alle organizzazioni aziendali a cui appartengono gli ambienti aziendali compromessi.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
“Come spiega BleepingComputer, ‘l’utilizzo di annunci pubblicitari dannosi su Google o di tecniche di SEO poisoning su (si apre in una nuova scheda) per diffondere malware è diventata una tattica comune tra i criminali informatici. Ad esempio, nel rapporto, i ricercatori della Counter Threat Unit™ (CTU) hanno descritto come alcune ricerche web legittime siano state dirottate tramite SEO poisoning per infettare i sistemi delle vittime con Gootloader, e come annunci pubblicitari dannosi su Google includessero infostealer come RedLine in programmi di installazione trojanizzati per app di messaggistica quali Signal."
"Tali tattiche segnano un cambiamento significativo rispetto ai metodi di distribuzione tradizionali di BumbleBee, che consistevano principalmente in campagne di phishing volte a facilitare la diffusione di ransomware." In termini di occultamento e capacità di eludere le misure difensive e le soluzioni antivirus, BumbleBee supera molti dei suoi omologhi, come ad esempio BazarLoader.”
3. Gli hacker cinesi utilizzano nuove varianti del malware “ Linux ” a fini di spionaggio
L’Unit 42 di Palo Alto ha recentemente portato alla luce una nuova variante del malware PingPull, denominata “ ” (si apre in una nuova scheda) , progettata per colpire i sistemi Linux .
Il malware è stato storicamente utilizzato dall'attore malintenzionato cinese Alloy Taurus, noto anche come Gallium. Nel corso della propria ricerca, Palo Alto ha inoltre scoperto una backdoor finora non documentata, nota come Sword2033.
Conosciuto anche come Gallium (si apre in una nuova scheda), Alloy Taurus è un gruppo cinese di spionaggio informatico finanziato dallo Stato, attivo almeno dal 2012. Il gruppo ha storicamente preso di mira società di telecomunicazioni, istituzioni finanziarie ed enti governativi in Asia, Europa e Africa.
Lo scorso anno, è stato osservato che il gruppo utilizzava un trojan di accesso remoto di tipo “ ” denominato PingPull (si apre in una nuova scheda). Nel corso di questo periodo, Palo Alto ha individuato diversi collegamenti tra l’infrastruttura di Alloy Taurus e le entità prese di mira in Afghanistan, Australia, Belgio, Cambogia, Malesia, Mozambico, Filippine, Russia e Vietnam. I dettagli relativi alla precedente variante “ Windows ” di PingPull sono disponibili qui. (si apre in una nuova scheda)
La variante PingPull dell’ Linux
Su 7 marzo 2023, è stata caricata su VirusTotal una variante di PingPull Linux . Al momento della pubblicazione del rapporto di Palo Alto, solo tre fornitori su 62 avevano individuato la natura dannosa di questo campione. Sebbene molti fornitori abbiano ritenuto questo campione innocuo, ulteriori analisi hanno confermato che si tratta di una variante Linux del malware PingPull. Tale conclusione è stata tratta sulla base della corrispondenza tra la struttura delle comunicazioni HTTP, i parametri POST, la chiave AES e i comandi di comando e controllo (C2).
- Una volta eseguito, questo codice di esempio è configurato per comunicare con il dominio yrhsywu2009[.]zapto[.]org tramite la porta 8443 per C2. Sfrutta una libreria OpenSSL collegata staticamente per interagire con questo dominio tramite HTTPS.
- Il payload si aspetta quindi che il server C2 risponda con dati codificati secondo lo standard Base64 e crittografati con AES utilizzando una chiave specifica. Questa chiave è la stessa rilevata nella variante originale di PingPull denominata “ Windows ” (PE).
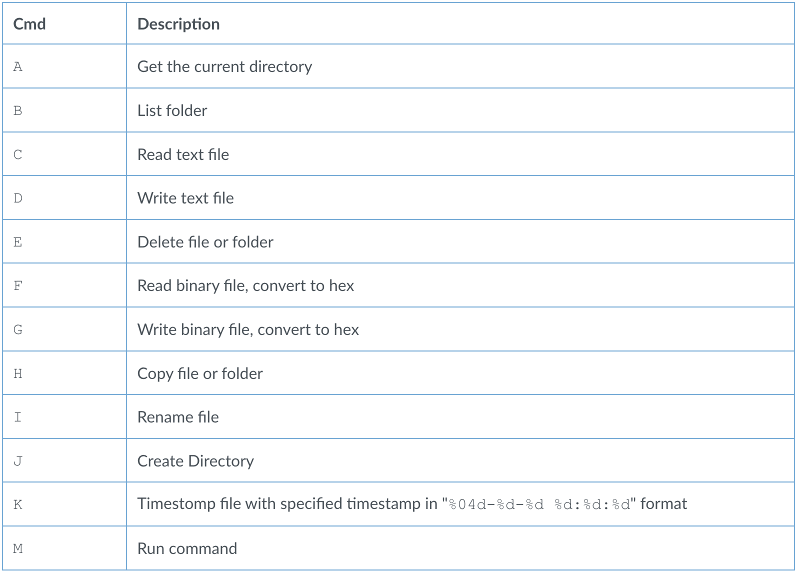
- Una volta decodificato, il testo in chiaro assomiglia ai parametri HTTP. Uno dei parametri conterrà un singolo carattere maiuscolo compreso tra A e K, oltre alla lettera M, che il payload utilizza come valore del comando.
- Dopo l'esecuzione del comando, il payload invia i risultati al server C2 tramite una richiesta HTTPS simile alla richiesta di beacon, ma con testo cifrato codificato Base64 . Il gestore dei comandi supporta le seguenti funzionalità (che corrispondono sia alle capacità di China Chopper sia a quelle della variante originale PingPull di Windows PE):
Una panoramica sulla backdoor Sword2033
Palo Alto ha concentrato la propria attenzione sul dominio C2 e ha individuato un ulteriore campione che comunicava con lo stesso dominio.
Come la nuova variante PingPull di Linux , questo esempio è stato progettato per connettersi alla porta 8443 tramite HTTPS. Tuttavia, questo campione rappresenta una backdoor piuttosto semplice, attualmente identificata con il numero Sword2033.
Questa backdoor supporta tre funzioni fondamentali, come illustrato nella Fig. 2:
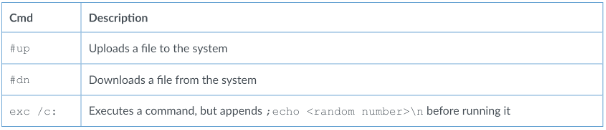
- Questi tre comandi corrispondono a comandi presenti in un secondo gestore di comandi che utilizza i comandi A, C, D e M, identici per valore e funzionalità ai comandi PingPull descritti in precedenza.
- La ricerca di altri Sword2033 campioni ha portato Palo Alto a individuare un secondo campione. Questo secondo campione è stato rilevato in luglio 2022 ed è configurato per connettersi all'indirizzo 196[.]216[.]136[.]139, situato in Sudafrica, ai fini delle proprie operazioni C2 .
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
“Alloy Taurus sta chiaramente continuando a perfezionare e aggiornare il proprio arsenale e ha ampliato la propria gamma di obiettivi grazie a una nuova variante di PingPull denominata ‘ Linux ’ e alla nuova backdoor Sword2033 .” Le somiglianze tra i gestori di comandi utilizzati nella nuova variante di PingPull e quelli impiegati nella famigerata web shell China Chopper, sebbene preoccupanti, non costituiscono una sorpresa assoluta, vista la diffusione con cui gli autori di minacce cinesi condividono i propri strumenti.”
Ha qualche informazione in merito a queste storie che desidera condividere? Visiti il sito e il forum di discussione di Tanium per avviare una conversazione.
Per approfondire l’argomento, vi invitiamo a consultare le nostre recenti sintesi informative sulle minacce informatiche pubblicate su .

