Nel 2015, il Segretario alla Difesa Ash Carter ha presentato un’ambiziosa strategia volta a rafforzare la sicurezza informatica degli Stati Uniti.
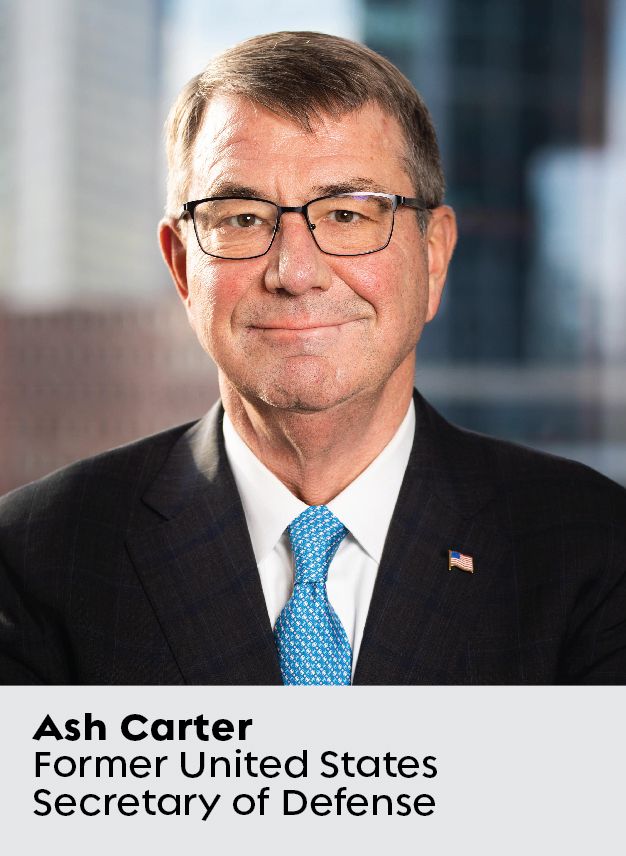
Tra le altre iniziative, ha annunciato che il Pentagono avrebbe costituito una “ 6.200-strong Cyber Mission Force” composta da militari, civili e appaltatori del settore della difesa, e avrebbe collaborato con i migliori talenti della Silicon Valley per creare incubatori di ricerca e sviluppo come la sua Defense Innovation Unit-Experimental (DIUx).
Si è trattato di un importante passo avanti, ma da allora tale slancio si è arrestato. Gli investimenti del Pentagono nella sicurezza informatica sono rimasti invariati a 9,8 miliardi di dollari all’anno durante gli anni dell’amministrazione Trump, e il bilancio del presidente Biden li ha aumentati solo a 10,4 miliardi di dollari — un irrisorio 6% — nel 2021.
Nel frattempo, gli attacchi informatici contro soggetti pubblici e privati statunitensi hanno registrato un forte aumento. Secondo il sito Microsoft, Cina, Iran e Russia hanno tutti tentato di interferire con le elezioni presidenziali del 2020 . Secondo il Dipartimento del Tesoro degli Stati Uniti, i pagamenti effettuati dalle aziende a seguito degli attacchi ransomware “ ” hanno raggiunto i 400 milioni di dollari nel 2020, più di quattro volte l’importo registrato nel 2019.
Ma la cosa peggiore è che l’attacco informatico a SolarWinds , presumibilmente perpetrato dai servizi segreti russi, ha esposto il Pentagono e il Dipartimento per la Sicurezza Interna, oltre ad altre agenzie governative, a un’infiltrazione di malware che è rimasta inosservata per mesi.
Da quando ha lasciato il Dipartimento della Difesa (DoD) nel 2017, Carter ha continuato a seguire con attenzione il panorama informatico. Ciò non sorprende, vista la sua formazione come tecnologo e scienziato dell’ e (ha conseguito un dottorato di ricerca in fisica a Oxford), nonché i suoi oltre trent’anni dedicati a garantire la sicurezza dei cittadini americani.
In “ aprile 2021”, Carter ha messo a disposizione dell’ Tanium la propria esperienza nel campo della sicurezza informatica quando è entrato a far parte del suo consiglio di amministrazione. Il 17 novembre sarà uno dei relatori principali alla conferenza Converge 2021 , organizzata dall’ Tanium e della durata di tre giorni. In vista di ciò, e poco prima che l’amministrazione Biden ordinasse alle agenzie federali di correggere centinaia di vulnerabilità informatiche, Carter ha incontrato Endpoint per una discussione franca e di ampio respiro. Ha parlato delle minacce alla sicurezza informatica che gli Stati Uniti devono affrontare oggi, di come la pandemia abbia reso ancora più cruciale la sicurezza dell’ endpoint e e del motivo per cui è entrato a far parte del consiglio di amministrazione dell’ Tanium.
La conversazione è stata sintetizzata e leggermente modificata per motivi di lunghezza.
Quali ritiene siano le principali minacce alla sicurezza informatica che gli Stati Uniti devono affrontare oggi?
Siamo i nostri peggiori nemici. Molte aziende ed enti governativi sono ormai sufficientemente consapevoli del fatto che, se non sono disposti a effettuare adeguati investimenti nella sicurezza informatica, vanno incontro a rischi enormi. Ma il fatto è che da moltissimo tempo non vi hanno investito in misura adeguata, il che comporta due conseguenze. Innanzitutto, le loro reti sono impreparate. Un’altra conseguenza della carenza di investimenti è che non dispongono del personale necessario per garantire la sicurezza.
“Alcune persone non vogliono definire un attacco informatico come un attacco. Questo è un errore.”
Siamo oggetto di attacchi da parte di paesi stranieri, e tale minaccia viene sottovalutata da alcune persone che non vogliono definire un attacco informatico come un vero e proprio attacco. Questo è un errore. In qualità di segretario alla Difesa, avrei sempre affermato che un attacco è un attacco.
Che si tratti della Russia o della Cina che sottraggono informazioni sui dipendenti del governo statunitense o segreti industriali, che promuovano o consentano l’uso di ransomware, o che interferiscano con la nostra politica interna: tutto ciò costituisce un attacco. A mio avviso, in qualità di membro dell’amministrazione Obama, non abbiamo mai fatto abbastanza, e nemmeno Trump ha mai fatto abbastanza. Il presidente Biden, pur potendo contare su collaboratori eccellenti e su un ottimo giudizio in questo campo, non sta ancora facendo abbastanza.
Nei primi giorni della pandemia, il 87% dei dipendenti del Dipartimento della Difesa e dei collaboratori civili è passato da un giorno all’altro al lavoro da casa. Anche adesso, 20 mesi dopo, abbiamo un milione di dipendenti del Dipartimento della Difesa che lavorano da remoto. Che impatto ha avuto ciò sulla sicurezza dell’ endpoint ?
È una cosa importante. Gran parte delle attività quotidiane di ogni tipo di organizzazione, compreso il settore pubblico, si è spostata verso nuovi endpoint, con le persone che utilizzano dispositivi personali e mobili. Questi non sono [come] il computer da scrivania dell’ufficio che Le è stato assegnato, acquistato e configurato tenendo conto degli aspetti di sicurezza. Si tratta, per definizione, di persone impreparate e vulnerabili.
Avremmo dovuto essere meglio preparati ad affrontare la pandemia?
Personalmente, la possibilità di una pandemia globale è da 25 anni al centro della mia attenzione. Già prima del 9/11 avevamo ricevuto alcuni avvertimenti. Se ricorda, nel 1990s vi era una setta giapponese che tentò di diffondere spore di antrace dal tetto di un edificio a Tokyo. Hanno fallito e sono passati al piano B, che consisteva nel diffondere sarin nella metropolitana.
Sapevamo che l’uso della biologia a fini bellici era una possibilità, e da lì il passo è breve per rendersi conto che non deve necessariamente trattarsi di un nemico. Potrebbe essere Dio o Madre Natura a diffondere un agente patogeno, e abbiamo sempre saputo che un agente patogeno respiratorio fosse la cosa peggiore, poiché si diffonde naturalmente.
Dopo il caso 9/11, si sono verificate diverse malattie infettive — Ebola, Zika, il caso H1N1, SARS, MERS — per le quali temevamo potessero trasformarsi in epidemie. Noi del Dipartimento della Difesa siamo stati chiamati in servizio dal nostro governo per fornire assistenza, cosa che abbiamo fatto, e sono stati neutralizzati con successo. Quello che non è stato debellato è scoppiato a Wuhan alla fine del 2019 e si è diffuso in tutto il mondo.
Sebbene le persone riflettano da tempo sul tema delle pandemie, non credo che abbiano preso in considerazione tutti gli effetti collaterali sulla società. Quattro anni fa, se aveste detto che ci sarebbe stata una pandemia di una malattia respiratoria e che avremmo dovuto lavorare tutti da casa, avreste forse commentato: «È interessante», e ci avreste riflettuto per cinque minuti, ma non avreste compreso appieno quanto profondamente ciò avrebbe influito sull’occupazione, sull’economia e sulla sicurezza informatica.
Qual è la Sua opinione in merito alla collaborazione tra il governo e il settore privato in materia di ransomware? Il governo ha un ruolo nella prevenzione attiva di tale fenomeno?
Sì. Per arginarlo è necessaria la collaborazione tra il governo e il settore industriale. Il ransomware rappresenta un microcosmo della sicurezza informatica nel suo complesso, in quanto i responsabili sono coloro che, a causa di pratiche di sicurezza insufficienti, sono caduti nella trappola di questi criminali.
«A questo gioco si può giocare in due. So che si tratta di un’opinione controversa, ma per me è una questione di buon senso reagire.”
Allo stesso tempo, ritengo che il governo abbia alcune responsabilità fondamentali. Il primo obiettivo è quello di contribuire alla diffusione delle norme e delle prassi necessarie per garantire una buona igiene e di attuarle nell’ambito della pubblica amministrazione, affinché queste possano poi essere trasmesse al settore industriale. È proprio ciò che stanno facendo il Dipartimento della Difesa (DoD), la CISA del Dipartimento per la Sicurezza Interna e l’ NIST del Dipartimento del Commercio
.
Questi attacchi ransomware hanno origine in Russia e in Bielorussia. Vorrei c
e il governo esercitasse pressioni su [quelle nazioni]. L’altra cosa
che mi aspetto che il nostro governo faccia è recuperare i riscatti pagati tramite piattaforme di scambio di criptovalute, o almeno impedire ai malintenzionati
di entrarne in possesso, chiudendo le piattaforme che facilitano le attività criminali.
L’ultimo ambito in cui il governo può essere d’aiuto consiste nel fornire ad alcuni di questi operatori delle infrastrutture critiche una visione chiara dei punti vulnerabili presenti nelle loro catene di approvvigionamento attraverso i fornitori. Se i venditori sono poco scrupolosi e, di conseguenza, costituiscono una fonte di scarsa igiene, si tratta di un grave problema. Ovviamente, presso Tanium, il nostro personale ne è ben consapevole e sa come agire di conseguenza.
In che modo il governo degli Stati Uniti potrebbe esercitare pressioni su paesi come la Russia e la Bielorussia in merito al ransomware e al malware?
Al di là delle sanzioni, che sono sempre positive, a questo gioco si può giocare in due, e personalmente non ritengo che abbiamo fatto abbastanza in termini di aggressività offensiva. So che si tratta di un’opinione controversa, ma per me è una questione di buon senso reagire.
Sulla base della mia esperienza con i russi e i cinesi, che risale a molti decenni fa, in particolare con la Russia, è necessario opporre resistenza. Se opporrete resistenza, rallenterete l’avanzata degli attacchi. Altrimenti, prima o poi finiranno per fare qualcosa che non potremo tollerare e si rischia che la situazione sfugga completamente di mano.
Qual è la Sua opinione in merito all’attacco a SolarWinds? Com’è possibile che l’attacco informatico sia avvenuto mesi prima che ce ne rendessimo conto?
Disponiamo di un sistema di intelligence di ottima qualità. È tuttavia ben informata sui segreti e sui piani dei potenziali nemici. Non è rivolto a un gruppo di teppisti in Russia o in Bielorussia che stanno cercando di estorcere denaro a qualche povero ospedale indifeso negli Stati Uniti, che è decisamente in ritardo rispetto ai tempi in termini di protezione informatica.
«Sebbene non faccia più parte del Pentagono, continuo a dedicarmi con impegno alla causa del miglioramento di questo Paese e della sua sicurezza.”
A causa dell’effetto Snowden — che ha indotto molti cittadini a ritenere che il proprio governo e i propri servizi di intelligence rappresentassero un pericolo per loro — ci teniamo ben lontani da qualsiasi forma di sorveglianza nei confronti dei nostri cittadini, delle loro reti e dei loro sistemi; e questo è uno dei motivi fondamentali per cui il vostro governo non è così di aiuto al settore in materia di sicurezza informatica come potreste ritenere che dovrebbe essere, vista la sua competenza in determinati aspetti del settore informatico.
Un'ultima domanda. Sono certo che le siano state offerte numerose opportunità di entrare a far parte di consigli di amministrazione. Perché entrare a far parte del consiglio di amministrazione dell’ Tanium?
Mi viene chiesto spesso di entrare a far parte di numerosi consigli di amministrazione. Non ho tutto il tempo del mondo, poiché ho degli impegni ad Harvard e al MIT, che prendo molto sul serio. È solo nel tempo libero che mi rimane che posso dedicarmi al mondo aziendale.
Ho conosciuto “ Tanium ” più di 10 anni fa. Ho grande rispetto per ciò che fa. Per me è importante che gli interessi aziendali con cui collaboro siano vantaggiosi per il nostro Paese, poiché, pur non facendo più parte del Pentagono, continuo a dedicarmi con impegno alla causa del miglioramento di questo Paese e della sua sicurezza — e “ Tanium ” contribuisce proprio a questo, sia all’interno che all’esterno del governo. Ritengo che la sua missione sia nobile.

