Se lavorate con piattaforme Windows e Unix/Linux , senza dubbio conoscete PuTTY, uno degli strumenti più diffusi presenti su molte postazioni di lavoro di amministratori e sviluppatori. Microsoft Windows Fino a poco tempo fa non disponeva di un client SSH e, in precedenza, se si desiderava connettersi a un sistema Unix da una macchina Windows , era necessario un client SSH. PuTTY, sviluppato da Simon Tatham, è un emulatore di terminale, una console seriale e un’applicazione per il trasferimento di file molto diffusa, versatile e open source.
Come ogni software, PuTTY è complesso, e le cose complesse possono presentare dei difetti. A volte, tali vulnerabilità possono essere sfruttate da un malintenzionato. Già nel marzo 2019, PuTTY era stato aggiornato per correggere otto vulnerabilità, mentre LibSSH2, una libreria complementare a SSHv2, era stata aggiornata per correggere nove vulnerabilità.
Tali vulnerabilità danno luogo a una serie di scenari diversi. Alcune consentono possibili attacchi DoS; altre, la divulgazione della frase di accesso privata; altre ancora, la possibilità di eseguire codice arbitrario sul sistema vulnerabile. Considerando che le persone che potrebbero aver bisogno di connettersi a sistemi remoti (in genere server) tramite SSH saranno amministratori o utenti con privilegi elevati — e che essi costituiscono il principale gruppo di utenti di PuTTY — è evidente che non mitigare queste vulnerabilità il più rapidamente possibile comporta dei rischi.
Affrontare le vostre sfide
Immaginate quindi questa situazione: voi e i vostri colleghi gestite e amministrate circa 100.000 endpoint all’interno della vostra organizzazione globale. Tra questi figurano server, postazioni di lavoro, computer portatili, macchine virtuali e istanze cloud in esecuzione in sede, in mobilità, nel Suo cloud o nel cloud di terzi, il tutto con una vasta gamma di sistemi operativi, applicazioni, responsabili delle applicazioni e parti interessate. Queste sono, come minimo, le sfide che dovrete affrontare:
- In quanto tempo riuscirebbe a individuare tutte le istanze di PuTTY o delle applicazioni correlate e ad assicurarsi che siano aggiornate?
- Come potete garantire che, man mano che gli amministratori e gli sviluppatori si collegano all’inizio della giornata lavorativa nelle vostre sedi in tutto il mondo, eventuali problemi vengano risolti automaticamente?
- Come può essere certo di essere al passo con gli ultimi sviluppi a livello organizzativo quando il Suo CIO o CISO Le chiede un aggiornamento dopo aver letto le ultime notizie su un grave incidente di sicurezza che quella mattina sta facendo scalpore?
È proprio in queste sfide complesse che Tanium può fornire un aiuto davvero unico. Per prepararsi, si consideri quanto segue, utilizzando ancora una volta PuTTY come esempio:
- Siamo vulnerabili?
Come possiamo garantire che all’interno della nostra organizzazione non vi siano versioni obsolete di PuTTY o LibSSH2 ? Come possiamo fornire un resoconto in tempo reale su questo argomento ed essere certi dei risultati? - C'è qualcuno che sta cercando di sfruttare queste vulnerabilità per ottenere l'accesso? Intendiamo individuare in modo specifico eventuali indicatori comportamentali che possano suggerire attività dolose legate alle vulnerabilità e che richiedano ulteriori indagini.
- Come possiamo garantire che tutti abbiano accesso alla versione aggiornata? È possibile distribuire la versione aggiornata di PuTTY e degli strumenti associati ai nostri gruppi “ Admin ”, o almeno consentire agli utenti di installarla nell’ambito del servizio self-service di distribuzione delle applicazioni?
- È possibile sia effettuare l’ Detect , sia impedire l’uso di versioni vulnerabili del software?
Esaminiamo ciascuna di queste sezioni e ciò che Tanium è in grado di offrire.
1. Visualizzazione in tempo reale
In primo luogo, potremmo ottenere una panoramica in tempo reale di tutte le installazioni di PuTTY presenti nel nostro parco macchine.
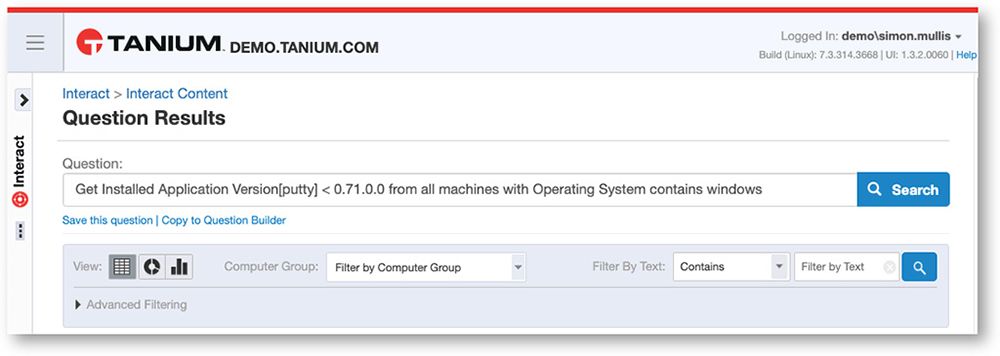
Vorremmo porre la seguente domanda su Tanium : “Individuare le macchine su cui è installata la versione dell’applicazione [putty] inferiore a 0,71,0,0 tra tutte quelle con sistema operativo Windows”
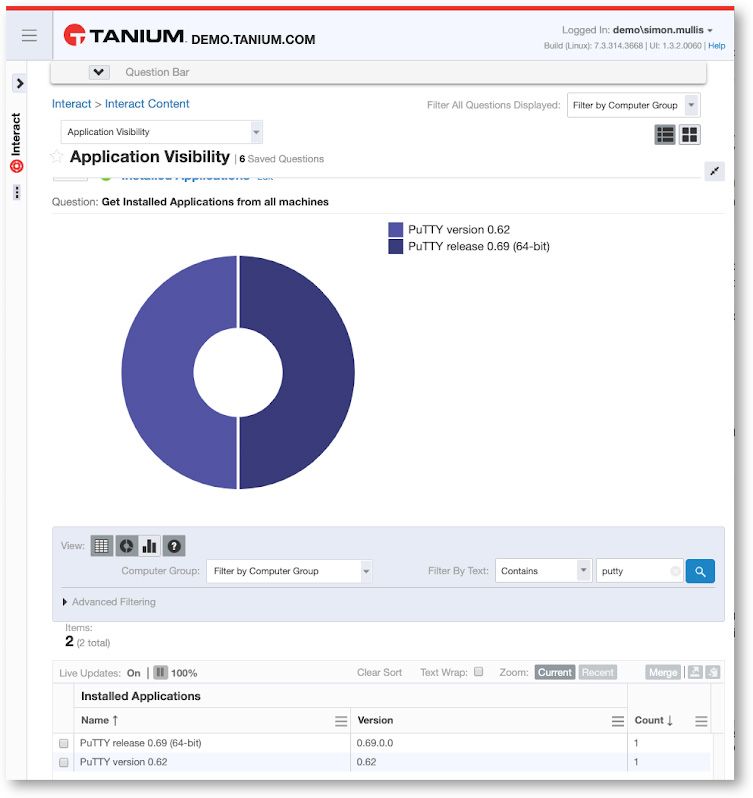
Oppure potremmo richiedere l'elenco di tutte le applicazioni installate e filtrarlo in base alla parola “putty”, scegliendo di visualizzare i risultati in tempo reale in un pratico formato grafico:
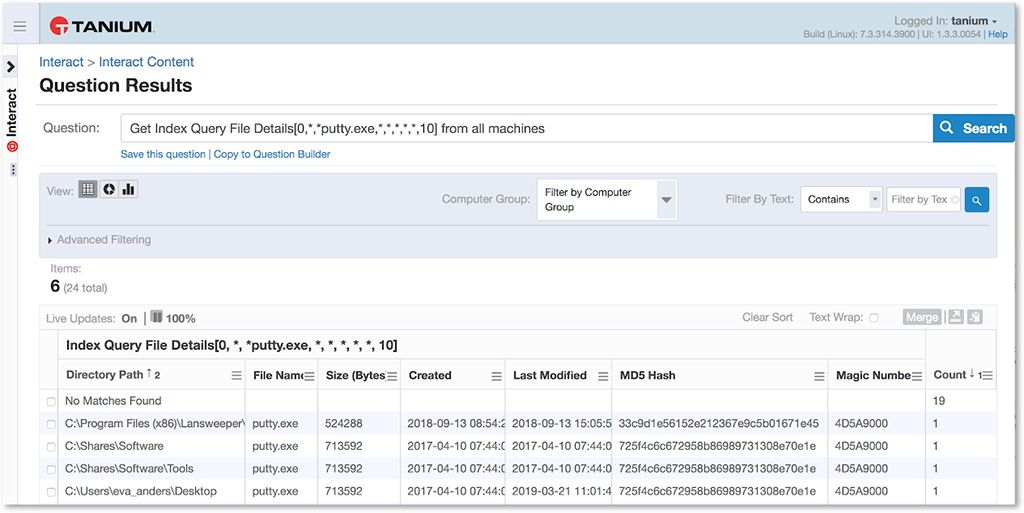
Tanium index costituisce una componente del nostro modulo “ Threat Response ” ed è un elemento fondamentale per i casi d’uso relativi alla sicurezza che prevedono il rilevamento e la segnalazione di indicatori di minaccia per i file inattivi. È possibile utilizzare questo modulo per eseguire una ricerca — in tempo reale — su tutti i sistemi gestiti, al fine di verificare la presenza di qualsiasi versione di putty.exe. Questo è importante, poiché in molti casi PuTTY non sarà effettivamente un’applicazione installata, ma sarà presente su un’unità endpoint e come file eseguibile autonomo. Come possiamo essere certi di riuscire a trovarlo in ogni circostanza?
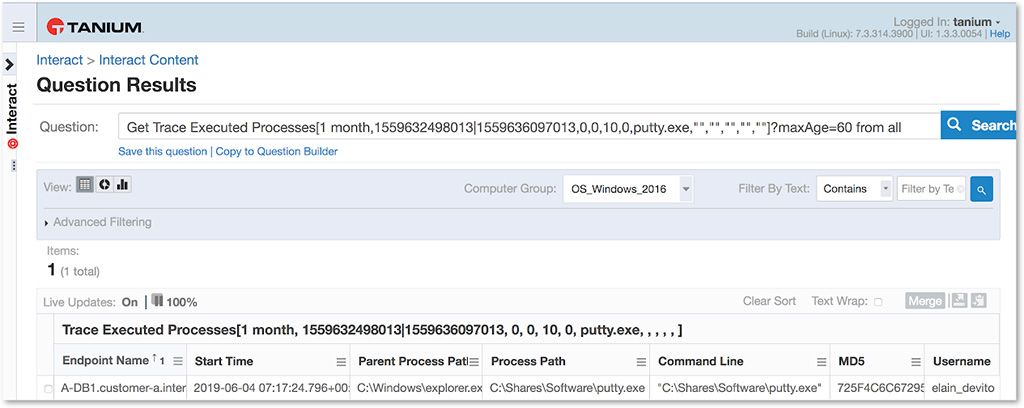
Trace Event Recorder è un altro componente del nostro modulo " Threat Response ". È possibile utilizzare Trace per analizzare direttamente gli eventi chiave relativi alla sicurezza e all’analisi forense sugli endpoint Linux, Mac e Windows presenti in una rete. Trace fornisce una panoramica in tempo reale e storica degli eventi critici, tra cui l'esecuzione dei processi, la cronologia degli accessi, le connessioni di rete e le modifiche ai file e al Registro di sistema. Nel nostro esempio, desideriamo sapere se qualcuno abbia eseguito PuTTY su uno qualsiasi dei nostri sistemi gestiti negli ultimi 30 giorni. Nell'esempio riportato di seguito, si può notare che un utente denominato “Elain_Devito” ha fatto proprio questo.
2. Segnali
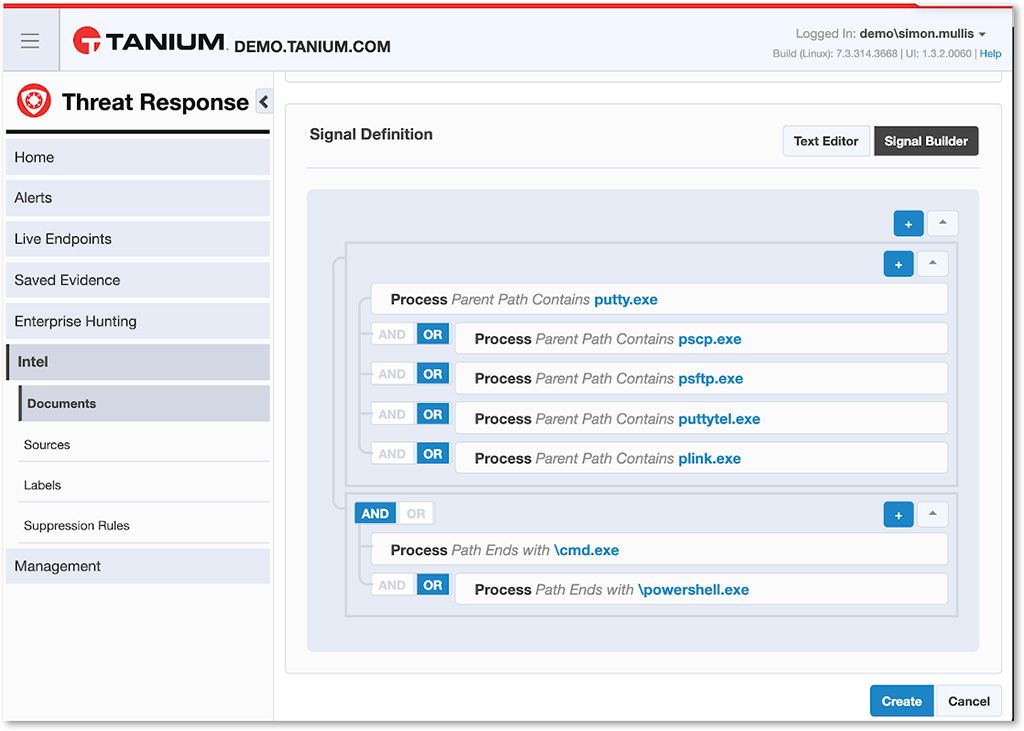
Successivamente, potremmo voler verificare se si siano verificati comportamenti sospetti che potrebbero indicare la presenza di un malintenzionato che sta tentando di sfruttare una delle vulnerabilità di PuTTY. Con i segnali di " Tanium " è possibile Detect individuare comportamenti sospetti o interessanti dei processi combinando più espressioni di ricerca.
Di seguito è riportato un esempio di segnalazione relativa a un’attività di “ Detect ” che potrebbe essere associata a una delle vulnerabilità CVE. In sostanza, qualora un processo correlato a PuTTY avvii una shell di comando o un’istanz PowerShell , desideriamo esserne informati e poterlo esaminare.
3. Deploy pacchetto
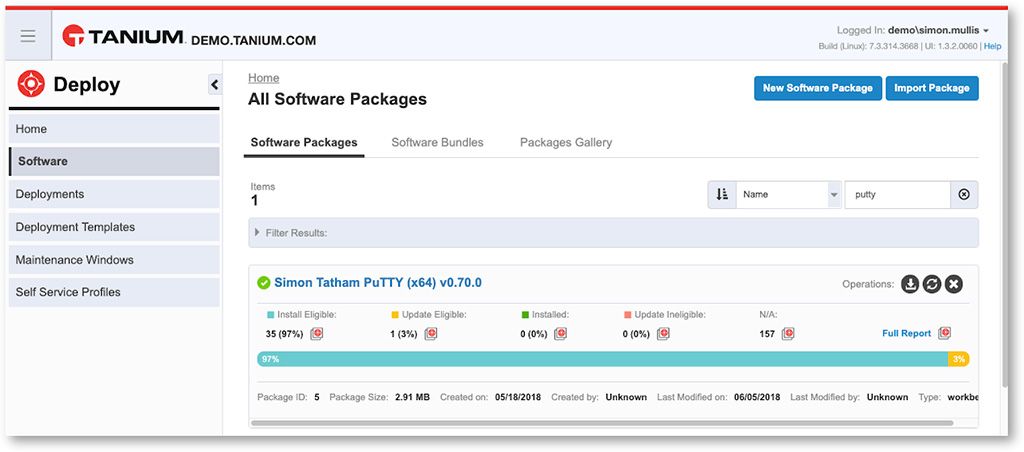
Un’altra possibilità per mitigare eventuali rischi derivanti da versioni obsolete di PuTTY consisterebbe nell’assicurarsi di disporre di un pacchetto aggiornato, pronto per essere distribuito agli amministratori o agli sviluppatori che ne hanno bisogno. Ecco un esempio tratto dal nostro modulo “ Deploy ”:
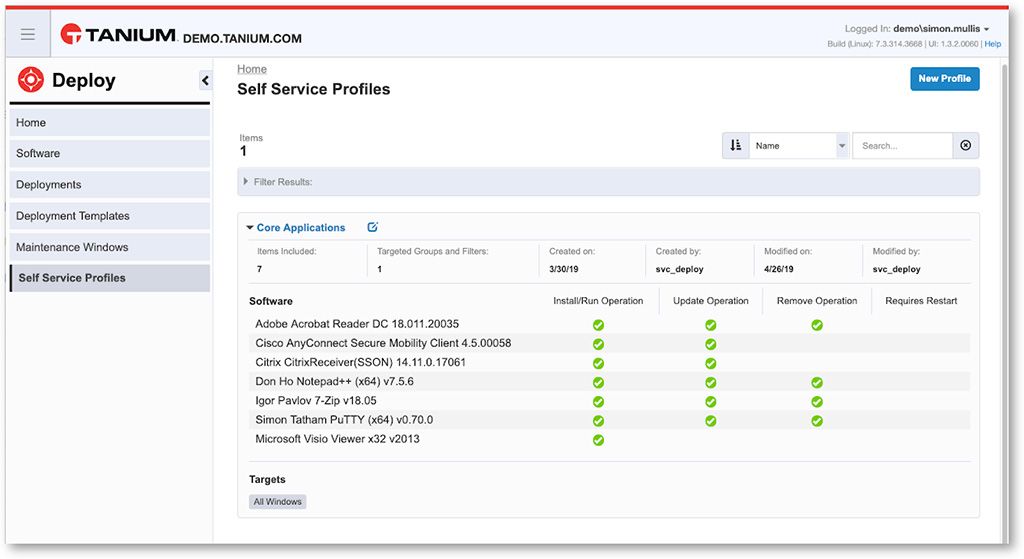
Nella schermata riportata di seguito, si può notare che PuTTY è stato reso disponibile come opzione selezionabile per gli utenti finali nel nostro portale di distribuzione delle applicazioni in modalità self-service, dove gli utenti possono scegliere i pacchetti che desiderano installare.
4. Gestire le funzionalità di sicurezza native tramite il modulo Protect
Ecco un ulteriore esempio di come la rapidità e la flessibilità di Tanium possano rivelarsi di grande aiuto in questa situazione. È possibile impedire l'esecuzione di qualsiasi file eseguibile putty.exe vulnerabile applicando una politica di livello aziendale per AppLocker, utilizzando il modulo “Protect” con un messaggio a comparsa su endpoint che avvisa l'utente di effettuare l'aggiornamento tramite il servizio self-service Tanium .
Questo scenario, apparentemente semplice, si ripete continuamente, settimana dopo settimana, in innumerevoli organizzazioni in tutto il mondo. Le operazioni e gli strumenti di sicurezza esistenti non sono semplicemente in grado di far fronte a situazioni su scala reale e le risposte tipiche fornite dai team di sicurezza e operativi alla domanda “quanto tempo ci vorrà?” vanno da “Non ne sono sicuro” a “forse una settimana?”. a «Non siamo in grado di farlo con certezza».
La vostra capacità di affrontare situazioni semplici e tipiche come questa deve includere la capacità di reagire con agilità e di adattarsi agli inevitabili imprevisti — su larga scala e con rapidità.
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

