Il 24 settembre 2025 Cisco ha pubblicato informazioni relative a una serie di CVE che interessano i dispositivi Cisco. Tra queste figuravano tre vulnerabilità particolarmente preoccupanti che sembrano essere collegate a una campagna di malware condotta da un attore malintenzionato di alto livello. Il rapporto di Cisco ritiene, con un elevato grado di certezza, che la campagna sia collegata alla campagna ArcaneDoor del 2024 (; per ulteriori informazioni, consultare il link).
Sebbene Cisco e l’NCSC segnalino solo attacchi alle piattaforme della serie ASA-5500-X (molte delle quali non sono più supportate), le vulnerabilità non si limitano esclusivamente alla piattaforma ASA 5500-X.
| Attributo | CVE-2025-20333 | CVE-2025-20362 | CVE-2025-20363 |
|---|---|---|---|
| Tipo di vulnerabilità | Esecuzione remota di codice sul server Web VPN | Accesso non autorizzato al server Web VPN | Esecuzione remota di codice nei servizi web |
| Componenti hardware interessati | ASA, FTD | ASA, FTD | ASA, FTD, IOS, IOS XE, IOS XR (ASR 9001) |
| Versioni del software interessate | ASA: 9,12–9.23x FTD: 7,0–7.7x | ASA: 9,12–9.23x FTD: 7,0–7.7x | ASA: 9,12–9.23x FTD: 7,0–7.7x IOS/IOS XE: con VPN Remote Access SSL IOS XR: server HTTP abilitato su ASR 9001 |
| Punteggio CVSS | 9,9 (Critico) | 6,5 (Medio) | 9,0 (Critico) su ASA/FTD (8,5 su IOS) |
| È richiesta l'autenticazione | Sì (credenziali VPN) | No | ASA/FTD: No IOS: Sì (privilegi limitati) |
| Impatto | Esecuzione completa del codice con privilegi di root, compromissione totale del dispositivo | Accedere a URL con accesso limitato senza autenticazione | Esecuzione completa del codice con privilegi di root, compromissione totale del dispositivo |
Fortunatamente, Cisco ha anche messo a disposizione un'ottima tabella di riferimento che riporta le versioni corrette di tutti i software ASA e FTD interessati:
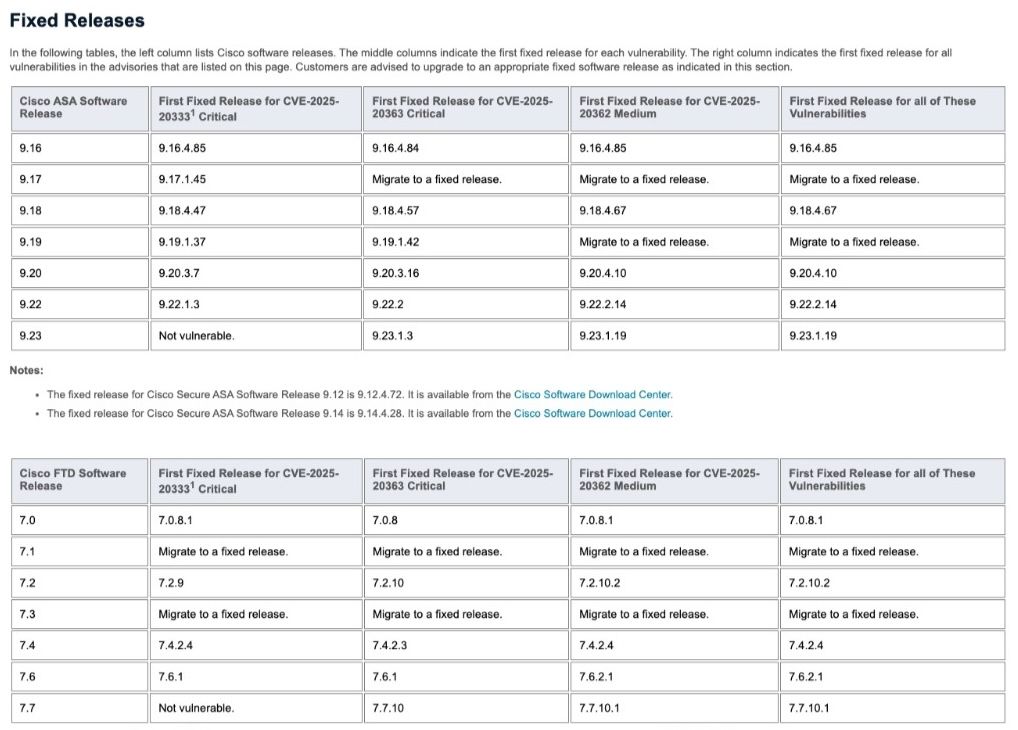
Figura 1: Fonte - https://sec.cloudapps.cisco.com/security/center/resources/asa_ftd_continued_attacks
Tanium I clienti possono utilizzare le funzionalità di scansione remota autenticata ( ) e di scansione tramite API ( ) di Tanium Comply per individuare eventuali vulnerabilità nei dispositivi Cisco.
Nelle ore e nei giorni successivi alla pubblicazione di tali vulnerabilità, diversi governi hanno diffuso istruzioni più dettagliate e analisi relative a una campagna avanzata e ancora in corso, che prevede l’impiego di diversi tipi di malware sofisticato mirati a tali dispositivi.
Direttiva di emergenza della CISA
Rapporto di analisi del malware dell’NCSC relativo a LINEVIPER e RayInitiator
NOTA: Il rapporto di analisi del malware dell’NCSC indica che gli attacchi erano diretti contro dispositivi ASA con versioni 9,12(4)67 e 9,14(4)24. Cisco sottolinea che i dispositivi individuati nell’ambito della campagna non sono in grado di supportare le tecnologie SecureBoot o TrustAnchor, il che agevola il successo degli attacchi in questa campagna. Al momento non è chiaro quale vulnerabilità sia direttamente responsabile della compromissione iniziale del bootloader.
Rilevamento di malware associato
La presente sezione descrive il rilevamento di compromissioni correlate alle campagne di attacco segnalate per la prima volta in settembre 2025; tale procedura è diversa dal rilevamento degli endpoint che eseguono versioni di software vulnerabili, descritto in precedenza nella sezione "Panoramica" del presente documento.
Il Centro nazionale per la sicurezza informatica del Regno Unito ha pubblicato un documento tecnico estremamente dettagliato sul malware che prende di mira i dispositivi ASA 5500-X. Il rapporto completo può essere scaricato all’indirizzo qui. Il malware è composto da due elementi: un bootkit denominato RayInitiator e un loader noto come LINE VIPER; LINE VIPER, in particolare, sembra condividere alcune caratteristiche con alcuni precedenti malware Cisco ASA osservati circa un anno fa, sebbene tali confronti esulino dall’ambito della presente analisi.
Le vulnerabilità sfruttate in questi attacchi interessano anche i dispositivi Cisco Firepower Threat Defense; tuttavia, tali dispositivi supportano l’avvio sicuro (secure boot) ed è improbabile che questo malware riesca a persistere inosservato su di essi.
RAYINITIATOR
RayInitiator è un bootkit persistente e multistadio che prende di mira i dispositivi Cisco ASA che hanno raggiunto l’ultimo giorno di supporto o che raggiungeranno la fine del supporto entro il 30 settembre 2025. Si rivolge in particolare ai dispositivi che non supportano l’avvio sicuro. Sebbene RayInitiator possa non rappresentare una minaccia immediatamente evidente per i dispositivi FTD, è comunque opportuno applicare le patch o effettuare l’aggiornamento hardware di tali dispositivi il prima possibile.
RayInitiator modifica il processo di avvio e installa hook in profondità all’interno delle tabelle di sistema, rendendosi così invisibile ai sistemi di rilevamento degli strumenti di amministrazione standard.
LINE VIPER
LINE VIPER sembra essere il successore di 2024’s LINE DANCER e LINE RUNNER; tuttavia, è stato notevolmente potenziato grazie a tecniche avanzate di offuscamento e a funzionalità modulari ed estensibili, tra cui la raccolta di file pcap, la soppressione mirata dei log e tecniche anti-forensi.
La sofisticatezza di LINE VIPER emerge in molte delle sue caratteristiche, tra cui l’uso di token specifici per ciascuna vittima e le comunicazioni crittografate, che rendono difficile l’analisi del traffico anche qualora venisse intercettato.
I metodi forensi tradizionali (analisi dei dischi o delle memorie) potrebbero non rivelarsi efficaci se non si ricorre a strumenti e tecniche specializzate. Il rapporto dell’NCSC e il sito web della CISA mettono a disposizione numerosi script e regole di YARA per l’analisi, oltre a linee guida tecniche.
L’individuazione richiede spesso l’accesso fisico al dispositivo e tecniche forensi avanzate, quali l’analisi dei core dump alla ricerca di hook specifici o l’utilizzo degli script Python forniti dall’NCSC e delle regole dell’ YARA . I rapporti relativi a questo malware evidenziano le tecniche anti-forensi e l’uso della memoria volatile; ciò richiede che l’analisi venga condotta con la massima attenzione e che i dispositivi non vengano spenti. Lo spegnimento dei dispositivi comporterà la cancellazione della memoria volatile e potrebbe eliminare elementi forensi essenziali.
Raccolta forense
L'Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA) ha pubblicato istruzioni dettagliate su come preparare i dispositivi Cisco ASA, eseguire un core dump e analizzare i risultati alla ricerca di indizi di compromissione. È possibile consultare le istruzioni dettagliate relative ai dispositivi Cisco ASA all’indirizzo.
Sebbene la comunicazione della CISA sottolinei l’importanza di una raccolta accurata delle prove forensi, vale la pena ribadire che esistono alcune linee guida MOLTO specifiche volte a garantire che non vengano attivate misure anti-forensi:
I passaggi elencati devono essere eseguiti nell'ordine in cui sono riportati e seguendo esattamente le istruzioni fornite. Qualsiasi deviazione dalle linee guida riportate di seguito potrebbe attivare le misure anti-forensi dell’autore dell’attacco, che distruggerebbero i dati forensi e comprometterebbero le indagini in corso. La CISA non è a conoscenza di tutte le misure anti-forensi e di sicurezza operativa messe in atto dall’autore della minaccia, ma quelle riportate di seguito costituiscono alcuni esempi basati su quanto osservato finora.
- NON utilizzi il tasto “Tab”, il completamento automatico o qualsiasi altra funzione di completamento automatico. L'autore dell'attacco ha impostato questi comandi per causare il malfunzionamento del dispositivo.
- NON intraprenda alcuna altra misura correttiva oltre a quelle descritte di seguito (ad esempio, il blocco di indirizzi IP, ecc.) senza aver prima consultato la CISA. L'autore dell'attacco sta monitorando attentamente eventuali cambiamenti ed è in grado di passare rapidamente a una nuova infrastruttura.
NOTA: Un crash del dispositivo comporterebbe presumibilmente un riavvio, con la conseguente cancellazione della memoria e di eventuali artefatti. Si tratta o di un modo molto ingegnoso per indurre l’analista a perdere preziose prove forensi, oppure di un bug inaspettato con un effetto collaterale vantaggioso (per l’avversario).
Misure di mitigazione e aggiornamento
Questa combinazione di vulnerabilità e malware rappresenta una grave minaccia per le organizzazioni che utilizzano i sistemi interessati. Le organizzazioni dovrebbero condurre le indagini con la dovuta diligenza; tuttavia, è consigliabile potenziare i sistemi e procedere alla rotazione delle chiavi di crittografia e delle password come se la violazione fosse stata confermata.
Secondo le linee guida fornite dalla stessa Cisco, “In caso di compromissione sospetta o confermata di qualsiasi dispositivo firewall Cisco, tutti gli elementi di configurazione del dispositivo devono essere considerati non affidabili. Cisco raccomanda di sostituire tutte le configurazioni — in particolare le password locali, i certificati e le chiavi — dopo l'aggiornamento a una versione stabile. Il modo migliore per ottenere ciò consiste nel ripristinare le impostazioni predefinite di fabbrica del dispositivo dopo l’aggiornamento a una versione stabile, utilizzando il comando ` configure factory-default ` in modalità di configurazione globale, per poi riconfigurare il dispositivo da zero con nuove password, certificati e chiavi." Qualora il comando `configure factory-default` non fosse supportato, utilizzi invece i comandi ` ` `write erase` ` ` e successivamente `` `reload` ` `.
Per le organizzazioni e le agenzie tenute a rispettare le istruzioni contenute nel documento ED 25-03 della CISA, ulteriori indicazioni sulla generazione e l’invio dei core dump a fini di prova forense sono disponibili all’indirizzo detail.
Per l'hardware non ASA, le organizzazioni possono applicare gli aggiornamenti " settembre 2025 " forniti da Cisco.

