In quest’epoca di continua evoluzione tecnologica, le organizzazioni hanno registrato un notevole aumento delle minacce informatiche sempre più sofisticate. Inoltre, l’avvento del modello “Zero-Trust”, con il Bring Your Own Device (BYOD) che è ormai diventato una pratica consolidata tra i dipendenti, ha comportato una serie di sfide specifiche. Gli amministratori di sistema e i team di sicurezza si trovano spesso in disaccordo tra loro a causa dell’apparente dicotomia tra sicurezza e usabilità.
Nel frattempo, a quelle stesse squadre di sicurezza è stato affidato il compito, praticamente impossibile, di proteggere tutte le risorse e i dati di cui sono responsabili, sollevando così una serie di interrogativi fondamentali che ogni squadra di sicurezza deve porsi: «Quali sono le mie risorse? Da chi li sto proteggendo? «Come posso proteggerli?»
Tanium e Filigran hanno stretto una partnership per aiutare i team di sicurezza a rispondere a tali domande e a proteggere i propri ambienti IT. La piattaforma leader di Tanium per la sicurezza e la gestione dell’ endpoint () e i prodotti di Filigran dedicati alla threat intelligence e alla simulazione di attacchi e violazioni consentono alle organizzazioni di essere meglio informate e meglio attrezzate grazie al “Potere della certezza”.
Grazie a “ Tanium”, le organizzazioni sono in grado di rispondere in modo rapido e semplice a quella prima domanda. Affrontare la questione: «Quali sono i miei beni?» è una sfida con cui molte organizzazioni si trovano a fare i conti. Dopotutto, se non si è a conoscenza di qualcosa, come si può sperare di proteggerla?
Successivamente, le squadre dovranno rispondere alla seconda domanda. «Da quali minacce devo proteggere i miei beni?» Per rispondere a questa domanda, le organizzazioni necessitano di informazioni sugli autori delle minacce e sulle tecniche utilizzate oggi contro organizzazioni simili e/o dati simili; è proprio qui che entra in gioco Filigran.
Cosa sono Filigran OpenCTI e OpenBAS?
Filigran è un fornitore di soluzioni open source per la sicurezza informatica che coprono la gestione delle informazioni sulle minacce, la simulazione di violazioni e attacchi e la gestione dei rischi informatici. Tra le innovazioni di Filigran figurano le prime soluzioni realmente integrate per l’intelligence sulle minacce informatiche e la simulazione di attacchi con violazione della sicurezza: OpenCTI e OpenBAS.
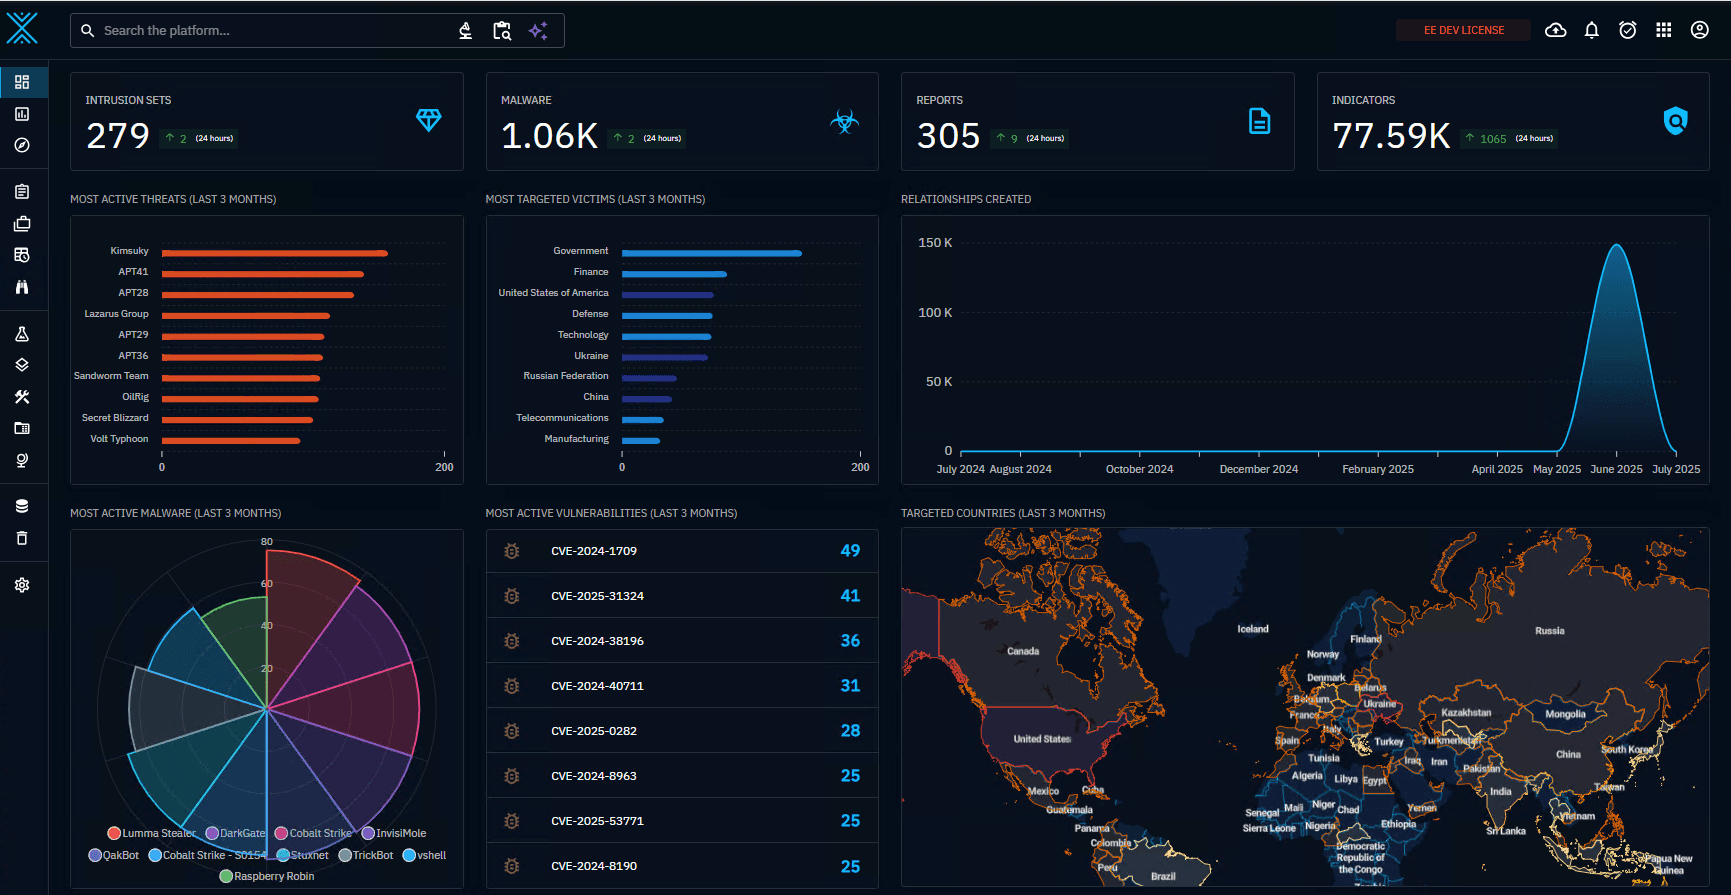
OpenCTI consente alle organizzazioni di sintetizzare diversi flussi di informazioni sulle minacce, sia a pagamento che open source, trasformandoli in informazioni significative e selezionate in base alle loro esigenze specifiche. Grazie all’utilizzo dei playbook, OpenCTI consente ai team addetti alla gestione delle minacce di automatizzare l’arricchimento e l’ampliamento delle proprie informazioni sulle minacce (Threat Intelligence), al fine di stabilire correlazioni significative e ottenere analisi approfondite.
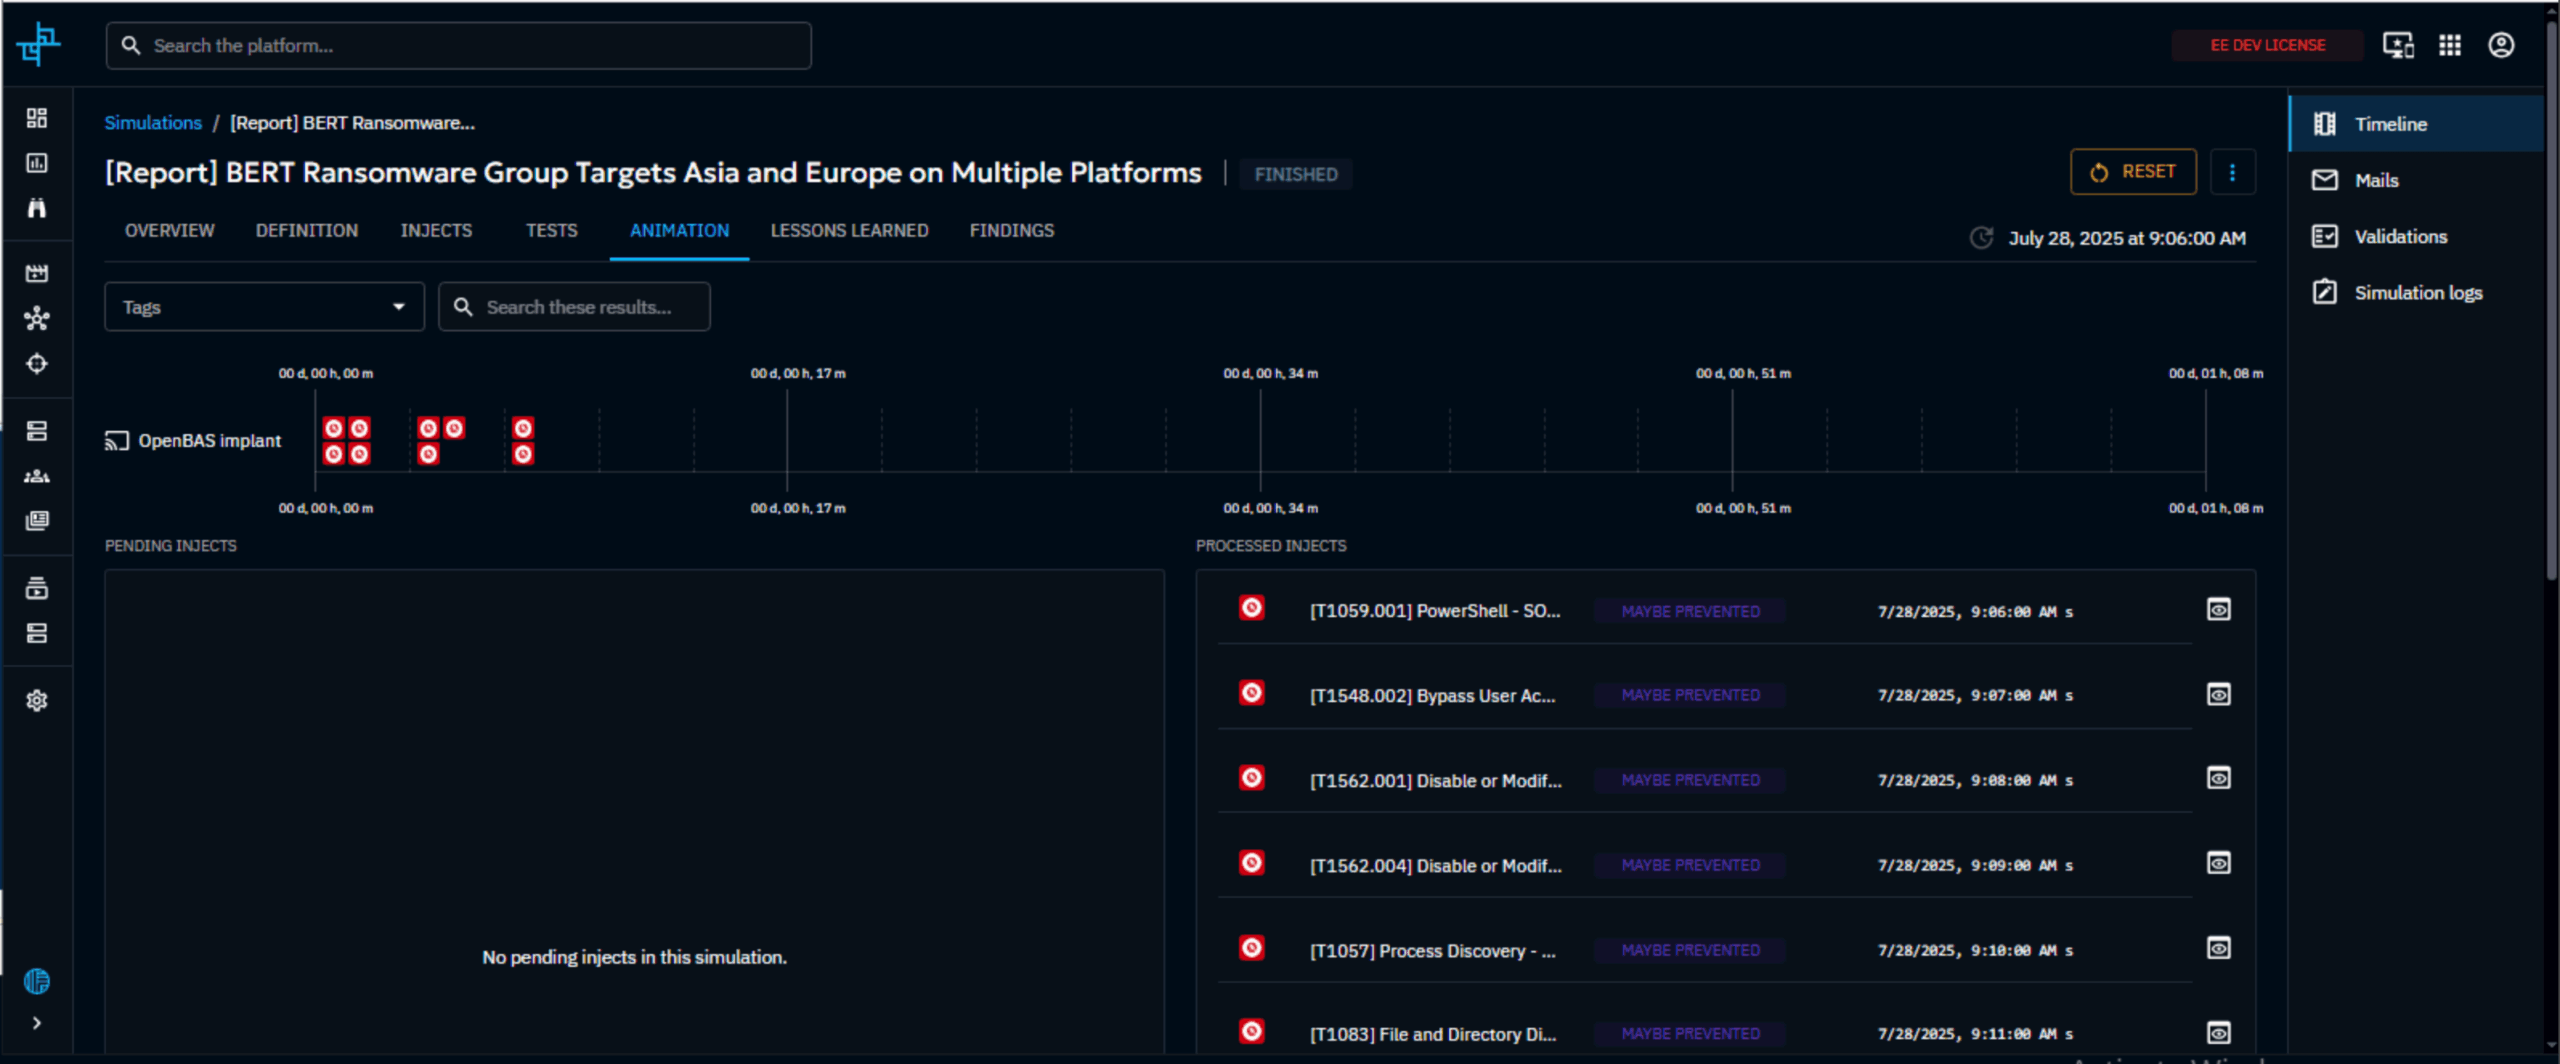
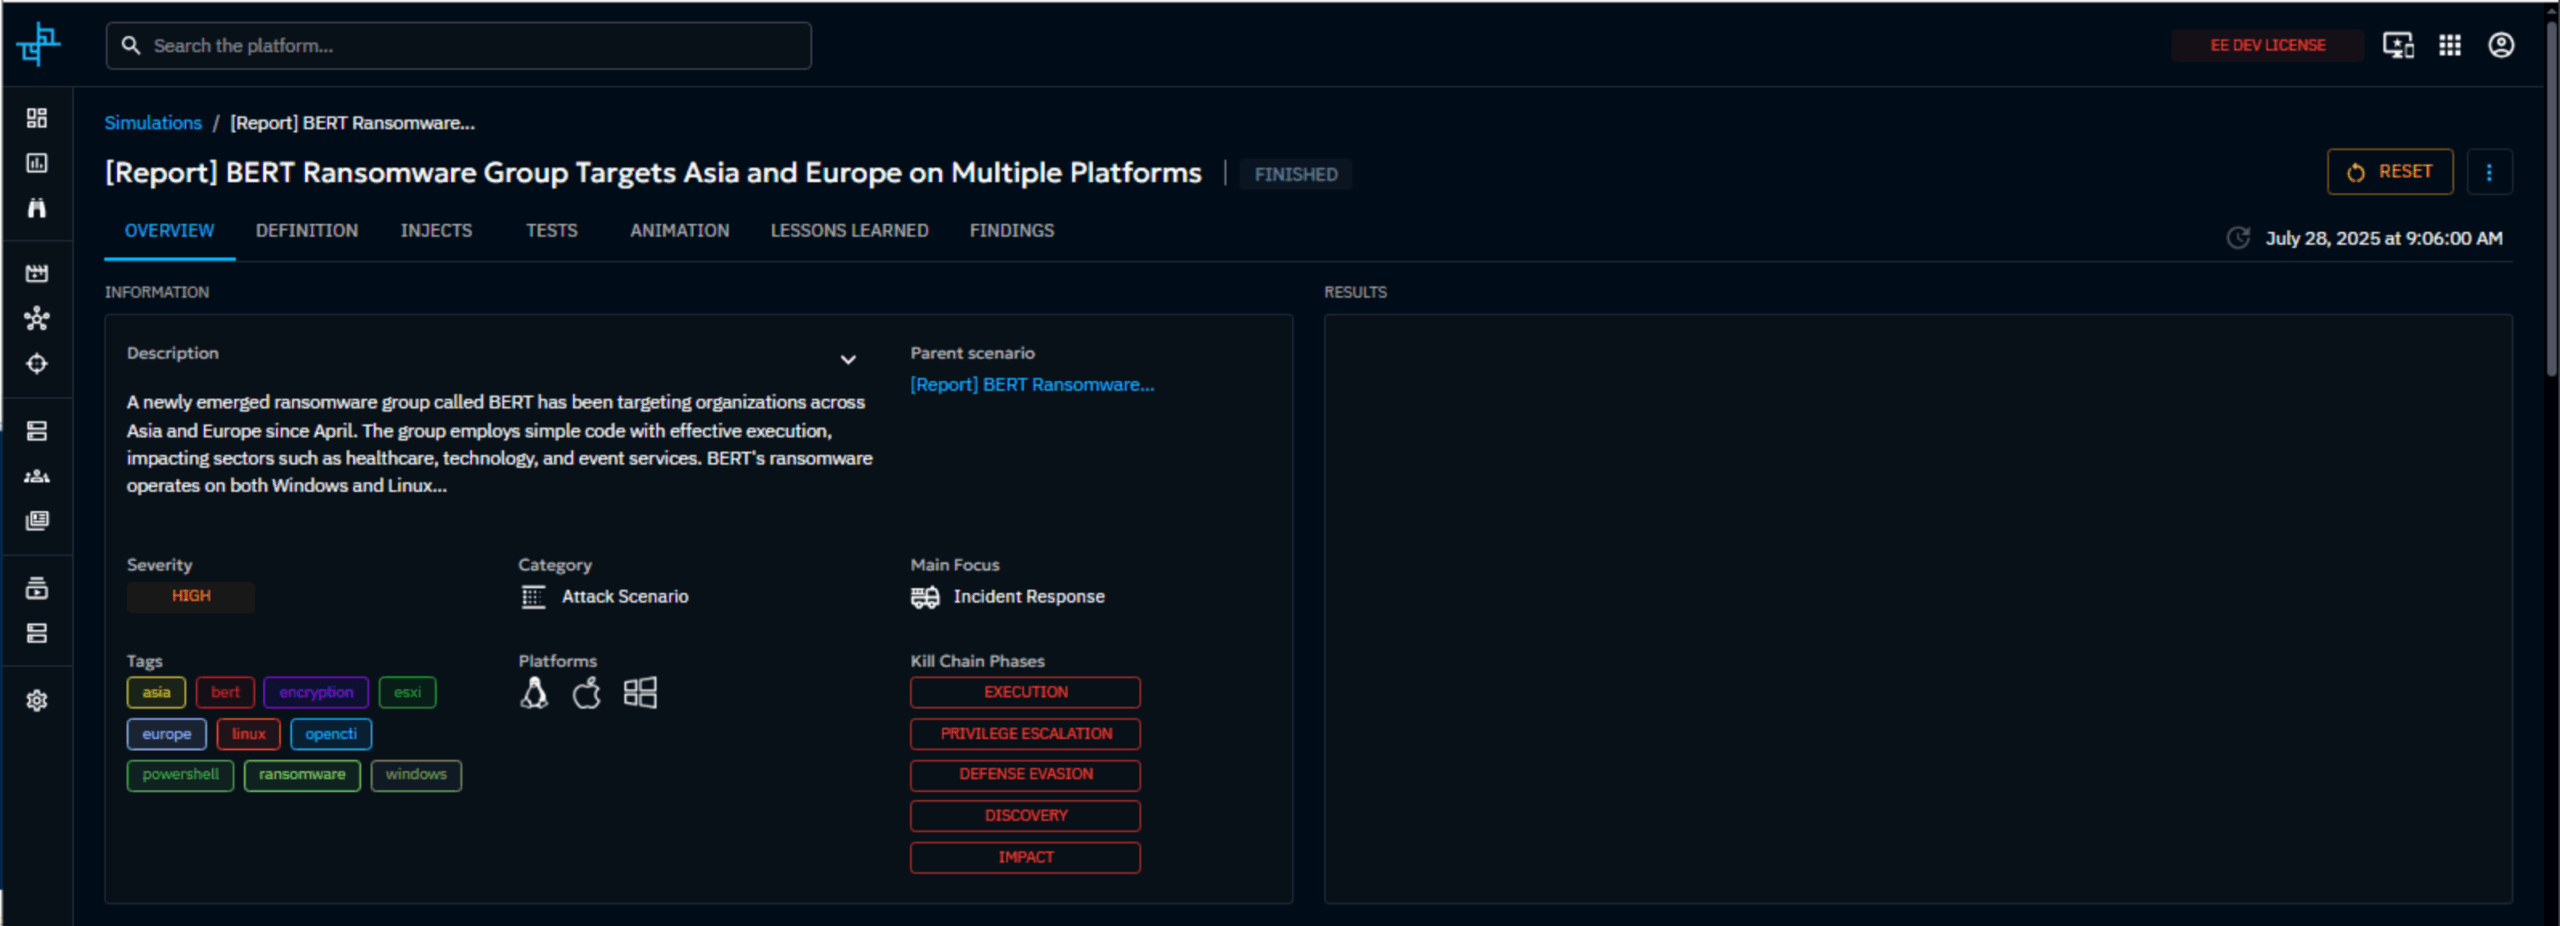
OpenBAS è la soluzione di Filigran per la simulazione di attacchi di violazione della sicurezza. I team di sicurezza utilizzano OpenBAS per creare attacchi informatici simulati che sfruttano le tattiche, le tecniche e le procedure (TTP) evidenziate in ciascun rapporto sulle minacce fornito da OpenCTI.
Tanium e OpenCTI
OpenCTI è completamente integrato con il modulo " Threat Response " di Tanium, acquisendo automaticamente gli indicatori per determinare se la minaccia descritta sia presente nell'ambiente.
Qualora venisse rilevata una minaccia, i team possono avvalersi di Tanium per intraprendere azioni correttive immediate e automatizzate su qualsiasi endpoint. Grazie a “ Tanium”, i team possono bloccare automaticamente l’attacco tramite la quarantena “ endpoint ”, la chiusura dei processi e l’eliminazione dei file.
L'integrazione tra Tanium e OpenCTI è bidirezionale. Ciò significa che qualsiasi allarme rilevato in Threat Response verrà inviato anche a OpenCTI per l’arricchimento dei dati e un’ulteriore valutazione, garantendo così funzionalità complete di ricerca delle minacce.
Infine, ora che questi team di sicurezza hanno identificato le proprie risorse e sanno da chi o da cosa devono difenderle, giungiamo alla domanda da un milione di dollari: «Come posso proteggerle?» Una volta che i team hanno utilizzato OpenCTI per sintetizzare le informazioni sulle minacce e Threat Response per stabilire che nel proprio ambiente non è presente alcuna minaccia, OpenCTI dispone della funzionalità integrata di inviare qualsiasi rapporto sulle minacce a OpenBAS.
Tanium e OpenBAS
Il nuovo connettore “ Tanium ” si integra con OpenBAS per sfruttare il client “ Tanium ” già presente su un server endpoint , al fine di emulare tali azioni degli aggressori e valutare se gli attuali strumenti di sicurezza siano in grado di Detect o addirittura di impedire qualsiasi fase dell’attacco. Tali informazioni vengono quindi utilizzate per elaborare analisi degli insegnamenti tratti e rapporti post-operativi che guidano i team di sicurezza nel miglioramento del livello di sicurezza dell’organizzazione e nel tenere il passo con un panorama delle minacce in continua evoluzione.
Trends nell’individuazione delle minacce e nel rilevamento delle vulnerabilità
Samuel Hassine è il responsabile della divisione " CEO " (Intelligence sulle minacce informatiche) e cofondatore di Filigran; in precedenza ha ricoperto il ruolo di responsabile dell’intelligence sulle minacce informatiche presso l’Agence nationale de la sécurité des systèmes d'information (ANSSI) francese. L’ANSSI è stata responsabile di gran parte dello sviluppo iniziale della soluzione OpenCTI, il che rende Hassine una persona che sa bene quanto possa essere potente la piattaforma Tanium quando è collegata a OpenCTI.
«Quando ho iniziato a lavorare su OpenCTI, era per soddisfare le esigenze interne dell’Agenzia nazionale francese per la sicurezza informatica», ricorda Hassine. «Ci mancava uno strumento del genere. E non siamo riusciti a trovarlo in commercio. «Abbiamo quindi avviato lo sviluppo, e non avrei mai immaginato che avrebbe avuto un impatto così grande né che così tante persone avrebbero voluto utilizzarlo».
Hassine ritiene che ciò sia indicativo di come stia cambiando il settore della ricerca delle minacce e dell’individuazione delle vulnerabilità. Si sta orientando sempre più verso un approccio basato sui dati, anche tra le organizzazioni che presentano un livello relativamente basso di maturità in materia di sicurezza informatica.
«Quello che sto osservando sul campo è che le persone hanno iniziato a comprendere che cos’è la sicurezza informatica e quali misure devono adottare», afferma Hassine. «Le organizzazioni desiderano potenziare le proprie capacità in materia di sicurezza informatica, ma dispongono di risorse limitate. «Pertanto, devono stabilire delle priorità.»
Poiché la creazione di una capacità di rilevamento completa può richiedere anni, i dati possono supportare lo sforzo volto a stabilire le priorità e a ridurre la superficie di attacco di un’organizzazione. I dati forniscono una linea guida per la definizione delle priorità, consentendo alle organizzazioni di affrontare le minacce più rilevanti.
«È come una gigantesca operazione di phishing dolosa», riflette Hassine. «Non si cerca di infilzare ogni pesce. Si dia la caccia a quelli più pericolosi. La maggior parte dei team incaricati dello sviluppo delle capacità di rilevamento ne è consapevole e sta utilizzando le informazioni sulle minacce per stabilire le priorità in materia di sviluppo e integrazione. «Nessun sistema può tenere conto di tutte le tattiche e le procedure; è necessario fare delle scelte.»
Nel quadro di tali iniziative, l’utilizzo del framework MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) – inteso come matrice completa delle tattiche e delle tecniche impiegate dai cacciatori di minacce, dai membri dei red team e dai difensori per classificare meglio gli attacchi – potrebbe rivelarsi di grande utilità.
«Supponiamo che Lei stimi che la Sua copertura sia pari a quasi il 60 per cento del quadro di riferimento», afferma Hassine. «Vi renderete presto conto che potrebbero volerci anni per colmare le lacune rimanenti. "L'utilizzo di dati pertinenti relativi alle minacce informatiche può sicuramente aiutare a stabilire le priorità per le prossime mosse."
I connettori " Tanium " per OpenCTI e OpenBAS sono ora disponibili per i clienti di Tanium
I connettori Tanium per OpenCTI e OpenBAS sono facili da installare e configurare e consentono agli utenti di Tanium di beneficiare delle più recenti innovazioni tecniche offerte da queste potenti soluzioni. Una volta configurata, l’integrazione invia un flusso di eventi in tempo reale contenente dati di intelligence sulle minacce (ad esempio, le più recenti firme e indicatori di minaccia) direttamente alla piattaforma “ Tanium ”.
Per una presentazione personalizzata della piattaforma Tanium, , fissi oggi stesso una demo all’indirizzo.
Tanium I clienti che desiderino ricevere ulteriori informazioni sui connettori Tanium per OpenCTI e OpenBAS sono pregati di contattare il proprio account manager.

