La maggior parte delle organizzazioni gestisce ancora i servizi IT e di sicurezza tramite ticket, dashboard e cicli di aggiornamento programmati. Per anni, ciò è stato sufficiente. Il problema è che il contesto è cambiato. Le risorse sono in continua evoluzione. Le identità non sono più solo umane. I sistemi di intelligenza artificiale prendono decisioni in tempo reale. E gli autori degli attacchi si stanno adattando con la stessa rapidità. Ciò che un tempo era abbastanza veloce, ora è già troppo tardi.
Se state ancora aspettando che un ticket, un avviso o il risultato di una scansione vi segnali che qualcosa non va, il problema si è già spostato. È proprio questo il divario che le organizzazioni stanno avvertendo in questo momento. Non si tratta di una mancanza di strumenti, bensì di un disallineamento tra la rapidità con cui l’ambiente evolve e il modo in cui l’IT e la sicurezza sono progettati per reagire. Per colmare tale divario occorre ben più che una maggiore rapidità di reazione. Ciò richiede un modello operativo diverso.
All’interno dei nostri ecosistemi operano un numero sempre maggiore di agenti basati sull’intelligenza artificiale, ai quali vengono concessi livelli variabili di autorità e autonomia. Disponiamo di vaste tenute endpoint in costante evoluzione. E disponiamo di un’intelligenza artificiale agentica anche sul fronte degli attacchi, in grado di adattarsi per sfruttare le vulnerabilità a una velocità tale che nemmeno i sistemi automatizzati, con i loro parametri definiti dall’uomo, riescono a tenere il passo.
L’obiettivo finale dell’IT, sia dal punto di vista operativo che della sicurezza informatica, deve essere l’IT autonomo.
L’IT autonomo è un modello operativo in cui i sistemi comprendono i risultati, verificano il proprio stato e agiscono senza dover attendere sempre l’intervento umano. Non si tratta semplicemente di automatizzare il service desk con agenti basati sull’intelligenza artificiale in grado di risolvere i ticket più rapidamente. Si tratta di un concetto relativamente nuovo, diventato accessibile solo di recente, che va oltre l’automazione statica consentendo agli ambienti IT e di sicurezza di effettuare autodiagnosi, autoripararsi e migliorare nel tempo sulla base di informazioni affidabili e in tempo reale.
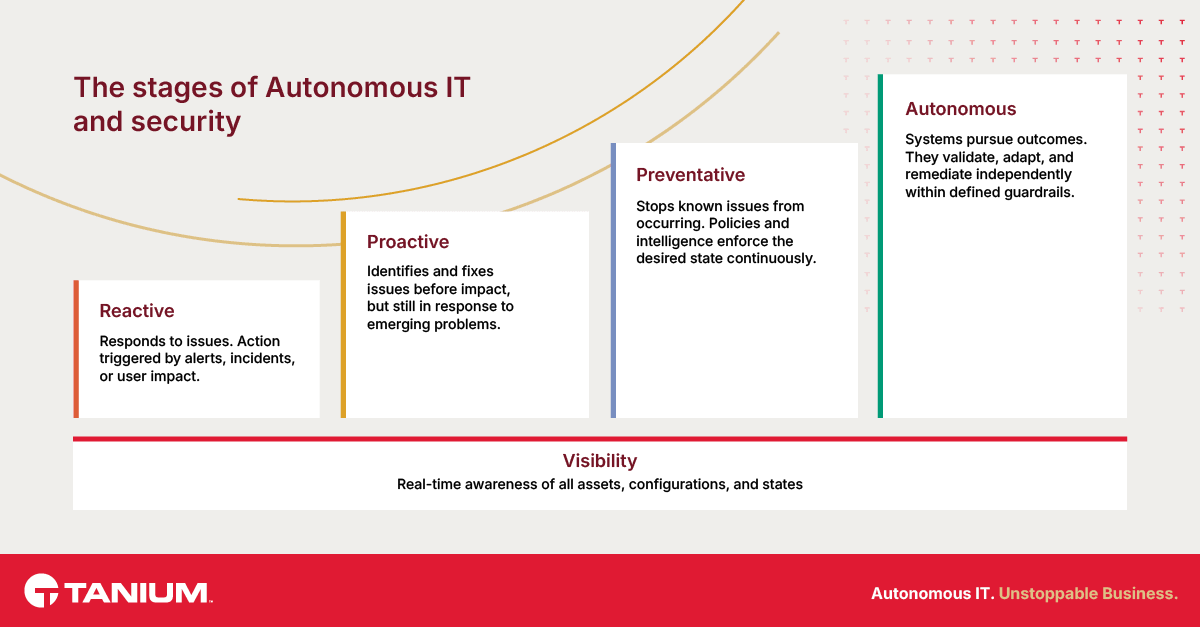
Questa agenzia senza precedenti rappresenta un’evoluzione necessaria e pone la visibilità alla base del proprio operato. Si articola in fasi reattive, proattive e preventive, al fine di spostare l’attenzione dal reagire a ciò che non funziona al prevenire il malfunzionamento. Tuttavia, prevenire i problemi che è possibile prevedere non è sufficiente, poiché i sistemi di intelligenza artificiale sono molto meno prevedibili rispetto agli ambienti IT tradizionali. Per affrontare questa nuova era, sia i team di sicurezza informatica che quelli IT devono evolversi, passando non solo da una risposta umana all’automazione guidata dall’uomo, ma verso sistemi in grado di autogestirsi.
Visibilità: la sfida fondamentale della gestione patrimoniale
La domanda fondamentale alla base di ogni programma di sicurezza informatica e di gestione delle operazioni IT è: che cosa sto gestendo? Per poter garantire la sicurezza di qualcosa, è necessario sapere di cosa si sta gestendo. La sfida è rappresentata dai compartimenti stagni, creati non solo dalla tecnologia, ma anche dai processi e dalle persone. Quando lavoravo nel reparto Operazioni IT, ad esempio, il mio ambito di competenza riguardava le applicazioni. Il nostro team ha realizzato i pacchetti e ci siamo concentrati sul perfezionamento dell’applicazione. Gli endpoint su cui hanno eseguito le operazioni erano di competenza di un altro team, pertanto la nostra visibilità su quel livello era limitata.
Ognuno stava svolgendo il proprio lavoro. Il problema era che le offerte di lavoro non corrispondevano. Pertanto, nel corso degli anni si sono creati dei compartimenti stagni poiché i diversi team non lavoravano in modo coordinato. E l’assenza di un approccio centralizzato o di un’unica fonte di riferimento porta alla creazione di soluzioni provvisorie ad hoc, fogli di calcolo non autorizzati e soluzioni improvvisate.
Questa è la sfida legata all’inventario, ma il problema non si limita al semplice inserimento di ogni dispositivo in un unico elenco. Le persone affrontano l’inventario delle risorse con lo stesso approccio con cui si potrebbero contare i contenuti del proprio frigorifero. Ma gli asset non sono statici come un barattolo di senape “ jar ”: sono invece molto dinamici. Il loro ciclo di vita ha inizio con l’approvvigionamento. Si dispone di un dispositivo configurato secondo determinati parametri di base e, nel corso del tempo, l’utente potrebbe richiedere altre applicazioni o autorizzazioni. Gli utenti potrebbero modificare autonomamente alcune impostazioni o installare software non autorizzato. E poi, alla fine, è necessario un processo per dismettere le risorse al termine del loro ciclo di vita.
La visibilità consiste nella conoscenza in tempo reale di tre elementi: il vostro inventario completo delle risorse, le relative configurazioni e il loro stato attuale.
Quando un’organizzazione cerca di gestire tutti i propri endpoint in modo olistico, spesso si rende conto di non esserne in grado. Supponiamo che l’organizzazione responsabile della sicurezza intenda installare EDR su ogni endpoint. Si recano presso il reparto IT Ops per consultare il database relativo alla gestione delle modifiche e l’inventario delle risorse, che non è aggiornato in tempo reale e risulta quindi obsoleto. Tale mancanza di visibilità compromette processi fondamentali come l’applicazione delle patch e ostacola gravemente la risposta agli incidenti.
Questo perché la visibilità consiste nella conoscenza in tempo reale di tre elementi: il vostro inventario completo delle risorse, le loro configurazioni e il loro stato attuale. Oltre all’inventario, le configurazioni indicano come dovrebbero funzionare le cose, mentre una panoramica dello stato attuale vi mostra la realtà. È proprio in questo divario tra i due che risiede il rischio.
Da reattivo ad autonomo in quattro fasi
Partendo dalla visibilità come punto di partenza fondamentale, le organizzazioni possono Benchmark e migliorare la propria posizione in materia di gestione delle risorse, governance e sicurezza informatica. In questa nuova era dell’intelligenza artificiale, si distinguono quattro fasi nell’ambito dell’IT e della sicurezza informatica; la fase finale, quella dell’autonomia, prevede l’integrazione dell’intelligenza artificiale per creare sistemi autogestiti che operano alla velocità delle macchine e con la capacità di analisi propria delle macchine, anziché su scala umana.
Le quattro fasi sono:
- Reattivo. Partendo dalla visibilità come base, si entra nella prima fase: in sostanza, quando ci si rende conto che qualcosa non funziona o che si sta verificando un incidente, si interviene per risolvere il problema. State aspettando un avviso o un ticket. Gli strumenti moderni riducono i tempi di risposta da giorni a minuti e persino a secondi, consentendo ai team di agire con tale rapidità da dare l’impressione di essere proattivi. Ma stanno ancora aspettando di scoprire cosa non funzioni, reagendo a un evento che si è già verificato. Al ritmo con cui si verificano gli incidenti al giorno d’oggi, questa situazione non è semplicemente sostenibile.
- Proattivo. È qui che iniziamo a notare un cambiamento. Non aspettiamo che si manifesti un problema prima di intervenire. Il sistema individua il problema per primo e lo risolve finché è ancora di lieve entità. È possibile individuare il calo delle prestazioni, un errore di configurazione o una deriva prima che si trasformi in un’interruzione del servizio o in una richiesta di assistenza. Ma l’approccio proattivo non equivale alla prevenzione. Si continua ad affrontare dei problemi; semplicemente, li si affronta prima e con un quadro più ampio.
- Preventivo. Questo è il passo che ci permette di abbandonare completamente la mentalità reattiva. Ora, grazie alle attività di intelligence e alle misure politiche, si riesce a impedire del tutto che il problema si verifichi. Non state risolvendo in modo proattivo un problema prima che abbia ripercussioni sull’attività; state facendo in modo che il problema non si presenti mai. Ciò funziona solo quando si comprendono gli schemi abbastanza bene da poter “ Enforce ” il comportamento corretto in modo continuo, non secondo una tabella di marcia e non a posteriori. Il limite è che si possono prevenire solo i potenziali problemi di cui si è a conoscenza. È necessario prevedere eventuali intoppi e definire le modalità per Detect e porvi rimedio.
- autonomo. Ora la situazione cambia radicalmente. Anziché lasciare che siano gli esseri umani a definire ogni fase, ogni albero decisionale, ogni “se questo, allora quello”, si fornisce a un sistema basato sull’intelligenza artificiale un obiettivo e dei limiti, e il sistema impara da solo come giungere a una soluzione. Le risorse sanno come devono comportarsi e sono in grado di verificare e correggersi autonomamente — talvolta segnalando un problema, talvolta risolvendolo direttamente — il tutto in modo verificabile. Ciò consente agli esseri umani di passare da un’attività di triage costante a funzioni di supervisione, definizione delle politiche e gestione delle eccezioni.
L'informatica autonoma libera gli esseri umani dal compito di effettuare una selezione costante dei casi, consentendo loro di dedicarsi alla supervisione, alla definizione delle politiche e alla gestione delle eccezioni.
Uno dei principali vantaggi dell’autonomia è che, quando si verifica un problema che viene poi risolto, le conoscenze acquisite si diffondono in tutto l’ambiente, anziché rimanere confinate in un singolo campo di un rapporto sugli incidenti o nella mente di un singolo ingegnere di sistema. Il sistema migliora col passare del tempo. Ecco la differenza tra automazione e autonomia: l’automazione segue le istruzioni. L'autonomia mira al raggiungimento dei risultati.
L'autonomia è fondamentale nell'era dell'intelligenza artificiale
La portata, la velocità e il dinamismo degli ambienti informatici moderni hanno raggiunto un livello tale che gli esseri umani non riescono più a stare al passo. In un mondo guidato dall’intelligenza artificiale, la maturità non è più definita dalla capacità delle persone di attenersi ai processi né dalla rapidità con cui i team sono in grado di reagire. Tale concetto è definito dalla capacità dei sistemi di comprendere il proprio ambiente, verificare il proprio stato e agire in tempo reale.
Questa visione non porta a un mondo interamente automatizzato. Saranno comunque gli esseri umani a fissare gli obiettivi, a fornire il contesto, a definire il livello di rischio accettabile e a valutare le implicazioni etiche di una pratica o di un rischio. Le macchine eccelleranno in ciò che fanno molto meglio di noi: la verifica ripetitiva, la correzione istantanea e l’apprendimento su larga scala, sulla base di ogni risultato ottenuto dall’intera flotta.
Si tratta del passaggio dal reagire ai problemi al prevenirli e, in ultima analisi, alla creazione di sistemi in grado di autogestirsi entro limiti prestabiliti. La visibilità è il fondamento. Senza di esso, nulla funziona. A questo punto, l’obiettivo non è quello di creare esseri umani più veloci.
L'obiettivo è realizzare sistemi che non debbano più dipendere da essi.

