Per cominciare, esaminiamo una tendenza in crescita che vede gli autori di minacce persistenti avanzate (APT) e le famiglie di malware di uso comune ricorrere sempre più spesso ai file di componenti aggiuntivi di Excel (file .XLL) come vettore di intrusione iniziale. Di seguito vi forniremo le ultime informazioni su Automated Libra, l’attore malintenzionato specializzato nel cloud responsabile della campagna di “freejacking” denominata “PurpleUrchin”. Infine, analizziamo in modo approfondito il recente rapporto di “ Mandiant” sulle attività dannose attribuite al famigerato gruppo di hacker russo sostenuto dallo Stato, Turla.
1. Gli hacker APT ricorrono a componenti aggiuntivi Excel dannosi come vettore di intrusione iniziale
Secondo un articolo pubblicato sul blog “Threat Spotlight” di Cisco Talos, , gli autori di minacce persistenti avanzate (APT) (si apre in una nuova scheda) e le famiglie di malware di uso comune ricorrono sempre più spesso ai file di componenti aggiuntivi di Excel (file .XLL) come vettore di intrusione iniziale.
L'aumento osservato nell'utilizzo dei file XLL fa seguito alla decisione di Microsoft di bloccare per impostazione predefinita l'esecuzione delle macro VBA di (si apre in una nuova scheda) . Microsoft Le applicazioni per l'ufficio sono ora soggette a un processo decisionale più rigoroso e impediscono agli utenti di eseguire le macro quando un documento presenta un tag "Mark of the Web" (MOTW). La decisione di Microsoft di bloccare le macro è stata in gran parte determinata dal fatto che molti autori di minacce utilizzavano le macro VBA come vettore iniziale per diffondere malware e ransomware.
Microsoft e componenti aggiuntivi: una breve panoramica
I componenti aggiuntivi sono frammenti di codice eseguibile disponibili in vari formati e dotati di numerose funzionalità diverse. Possono essere aggiunti alle applicazioni di Office Microsoft per potenziarne le funzionalità.
- di Word: Per Microsoft Word, i componenti aggiuntivi devono essere inseriti in una posizione specifica indicata dal valore del Registro di sistema. Se un malintenzionato dovesse inserire una DLL in una posizione attendibile utilizzando l'estensione .wll, Word tenterebbe di caricare la DLL nel proprio spazio di processo.
- di Excel: Per Excel Microsoft , se l’utente tenta di aprire un file .XLL in Esplora Windows , la shell tenta automaticamente di avviare Excel per aprire il file. Prima che un file XLL venga caricato, Excel visualizza un avviso relativo alla possibilità che esso contenga codice dannoso; si tratta di un avviso/approccio simile a quello visualizzato all’apertura di un documento contenente codice macro VBA. In teoria sembra una buona idea, ma la maggior parte delle persone tende a ignorare questo messaggio e a non prestare attenzione all’avviso senza rifletterci.
Cosa sono i file XLL?
I file XLL sono librerie di caricamento dinamico (DLL) standard del linguaggio di programmazione Windows . Ciò che contraddistingue un file XLL è la sua capacità di implementare determinate funzioni esportate che verranno richiamate dal gestore dei componenti aggiuntivi di Excel. I componenti aggiuntivi sono realizzati in codice nativo e consentono agli sviluppatori di ampliare le funzionalità di Excel.
- XLL basati su C/C++: I componenti aggiuntivi XLL nativi vengono sviluppati utilizzando il kit di sviluppo software (SDK) Excel XLL di Microsoft . Affinché un componente aggiuntivo possa essere caricato dal gestore dei componenti aggiuntivi, il file XLL deve implementare almeno una funzione esportata, denominata xlAutoOpen, in modo che il codice possa essere richiamato al momento del caricamento del componente aggiuntivo da parte di Excel. L'SDK XLL di Excel è costituito da file di intestazione e librerie in C/C++ che consentono ai file XLL di utilizzare l'API di Excel per accedere ai dati delle cartelle di lavoro e richiamare le funzioni di Excel.
- XLL basati su Excel-DNA: Due framework molto diffusi, Add-In Express e Excel-DNA, (si apre in una nuova scheda) consentono agli sviluppatori di creare componenti aggiuntivi XLL utilizzando i linguaggi .NET. Poiché Excel-DNA è un framework gratuito, molti autori di malware lo hanno adottato per creare file XLL dannosi.
L'evoluzione degli XLL dannosi
Cisco Talos è riuscito a monitorare nel tempo il numero di file dannosi nativi e basati su Excel-DNA inviati a VirusTotal.
Cisco Talos ha inoltre approfondito l’analisi e ha stabilito che la metà del 2017 ha segnato l’inizio dell’utilizzo, da parte degli autori delle minacce, dei file XLL come vettore per l’esecuzione di codice dannoso. Sembra che l’utilizzo dei file XLL fosse sporadico fino alla versione 2021, quando famiglie di malware di largo consumo come Dridex hanno iniziato a ricorrervi.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
“Sembra che la decisione di Microsoft di bloccare le macro VBA non sia l’unica ragione dell’aumento dell’uso degli XLL come vettori di infezione. Tale aumento significativo è stato osservato negli ultimi anni ed è iniziato ben prima della decisione di “ Microsoft” in materia di macro-blocco, che ha riscosso ampio consenso. A prescindere dalle motivazioni e dalla tempistica, sono sempre più numerose le famiglie di malware di uso comune e gli autori delle minacce che ricorrono agli XLL. Un esempio recente che coinvolge i file XLL è il RAT Ekipa, che nei propri attacchi ha integrato componenti aggiuntivi XLL per Excel, oltre a sfruttare le macro di Microsoft Publisher per rilasciare il trojan di accesso remoto.”
2. PurpleUrchin aggira il CAPTCHA e sottrae risorse dalla piattaforma cloud
L’Unità 42 di Palo Alto ha recentemente pubblicato “ ” (), un’analisi approfondita (si apre in una nuova scheda) su Automated Libra, l’attore malintenzionato nel cloud responsabile della campagna di “freejacking” denominata PurpleUrchin.
Automated Libra è un gruppo di freejacking con sede in Sudafrica, noto per prendere di mira le piattaforme cloud che offrono periodi di prova a tempo limitato delle risorse cloud. Le versioni di prova gratuite vengono quindi utilizzate dall’autore dell’attacco per eseguire operazioni di cryptomining. Si ritiene che tale attore malintenzionato sia responsabile della campagna di “freejacking” nota come PurpleUrchin.
È stato rilevato che Automated Libra utilizzava un nuovo sistema di risoluzione dei CAPTCHA, un impiego più intensivo delle risorse della CPU per il mining di criptovalute e tecniche di mixing volte a sfruttare in modo improprio le risorse cloud gratuite.
Che cos’è PurpleUrchin?
La campagna di cryptomining PurpleUrchin (si apre in una nuova scheda) è stata osservata (si apre in una nuova scheda) in ottobre 2022 come un’operazione di freejacking. La campagna si basava sull’uso improprio delle risorse che offrivano account cloud con piano gratuito, al fine di ricavare un modesto profitto da ciascun account gratuito, il che, una volta sommati, si traduceva in un importo in dollari più consistente.
Gli autori dell’attacco PurpleUrchin hanno utilizzato le operazioni “Play” e “Run”, creando e utilizzando account cloud falsi con carte di credito contraffatte o potenzialmente rubate. Gli account falsi hanno comportato il mancato pagamento dei saldi relativi ai servizi cloud.
L’Unità 42 di Palo Alto ha analizzato oltre 250GB dati, compresi quelli relativi ai container e i registri di accesso al sistema. L'architettura infrastrutturale utilizzata dagli autori delle minacce si avvale di tecniche CI/CD, in cui ogni singolo componente software di un'operazione viene inserito all'interno di un container. L'architettura CI/CD consente ad alcuni componenti di un'operazione di subire un guasto, essere aggiornati o terminare la propria esecuzione senza causare ripercussioni sull'ambiente più ampio. L'analisi ha consentito ai ricercatori di ricondurre l'attività di questo attore malintenzionato al sito agosto 2019. Ha inoltre messo in luce la preferenza dell’autore dell’attacco per l’utilizzo di servizi cloud tramite fornitori di servizi virtuali tradizionali, ovvero i VSP.
Estrazione dei dati con i flussi di lavor GitHub
Le operazioni condotte dall’autore dell’attacco su GitHub hanno fatto ricorso a una combinazione di tattiche “Play and Run” e “freejacking”. Gli autori dell'attacco hanno creato automaticamente account su GitHub a un ritmo medio compreso tra tre e cinque al minuto. Una volta creata la base di account, è iniziata l’attività di “freejacking”.
Ciascun account GitHub è stato successivamente coinvolto in una strategia denominata “Play and Run”, in base alla quale ogni account utilizzava le risorse computazionali a propria disposizione, senza tuttavia provvedere al pagamento della fattura risultante. I ricercatori hanno scoperto prove che indicano come l’autore dell’attacco abbia creato oltre 130.000 account presso vari fornitori di server privati virtuali e di servizi cloud.
Automatizzazione della creazione di account su GitHub
Una delle più recenti operazioni osservate da parte dell’autore della minaccia ha comportato l’esecuzione di Togglebox tramite i servizi AHP. Togglebox è una piattaforma di hosting di applicazioni e VPS cloud basata su unità a stato solido (SSD) completamente gestita. L'autore dell'attacco ha sfruttato questa piattaforma per eseguire una serie di container. Ogni container è in grado di creare automaticamente account GitHub . I ricercatori hanno inoltre individuato un meccanismo denominato “account con nome specificato” all’interno del processo Python di creazione degli account utente. Questo processo ha utilizzato account con nomi generati in modo casuale sulla base di Md5 hash.
Gli strumenti necessari per il processo di creazione automatica degli account sono stati forniti sotto forma di container. Con l’ultima versione del container, l’autore dell’attacco ha combinato diversi strumenti legittimi e disponibili pubblicamente, tra cui Iron Browser, xdotool e ImageMagick. Una volta che gli strumenti sono stati installati, l’autore dell’attacco può iniziare a creare account.
Sfruttare una vulnerabilità del CAPTCHA
Per creare un account su GitHub è necessario superare un test CAPTCHA. A tal fine, l’autore dell’attacco utilizza due strumenti del kit ImageMagick, ovvero “convert” e “identify”.
Le immagini CAPTCHA vengono innanzitutto convertite in immagini composte dai colori complementari rosso, verde e blu utilizzando lo strumento di conversione.
Una volta convertite le immagini, su ciascuna di esse viene eseguito il comando “identify” per estrarre la caratteristica “asimmetria”. Il risultato è un elenco ordinato in ordine crescente, in cui la risposta esatta risulta essere il valore più piccolo.
Una volta risolto il CAPTCHA, GitHub richiede un codice di avvio che viene inviato all’indirizzo e-mail associato all’account. In questo esempio, l’autore dell’attacco ha utilizzato un account Gmail per automatizzare il processo di acquisizione del codice di avvio, leggendo i messaggi IMAP in arrivo.
Una volta inserito il codice di accesso, l’automazione genera un token di accesso personale dotato delle autorizzazioni relative al flusso di lavoro. La convenzione di denominazione è cambiata nelle operazioni più recenti, in cui l’autore dell’attacco utilizza ora nomi casuali per i repository, che in precedenza si basavano su MD5 hash.
Account creati
L'Unità 42 ha stimato il numero di account creati tramite " GitHub".
Una volta creato il repository su GitHub, viene eseguito uno script Bash per aggiornarlo con il flusso di lavoro desiderato. Il flusso di lavoro viene generato tramite uno script PHP. Il meccanismo del flusso di lavoro consente all’autore della minaccia di eseguire applicazioni esterne. In un caso osservato, il flusso di lavoro generato ha eseguito un totale di 64 processi, ciascuno dei quali selezionava in modo casuale 1 delle 5 configurazioni uniche disponibili.
Uno dei servizi cloud preferiti dall’autore dell’attacco durante l’operazione 2021 era Heroku, una piattaforma cloud che consente agli utenti di creare e distribuire applicazioni senza doversi occupare della gestione dell’infrastruttura di hosting. I ricercatori hanno individuato oltre 100.000 account distinti creati sulla piattaforma Heroku.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«L’utilizzo del sistema automatizzato di risoluzione dei CAPTCHA di Automated Libra per creare account su GitHub senza alcun intervento manuale è davvero impressionante. Non è certo un segreto che gli autori delle minacce possano guadagnare ingenti somme di denaro grazie alle operazioni di cryptomining, e questo processo automatizzato di creazione di account non fa che rendere il tutto ancora più semplice per i criminali informatici. «Questa tecnica di aggiramento dei CAPTCHA costituisce un ulteriore esempio di come gli autori delle minacce continueranno a perfezionare e a far evolvere tali metodologie per condurre al meglio le proprie operazioni.»
3. L’APT russa Turla sfrutta le infezioni da “ USB ” causate da altri hacker
Un nuovo rapporto pubblicato da “ Mandiant ”, azienda leader nel settore dell’intelligence sulle minacce informatiche, mette in luce le più recenti attività attribuite a Turla, un famigerato gruppo russo di minacce persistenti avanzate (APT) (si apre in una nuova scheda) , che si ritiene con un elevato grado di certezza operi per conto del servizio di intelligence russo FSB.
Oltre a fornire informazioni relative ai nuovi domini di comando e controllo (C2) registrati da Turla e all’impiego mirato da parte del gruppo dei malware KOPILUWAK e QUIETCANARY, il rapporto “ Mandiant ” descrive come Turla abbia ottenuto l’accesso alle reti delle vittime registrando i domini scaduti precedentemente associati a una campagna criminale informatica risalente a quasi dieci anni fa, che diffondeva malware tramite unità USB infette.
USB piggybacking
Il rapporto di Mandiant è il risultato di una scoperta effettuata nell’ambito del programma “ settembre 2022 ”, relativa a un’interessante violazione di una rete in Ucraina, in cui diversi computer di tale rete erano stati infettati dopo che qualcuno aveva inserito un’unità “ USB ” in una porta libera di un dispositivo.
Mandiant Alla fine si è stabilito che l’attività fosse collegata a un’operazione di Turla, nell’ambito della quale l’autore della minaccia è riuscito a registrare nuovamente almeno tre domini ANDROMEDA C2 scaduti. Ciò ha consentito a Turla di individuare le vittime di un malware relativamente datato (ANDROMEDA era un malware di largo consumo molto diffuso nei primi anni 2010s), definire il profilo dei bersagli e distribuire in modo selettivo sia l’utilità di ricognizione KOPILUWAK sia la backdoor QUIETCANARY nei confronti delle vittime ucraine.
Una nota su ANDROMEDA
Come indicato in precedenza, ANDROMEDA era un malware di largo consumo che ha raggiunto il picco di popolarità all’inizio del 2010s. In questo episodio, Turla ha preso il controllo dell’infrastruttura di una variante che era stata caricata per la prima volta su VirusTotal nel 2013. A quanto pare, questa variante di ANDROMEDA si diffonde tramite l’utilizzo di chiavi USB infette.
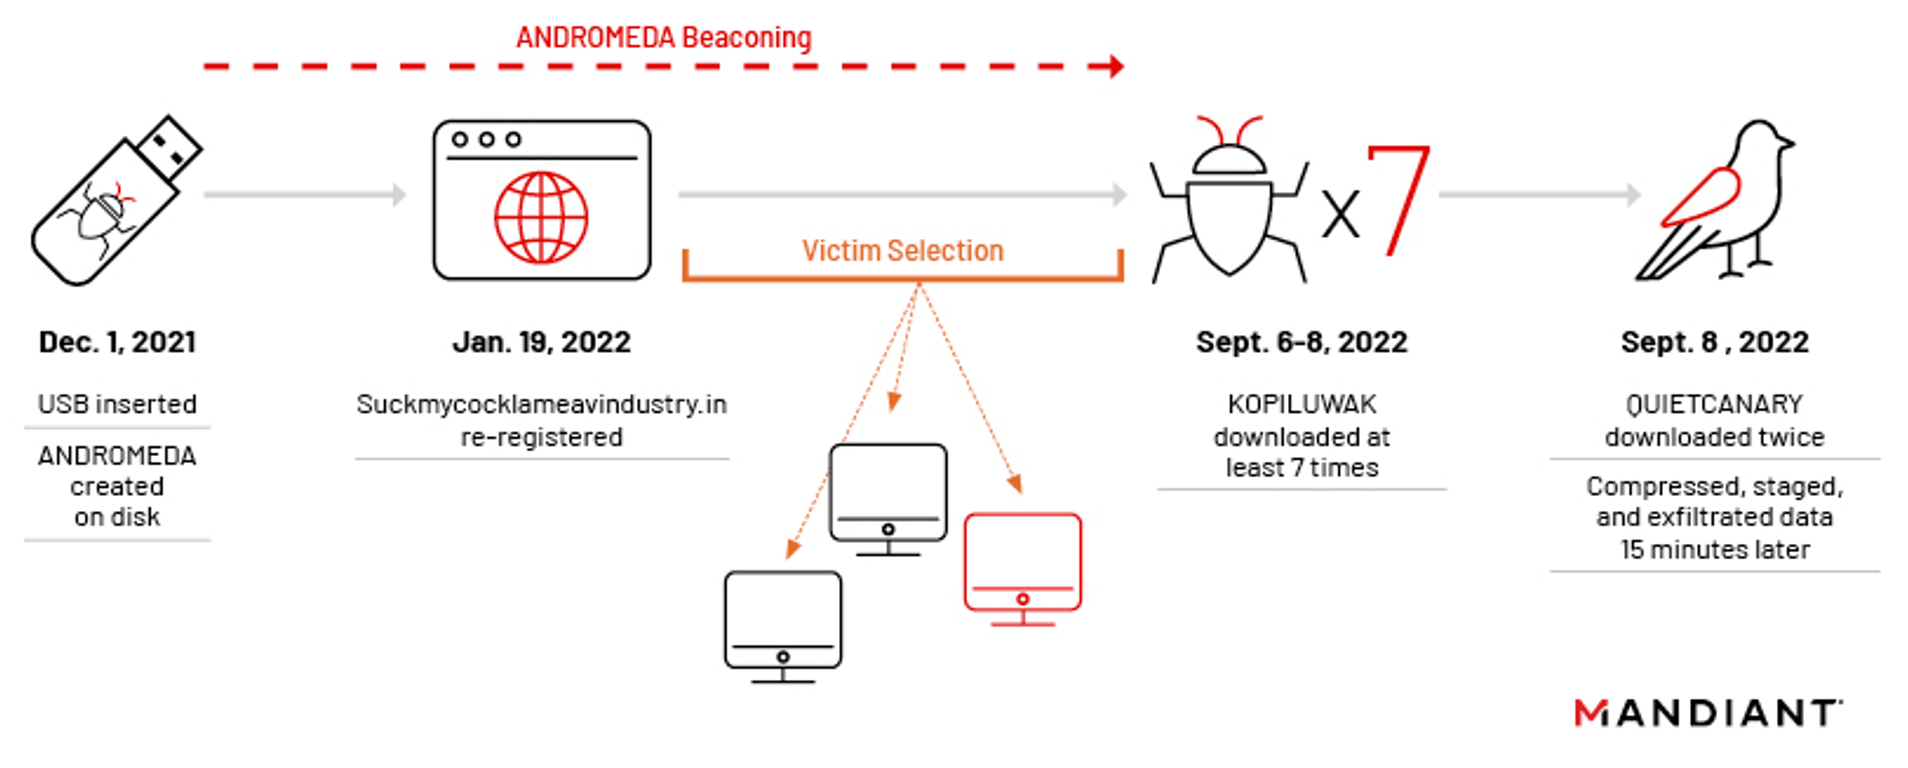
L’incidente è stato causato dall’inserimento, presso un’organizzazione ucraina all’indirizzo dicembre 2021, di una chiave “ USB” infettata da diverse varianti di malware di vecchia generazione. . Secondo Mandiant, quando l’utente del sistema preso di mira ha fatto doppio clic su un file di collegamento (LNK) dannoso camuffato da cartella contenuta nell’unità USB , è stato installato automaticamente un “campione ANDROMEDA di vecchia generazione”, che a quel punto ha iniziato a trasmettere segnali.
Poiché questa versione di ANDROMEDA era stata caricata su VirusTotal già nel 2013, ne consegue che la maggior parte dei C2 domini del malware fosse stata reindirizzata in un sinkhole dai ricercatori, oppure fosse semplicemente scaduta dopo quasi un decennio. Quando questo specifico file binario è stato eseguito, ha garantito la propria persistenza inserendo un ulteriore campione di ANDROMEDA nella cartella C:\ProgramData\Local Settings\Temp\mskmde.com e ha aggiunto una chiave di registro “Run” per eseguirlo ogni volta che l’utente del sistema effettuava l’accesso. Mandiant è riuscita a accertare che uno dei suoi C2 domini scaduti era stato nuovamente registrato nel gennaio del 2022 da un registrante con protezione della privacy, con Dynadot in qualità di registrar incaricato.
By leveraging this C2 to profile existing victims of this malware sample, Turla was able to selectively target interesting users with the first-stage KOPILUWAK dropper.
Ricognizione con KOPILUWAK
Secondo Mandiant, Turla ha infine scaricato ed eseguito un archivio autoestraente WinRAR (WinRAR SFX) contenente KOPILUWAK sul dispositivo di una vittima in settembre 2022, dopo diversi mesi di trasmissione di segnali ANDROMEDA che non avevano portato all’osservazione di alcuna attività significativa.
Complessivamente, i ricercatori dell’ Mandiant hanno osservato che gli autori degli attacchi hanno scaricato ed eseguito lo stesso dropper WinRAR SFX denominato KOPILUWAK per sette volte nel corso di quel mese, tentando ogni volta di trasferire “quantità significative di dati all’indirizzo C2 manager.surro[.]am”.
Il motivo per cui gli aggressori abbiano agito in questo modo rimane sconosciuto. I comandi di profilazione delle vittime presenti in KOPILUWAK sono hardcoded e, di conseguenza, non produrrebbero insiemi di dati diversi provenienti dallo stesso host preso di mira.
Nell'incidente descritto da Mandiant, il processo “wauclt.exe” è stato iniettato da ANDROMEDA e ha successivamente inviato richieste GET a “yelprope.cloudns[.]cl” con destinazione URL "/system/update/version". Questo dominio è un sottodominio dinamico di DNS ospitato da ClouDNS; in precedenza era collegato all’attività ANDROMEDA e costituiva un altro dominio nuovamente registrato da Turla.
In sostanza, Turla ha utilizzato KOPILUWAK come risorsa per la profilazione degli obiettivi nella fase iniziale; KOPILUWAK rappresenta infatti il primo malware personalizzato di Turla utilizzato dagli autori degli attacchi dopo ANDROMEDA. KOPILUWAK ha aiutato Turla a facilitare la ricognizione di rete sull’host della vittima, utilizzando utilità quali whoami, netstat, arp e net, alla ricerca di connessioni TCP attive con PID e individuando le condivisioni di rete prima di enumerare i dischi logici e i processi attualmente in esecuzione. I risultati di tutti i comandi sono stati reindirizzati nel file %TEMP%\result2.dat, prima di essere caricati sul server C2 di KOPILUWAK, "manager.surro[.]am", tramite richieste POST.
Entra in scena QUIETCANARY
A seguito della prima esecuzione di KOPILUWAK, è stato osservato che Turla ha scaricato per due volte su un host la backdoor leggera .NET denominata QUIETCANARY (sebbene i comandi siano stati eseguiti solo nella seconda occasione). QUIETCANARY è stato utilizzato principalmente da Turla per raccogliere, comprimere, archiviare temporaneamente e, infine, sottrarre i dati delle vittime. Il file QUIETCANARY è stato salvato su disco.
Mandiant è stato in grado di osservare i comandi interattivi inviati a QUIETCANARY ed eseguiti dalla backdoor.
Nota: La presenza occasionale di errori di battitura nei comandi impartiti – e la loro successiva correzione e reimmissione – suggeriva che si trattasse di un processo manuale, anziché di una raccolta automatizzata dei dati.
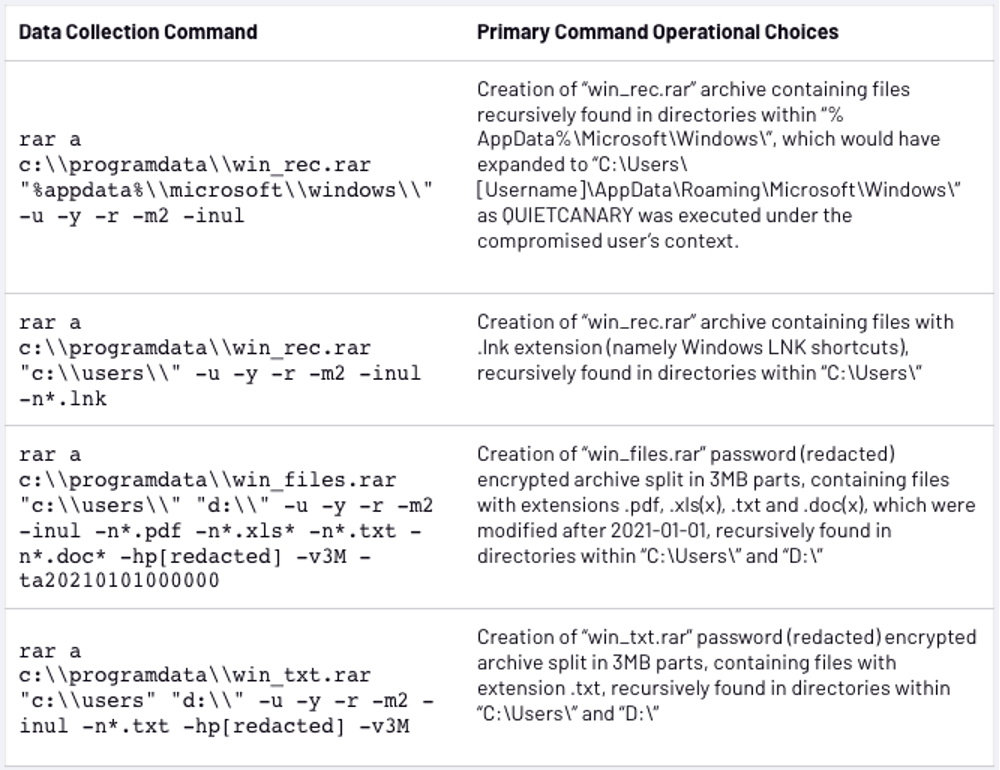
È interessante notare che Turla sembrava interessata esclusivamente all’esfiltrazione dei file creati dopo il 1 gennaio 2021.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
“Nel proprio rapporto, ‘ Mandiant ’ tiene a sottolineare che i payload di Turla coinvolti in questo incidente sono stati rilevati esclusivamente in Ucraina. In effetti, Mandiant ha rilevato solo questo singolo caso in cui un’infezione da ANDROMEDA, oggetto di un attacco di hijacking, è stata utilizzata per diffondere il malware Turla. Tuttavia, non sarebbe saggio trarre la conclusione che l’Ucraina sia l’unico luogo in cui Turla abbia condotto questo tipo di operazione. Sarebbe altrettanto imprudente concludere che gli attacchi di Turla, che sfruttano le infezioni causate da ANDROMEDA, si siano limitati a un unico bersaglio. Sarebbe inoltre avventato presumere che Turla sarà l’unico attore a sfruttare le infezioni esistenti per i propri scopi. È probabile che altri autori di minacce, animati da motivazioni diverse, cerchino di trarre vantaggio dalle precedenti intrusioni in modo coerente con l’attività qui descritta."
In effetti, non è la prima volta che Turla si appropria dell’infrastruttura di attacco di altri attori malintenzionati. Come riportato in un articolo di Wired sull’argomento:
Turla vanta una lunga tradizione nell’utilizzo di stratagemmi ingegnosi per nascondere il controllo del proprio malware e persino per assumere il controllo di altri hacker, come ha potuto constatare Mandiant in questo caso più recente. L’azienda specializzata in sicurezza informatica Kaspersky ha rivelato nel 2015 che Turla aveva assunto il controllo di connessioni Internet via satellite (si apre in una nuova scheda)per occultare la posizione dei propri server di comando e controllo. Nel 2019, l’agenzia di intelligence britannica GCHQ ha avvertito che Turla aveva segretamente preso il controllo dei server di alcuni hacker iraniani (si apre in una nuova scheda) per nascondersi e confondere gli investigatori che cercavano di identificarli.
"Le tecniche di hacking basate sull’USBsembrano aver conosciuto una rinascita negli ultimi anni, e le osservazioni di Mandiant sulla metodologia furtiva di Turla in questo incidente dovrebbero servire da monito ai professionisti della sicurezza: questo particolare vettore di intrusione è ben lungi dall’essere obsoleto e, quando si trova nelle mani di un operatore sofisticato e dotato di risorse come quello di Turla, tale tecnica continua a rappresentare una minaccia significativa.”
Per approfondire l’argomento, vi invitiamo a consultare le nostre recenti sintesi informative sulle minacce informatiche pubblicate su .

