Oggi siamo lieti di annunciare la disponibilità generale di Tanium discover versione 3,1, che include la possibilità di individuare gli endpoint distribuiti nel cloud dei servizi Web di Amazon (AWS).
Tanium discover esegue la scansione delle reti per individuare risorse nascoste e non gestite, anche all’interno di reti globali estese e distribuite con centinaia di migliaia di endpoint. Gli amministratori possono scegliere di bloccare i dispositivi oppure di inserirli nella gestione, al fine di garantire che tutti i dispositivi connessi alla rete siano registrati e sotto controllo.
La funzione di rilevamento “ AWS ” di Tanium discover sfrutta una nuova funzionalità di scansione da noi sviluppata, denominata “Profili di scansione centralizzati”.
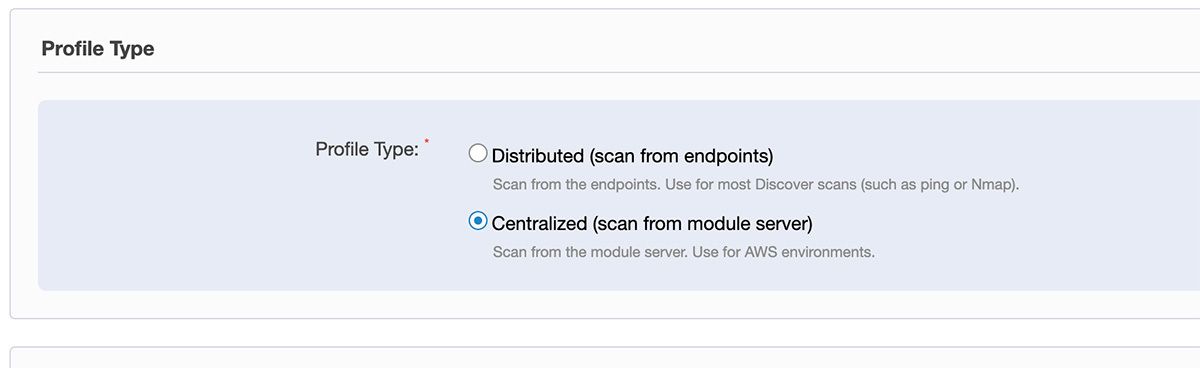
Profili di scansione centralizzati
Grazie a una scansione centralizzata, è possibile individuare gli endpoint presenti in una rete in cui non sono stati installati i client di Tanium . Nel caso della scansione “ AWS ”, Discover non esegue effettivamente una scansione di rete, pertanto non viene generato alcun traffico di rete aggiuntivo e non vi è alcun impatto sulle reti locali. Discover , invece, accederà all’API AWS e richiederà informazioni relative alle EC2 istanze distribuite in ciascuna regione specificata. Questa analisi individuerà inoltre EC2 istanze che sono state interrotte o che, per altri motivi, non sono attive sulla rete.
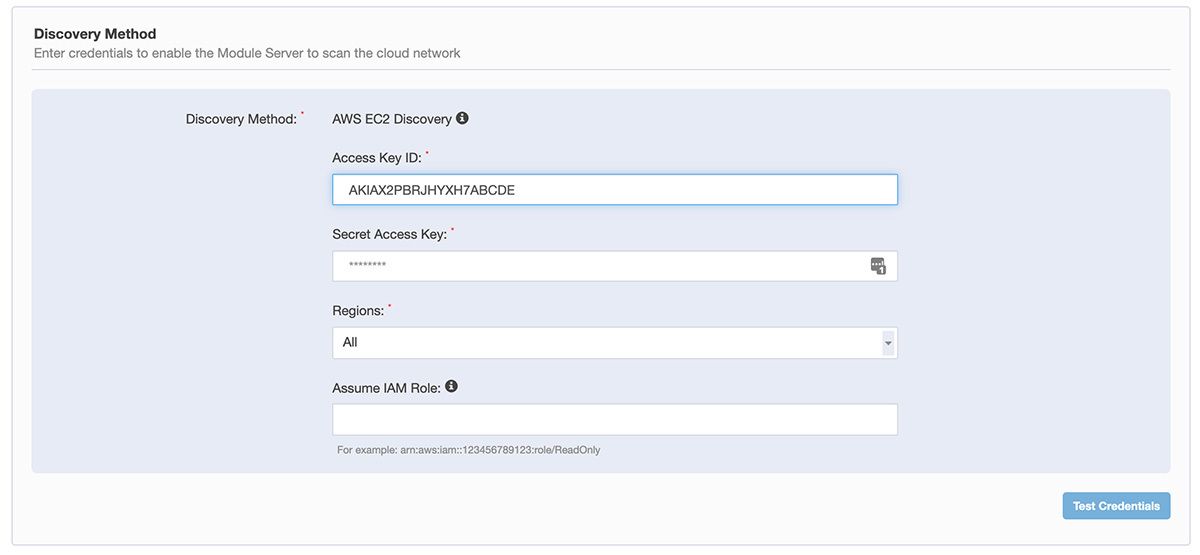
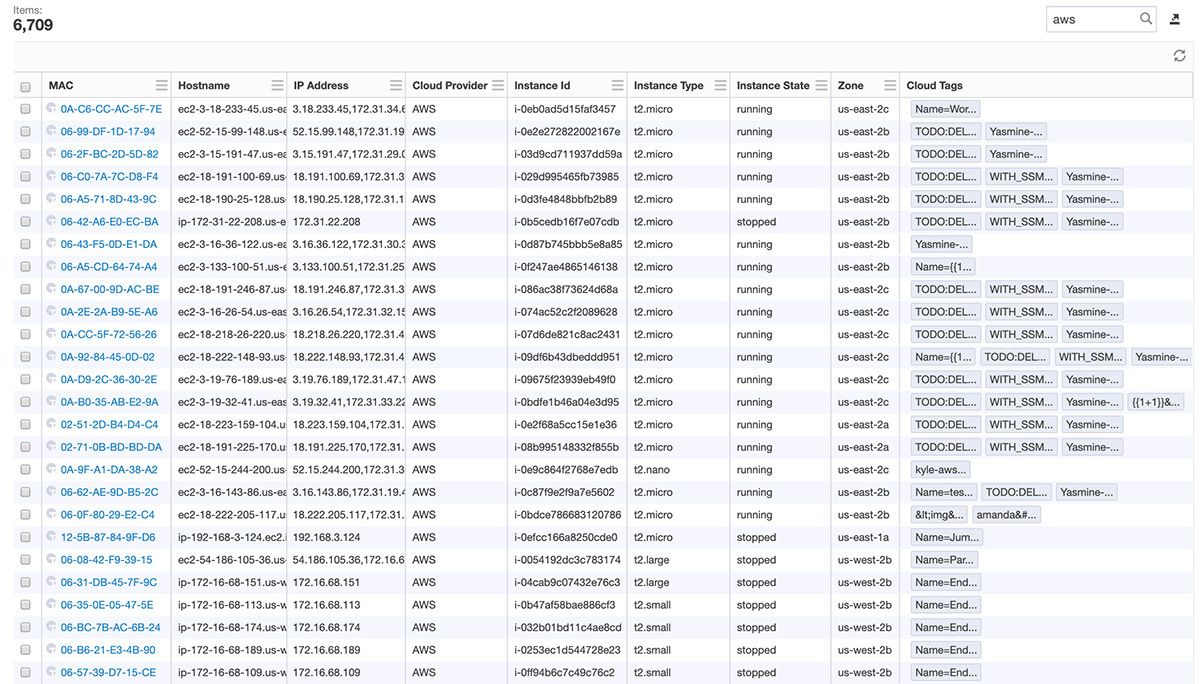
Discover recupererà una serie di valori relativi ai metadati di ciascuna istanza individuata, tra cui l'indirizzo IP, l'indirizzo MAC, la regione, le dimensioni, il sistema operativo, il proprietario, i tag e lo stato. Questi valori possono quindi essere utilizzati per creare etichette univoche, in modo da poter raggruppare le vostre istanze cloud per account, regione, tipo, ecc.
Il lancio di “ Discover 3,1 ” rappresenta l’ennesimo passo avanti nella nostra piattaforma di gestione della sicurezza e dell’ endpoint , che consente alle organizzazioni di ottenere una riduzione significativa dei rischi attraverso l’identificazione, la misurazione, la definizione delle priorità e l’attuazione di azioni su tutti gli endpoint gestibili presenti nel proprio ambiente, indipendentemente dalla loro ubicazione: nel cloud, in locale o in qualsiasi altro luogo.
Per saperne di più sulle nuove funzionalità di “ Discover ”:
- Per saperne di più su “ Discover 3,1 ”, visitate il sito , , la community Tanium e
- Si prega di contattare il proprio account manager oppure sales@tanium.com
- Prenoti una dimostrazione di " Tanium discover "
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.

