Abbiamo condotto un sondaggio tra 270 professionisti della sicurezza informatica per individuare le loro principali preoccupazioni in materia di risposta agli incidenti, indagini e misure correttive sugli endpoint. Ecco cosa abbiamo appreso.
(Immagine: Dom Ide / Pixabay)
Se di recente ha risolto una violazione all’interno della Sua organizzazione, l’ultima cosa a cui vorrebbe pensare è la possibilità che la stessa violazione si ripeta. Tuttavia, questa possibilità è in primo piano nelle menti della maggior parte degli intervistati nel nostro sondaggio “ 2018 Endpoint Security Survey”.
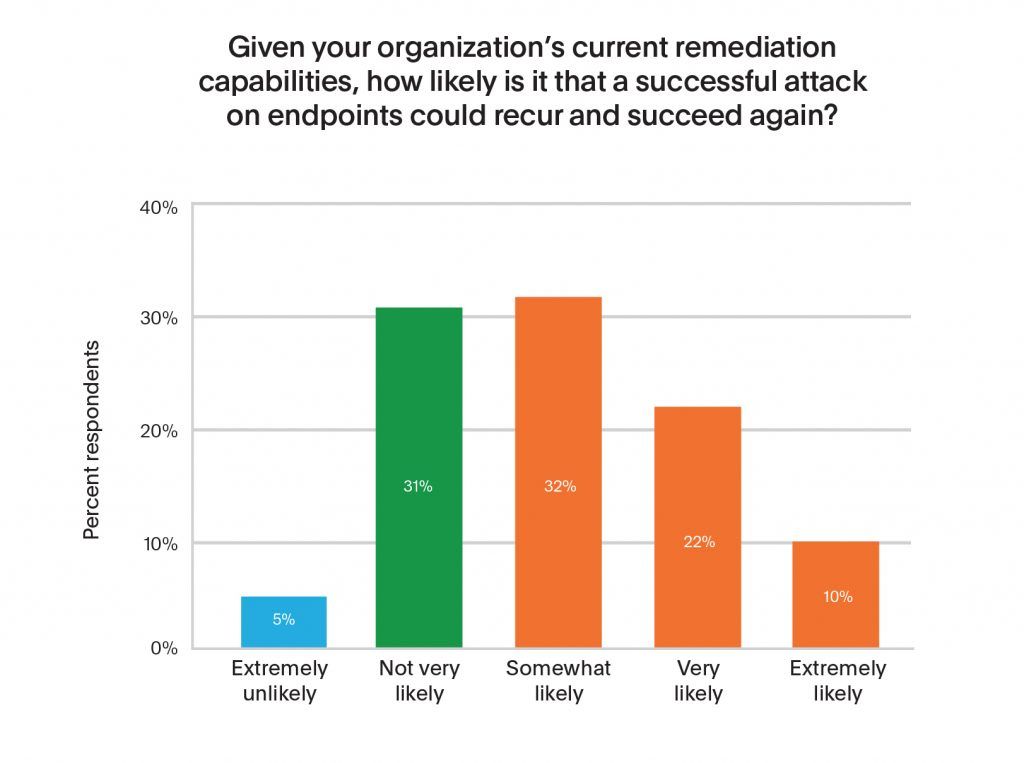
L’indagine, condotta da PwC per conto dell’ Tanium, ha coinvolto 270 professionisti della sicurezza informatica in Nord America al fine di valutare le loro principali preoccupazioni in merito all’ , alla risposta agli incidenti, alle indagini e alle misure correttive relative agli endpoint. La minaccia di una nuova compromissione – ovvero la probabilità che un attacco vada a buon fine più di una volta – rappresenta motivo di preoccupazione per quasi due terzi degli intervistati.
Il ciclo dei nuovi compromessi è aggravato dalle difficoltà che le organizzazioni incontrano nell’identificare, valutare la portata e risolvere completamente gli incidenti di sicurezza. La gestione degli incidenti va oltre la semplice risposta a un singolo avviso. Le organizzazioni devono valutare appieno l’impatto di un incidente e risolvere le cause alla radice che vi hanno contribuito. Tuttavia, la maggior parte delle organizzazioni non è in grado di portare a termine tali attività in modo tempestivo, il che le rende vulnerabili a nuove violazioni della sicurezza.
(Fonte: Tanium , Indagine sulla sicurezza degli endpoint 2018 )
L’idea che un attacco ricorrente possa avere esito positivo più di una volta risulta particolarmente preoccupante se considerata alla luce del tempo che un’organizzazione media impiega per individuare ( Detect ) e porre rimedio a una violazione. Secondo Ponemon Research, un’organizzazione impiega in media 191 giorni per Detect rilevare una violazione (si apre in una nuova scheda) e in media 66 giorni per porvi rimedio. Ancora più preoccupante è il fatto che, secondo l’ , il Cisco 2017 Cybersecurity Report (si apre in una nuova scheda), le organizzazioni indagano in media solo sul 56% di tutti gli avvisi di sicurezza che ricevono e risolvono solo il 46% degli avvisi ritenuti legittimi.
In effetti, la rapidità di risposta rappresenta uno dei principali motivi di preoccupazione emersi dal nostro sondaggio “ 2018 Endpoint Security Survey”.
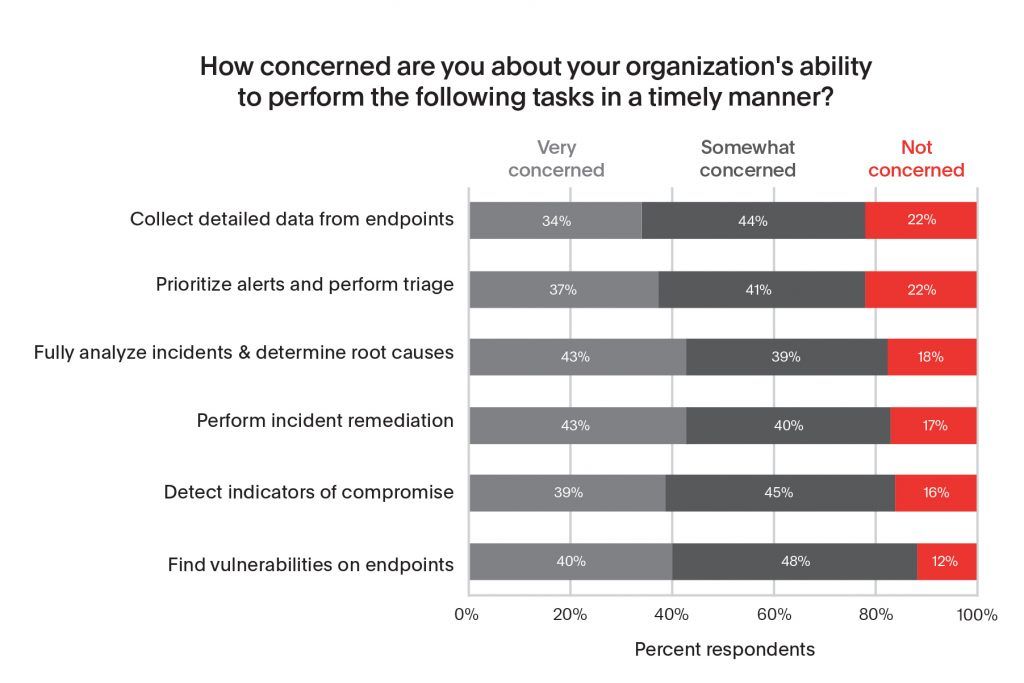
La stragrande maggioranza degli intervistati (75%) dichiara di essere “abbastanza” o “molto” preoccupata riguardo alla propria capacità di eseguire rapidamente attività cruciali quali la risoluzione degli incidenti, il rilevamento di indicatori di compromissione sugli endpoint e l’identificazione delle vulnerabilità sugli endpoint.
I tre compiti che gli intervistati dichiarano di trovare più difficili da portare a termine tempestivamente sono:
- Individuazione delle vulnerabilità sugli endpoint;
- Individuazione degli indicatori di compromissione; e
- Esecuzione delle misure correttive relative agli incidenti.
(Fonte: Tanium , Indagine sulla sicurezza degli endpoint 2018 )
Allora, in che modo gli intervistati intendono ovviare a tali preoccupazioni? Grazie a una combinazione di tecnologie più avanzate, maggiori informazioni sulle minacce e al miglioramento delle modalità di raccolta e analisi dei dati relativi ai propri endpoint e alle proprie reti. Per quanto riguarda i miglioramenti tecnologici, le tre aree indicate come prioritarie dalla percentuale più elevata di intervistati sono state:
- Una tecnologia più avanzata per la riparazione degli endpoint (47%);
- Maggiori informazioni sulle minacce (40%); e
- La capacità di raccogliere e analizzare dati più dettagliati relativi all’ endpointe (39%).
Abbiamo inoltre chiesto agli intervistati di indicarci in che modo intendono avvalersi del personale interno e dei fornitori di servizi gestiti per il rilevamento, la risposta e la risoluzione degli incidenti (per questa domanda erano ammesse risposte multiple). Quasi la metà degli intervistati (49%) dichiara di voler aumentare il ricorso ai servizi gestiti per la risoluzione degli incidenti nei prossimi 12 mesi, mentre il 47% intende aumentare l’utilizzo di tali servizi per il rilevamento e la risposta agli incidenti. Per quanto riguarda il personale interno, il 45% intende assumere figure professionali specializzate nel rilevamento e nella risposta agli incidenti, mentre il 41% prevede di aumentare l’organico dedicato alla risoluzione degli incidenti. Se si considera che, secondo l’ , il costo medio per l’assunzione di un nuovo dipendente è pari a 4.129 dollari e che occorrono in media 42 giorni per coprire una posizione vacante, questa opzione diventa piuttosto costosa in breve tempo.
Per questi motivi, riteniamo che l’aumento della produttività nella risposta agli incidenti e nella risoluzione dei problemi relativi all’ endpoint e sarà accolto con favore dalle organizzazioni che intendono limitare la necessità di ulteriori investimenti o che desiderano ottenere maggiori risultati con risorse fisse.
«Disporre di una visibilità in tempo reale su larga scala a livello di “ endpoint ” e di rete è un fattore chiave per il rilevamento e la risoluzione rapidi delle minacce informatiche», afferma Sean Joyce, responsabile della sicurezza informatica e della privacy di PwC negli Stati Uniti, nel rapporto basato sulla nostra indagine. «Le aziende che non dispongono di tali capacità dovrebbero preoccuparsi, vista la crescente complessità dei rischi emergenti in materia di sicurezza dei dati e privacy.»
Le interessa vedere “ Tanium ” in azione? Fissate un appuntamento con per una dimostrazione individuale oppure partecipate al nostro webinar settimanale. Si rivolga ai nostri esperti di “ Tanium” in occasione dei nostri prossimi eventi “ ”.
Informazioni sull’autrice: Jennifer Ellard è responsabile delle attività di marketing dei prodotti di sicurezza e delle strategie di commercializzazione presso Tanium. Jennifer è entrata a far parte di Tanium nel 2016 e si occupa principalmente dello sviluppo dei contenuti, della gestione del flusso di opportunità, della collaborazione con i partner nel settore della sicurezza e del supporto ai team di vendita. In precedenza, la signora Ellard ha lavorato presso Hewlett-Packard e Symantec, dove ha guidato i team di marketing di prodotto e di marketing per i partner. Il percorso formativo di Jennifer comprende una laurea triennale in Marketing conseguita presso l’Università dell’Alabama a Huntsville e un master in Amministrazione aziendale conseguito presso la Santa Clara University.

