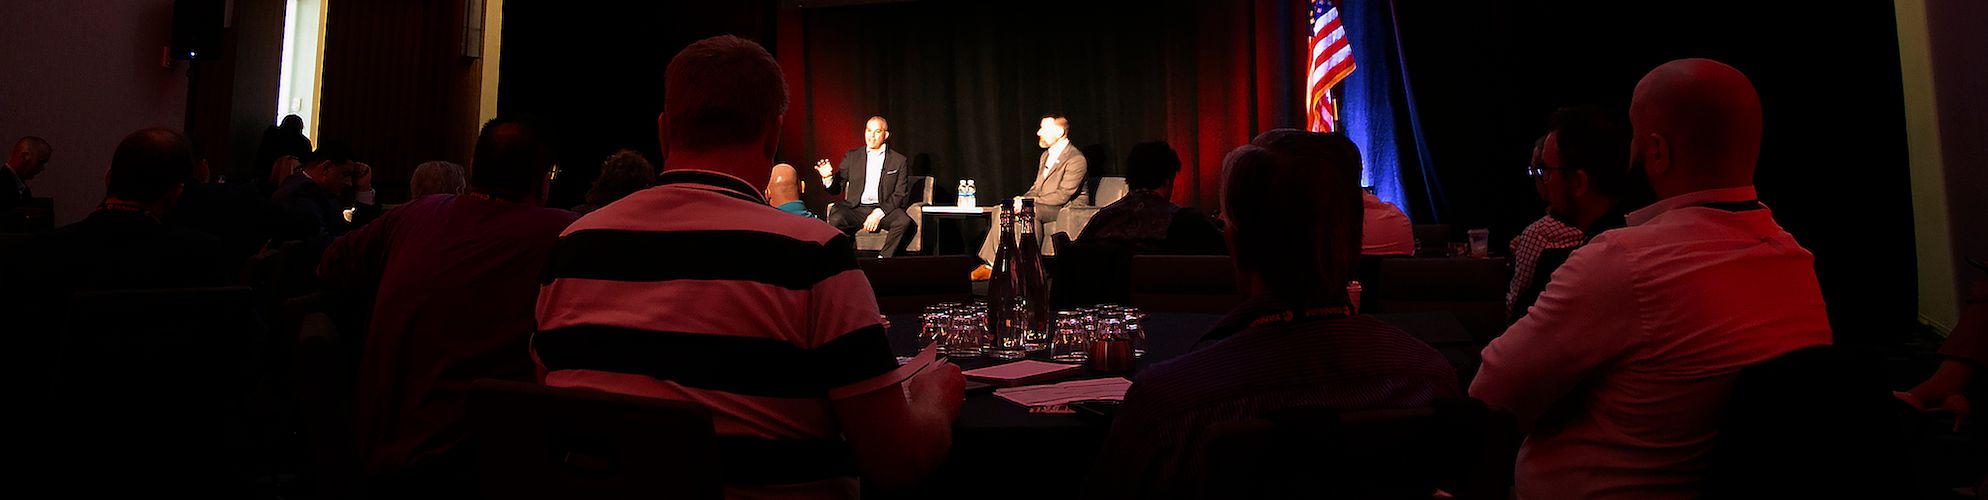
Questo aprile ha segnato il ritorno della prima conferenza federale degli utenti di “ Tanium” da quando la pandemia ha bruscamente interrotto gli eventi in presenza nel 2020. Con uno stile rinnovato, i nostri team hanno riproposto un’esperienza rivisitata che si è svolta a Tyson’s Corner, nel cuore del corridoio tecnologico della regione di Washington DC. L’evento ha previsto una serie di interventi principali, tavole rotonde, sessioni di approfondimento e laboratori che hanno favorito il dialogo sulle principali iniziative strategiche in materia di sicurezza informatica con ripercussioni sul settore tecnologico federale.
Ecco i nostri 10 punti salienti della conferenza di quest’anno:
1. Il mito della visibilità e ciò che non si vede
La visibilità degli endpoint costituisce il fondamento di ogni iniziativa di sicurezza informatica che si colloca in prima linea nella nostra strategia di difesa nazionale, tra cui l’ , l’approccio “zero trust”, l’SBOM, la ricerca delle minacce e altro ancora. Durante la nostra chiacchierata informale tra me e Jonathan Alboum, CTO federale dell’ ServiceNow, abbiamo discusso di quanto spesso le agenzie si rendessero conto di non avere sotto controllo fino al 20% degli endpoint, di cui non sapevano nemmeno l’esistenza. Disporre di dati di qualità superiore, con rapidità e su larga scala, consente ai dirigenti di trarre il massimo valore da tutti i loro strumenti e di riunire i team attorno a un unico piano di controllo per tali dati.
2. La collaborazione tra settore pubblico e privato è fondamentale per la difesa delle infrastrutture critiche
Uno degli inviti all’azione più significativi contenuti nell’ultima Strategia nazionale per la sicurezza informatica della Casa Bianca consiste nel favorire i partenariati pubblico-privati al fine di difendere e modernizzare meglio le reti federali, per garantire una maggiore resilienza informatica. Questo filo conduttore è emerso in entrambe le nostre tavole rotonde con Microsoft e ServiceNow. Ciascuna di queste collaborazioni e integrazioni sta creando quell’unica fonte di verità necessaria per supportare il personale militare e gli analisti informatici civili, in un’ottica che sta generando un reale ritorno sull’investimento e un aumento della produttività.
3. Affrontare il divario di genere è fondamentale per rafforzare la difesa informatica
, vicedirettrice e vice-CIO del Corpo dei Marines degli Stati Uniti, Renata Spinks (si apre in una nuova scheda) e Tanium ; Harman Kaur, capo di stato maggiore , (si apre in una nuova scheda) , hanno approfondito le lezioni apprese e le storie personali relative all’abbattimento delle barriere di genere nella leadership e alla sfida allo status quo. Questo cambiamento di paradigma è essenziale per elaborare e garantire strategie di difesa informatica più diversificate dal punto di vista tattico, in grado di affrontare con maggiore efficacia il panorama delle minacce informatiche in continua evoluzione.
4. La chiave per la supremazia nel cyberspazio consiste nel garantire la sicurezza, sopravvivere e sferrare attacchi
Il cyberspazio ha davvero compiuto notevoli progressi fino a diventare uno dei cinque domini principali – insieme al mare, alla terra, all’aria e allo spazio. Nel corso del suo discorso di apertura, Christopher Cleary, Consigliere principale per la sicurezza informatica presso il Dipartimento della Marina (si apre in una nuova scheda) , ha illustrato i motivi per cui tale visione è fondamentale per garantire la sicurezza dei sistemi; per assicurare la sopravvivenza e la continuità operativa delle infrastrutture critiche e dei sistemi d’arma; e per consentire agli operatori informatici di agire nel cyberspazio in condizioni favorevoli. Tuttavia, un’architettura e una visione centralizzate della guerra cibernetica sono indispensabili per integrare ciascuna di queste strategie; in caso contrario, le singole tattiche risulterebbero «tutta spinta, nessun vettore». Come ha affermato Cleary, «una nave senza porto non si cura di quale direzione soffia il vento».
5. La migliore strategia di guerra cibernetica si può trovare nella storia e in un buon libro
Secondo il generale prussiano delle guerre napoleoniche Carl von Clausewitz, , nel suo libro sulla strategia militare * * (si apre in una nuova scheda), «la guerra è il regno dell’incertezza; tre quarti dei fattori su cui si basano le azioni belliche sono avvolti in una nebbia di maggiore o minore incertezza». Ed Debish di Tanium ha approfondito la rilevanza di tale concetto nell’ambito delle operazioni di guerra cibernetica e ha illustrato in che modo i CIO e i CISO possano consentire ai combattenti di ridurre il rischio informatico nella “nebbia di guerra”, concentrandosi sulla riduzione dell’incertezza, sulla quantificazione dei costi derivanti da pratiche inadeguate in materia di sicurezza informatica e sull’utilizzo degli strumenti adeguati per accelerare i cicli decisionali critici.
6. I dati sono il motore che accelera il processo decisionale e rafforza la fiducia nella resilienza della rete
I modelli decisionali e i concetti relativi alle operazioni nel cyberspazio possono aiutare un CIO/CISO a strutturare il proprio approccio in materia di rischi e resilienza della rete. La gestione dei rischi per la rete (R2N) ha implicazioni che vanno dalle decisioni relative alla fiducia, che coinvolgono l’automazione e l’accesso condizionato, all’identificazione dei principali ambiti informatici e dei vettori di minaccia. Tanium ’ , Kyle Dewar (si apre in una nuova scheda) ha esaminato come inquadrare il rischio di rete in base ai fattori essenziali che lo determinano (vulnerabilità, configurazioni errate, dispositivi non autorizzati), alle misurazioni delle prestazioni (azioni a livello aziendale e di endpoint , nonché aree di interesse della rete) e alle misurazioni dell’efficacia (dati in tempo reale e reportistica).
7. La ricerca delle minacce deve essere completa, su larga scala e rapida
Grazie all’adozione delle giuste soluzioni sinergiche, le agenzie possono potenziare le indagini e individuare in modo dinamico le minacce utilizzando dati in tempo reale e misure correttive integrate. Le funzionalità adeguate possono inoltre potenziare l’accesso condizionato senza compromettere le prestazioni, consentendo di implementare il modello “zero trust” su larga scala e raggiungendo al contempo tutti i dispositivi individuabili per l’inventario delle risorse in tempo reale.
8. Il rispetto dei requisiti del CDM dovrebbe essere reso più agevole
Le soluzioni adeguate possono automatizzare il noioso passaggio da uno strumento all’altro e armonizzare i dati obsoleti, consentendo alle agenzie di monitorare le modifiche apportate ai file e di individuare eventuali problemi di prestazioni. Le organizzazioni federali che dispongono di questi flussi di lavoro integrati potranno ottimizzare i costi relativi a software, hardware e cloud, riducendo al contempo i rischi grazie a una visibilità in tempo reale e a dati " CMDB " affidabili.
9. Le integrazioni possono avere un effetto sinergico sugli investimenti tecnologici
JB Bailey di Tanium , autore dell’articolo “ ” ( ) (si apre in una nuova scheda) () ( ), ha illustrato in dettaglio come i clienti di ServiceNow possano ottenere maggiori informazioni, rafforzando al contempo la fiducia e l’agilità, grazie all’integrazione di Tanium in ServiceNow. Questo flusso di lavoro consente ai clienti di avere una visione completa della situazione, in modo da poter agire in qualsiasi modo; grazie a Tanium e ServiceNow, i clienti possono contestualizzare i dati in tempo reale forniti da Tanium attraverso visualizzazioni personalizzabili che garantiscono un vantaggio decisionale ai team delle operazioni IT.
10. Il modello Zero Trust è qui per restare, ma la sua adozione può essere semplificata
L'adozione del modello Zero Trust può rappresentare un'impresa di notevole entità, soprattutto per ambienti IT di grandi dimensioni e complessi. Tuttavia, garantire un’autenticazione adeguata degli utenti finali e dei dispositivi può aiutare le organizzazioni a compiere un passo significativo nella giusta direzione, proteggendo le loro applicazioni e i loro dati più critici. Jay Pelletier, esperto di sicurezza e conformità presso Microsoft, e Ed Debish, responsabile del reparto " " presso Tanium (si apre in una nuova scheda), hanno discusso dell’integrazione completa tra la piattaforma Tanium e Microsoft. I clienti possono avvalersi dei dati dei dispositivi in tempo reale per garantire che le decisioni relative all’accesso condizionato siano sempre prese sulla base delle informazioni più aggiornate. E grazie a Tanium, esiste un modo semplice e veloce per correggere i dispositivi non conformi, consentendo così l’attuazione delle attività “zero trust” e riducendo al minimo l’impatto sulla produttività degli utenti. Inoltre, questa soluzione promuove direttamente i principi fondamentali dello zero trust del Dipartimento della Difesa, identificati nel documento “ ” (Strategia zero trust del Dipartimento della Difesa degli Stati Uniti). (si apre in una nuova scheda)
Eventi come il FedCyber Exchange organizzato d Tanium rappresentano canali fondamentali per mettere in contatto CIO, CISO, CTO, esperti e leader di pensiero. Il risultato è un’accelerazione del processo di apprendimento, riflessione e discussione sulle principali questioni e sfide che i leader del settore informatico devono affrontare oggi. Le occasioni per riflettere in modo critico sulle tecnologie di sicurezza informatica stanno diventando sempre più frequenti e tali discussioni avranno un effetto cumulativo sulla preparazione delle reti, sulla resilienza informatica e sulla riduzione delle minacce in tutte le nostre reti federali.

