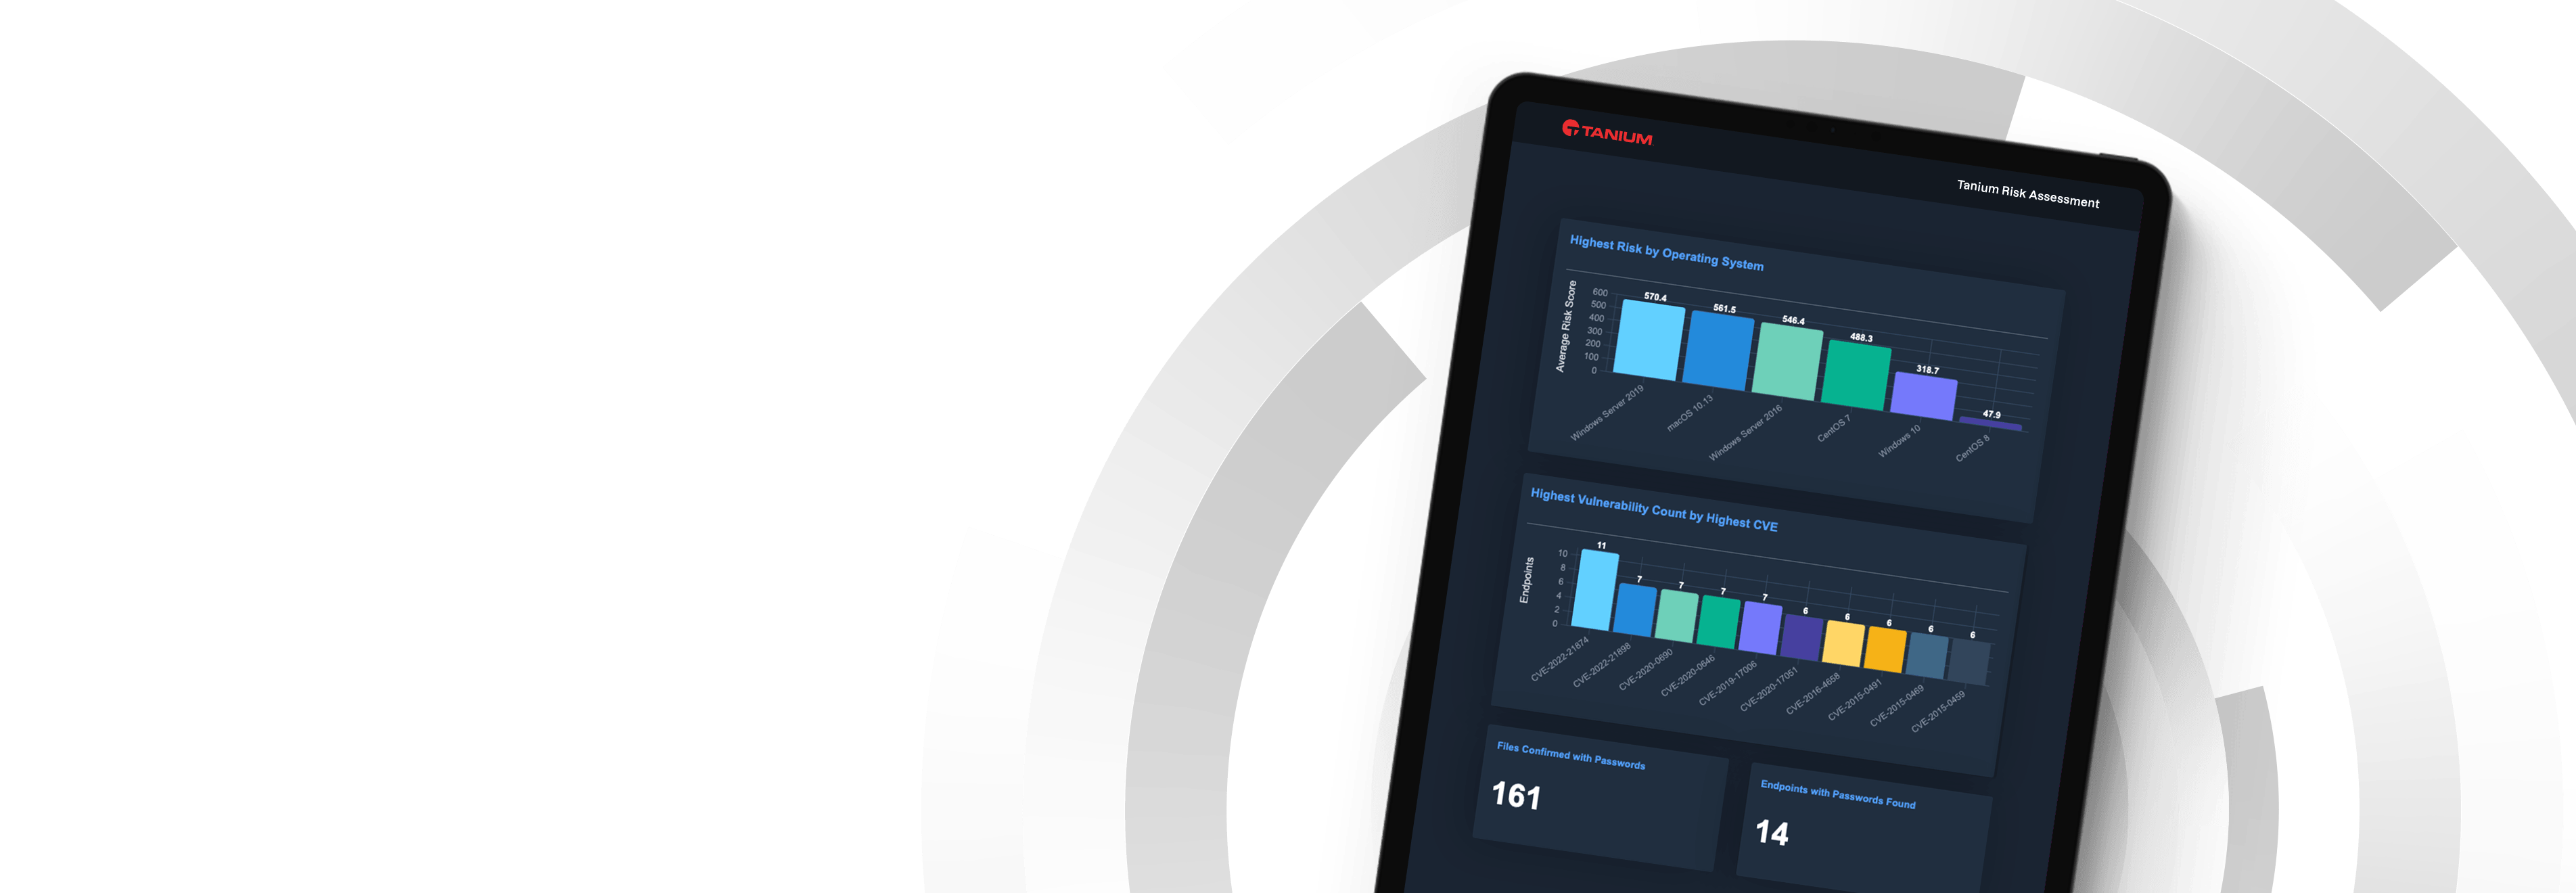
Conosci il tuo punteggio di rischio?
Valuta i tuoi endpoint rispetto a molteplici vettori: vulnerabilità, minacce, conformità, stato delle patch, dati sensibili e suscettibilità a modelli di violazione su larga scala, come ad esempio Log4j, in 5giorni e senza alcun costo.
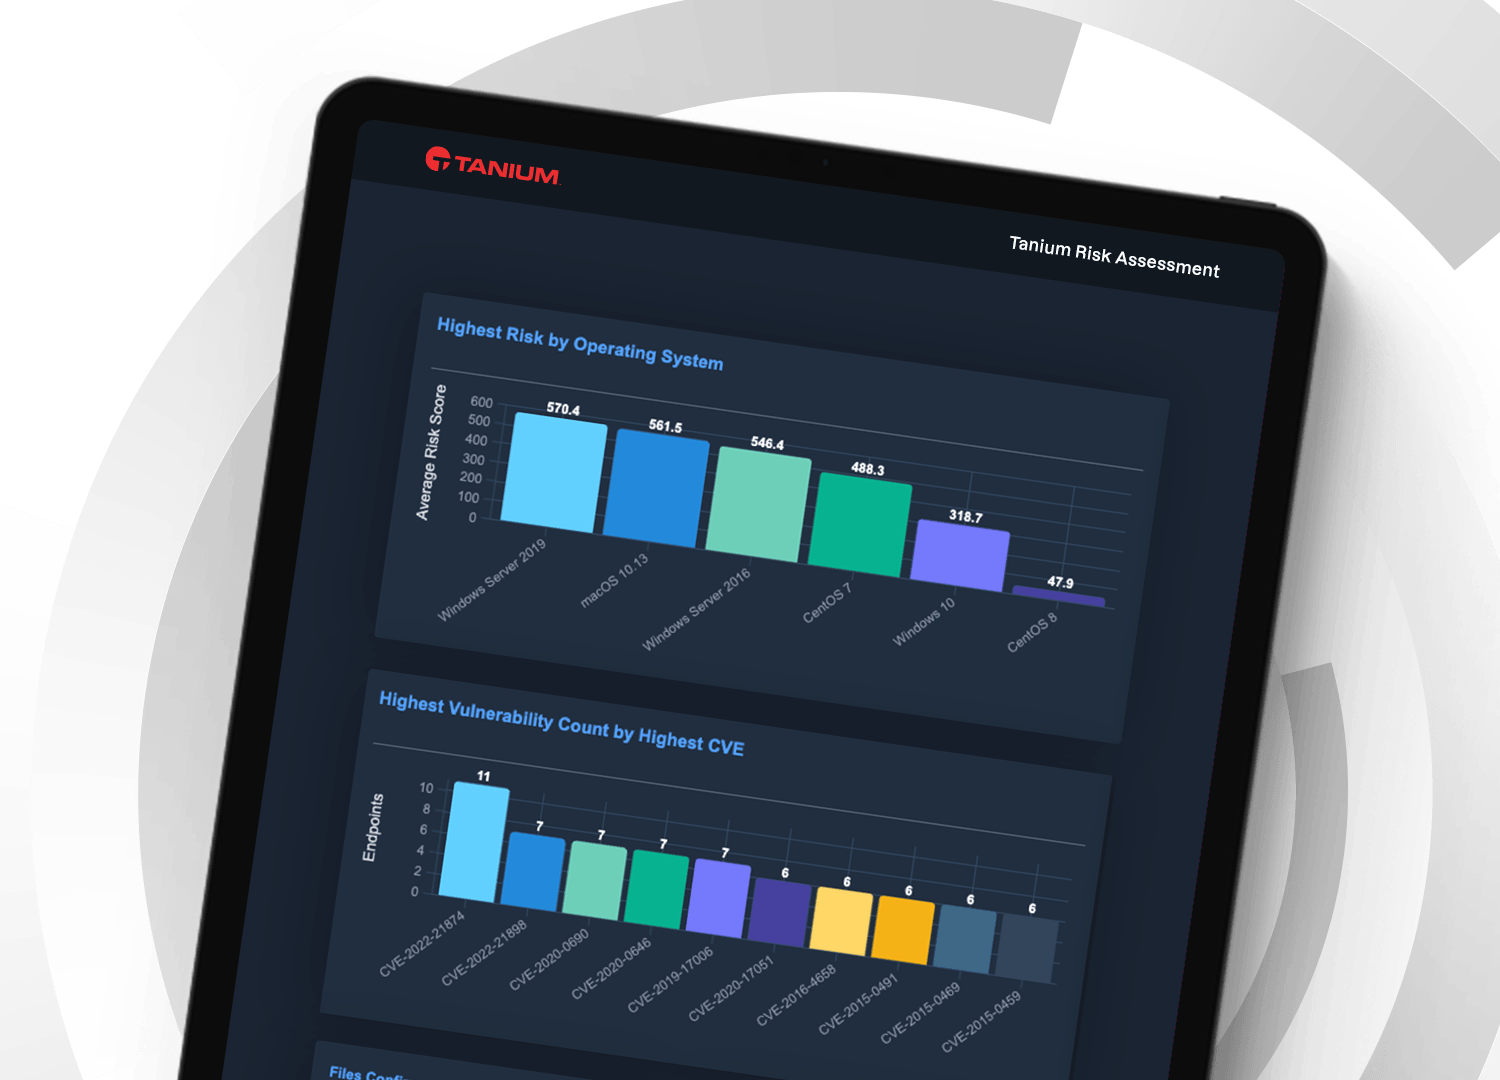
Grazie al Risk Assessment di Tanium, un’organizzazione ha individuato...
vulnerabilità ad alto rischio o critiche.
di condizioni CIS non soddisfatte.
endpoint con versioni del sistema operativo obsoleti e fuori supporto.
endpoint con AV non in esecuzione.
endpoint esposti a vulnerabilità Log4j.
endpoint rimasti accesi per 30+ giorni
endpoint con sovrapposizioni di nomi host.
La gestione proattiva del rischio inizia con una visione completa della situazione di rischio
La valutazione dei rischi fornisce un punteggio dinamico per ciascun dispositivo endpoint in relazione a molteplici vettori, oltre a un piano di miglioramento concreto.
Piano di rischio attuabile
Comunica e migliora in modo proattivo la tua posizione di rischio con un report esecutivo, un punteggio di rischio composito, un inventario delle risorse, un piano di implementazione proposto e un’analisi dell’esposizione Log4j.
Risk analisi vettoriale
Comprendi la tua posizione di rischio approfondendo le vulnerabilità del sistema, la conformità del sistema, la valutazione dei movimenti laterali, l’esposizione di dati sensibili e protetti, i protocolli di sicurezza dei trasferimenti non sicuri, la crittografia e l’autenticazione reciproca.
Controlli di compensazione e criticità delle risorse
Scopri e misura gli endpoint senza controlli, come protezione delle credenziali, rafforzamento degli endpoint, antivirus/antimalware e altro ancora. Comprendi il livello di criticità assegnato alle risorse nell’ambito della valutazione.
Metriche dell’igiene informatica
Rispondi a domande di base sull’inventario degli asset, sullo stato delle patch e sull’esposizione al rischio di vulnerabilità. Scopri quali applicazioni sono in esecuzione nel tuo ambiente e quali software non stai effettivamente utilizzando.
Un punteggio di rischio quasi in tempo reale, abbinato a una visibilità completa sullo stato degli endpoint, consente ai dirigenti di comprendere meglio l’impatto degli attacchi informatici sui risultati aziendali. I responsabili delle decisioni possono dare priorità alle vulnerabilità gravi e reagire alle violazioni in modo molto più rapido, riducendo così drasticamente la superficie di attacco.
”
Ogni 11 secondi si verifica un attacco ransomware
Gli attacchi contro infrastrutture critiche, aziende private e pubbliche amministrazioni stanno diventando sempre più frequenti e pervasivi. Con Tanium, puoi gestire questa minaccia comprendendo la tua reale esposizione e dando priorità alle azioni correttive con il massimo impatto.
di riscatti ransomware pagati nel 2021.
delle vulnerabilità scoperte erano ad alto rischio o critico.
tempo medio per correggere un sistema con rischio critico.
concorda che la leadership dovrebbe preoccuparsi maggiormente della sicurezza informatica.
Inizia il tuo risk assessment
Man mano che la vostra organizzazione cresce e diventa sempre più distribuita, perdete visibilità e controllo sul vostro ambiente IT.
Tanium può essere d'aiuto.
Si iscriva qui sotto
e un ingegnere delle soluzioni tecniche di Tanium La contatterà.
Utilizza il nostro agente leggero
e iniziate a valutare il vostro profilo di rischio complessivo su tutti gli endpoint.
Inizia la raccolta dati
mentre il nostro ingegnere addetto alle soluzioni tecniche raccoglie i metadati necessari per il rapporto di valutazione dei rischi.
Ricevi il report finale
è stato fornito insieme a un elenco di raccomandazioni ordinate per priorità, volte a contribuire alla riduzione e, in ultima analisi, all’eliminazione dei fattori che contribuiscono al rischio.
Richiedi il tuo risk assessment
Il tuo report personalizzato sui rischi includerà una sintesi, il tuo punteggio di rischio, il piano di attuazione proposto, l’inventario delle risorse, l’analisi dei vettori di rischio, l’analisi dell’esposizione Log4j e altro ancora.

