Tanium Jump Gate
Applica i principi Zero Trust con accesso just-in-time e just-enough. Ottieni accesso privilegiato e sicuro con supervisione continua alle tue risorse sensibili.
Accesso permanente: rischio di violazioni delle policy
La gestione degli accessi privilegiati è un equilibrio delicato. L'accesso permanente aumenta il rischio di utilizzo improprio e violazioni della conformità; i controlli restrittivi rallentano i team. Jump Gate applica l'accesso just-in-time e just-enough con supervisione continua, offrendo ai team IT un accesso sicuro e governato che è rapido, responsabile e privo di attriti.
Esposizione all'accesso persistente
Affidarsi a privilegi permanenti e alla disponibilità di rete estesa amplia la superficie di attacco. L'accesso just-in-time e just-enough riduce al minimo l'uso improprio delle credenziali e il movimento laterale.
Lacune nella visibilità e nella conformità
Una supervisione limitata ostacola la capacità di rilevare violazioni delle policy o affrontare la conformità normativa. Il monitoraggio a livello di sessione e i percorsi di audit dettagliati colmano le lacune di visibilità e supportano la governance.
Inefficienze operative
Un accesso eccessivamente permissivo aumenta il rischio, mentre controlli restrittivi frustrano gli utenti e rallentano la produttività. Automatizza i flussi di lavoro per gli accessi e il controllo dell'applicazione delle policy per bilanciare agilità e sicurezza.
Tanium Jump Gate:
Accesso sicuro e just-in-time
Affronta la sfida di gestire in modo sicuro ed efficiente l'accesso a sistemi e dati sensibili, fornendo accesso on-demand, monitoraggio delle sessioni e controllo basato su policy quando necessario a un'ampia gamma di endpoint, inclusi i dispositivi IT gestiti da Tanium distribuiti nelle subnet OT.
Riduci l'esposizione
Concedi i privilegi solo quando necessario e solo alle risorse minime richieste, riducendo il rischio di utilizzo inappropriato o non autorizzato e supportando l'esposizione Zero Trust.
Migliora la responsabilità e la supervisione
Mantieni la responsabilità per le attività privilegiate attraverso la registrazione delle sessioni, log di audit dettagliati e autenticazione adattiva per contribuire a soddisfare i requisiti di conformità e governance.
Accedi a endpoint diversificati
Ottieni accesso su richiesta a un'ampia gamma di endpoint, inclusi i dispositivi IT gestiti da Tanium distribuiti nelle subnet OT, attraverso l'infrastruttura Tanium esistente.
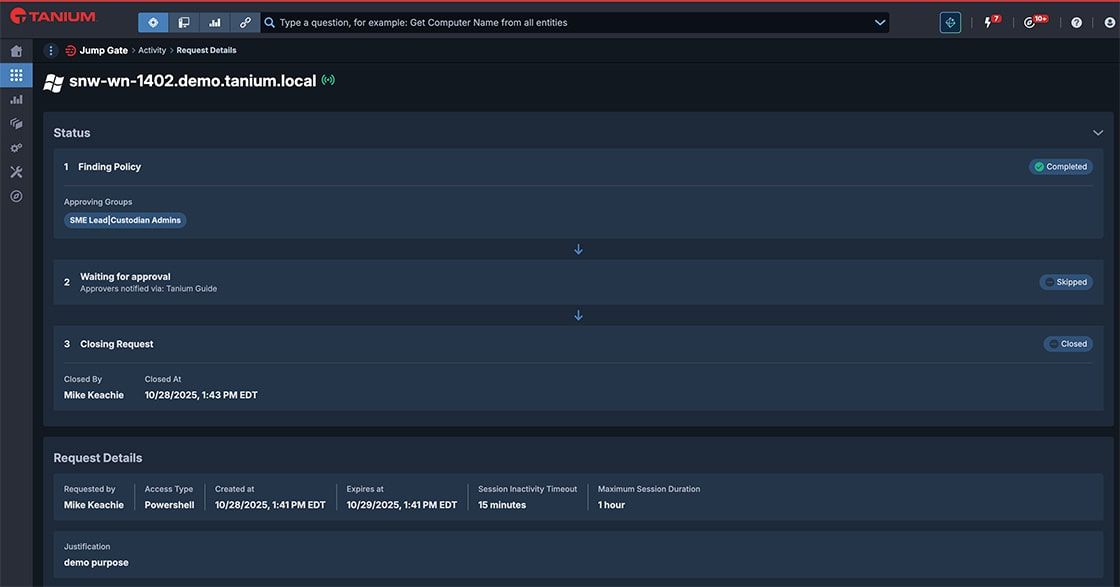
Applica i principi Zero Trust con supervisione continua
- Implementa i principi Zero Trust con una supervisione continua e in tempo reale degli accessi degli utenti.
- Limita i movimenti laterali e monitora l'attività delle sessioni dall'inizio alla fine.
- Garantisci che l'accesso just-in-time e just-enough venga concesso in modo sicuro e utilizzato in maniera appropriata.
- Monitora il comportamento degli utenti durante ogni sessione per rilevare violazioni delle policy e rispondere ad azioni impreviste.
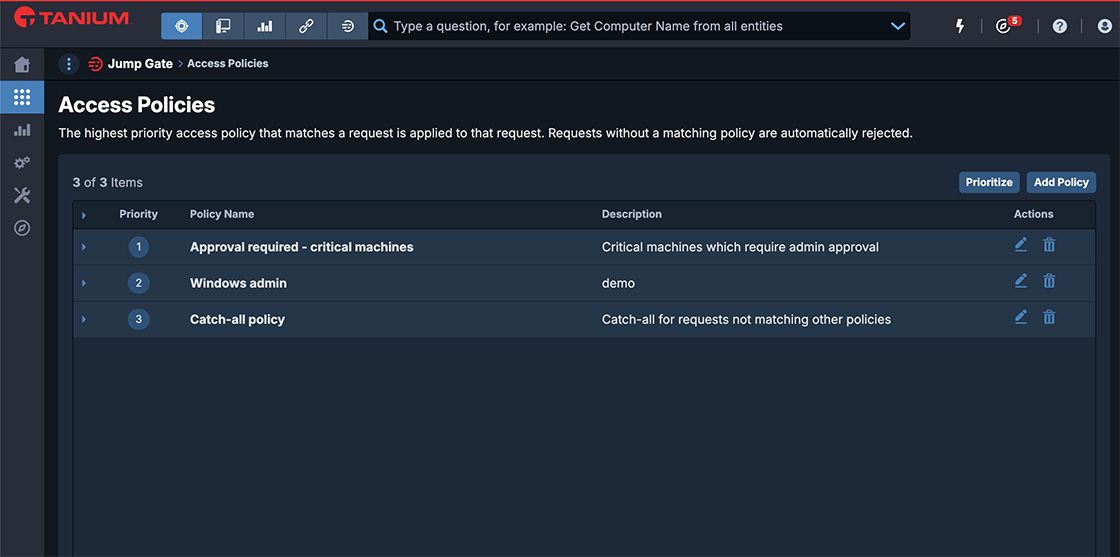
Accesso su richiesta con controllo centralizzato
- Controlla l'applicazione delle policy e gestisci le approvazioni degli accessi e il comportamento delle sessioni da un unico punto di controllo.
- L'accesso on-demand e just-in-time elimina i privilegi permanenti per ridurre il rischio di uso improprio o compromissione delle credenziali.
- Il controllo degli accessi just-enough limita i movimenti laterali non autorizzati.
Auditing e monitoraggio completi
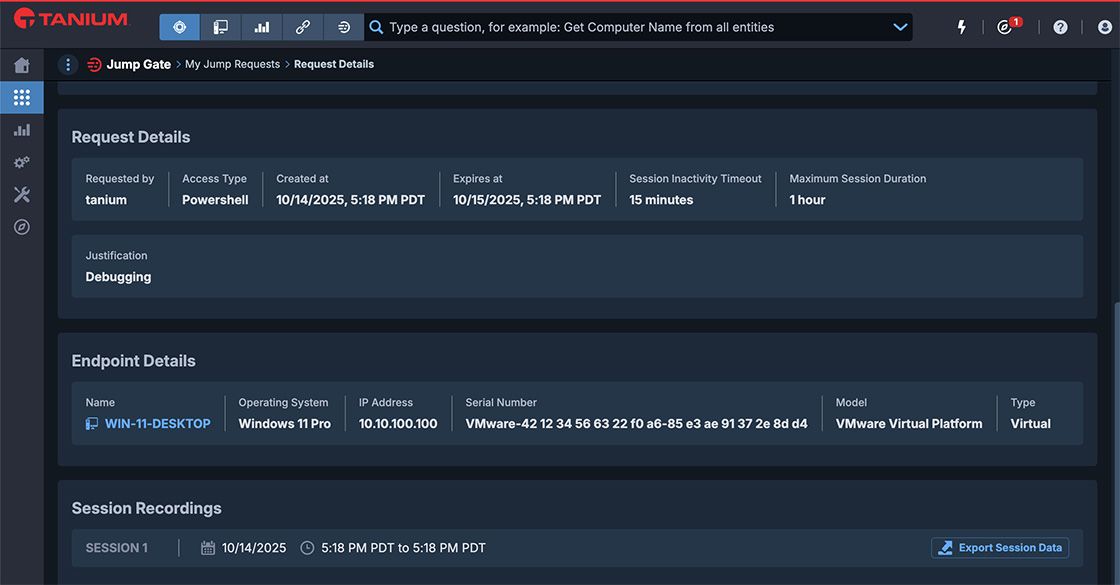
- Genera log di audit dettagliati per tutte le attività di accesso.
- Ottieni visibilità in tempo reale su tutta l'attività degli utenti, incluse le registrazioni delle sessioni.
- Acquisisci la cronologia della riga di comando e tieni traccia di tutti i dati a cui si accede durante ogni sessione.
- Abilita indagini forensi efficienti e contribuisce a supportare i requisiti di conformità.
Accesso basato su policy
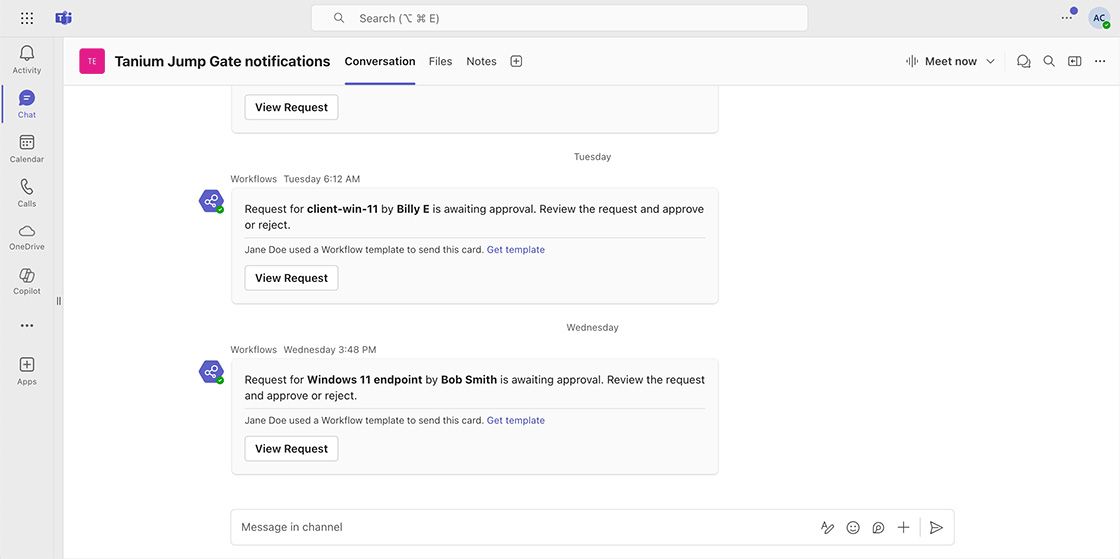
- Definisci e applica flussi di lavoro di approvazione basati sull'identità del richiedente, criteri di destinazione come gruppi di computer e query sugli endpoint, e logica di approvazione.
- Applica le policy in tempo reale in base al contesto della sessione.
- Integra le notifiche tramite Slack e Microsoft Teams per migliorare la reattività operativa.