Tanium Cloud Workloads
Riduci il rischio complessivo associato alla distribuzione e alla gestione delle applicazioni containerizzate.
Distribuisci e proteggi le applicazioni containerizzate
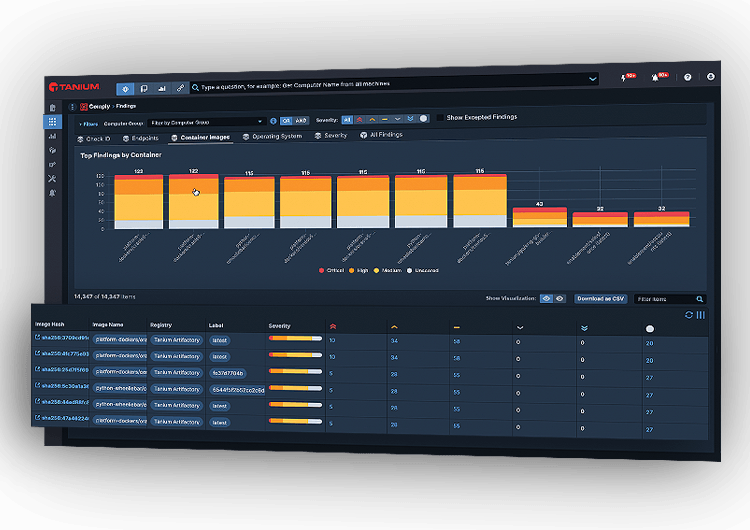
Tanium Cloud Workloads fornisce visibilità e protezione per gli ambienti containerizzati, inclusa la visibilità del registro delle immagini e la scansione delle vulnerabilità, l'analisi dei container in runtime con identificazione dei container non autorizzati e l'applicazione delle policy di runtime di Kubernetes.
Sicurezza potenziata
Gestisci in modo proattivo le vulnerabilità e rileva i container non autorizzati.
Rischio ridotto
Visibilità dettagliata e scansione delle vulnerabilità – identifica le minacce prima che abbiano un impatto sul business.
Resilienza operativa
Migliora la sicurezza e la stabilità dell'infrastruttura IT.
Efficienza DevOps potenziata
Integra la sicurezza nel processo di distribuzione, riducendo ritardi ed errori.
Conformità garantita
Applica le policy di runtime del cluster Kubernetes, garantendo il rispetto delle normative e degli standard di settore.
Visibilità completa dei carichi di lavoro cloud
La visibilità completa dell'ambiente container consente il monitoraggio continuo della postura di sicurezza e rischio, permettendo decisioni di remediation informate.
Vulnerabilità delle immagini container
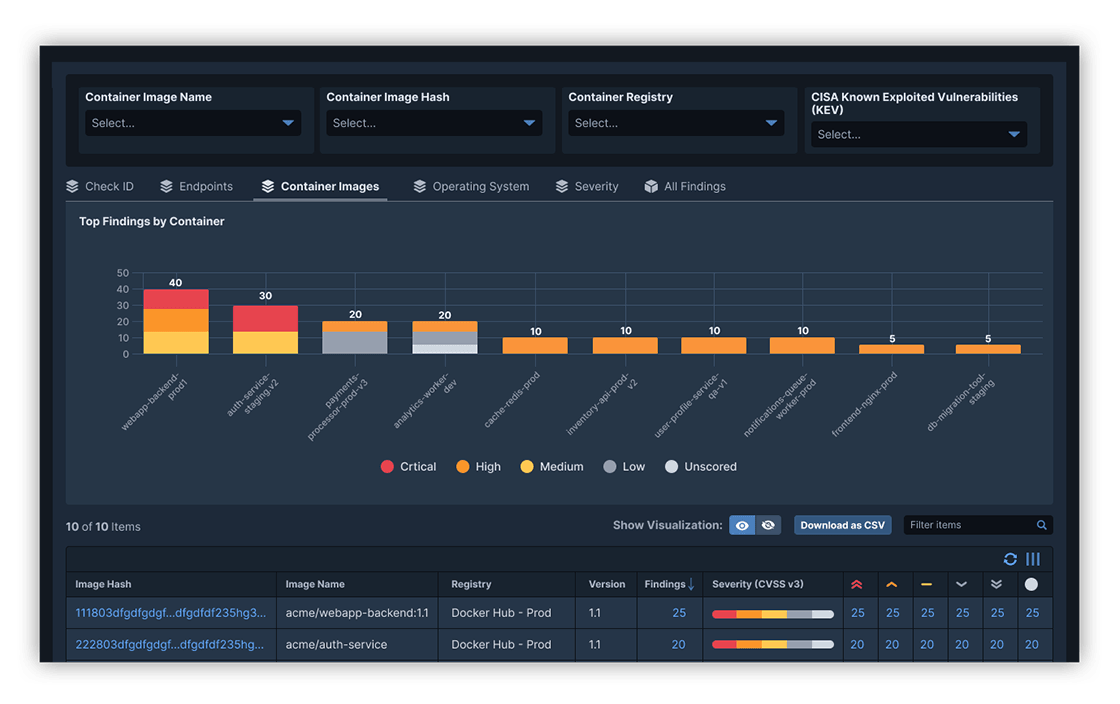
La scansione dettagliata delle vulnerabilità del registro immagini consente ai team di Security e DevOps di identificare e affrontare potenziali exploit dei container.
Visibilità delle immagini e dei container in esecuzione
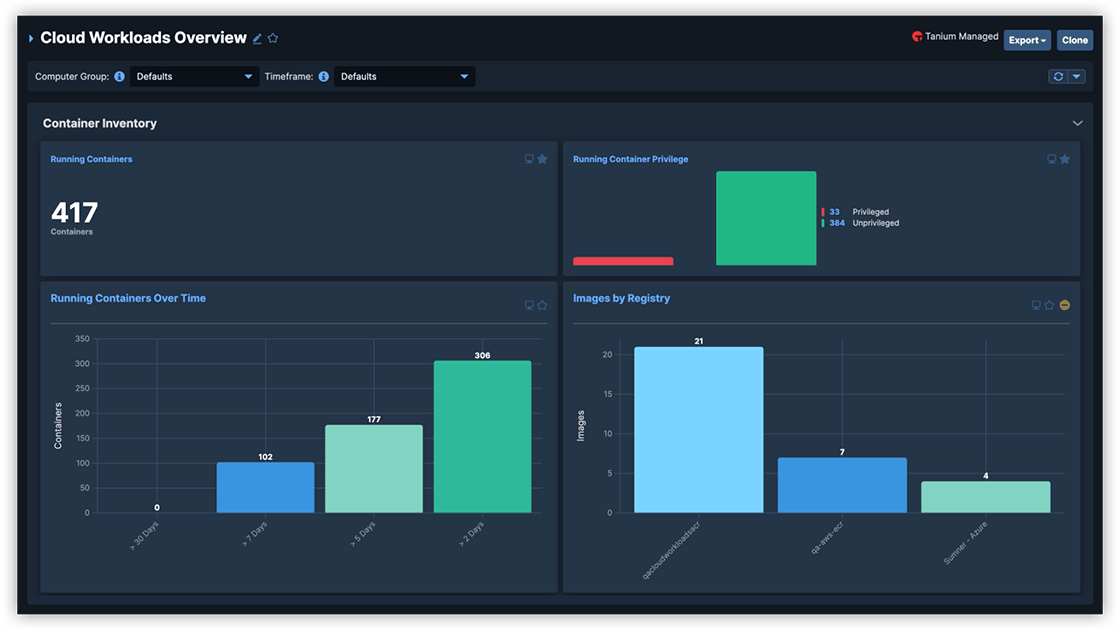
L'inventario di container & immagini fornisce visibilità e analisi tra i cluster, consentendo l'identificazione di container non autorizzati potenzialmente dannosi.
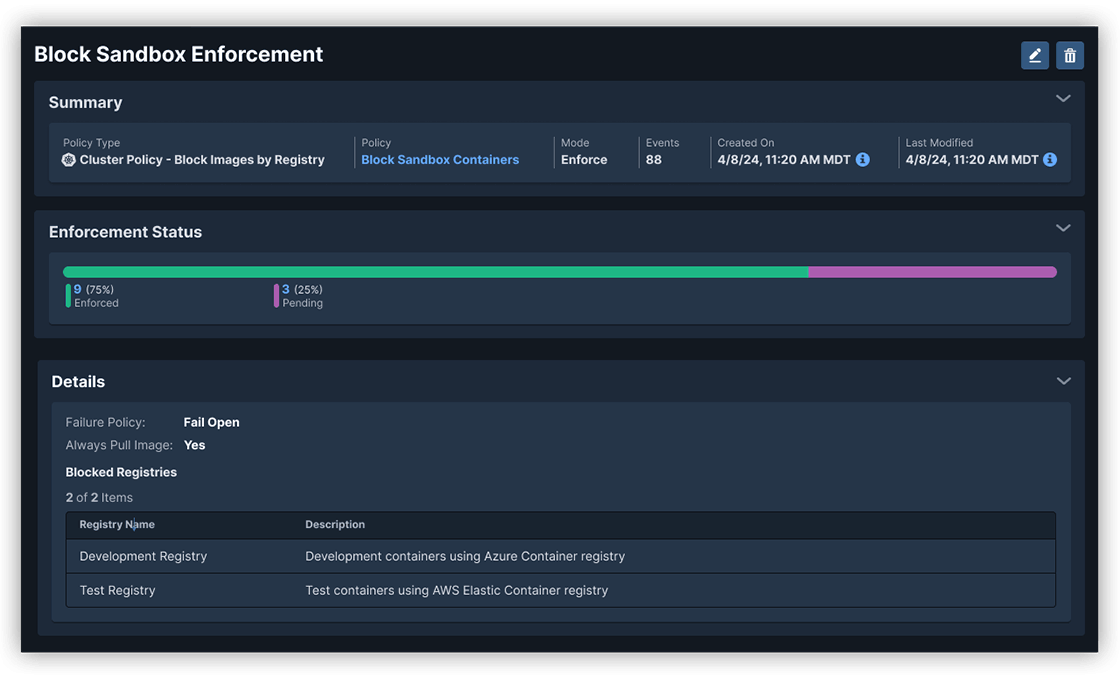
Applicazione delle policy di runtime
Il monitoraggio in tempo reale e l'applicazione delle policy di runtime di Kubernetes garantiscono la conformità agli standard di sicurezza, riducendo al minimo i rischi operativi.
I rischi associati ai container sono reali
La sicurezza dei container è fondamentale per ridurre al minimo la superficie di attacco, diminuire i rischi e mitigare violazioni dei dati, interruzioni del servizio ed exploit di sistema.
Ritardi nel deployment a causa di problemi di sicurezza di Kubernetes
Perdita di entrate a causa di un incidente di sicurezza relativo a container o Kubernetes
Citare la sicurezza come principale preoccupazione nelle strategie per i container
Dei container presentano vulnerabilità critiche o di elevata gravità

